


Kaip milijonas suklastotų sąskaitų faktūrų panaudojo slaptažodžių raktų saugumą prieš įmonių naudotojus

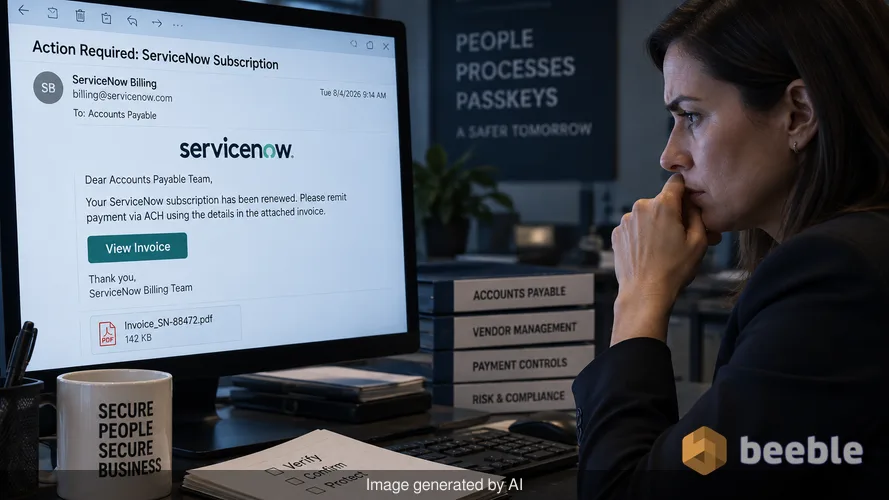
Didelę savo ankstyvosios karjeros dalį praleidau dirbdamas skverbimosi bandytoju, bandydamas apgauti darbuotojus, kad šie paspaustų kenkėjiškas nuorodas. Tuomet tai buvo lengva. Prastai suformuluotas el. laiškas su keliomis rašybos klaidomis ir įtartinu priedu paprastai suveikdavo. Šiandien žaidimas yra visiškai kitoks. Neseniai analizavau seriją kampanijos žurnalų iš masinio 2026 m. rugpjūčio mėnesio duomenų saugumo pažeidimo, ir jų išbaigtumo lygis kelia nerimą. Užpuolikai nebesikliauja jūsų nesugebėjimu pastebėti rašybos klaidą. Jie kliaujasi jūsų noru būti saugiems ir jūsų pasitikėjimu teisėtais įmonės procesais.
2026 m. rugpjūčio 3–5 dienomis „Microsoft“ užfiksavo sudėtingą grėsmių sukėlėją, kuris išsiuntė daugiau nei milijoną apgaulingų el. laiškų. Šie pranešimai buvo nutaikyti į mokėtinų sumų skyrius JAV įvairiuose sektoriuose, įskaitant nekilnojamąjį turtą ir gamybą. Tikslas buvo paprastas: įtikinti finansų personalą inicijuoti automatizuoto kliringo namų (ACH) pervedimus už suklastotą „ServiceNow“ prenumeratą. Šis incidentas tapo šiuolaikinės socialinės inžinerijos meistriškumo pamoka dėl to, kaip užpuolikai pasinaudojo visos pramonės perėjimu prie slaptažodžių raktų (angl. passkeys), kad apeitų tradicinę gynybą.
Tobula generatyvinio DI ir apsimetinėjimo vadovais audra
Fiktyvūs el. laiškai (angl. phishing) istoriškai kentėjo nuo „nejaukios pakalnės“ (angl. uncanny valley) problemos. Pranešimas atrodydavo beveik teisingas, tačiau tonas atrodydavo keistas. Ši kampanija pašalino šią trintį. „Microsoft Security Research“ rado įrodymų, kad vykdytojai naudojo generatyvinį dirbtinį intelektą el. laiškų šablonams rengti. Pateikdami DI realią įmonės komunikaciją ar vadovų biografijas, užpuolikai sugeneravo tekstą, kuris imitavo konkretų tikslinio generalinio direktoriaus profesinį balsą. Tai skaitmeninis DI eros Trojos arklys. Tai nebėra bendrinis masalas; tai pritaikytas pasakojimas.
Kai finansų pareigūnas gauna el. laišką, kuris skamba lygiai taip pat, kaip jų viršininkas, jų skepticizmas sumažėja. Užpuolikai nesiuntė tik vienos sąskaitos faktūros. Jie sluoksniavo ataką su suklastotomis el. laiškų gijomis. Šios gijos sudarė įspūdį, kad generalinis direktorius ir kiti vadovai jau aptarė ir patvirtino „ServiceNow“ mokėjimą. Žiūrint iš rizikos perspektyvos, tai sukuria klaidingą institucinio konsensuso jausmą. Darbuotojas ne tik apmoka sąskaitą. Jis vykdo nurodymą, kuris, atrodo, praėjo tinkamą komandų grandinę.
Užkulisiuose užpuolikai piktnaudžiavo trečiųjų šalių el. pašto pristatymo infrastruktūra šiems pranešimams siųsti. Tai gudrus būdas išvengti saugumo vartų. Kadangi el. laiškai kyla iš patikimų, aukštos reputacijos serverių, jie dažnai apeina pradinius šlamšto filtrus, kurie sugautų naujai užregistruotą domeną. Infrastruktūra yra teisėta, tačiau turinys – kenkėjiškas.
Kodėl užpuolikai ginkluojasi perėjimu prie slaptažodžių raktų
Slaptažodžių raktai turėtų būti sukčiavimo pabaiga. Naudojant FIDO2 standartus, jie susieja naudotojo tapatybę su fiziniu įrenginiu ir konkrečiu domenu. Tai neleidžia naudotojui netyčia įvesti savo kredencialų į suklastotą svetainę. Tačiau perėjimo laikotarpis tarp senųjų slaptažodžių ir šiuolaikinių slaptažodžių raktų yra didžiulis atakų paviršius. „Microsoft“ ataskaitoje pabrėžiama, kaip grėsmių sukėlėjai dabar naudoja slaptažodžių raktų tematikos socialinę inžineriją, kad įsilaužtų į debesijos aplinkas.
Daugeliu atvejų masalas apima pranešimą, kuriame naudotojui nurodoma, kad jo paskyros saugumas yra pasenęs. El. laiškas ragina naudotoją „atnaujinti“ į slaptažodžio raktą, kad būtų laikomasi naujų įmonės saugumo reikalavimų. Tai šiuolaikinio saugumo architektūrinis paradoksas: kuo daugiau sakome naudotojams diegti naujas technologijas, tuo labiau jie tikisi matyti raginimus apie tai. Kai naudotojas paspaudžia nuorodą, jis nukreipiamas į „Adversary-in-the-Middle“ (AitM) tarpinį serverį.
Šis tarpinis serveris stovi tarp naudotojo ir tikrojo „Microsoft“ prisijungimo puslapio. Naudotojui bandant „nustatyti“ savo slaptažodžio raktą, užpuolikas realiuoju laiku užfiksuoja sesijos žetoną (angl. session token). Šis žetonas yra auksinis bilietas. Jis leidžia užpuolikui apeiti daugiaveiksnį autentifikavimą (MFA), nes sistema mano, kad naudotojas jau autentifikavosi. Užpuolikas nelaužia slaptažodžio rakto; jis užgrobia patį registracijos procesą.
Debesijos paskyrų užgrobimo mechanikos skrodimas
Kai užpuolikas per užgrobtą sesiją gauna prieigą prie debesijos aplinkos, misija persikelia į įsitvirtinimą ir duomenų eksfiltraciją. Rugpjūčio mėnesio kampanijoje tikslas buvo finansinis sukčiavimas, tačiau prieiga leido padaryti daug daugiau. Patekęs į „Microsoft 365“ aplinką, užpuolikas mato išsamų įmonės vidinės veiklos vaizdą. Jie gali skaityti konfidencialias sutartis, peržiūrėti darbo užmokesčio duomenis ir stebėti vidinius susirašinėjimus, kad surastų kitą taikinį.
Galutinio naudotojo požiūriu niekas neatrodo blogai. Nėra jokio įspėjimo apie naują prisijungimą, nes užpuolikas panaudojo galiojantį sesijos žetoną. Čia tampa aišku, kad tinklo perimetras kaip pasenęs pilies griovys nebeturi prasmės. Užpuolikas jau yra saugyklos viduje, nes pavogė apsauginio ženklelį, kol šis buvo išduodamas.
Duomenų vientisumas yra kita auka. Užpuolikai gali pakeisti banko sąskaitos informaciją išsaugotuose sąskaitų faktūrų šablonuose arba nustatyti el. pašto persiuntimo taisykles, kurios paslepia jų pėdsakus. Jei mokėtinų sumų darbuotojas atsako į įtartiną el. laišką, kad jį patikrintų, paslėpta taisyklė gali akimirksniu perkelti tą atsakymą į šiukšlinę. Darbuotojas mano, kad yra ignoruojamas, o užpuolikas toliau trauko virvutes iš kompromituotos pašto dėžutės.
Orientavimasis perėjime prie atsparumo sukčiavimui
Mes dažnai kalbame apie žmogiškąją ugniasienę, tačiau net geriausia ugniasienė sugenda, jei pagrindinis protokolas yra ydingas. Pasikliauti darbuotojais, kad šie pastebės DI sugeneruotą apsimetinėjimą, yra pralaiminti strategija. Kaip priešpriešinę priemonę organizacijos privalo pereiti prie griežto, sukčiavimui atsparaus MFA. Tai reiškia atsisakymą SMS kodų ir tiesioginių pranešimų (push notifications) ir perėjimą prie aparatūros raktų arba platforminių slaptažodžių raktų, kurie neleidžia lengvai atlikti AitM užgrobimo.
Tačiau technologija yra tik pusė kovos. Proaktyviai kalbant, finansų departamentui reikia patvirtinimo proceso, kuris egzistuotų už el. pašto ribų. Jei generalinis direktorius prašo milijono dolerių ACH pervedimo, politika turėtų reikalauti antrinio patvirtinimo žinomu telefono numeriu arba tiesioginiu vaizdo skambučiu. Šie išoriniai patikrinimai yra vienintelis būdas nutraukti pasakojimą, kurį DI taip gerai sukuria.
Atakų paviršiaus vertinimas taip pat reikalauja pažvelgti į trečiųjų šalių rizikas. Šios kampanijos užpuolikai apsimetė „ServiceNow“ – IT srityje visur paplitusiu tiekėju. Jei jūsų organizacija naudojasi šiomis paslaugomis, jūsų darbuotojai yra iš anksto nusiteikę pasitikėti el. laiškais su tuo prekės ženklu. Tai daro apsimetinėjimą daug veiksmingesnį.
Potvynio atsukimas su granuliuota tapatybės kontrole
Saugumas nėra galutinė būsena. Tai nuolatinis stiprinimo procesas. Norėdami apsisaugoti nuo šių DI valdomų kampanijų, IT komandos turėtų įdiegti sąlyginės prieigos (angl. Conditional Access) politikas, kurios būtų kuo griežtesnės. Pavyzdžiui, galite apriboti sesijos žetonų galiojimo laiką arba reikalauti, kad prisijungimai vyktų tik iš atitiktį atitinkančių, įmonės valdomų įrenginių. Tai apriboja pavogto sesijos žetono naudingumą.
Žvelgiant į grėsmių kraštovaizdį, akivaizdu, kad užpuolikai nebeieško tik techninių programinės įrangos spragų. Jie ieško spragų mūsų darbo procesuose. Jie naudojasi tuo, kad esame užsiėmę, kad norime būti naudingi ir kad pasitikime įrankiais, kuriuos suteikia mūsų įmonės.
Savo šaltiniams visada sakau, kad pavojingiausias išnaudojimas yra tas, kuris atrodo kaip standartinė veiklos procedūra. Ši rugpjūčio kampanija įrodė, kad GenAI ir tapatybės tematikos masalų derinys gali apeiti net aukščiausios klasės saugumo sistemas. Atmetus pleistrus (angl. patching), svarbiausia jūsų gynyba yra kultūra, kurioje „pasitikėk, bet tikrink“ yra ne tik šūkis, bet ir privaloma kiekvienos finansinės operacijos dalis.
Pagrindinės įžvalgos saugumo vadovams
- Įdiekite sukčiavimui atsparų MFA, pavyzdžiui, FIDO2 aparatūros raktus, kad išvengtumėte sesijų užgrobimo per AitM tarpinius serverius.
- Nustatykite išorinį patvirtinimą visoms didelės vertės finansinėms operacijoms, kad apeitumėte el. paštu pagrįstą apsimetinėjimą.
- Reguliariai audituokite el. pašto persiuntimo taisykles ir pašto dėžučių leidimus, kad nustatytumėte slaptą įsitvirtinimą kompromituotose paskyrose.
- Mokykite darbuotojus konkrečiai apie „paskyros atnaujinimo“ arba „saugumo registracijos“ masalų pavojus, kurie imituoja teisėtas IT iniciatyvas.
- Naudokite elgsenos analitiką, kad pažymėtumėte neįprastus prisijungimo modelius, pavyzdžiui, sesijos žetono naudojimą iš netikėto IP diapazono.
Šaltiniai:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Atsakomybės apribojimas: Šis straipsnis yra skirtas tik informaciniams ir švietimo tikslams. Jis nepakeičia profesionalaus kibernetinio saugumo audito ar incidentų reagavimo paslaugos. Prieš atlikdami pakeitimus savo organizacijos saugumo būklėje, visada pasitarkite su kvalifikuotu saugumo specialistu.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
