


Kaip darbo ieškantiems skirtas portalas atskleidė kontržvalgybos agentų tapatybes

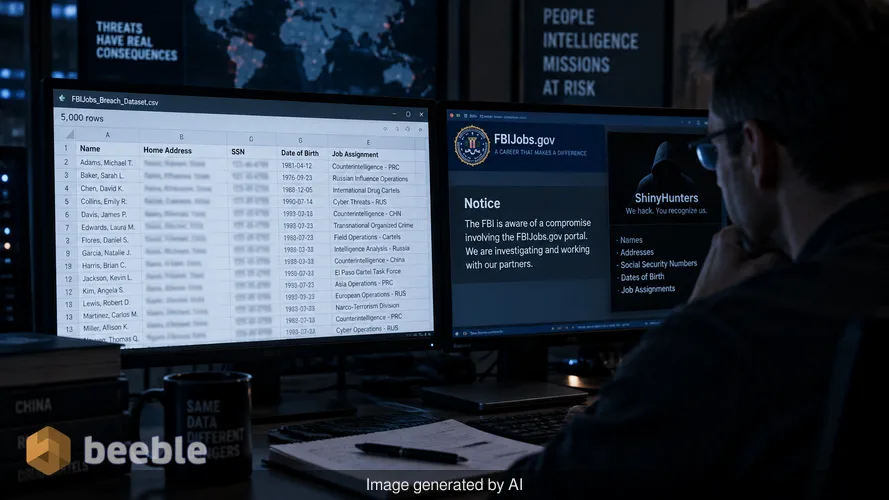
Ši skaičiuoklė mano darbo stotį pasiekė saugiu kanalu, kurį stebiu ieškodamas sisteminių vyriausybinės infrastruktūros gedimų požymių. Tai 5 000 eilučių dokumentas, kuris atrodo sunkesnis, nei rodo jo failo dydis. Šie duomenys yra įsilaužimo į FBIJobs.gov portalą rezultatas – incidentas, už kurį atsakomybę prisiėmė programišių grupė „ShinyHunters“. Nors biuras pripažįsta portalo saugumo pažeidimą, reali situacija yra kur kas rimtesnė nei paprastas įdarbinimo duomenų praradimas. Šis nutekėjimas pateikia detalų žmonių, dirbančių Amerikos žvalgybos šešėlyje, žemėlapį.
Rytą praleidau lygindamas šiuos įrašus su žinomais viešaisiais registrais ir istoriniais duomenų nutekėjimo duomenimis. Rezultatai sutampa. Skaičiuoklėje pateikiamos pavardės, namų adresai, socialinio draudimo numeriai ir gimimo datos. Labiausiai nerimą kelia tai, kad įtrauktos konkrečios darbo užduotys. Duomenys identifikuoja asmenis, priskirtus padaliniams, orientuotiems į Kinijos šnipus, Rusijos žvalgybos operacijas ir tarptautinius narkotikų kartelius. Žvalgybos pareigūnui toks demaskavimo lygis reiškia karjeros pabaigą ir didelę fizinio saugumo riziką. Tai paverčia jų asmeninę informaciją toksišku turtu, keliančiu grėsmę jų saugumui ir misijų vientisumui.
„ShinyHunters“ įsilaužimo anatomija
„ShinyHunters“ yra grėsmių sukėlėjų grupė, pagarsėjusi taikymusi į aukšto lygio debesijos saugyklas ir žiniatinklio programas. Jų metodika paprastai apima API raktų vagystes arba netinkamai sukonfigūruotų duomenų bazių išnaudojimą. Šiuo atveju jie nusitaikė į FBIJobs.gov portalą. Ši svetainė yra viešai prieinami vartai, skirti pritraukti naujus talentus, tačiau, atrodo, joje buvo saugomi istoriniai ir dabartiniai duomenys apie esamus darbuotojus. Grupė teigia, kad šis 5 000 eilučių pavyzdys yra tik dalis didesnio, dviejų–trijų terabaitų pavogtų duomenų rinkinio.
Pažeidimas įvyko todėl, kad FBIJobs.gov portalas veikė kaip tiltas tarp viešojo interneto ir jautrių personalo įrašų. Rizikos požiūriu tai yra klasikinė tinklo segmentavimo klaida. Viešai prieinami portalai dažnai valdomi ne taip griežtai kaip kritinės svarbos žvalgybos tinklai. Kai antrinė sistema, pavyzdžiui, įdarbinimo svetainė, turi prieigą prie pirminės darbuotojų vaidmenų duomenų bazės, sukuriamas išnaudojamas kelias užpuolikams. „ShinyHunters“ identifikavo šį kelią ir pasinaudojo juo, kad apeitų tradicinį tinklo perimetrą, kuris, daugelio manymu, saugo federalinę teisėsaugą.
Kodėl detalūs duomenys yra kontržvalgybos košmaras
Šnipinėjimo pasaulyje anonimiškumas yra pagrindinė gynybinė priemonė. Kai programišius nutekina agento, dirbančio su Rusijos sritimi, namų adresą ir skubios pagalbos kontaktus, tas agentas tampa verbavimo arba fizinio bauginimo taikiniu. Šis nutekėjimas nėra bendro pobūdžio duomenų saugumo pažeidimas. Tai tikslinis biuro vidinės struktūros demaskavimas. Programišiai įtraukė informaciją apie paskyrimus į vietinius skyrius ir specifinius padalinius, vykdančius itin svarbias kontržvalgybos operacijas.
Bendravau su šaltinių apsaugos kontaktais, kurie naudoja PGP, kad aptartų panašių nutekėjimų pasekmes. Sutariama, kad šiems duomenims patekus į tamsųjį internetą (angl. dark web), jų atšaukti neįmanoma. Užsienio žvalgybos tarnyboms nereikia tiesiogiai įsilaužti į FTB, jei jos gali tiesiog nusipirkti skaičiuoklę, kurioje nurodytas kiekvienas asmuo, dirbantis biuro kontržvalgybos skyriuje. Saugumo CŽT triada (konfidencialumas, vientisumas ir prieinamumas) remiasi konfidencialumu, o šis ramstis šiame sąraše esantiems asmenims buvo visiškai sugriautas. Duomenys leidžia piktavaliams sukurti išsamų FTB personalo ir jų šeimų socialinį grafiką.
Skaitmeninių įkaitų situacijos psichologija
„ShinyHunters“ nėra suinteresuoti tik parduoti šiuos duomenis tam, kas pasiūlys didžiausią kainą. Jie naudoja juos kaip svertą skaitmeninių įkaitų situacijoje. Grupė pareiškė, kad laikys duomenis tol, kol FTB atšauks konkretų gegužės mėnesį padarytą viešą pareiškimą. Tai haktyvizmo forma, susimaišiusi su tradiciniu turto prievartavimu. Grasinėdami paviešinti daugiau įrašų, jie tikisi daryti spaudimą biuro ryšiams su visuomene ir vadovybei.
Ši taktika rodo grėsmių kraštovaizdžio pokyčius. Užpuolikai nebeieško tik kredito kortelių numerių. Jie siekia pakenkti reputacijai ir daryti įtaką vyriausybės politikai. Programišiai teigė, kad kol kas stengiasi neleisti informacijai plačiai plisti, tačiau tai yra tuščias pažadas. Įvykus tokio masto pažeidimui, duomenys jau yra kelių subjektų rankose. Mano atlikta tamsiojo interneto žvalgybos platformų, tokių kaip „District 4 Labs“, analizė rodo, kad šių duomenų fragmentai jau aptarinėjami privačiuose forumuose.
Nepatikrinamų dalykų tikrinimas
„Reuters“ pavyko patvirtinti 22 skaičiuoklėje esančių žmonių tapatybes, palyginus nutekintus duomenis su kredito istorijos įrašais. Mano paties atlikta failų struktūros ekspertizė rodo, kad jie buvo eksportuoti tiesiai iš reliacinės duomenų bazės. Laukai suorganizuoti taip, kad atspindėtų profesionalią personalo valdymo programinę įrangą. Nėra jokių įprastų duomenų klastojimo požymių, būdingų mažesnėms, mažai pastangų reikalaujančioms apgaulėms. Skubios pagalbos kontaktinių duomenų buvimas yra ypač iškalbingas, nes ši informacija viešuosiuose įrašuose randama retai.
Užkulisiuose FTB tiria pažeidimo priežastį. Jie priskyrė „ShinyHunters“ prie kibernetinių nusikaltėlių grupuočių. Šis apibūdinimas yra tikslus, tačiau jis mažai padeda sumažinti tiesioginį pavojų agentams, kurių gyvenimai dabar dokumentuoti ieškomame CSV faile. Biuro pareiškimas, kad priežastis nenustatyta, rodo, jog teismo ekspertizės komanda vis dar ieško pradinio įsilaužimo taško. Tikėtina, kad jie ras kompromituotus prisijungimo duomenis arba nepašalintą portalo žiniatinklio sistemos pažeidžiamumą.
Pamokos iš žmogaus ugniasienės nesėkmės
Kiekvienas saugumo profesionalas kalba apie „žmogaus ugniasienę“, tačiau šis incidentas rodo, kad net labiausiai apmokyti asmenys yra pažeidžiami, jei jų naudojamos sistemos turi trūkumų. Darbuotojai nepadarė nieko blogo. Jie pateikė savo informaciją darbdaviui tikėdamiesi privatumo. Klaida yra architektūrinė. Įdarbinimo portalas niekada neturėtų turėti tiesioginio ar netiesioginio ryšio su detaliomis aktyvių žvalgybos pareigūnų darbo užduotimis.
Organizacijos privalo vertinti darbuotojų duomenis kaip kritinės svarbos turtą. Jei jūsų tinklo perimetras yra pasenusi koncepcija, privalote pasikliauti „Zero Trust“ (nulinio pasitikėjimo) principais. „Zero Trust“ aplinkoje įdarbinimo portalas būtų vertinamas kaip nepatikimas svečias. Jis neturėtų jokios galimybės pateikti užklausos duomenų bazei, kurioje saugomi kontržvalgybos komandos socialinio draudimo numeriai. Vietoj to, atrodo, kad biuras naudojo plokščią duomenų struktūrą, kurioje pažeidimas vienoje srityje lemia visišką konfidencialumo praradimą visose srityse.
Praktinės įžvalgos saugumo vadovams
Šis incidentas yra griežtas priminimas, kad jūsų jautriausi duomenys dažnai slepiasi mažiausiai tikėtinose vietose. Saugumo vadovai turėtų imtis šių veiksmų, kad išvengtų panašios katastrofos:
- Audituoti visus viešai prieinamus portalus ir antrines svetaines, siekiant užtikrinti, kad jos neturėtų prieigos prie pirminių personalo duomenų bazių.
- Griežtai laikytis duomenų minimizavimo politikos. Jei sistemai nereikia socialinio draudimo numerio, kad ji veiktų, tie duomenys ten neturėtų būti saugomi.
- Įdiegti detalią prieigos kontrolę, kuri neleistų masinio personalo duomenų eksporto be kelių lygių autorizacijos.
- Stebėti tamsųjį internetą, ar jame neminimas jūsų organizacijos specifinis vidinis žargonas ar padalinių pavadinimai, nes tai dažnai būna pirmieji tikslinio nutekėjimo požymiai.
Personalo duomenų ateities užtikrinimas
FTB dabar laukia milžiniška užduotis – apsaugoti savo darbuotojus nuo šio demaskavimo pasekmių. Tai tikriausiai apims tapatybės stebėjimą, tam tikrų didelės rizikos asmenų perkėlimą ir visišką biuro viešojo interneto valdymo pertvarką. Žala biuro reputacijai yra didelė, tačiau tikroji istorija yra pavojus jo žmogiškiesiems ištekliams. Turime nustoti vertinti duomenų saugumo pažeidimus kaip verslo išlaidas ir pradėti juos vertinti kaip tiesioginę grėsmę nacionaliniam saugumui.
Šaltiniai: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Atsakomybės apribojimas: Šis straipsnis yra skirtas tik informaciniams ir edukaciniams tikslams ir nepakeičia profesionalaus kibernetinio saugumo audito ar reagavimo į incidentus paslaugų.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
