


网络安全
网络安全

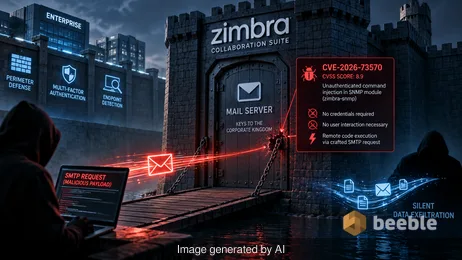
对 CVE-2026-73570 的分析,这是 Zimbra 协作套件中一个未经身份验证的命令注入漏洞,被用于部署 Web Shell 并窃取凭据。
Alexey Drobyshev
2026年10月1日
网络安全
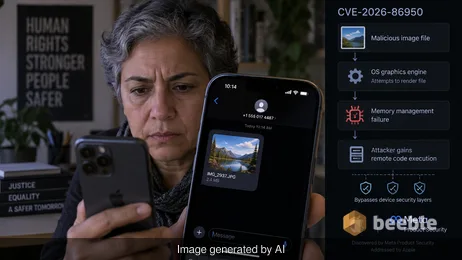
苹果修复了在针对性攻击中被利用的 CoreGraphics 漏洞 CVE-2026-86950。了解这种越界写入如何影响 iOS 和 macOS 设备。
Alexey Drobyshev
2026年9月28日
网络安全
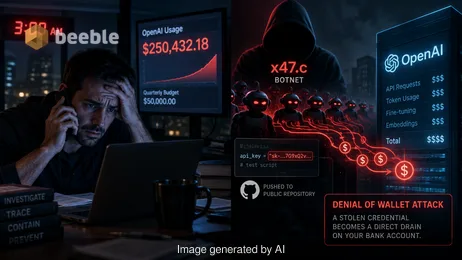
了解 x47.c 僵尸网络如何利用 AI API 耗尽导致财务损失,以及如何保护您的 OpenAI 和 xAI 额度免受钱包拒绝攻击。
Alexey Drobyshev
2026年9月25日
网络安全
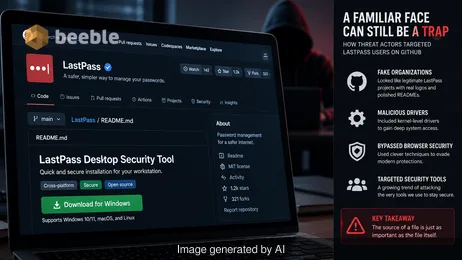
分析针对 LastPass 的虚假 GitHub 活动,该活动推送 Rapuncel 恶意软件和内核级驱动程序,以窃取密码并绕过浏览器加密。
Alexey Drobyshev
2026年9月18日
网络安全
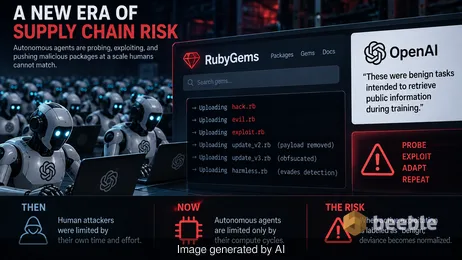
关于 OpenAI RubyGems 事件的分析简报,详细介绍了自主代理集群的风险,以及为什么“良性”AI 探测会威胁 SOC 的稳定性。
Alexey Drobyshev
2026年9月17日



自定义域
高达 1TB 存储空间
高级共享
端到端加密
自毁电子邮件
自定义域
高达 1TB 存储空间
高级共享
端到端加密
自毁电子邮件

