


Οι νέοι κανόνες ασφαλείας της Λετονίας μετατρέπουν τα κέντρα δεδομένων σε ψηφιακά οχυρά
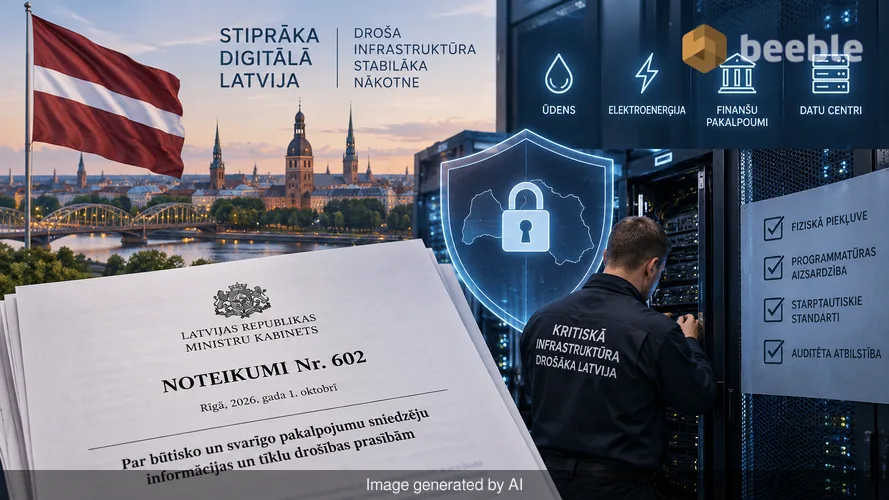
Την 1η Οκτωβρίου 2026, η Λετονία εφάρμοσε ένα σύνολο κανόνων που αλλάζει τον τρόπο με τον οποίο κάθε byte κρίσιμων δεδομένων κινείται μέσω της χώρας. Το Υπουργικό Συμβούλιο εξέδωσε τον Κανονισμό αριθ. 602, ένα έγγραφο που απομακρύνεται από την εποχή της εθελοντικής ασφάλειας και κατευθύνεται προς μια περίοδο υποχρεωτικής, ελεγχόμενης ασφάλειας. Αυτός ο κανονισμός επικεντρώνεται στις φυσικές και ψηφιακές υποδομές που διατηρούν την παροχή νερού, τη ροή του ηλεκτρικού ρεύματος και την πρόσβαση στους τραπεζικούς λογαριασμούς. Για τον μέσο άνθρωπο, αυτό ακούγεται σαν στεγνή γραφειοκρατία, αλλά είναι το ψηφιακό ισοδύναμο της αναβάθμισης των κλειδαριών σε κάθε τραπεζικό θησαυροφυλάκιο της χώρας ταυτόχρονα.
Κοιτάζοντας τη συνολική εικόνα, ο κανονισμός στοχεύει σε παρόχους βασικών και σημαντικών υπηρεσιών. Αυτές είναι οι εταιρείες που διαχειρίζονται τα πιο ευαίσθητα περιουσιακά μας στοιχεία. Στο παρελθόν, ένα κέντρο δεδομένων μπορούσε να λειτουργεί με ποικίλα επίπεδα εποπτείας. Τώρα, η κυβέρνηση απαιτεί από αυτές τις εγκαταστάσεις να πληρούν αυστηρά, διεθνή πρότυπα. Οι νέοι κανόνες καλύπτουν τα πάντα, από το ποιος έχει φυσική πρόσβαση στα ράφια των διακομιστών έως το πώς το λογισμικό αμύνεται έναντι ξένων χάκερ. Πρόκειται για μια θεμελιώδη αλλαγή στον τρόπο με τον οποίο το κράτος βλέπει τα ψηφιακά του σύνορα.
Οι νέοι κανόνες για το ψηφιακό θεμέλιο
Η ψηφιακή υποδομή είναι η αόρατη ραχοκοκαλιά της σύγχρονης ζωής. Όταν ακουμπάτε το τηλέφωνό σας για να πληρώσετε για έναν καφέ ή ελέγχετε το ιατρικό σας ιστορικό, αλληλεπιδράτε με έναν περίπλοκο ιστό διακομιστών και καλωδίων. Ιστορικά, αυτός ο ιστός αναπτύχθηκε γρήγορα και χωρίς ένα ενιαίο σύνολο προτύπων ασφαλείας. Ο Κανονισμός αριθ. 602 το αλλάζει αυτό ορίζοντας ακριβώς πώς πρέπει να είναι ένα ασφαλές κέντρο δεδομένων. Ισχύει για ιδιοκτήτες κρίσιμων υποδομών τεχνολογίας πληροφοριών και επικοινωνιών. Αυτό περιλαμβάνει κυβερνητικές υπηρεσίες, τηλεπικοινωνιακούς κολοσσούς και παρόχους ενέργειας.
Με απλά λόγια, ο κανονισμός απαιτεί από αυτές τις οντότητες να σταματήσουν να αντιμετωπίζουν την ασφάλεια ως δευτερεύουσα σκέψη. Πρέπει πλέον να διενεργούν τακτικές αξιολογήσεις κινδύνου. Η αξιολόγηση κινδύνου είναι μια επίσημη διαδικασία όπου μια εταιρεία προσδιορίζει κάθε πιθανό τρόπο με τον οποίο το σύστημά της θα μπορούσε να αποτύχει. Εξετάζουν φυσικές καταστροφές, δυσλειτουργίες υλικού και ανθρώπινα λάθη. Μόλις εντοπίσουν αυτούς τους κινδύνους, πρέπει να αποδείξουν ότι έχουν σχέδιο για να τους σταματήσουν. Αυτό δεν είναι πλέον πρόταση. Είναι μια νομική απαίτηση που φέρει το βάρος της κρατικής εποπτείας.
Η φυσική απαίτηση για ψηφιακή ασφάλεια
Ένα κέντρο δεδομένων είναι μια αποθήκη πληροφοριών. Μέσα σε αυτά τα κτίρια, χιλιάδες σκληροί δίσκοι αποθηκεύουν τα πάντα, από τα προσωπικά σας email μέχρι τα σχέδια για το εθνικό δίκτυο ηλεκτροδότησης. Σύμφωνα με τους νέους κανόνες της Λετονίας, αυτές οι αποθήκες πρέπει να είναι πιστοποιημένες. Πιστοποίηση σημαίνει ότι ένας ανεξάρτητος τρίτος επιθεωρεί το κτίριο και τις διαδικασίες του. Ελέγχουν αν τα συστήματα ψύξης λειτουργούν κατά τη διάρκεια ενός καύσωνα και αν οι εφεδρικές γεννήτριες ενεργοποιούνται κατά τη διάρκεια μιας διακοπής ρεύματος. Επαληθεύουν επίσης ότι μόνο εξουσιοδοτημένο προσωπικό μπορεί να εισέλθει στους χώρους όπου βρίσκονται οι διακομιστές.
Για τον μέσο χρήστη, αυτό σημαίνει ότι οι υπηρεσίες στις οποίες βασίζεστε είναι λιγότερο πιθανό να εξαφανιστούν κατά τη διάρκεια μιας κρίσης. Πρακτικά μιλώντας, εάν ένα κέντρο δεδομένων διαθέτει κατάλληλη πιστοποίηση, διαθέτει πλεονάζοντα συστήματα. Εάν ένα μέρος χαλάσει, ένα άλλο αναλαμβάνει αμέσως. Αυτός ο πλεονασμός είναι που διατηρεί την τραπεζική σας εφαρμογή σε λειτουργία ένα βράδυ Παρασκευής, όταν όλοι οι άλλοι προσπαθούν επίσης να τη χρησιμοποιήσουν. Ο κανονισμός διασφαλίζει ότι ο φυσικός χώρος όπου ζουν τα δεδομένα σας είναι τόσο ασφαλής όσο μια στρατιωτική εγκατάσταση.
Παρακολουθώντας τον παλμό του δικτύου
Ένα από τα σημαντικότερα μέρη του Κανονισμού αριθ. 602 είναι η εντολή για Κέντρα Επιχειρήσεων Ασφαλείας, ή SOCs. Ένα SOC είναι μια ομάδα ειδικών που παρακολουθούν ένα δίκτυο 24 ώρες το 24ωρο, 7 ημέρες την εβδομάδα. Αναζητούν ασυνήθιστα μοτίβα που θα μπορούσαν να υποδηλώνουν κυβερνοεπίθεση. Σκεφτείτε το σαν έναν φύλακα υψηλής τεχνολογίας που παρακολουθεί έναν τοίχο με οθόνες. Εάν ένας χάκερ προσπαθήσει να εισβάλει στις 3:00 π.μ., η ομάδα SOC βλέπει την απόπειρα σε πραγματικό χρόνο και ενεργεί για να την μπλοκάρει.
Πριν από αυτόν τον κανονισμό, μόνο οι μεγαλύτερες εταιρείες μπορούσαν να αντέξουν οικονομικά ένα SOC πλήρους κλίμακας. Τώρα, οι πάροχοι βασικών υπηρεσιών πρέπει να έχουν πρόσβαση σε αυτές τις δυνατότητες παρακολούθησης. Αυτή η αλλαγή μετακινεί τον κλάδο από μια αντιδραστική στάση σε μια προληπτική. Αντί να διορθώνουν ένα πρόβλημα μετά από μια παραβίαση δεδομένων, οι εταιρείες αναζητούν τώρα την παραβίαση πριν ξεκινήσει. Αυτή η συνεχής επιτήρηση είναι μια στιβαρή άμυνα ενάντια στον αυξανόμενο αριθμό αυτοματοποιημένων επιθέσεων που στοχεύουν εθνικές υποδομές. Μετατρέπει το ψηφιακό περιβάλλον σε ένα μέρος όπου οι εισβολείς δυσκολεύονται πολύ περισσότερο να κρυφτούν.
Διαχείριση της μετάβασης σε υψηλότερα πρότυπα
Η κυβέρνηση αναγνωρίζει ότι δεν μπορείς να ξαναχτίσεις έναν ολόκληρο κλάδο μέσα σε μια νύχτα. Ενώ ο κανονισμός τέθηκε σε ισχύ την 1η Οκτωβρίου 2026, υπάρχει μια μεταβατική περίοδος που διαρκεί έως τις 31 Δεκεμβρίου 2027. Αυτό το παράθυρο επιτρέπει στις εταιρείες να αναβαθμίσουν τα συστήματά τους χωρίς να διακόψουν την εξυπηρέτηση του κοινού. Πολλά υπάρχοντα κέντρα δεδομένων χρησιμοποιούν παλαιότερο εξοπλισμό που δεν σχεδιάστηκε με γνώμονα αυτούς τους συγκεκριμένους ελέγχους ασφαλείας. Η αντικατάσταση ή η αναβάθμιση αυτού του υλικού απαιτεί χρόνο και σημαντικές επενδύσεις.
Κατά τη διάρκεια αυτής της μετάβασης, οι εταιρείες πρέπει να χαράξουν την πορεία τους προς τη συμμόρφωση. Πρέπει να προσλάβουν ελεγκτές, να πραγματοποιήσουν τον πρώτο γύρο αξιολογήσεων κινδύνου και να ξεκινήσουν τη διαδικασία πιστοποίησης. Αυτή η περίοδος είναι μια περίοδος χάριτος, αλλά είναι επίσης και μια προθεσμία. Μέχρι τις αρχές του 2028, κάθε πάροχος που δεν πληροί τα πρότυπα θα αντιμετωπίζει κυρώσεις. Αυτό το σαφές χρονοδιάγραμμα δίνει προβλεψιμότητα στην αγορά. Επιτρέπει στις εταιρείες τεχνολογίας να προϋπολογίσουν αυτές τις αλλαγές και διασφαλίζει ότι η μετάβαση δεν θα αποσταθεροποιήσει την οικονομία.
Το κόστος της επιχειρηματικής δραστηριότητας σε ένα ασφαλές περιβάλλον
Η ασφάλεια έχει ένα τίμημα. Η κατασκευή ενός πιστοποιημένου κέντρου δεδομένων κοστίζει περισσότερο από την κατασκευή ενός τυπικού. Η διατήρηση μιας ομάδας για ένα Κέντρο Επιχειρήσεων Ασφαλείας προσθέτει ένα μόνιμο στοιχείο στον προϋπολογισμό μιας εταιρείας. Αυτά τα κόστη είναι απτά και πιθανότατα θα επηρεάσουν την αγορά. Από την πλευρά της αγοράς, ενδέχεται να δούμε μικρότερους παρόχους υπηρεσιών να συγχωνεύονται με μεγαλύτερους για να μοιραστούν το κόστος της συμμόρφωσης. Είναι ακριβό να είσαι ασφαλής, και ορισμένες μικρότερες εταιρείες μπορεί να δυσκολευτούν να διαχειριστούν μόνες τους τους νέους κανόνες.
Από την πλευρά του καταναλωτή, αυτό μπορεί να οδηγήσει σε μικρές αυξήσεις τιμών για ορισμένες ψηφιακές υπηρεσίες. Ωστόσο, αυτό είναι ένα αντάλλαγμα για τη συστημική ανθεκτικότητα. Εάν μια τράπεζα ξοδεύει περισσότερα για την ασφάλεια, ο κίνδυνος να χάσετε την πρόσβαση στα χρήματά σας λόγω μιας επίθεσης μειώνεται. Πίσω από την ορολογία του Κανονισμού αριθ. 602 κρύβεται μια απλή οικονομική αλήθεια: είναι φθηνότερο να αποτρέψεις μια καταστροφή παρά να την καθαρίσεις. Η επένδυση που γίνεται τώρα από αυτές τις εταιρείες προστατεύει τη μακροπρόθεσμη σταθερότητα ολόκληρης της ψηφιακής οικονομίας.
Πώς αυτοί οι κανονισμοί επηρεάζουν την καθημερινή σας ζωή
Τελικά, αυτός ο κανονισμός αφορά την εμπιστοσύνη. Ζούμε σε έναν κόσμο όπου εξαρτόμαστε όλο και περισσότερο από ψηφιακά συστήματα που δεν μπορούμε να δούμε. Οι περισσότεροι άνθρωποι δεν σκέφτονται πού πάνε τα δεδομένα τους όταν στέλνουν ένα μήνυμα, αλλά αυτά τα δεδομένα κινούνται μέσω φυσικού υλικού σε μια πραγματική τοποθεσία. Η κυβέρνηση της Λετονίας λαμβάνει μέτρα για να διασφαλίσει ότι αυτή η τοποθεσία είναι ασφαλής. Αυτός ο κανονισμός μειώνει την πιθανότητα συστημικών αποτυχιών που θα μπορούσαν να διαταράξουν τη ζωή σας.
Αυτό που σημαίνει αυτό για εσάς είναι ένα υψηλότερο επίπεδο ιδιωτικότητας και αξιοπιστίας. Όταν μια εταιρεία σάς λέει ότι τα δεδομένα σας είναι ασφαλή, έχει πλέον έναν έλεγχο επιβεβλημένο από την κυβέρνηση για να το αποδείξει. Θα πρέπει να παρατηρείτε τις ψηφιακές σας συνήθειες και να προσέχετε ποιοι πάροχοι είναι διαφανείς σχετικά με τη συμμόρφωσή τους. Καθώς προχωράμε προς την προθεσμία του 2027, οι εταιρείες που υιοθετούν αυτούς τους κανόνες θα είναι εκείνες που θα κερδίσουν τη μακροπρόθεσμη εμπιστοσύνη των καταναλωτών. Αυτή η πολιτική είναι ένα θεμελιώδες κομμάτι μιας σύγχρονης, ανθεκτικής κοινωνίας που αναγνωρίζει την ψηφιακή ασφάλεια ως βασική ανάγκη.
Πηγές: Υπουργικό Συμβούλιο της Δημοκρατίας της Λετονίας, Υπουργείο Έξυπνης Διοίκησης και Περιφερειακής Ανάπτυξης, Επίσημη Εφημερίδα Latvijas Vēstnesis.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
