


Le nuove norme sulla sicurezza della Lettonia trasformano i data center in fortezze digitali
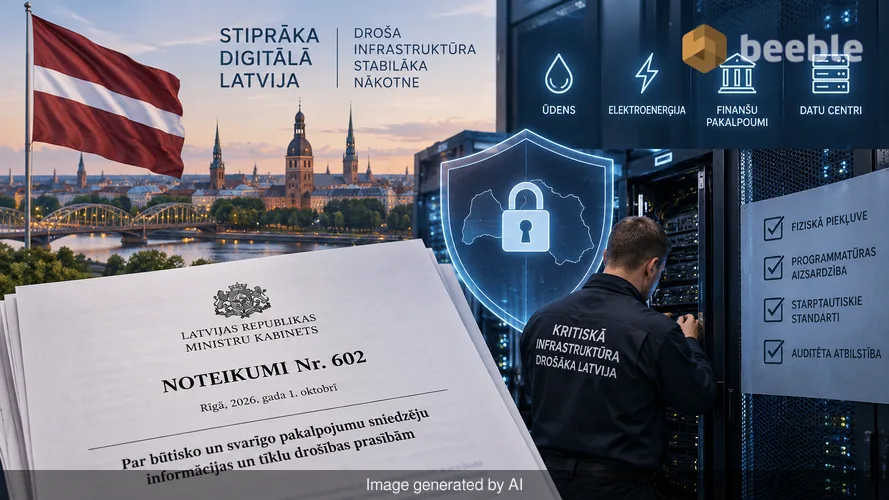
Il 1° ottobre 2026, la Lettonia ha implementato una serie di regole che cambiano il modo in cui ogni byte di dati critici si muove attraverso il paese. Il Gabinetto dei Ministri ha adottato il Regolamento n. 602, un documento che segna il passaggio dall'era della sicurezza volontaria a un periodo di sicurezza obbligatoria e verificata. Questo regolamento si concentra sull'infrastruttura fisica e digitale che garantisce l'erogazione dell'acqua, il flusso di elettricità e l'accessibilità dei conti bancari. Per una persona comune, questo può sembrare arida burocrazia, ma è l'equivalente digitale dell'aggiornamento simultaneo delle serrature di ogni caveau bancario della nazione.
Guardando al quadro generale, il regolamento si rivolge ai fornitori di servizi essenziali e importanti. Si tratta delle aziende che gestiscono le nostre risorse più sensibili. In passato, un data center poteva operare con vari livelli di supervisione. Ora, il governo richiede che queste strutture soddisfino rigorosi standard internazionali. Le nuove regole coprono tutto, da chi ha accesso fisico ai rack dei server a come il software si difende dagli hacker stranieri. Si tratta di un cambiamento fondamentale nel modo in cui lo Stato vede i propri confini digitali.
Le nuove regole per le fondamenta digitali
L'infrastruttura digitale è la spina dorsale invisibile della vita moderna. Quando si tocca il telefono per pagare un caffè o si controllano le cartelle cliniche, si interagisce con una complessa rete di server e cavi. Storicamente, questa rete è cresciuta rapidamente e senza un insieme unificato di standard di sicurezza. Il Regolamento n. 602 cambia questa situazione definendo esattamente come deve essere un data center sicuro. Si applica ai proprietari di infrastrutture critiche per le tecnologie dell'informazione e della comunicazione. Ciò include agenzie governative, giganti delle telecomunicazioni e fornitori di energia.
In termini semplici, il regolamento esige che queste entità smettano di considerare la sicurezza come un aspetto secondario. Devono ora condurre valutazioni periodiche dei rischi. Una valutazione dei rischi è un processo formale in cui un'azienda identifica ogni possibile modo in cui il proprio sistema potrebbe fallire. Vengono presi in esame disastri naturali, malfunzionamenti dell'hardware ed errori umani. Una volta identificati questi rischi, devono dimostrare di avere un piano per fermarli. Questa non è più una suggestione. È un requisito legale che porta con sé il peso della supervisione statale.
Il requisito fisico per la sicurezza digitale
Un data center è un magazzino di informazioni. All'interno di questi edifici, migliaia di dischi rigidi conservano tutto, dalle e-mail private ai progetti per la rete elettrica nazionale. Secondo le nuove regole lettoni, questi magazzini devono essere certificati. La certificazione significa che una terza parte indipendente ispeziona l'edificio e i suoi processi. Controllano se i sistemi di raffreddamento funzionano durante un'ondata di calore e se i generatori di emergenza entrano in funzione durante un blackout. Verificano inoltre che solo il personale autorizzato possa entrare nelle stanze in cui si trovano i server.
Per l'utente medio, questo significa che i servizi su cui si fa affidamento hanno meno probabilità di scomparire durante una crisi. In pratica, se un data center ha una certificazione adeguata, dispone di sistemi ridondanti. Se una parte si rompe, un'altra subentra immediatamente. Questa ridondanza è ciò che mantiene in funzione la tua app bancaria il venerdì sera, quando tutti gli altri stanno cercando di usarla. Il regolamento garantisce che lo spazio fisico in cui vivono i tuoi dati sia sicuro come un'installazione militare.
Monitorare il polso della rete
Una delle parti più significative del Regolamento n. 602 è il mandato per i Security Operations Centers, o SOC. Un SOC è un team di esperti che monitora una rete 24 ore su 24, 7 giorni su 7. Cercano schemi insoliti che potrebbero indicare un attacco informatico. Pensatelo come una guardia di sicurezza ad alta tecnologia che osserva una parete di monitor. Se un hacker tenta di irrompere alle 3:00 del mattino, il team del SOC vede il tentativo in tempo reale e agisce per bloccarlo.
Prima di questo regolamento, solo le aziende più grandi potevano permettersi un SOC su vasta scala. Ora, i fornitori di servizi essenziali devono avere accesso a queste capacità di monitoraggio. Questo cambiamento sposta il settore da una posizione reattiva a una proattiva. Invece di risolvere un problema dopo che si è verificata una violazione dei dati, le aziende ora cercano la violazione prima che inizi. Questa sorveglianza costante è una difesa robusta contro il numero crescente di attacchi automatizzati che prendono di mira le infrastrutture nazionali. Trasforma l'ambiente digitale in un luogo dove per gli intrusi è molto più difficile nascondersi.
Gestire la transizione verso standard più elevati
Il governo riconosce che non si può ricostruire un intero settore da un giorno all'altro. Sebbene il regolamento sia entrato in vigore il 1° ottobre 2026, è previsto un periodo di transizione che dura fino al 31 dicembre 2027. Questa finestra consente alle aziende di aggiornare i propri sistemi senza interrompere il servizio al pubblico. Molti data center esistenti utilizzano apparecchiature più vecchie che non sono state progettate pensando a questi specifici audit di sicurezza. Sostituire o aggiornare questo hardware richiede tempo e investimenti significativi.
Durante questa transizione, le aziende devono tracciare il loro percorso verso la conformità. Devono assumere auditor, eseguire il primo round di valutazioni del rischio e iniziare il processo di certificazione. Questo periodo è un periodo di grazia, ma è anche una scadenza. Entro l'inizio del 2028, qualsiasi fornitore che non soddisfi gli standard dovrà affrontare sanzioni. Questa tempistica chiara conferisce prevedibilità al mercato. Consente alle aziende tecnologiche di pianificare il budget per questi cambiamenti e garantisce che la transizione non destabilizzi l'economia.
Il costo di fare affari in un ambiente sicuro
La sicurezza ha un prezzo. Costruire un data center certificato costa più di costruirne uno standard. Mantenere un team per un Security Operations Center aggiunge una voce di spesa permanente al budget di un'azienda. Questi costi sono tangibili e probabilmente influenzeranno il mercato. Sul lato del mercato, potremmo vedere fornitori di servizi più piccoli fondersi con quelli più grandi per condividere i costi di conformità. Essere sicuri è costoso e alcune aziende più piccole potrebbero trovare le nuove regole difficili da gestire da sole.
Dal punto di vista del consumatore, ciò potrebbe portare a lievi aumenti di prezzo per alcuni servizi digitali. Tuttavia, questo è un compromesso per la resilienza sistemica. Se una banca spende di più per la sicurezza, il rischio di perdere l'accesso ai propri soldi a causa di un attacco informatico diminuisce. Dietro il gergo del Regolamento n. 602 c'è una semplice verità economica: è più economico prevenire una catastrofe che ripulirne i danni. L'investimento fatto ora da queste aziende protegge la stabilità a lungo termine dell'intera economia digitale.
Come queste normative influenzano la tua vita quotidiana
In definitiva, questo regolamento riguarda la fiducia. Viviamo in un mondo in cui dipendiamo sempre più da sistemi digitali che non possiamo vedere. La maggior parte delle persone non pensa a dove vadano i propri dati quando invia un messaggio, ma quei dati si muovono attraverso hardware fisico in una posizione reale. Il governo lettone sta adottando misure per garantire che tale posizione sia sicura. Questo regolamento riduce la probabilità di guasti sistemici che potrebbero sconvolgere la tua vita.
Ciò che questo significa per te è uno standard più elevato di privacy e affidabilità. Quando un'azienda ti dice che i tuoi dati sono al sicuro, ora ha un audit obbligatorio per legge per dimostrarlo. Dovresti osservare le tue abitudini digitali e notare quali fornitori sono trasparenti riguardo alla loro conformità. Mentre ci avviciniamo alla scadenza del 2027, le aziende che abbracceranno queste regole saranno quelle che guadagneranno la fiducia dei consumatori a lungo termine. Questa politica è un elemento fondamentale di una società moderna e resiliente che riconosce la sicurezza digitale come una necessità di base.
Fonti: Gabinetto dei Ministri della Repubblica di Lettonia, Ministero dell'Amministrazione Intelligente e dello Sviluppo Regionale, Gazzetta Ufficiale Latvijas Vēstnesis.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
