


Las nuevas normas de seguridad de Letonia convierten los centros de datos en fortalezas digitales
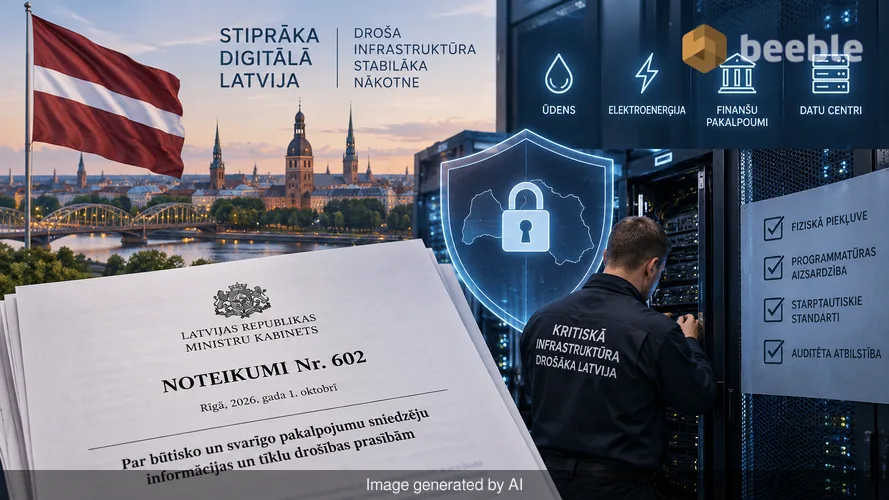
El 1 de octubre de 2026, Letonia implementó un conjunto de normas que cambian la forma en que cada byte de datos críticos se mueve a través del país. El Gabinete de Ministros adoptó el Reglamento n.º 602, un documento que se aleja de la era de la seguridad voluntaria y se dirige hacia un período de seguridad obligatoria y auditada. Este reglamento se centra en la infraestructura física y digital que mantiene el funcionamiento del agua, el flujo de electricidad y el acceso a las cuentas bancarias. Para la persona promedio, esto suena a burocracia árida, pero es el equivalente digital a actualizar las cerraduras de cada bóveda bancaria de la nación simultáneamente.
Mirando el panorama general, la regulación se dirige a los proveedores de servicios esenciales e importantes. Estas son las empresas que gestionan nuestros activos más sensibles. En el pasado, un centro de datos podía operar con niveles variables de supervisión. Ahora, el gobierno exige que estas instalaciones cumplan con estrictos estándares internacionales. Las nuevas reglas cubren todo, desde quién tiene acceso físico a los racks de servidores hasta cómo el software se defiende contra hackers extranjeros. Es un cambio fundamental en la forma en que el Estado ve sus fronteras digitales.
Las nuevas reglas para la base digital
La infraestructura digital es la columna vertebral invisible de la vida moderna. Cuando usas tu teléfono para pagar un café o consultas tus registros médicos, estás interactuando con una compleja red de servidores y cables. Históricamente, esta red creció rápidamente y sin un conjunto unificado de estándares de seguridad. El Reglamento n.º 602 cambia esto al definir exactamente cómo debe ser un centro de datos seguro. Se aplica a los propietarios de infraestructuras críticas de tecnologías de la información y la comunicación. Esto incluye agencias gubernamentales, gigantes de las telecomunicaciones y proveedores de energía.
En términos simples, el reglamento exige que estas entidades dejen de tratar la seguridad como algo secundario. Ahora deben realizar evaluaciones de riesgo periódicas. Una evaluación de riesgos es un proceso formal en el que una empresa identifica todas las formas posibles en que su sistema podría fallar. Analizan desastres naturales, fallos de hardware y errores humanos. Una vez que identifican estos riesgos, deben demostrar que tienen un plan para detenerlos. Esto ya no es una sugerencia. Es un requisito legal que conlleva el peso de la supervisión estatal.
El requisito físico para la seguridad digital
Un centro de datos es un almacén de información. Dentro de estos edificios, miles de discos duros almacenan todo, desde tus correos electrónicos privados hasta los planos de la red eléctrica nacional. Bajo las nuevas normas letonas, estos almacenes deben estar certificados. La certificación significa que un tercero independiente inspecciona el edificio y sus procesos. Comprueban si los sistemas de refrigeración funcionan durante una ola de calor y si los generadores de respaldo se activan durante un apagón. También verifican que solo el personal autorizado pueda entrar en las salas donde se encuentran los servidores.
Para el usuario promedio, esto significa que los servicios en los que confías tienen menos probabilidades de desaparecer durante una crisis. En la práctica, si un centro de datos tiene la certificación adecuada, cuenta con sistemas redundantes. Si una parte se rompe, otra toma el control inmediatamente. Esta redundancia es lo que mantiene en funcionamiento tu aplicación bancaria un viernes por la noche cuando todos los demás también intentan usarla. El reglamento garantiza que el espacio físico donde viven tus datos sea tan seguro como una instalación militar.
Monitoreando el pulso de la red
Una de las partes más significativas del Reglamento n.º 602 es el mandato de los Centros de Operaciones de Seguridad, o SOC. Un SOC es un equipo de expertos que monitorean una red las 24 horas del día, los 7 días de la semana. Buscan patrones inusuales que puedan indicar un ciberataque. Piénsalo como un guardia de seguridad de alta tecnología vigilando una pared de monitores. Si un hacker intenta entrar a las 3:00 AM, el equipo del SOC ve el intento en tiempo real y actúa para bloquearlo.
Antes de este reglamento, solo las empresas más grandes podían permitirse un SOC a gran escala. Ahora, los proveedores de servicios esenciales deben tener acceso a estas capacidades de monitoreo. Este cambio mueve a la industria de una postura reactiva a una proactiva. En lugar de solucionar un problema después de que ocurra una brecha de datos, las empresas ahora buscan la brecha antes de que comience. Esta vigilancia constante es una defensa sólida contra el creciente número de ataques automatizados que tienen como objetivo la infraestructura nacional. Convierte el entorno digital en un lugar donde a los intrusos les resulta mucho más difícil esconderse.
Gestionando la transición hacia estándares más altos
El gobierno reconoce que no se puede reconstruir una industria entera de la noche a la mañana. Aunque el reglamento entró en vigor el 1 de octubre de 2026, existe un período de transición que dura hasta el 31 de diciembre de 2027. Este plazo permite a las empresas actualizar sus sistemas sin interrumpir el servicio al público. Muchos centros de datos existentes utilizan equipos antiguos que no fueron diseñados teniendo en cuenta estas auditorías de seguridad específicas. Reemplazar o actualizar este hardware requiere tiempo y una inversión significativa.
Durante esta transición, las empresas deben trazar su camino hacia el cumplimiento. Necesitan contratar auditores, realizar su primera ronda de evaluaciones de riesgos y comenzar el proceso de certificación. Este período es de gracia, pero también es una fecha límite. Para principios de 2028, cualquier proveedor que no cumpla con los estándares se enfrentará a sanciones. Este cronograma claro otorga previsibilidad al mercado. Permite a las empresas tecnológicas presupuestar estos cambios y garantiza que la transición no desestabilice la economía.
El coste de hacer negocios en un entorno seguro
La seguridad tiene un precio. Construir un centro de datos certificado cuesta más que construir uno estándar. Mantener un equipo para un Centro de Operaciones de Seguridad añade una partida permanente al presupuesto de una empresa. Estos costes son tangibles y probablemente influirán en el mercado. En el lado del mercado, podríamos ver a proveedores de servicios más pequeños fusionarse con otros más grandes para compartir el coste del cumplimiento. Es caro estar seguro, y algunas empresas pequeñas pueden encontrar las nuevas reglas difíciles de gestionar por sí solas.
Desde el punto de vista del consumidor, esto podría llevar a ligeros aumentos de precios en algunos servicios digitales. Sin embargo, este es un intercambio por la resiliencia sistémica. Si un banco gasta más en seguridad, el riesgo de que pierdas el acceso a tu dinero debido a un hackeo disminuye. Detrás de la jerga del Reglamento n.º 602 hay una verdad económica simple: es más barato prevenir una catástrofe que limpiar sus consecuencias. La inversión realizada ahora por estas empresas protege la estabilidad a largo plazo de toda la economía digital.
Cómo afectan estas regulaciones a tu vida diaria
En última instancia, este reglamento trata sobre la confianza. Vivimos en un mundo donde dependemos cada vez más de sistemas digitales que no podemos ver. La mayoría de la gente no piensa a dónde van sus datos cuando envían un mensaje, pero esos datos se mueven a través de hardware físico en una ubicación real. El gobierno letón está tomando medidas para garantizar que esa ubicación sea segura. Esta regulación reduce la probabilidad de fallos sistémicos que podrían trastornar tu vida.
Lo que esto significa para ti es un estándar más alto de privacidad y fiabilidad. Cuando una empresa te dice que tus datos están seguros, ahora tienen una auditoría obligada por el gobierno para demostrarlo. Deberías observar tus hábitos digitales y notar qué proveedores son transparentes sobre su cumplimiento. A medida que nos acercamos a la fecha límite de 2027, las empresas que adopten estas normas serán las que se ganen la confianza de los consumidores a largo plazo. Esta política es una pieza fundamental de una sociedad moderna y resiliente que reconoce la seguridad digital como una necesidad básica.
Fuentes: Gabinete de Ministros de la República de Letonia, Ministerio de Administración Inteligente y Desarrollo Regional, Gaceta Oficial Latvijas Vēstnesis.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
