


Lettlands neue Sicherheitsvorschriften machen Rechenzentren zu digitalen Festungen
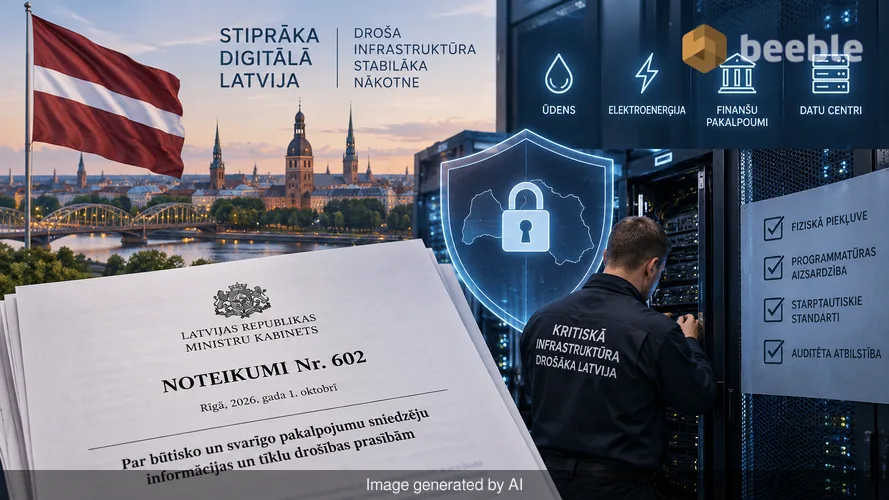
Am 1. Oktober 2026 hat Lettland eine Reihe von Vorschriften eingeführt, die die Art und Weise verändern, wie jedes Byte kritischer Daten durch das Land fließt. Das Ministerkabinett verabschiedete die Verordnung Nr. 602, ein Dokument, das die Ära der freiwilligen Sicherheit beendet und eine Phase verbindlicher, geprüfter Sicherheit einleitet. Diese Verordnung konzentriert sich auf die physische und digitale Infrastruktur, die die Wasser- und Stromversorgung aufrechterhält und Bankkonten zugänglich macht. Für den Durchschnittsbürger klingt das nach trockener Bürokratie, aber es ist das digitale Äquivalent dazu, die Schlösser jedes Banktresors im Land gleichzeitig zu modernisieren.
Betrachtet man das Gesamtbild, zielt die Verordnung auf Anbieter wesentlicher und wichtiger Dienste ab. Dies sind die Unternehmen, die unsere sensibelsten Vermögenswerte verwalten. In der Vergangenheit konnte ein Rechenzentrum mit unterschiedlichem Maß an Aufsicht betrieben werden. Jetzt verlangt die Regierung, dass diese Einrichtungen strenge, internationale Standards erfüllen. Die neuen Regeln decken alles ab – von der Frage, wer physischen Zugang zu den Server-Racks hat, bis hin zur Art und Weise, wie sich die Software gegen ausländische Hacker verteidigt. Es ist ein grundlegender Wandel in der Art und Weise, wie der Staat seine digitalen Grenzen betrachtet.
Die neuen Regeln für das digitale Fundament
Die digitale Infrastruktur ist das unsichtbare Rückgrat des modernen Lebens. Wenn Sie mit Ihrem Telefon bezahlen oder Ihre Krankenakte einsehen, interagieren Sie mit einem komplexen Netz aus Servern und Kabeln. Historisch gesehen wuchs dieses Netz schnell und ohne einheitliche Sicherheitsstandards. Die Verordnung Nr. 602 ändert dies, indem sie genau definiert, wie ein sicheres Rechenzentrum aussehen muss. Sie gilt für Eigentümer kritischer Informations- und Kommunikationstechnologie-Infrastrukturen. Dazu gehören Regierungsbehörden, Telekommunikationsriesen und Energieversorger.
Einfach ausgedrückt verlangt die Verordnung, dass diese Einheiten Sicherheit nicht mehr als Nebensache behandeln. Sie müssen nun regelmäßige Risikobewertungen durchführen. Eine Risikobewertung ist ein formeller Prozess, bei dem ein Unternehmen jede mögliche Art identifiziert, auf die sein System versagen könnte. Dabei werden Naturkatastrophen, Hardware-Fehlfunktionen und menschliches Versagen untersucht. Sobald sie diese Risiken identifiziert haben, müssen sie nachweisen, dass sie einen Plan haben, um sie zu verhindern. Dies ist keine Empfehlung mehr. Es ist eine gesetzliche Anforderung, die das Gewicht staatlicher Aufsicht trägt.
Die physische Anforderung für digitale Sicherheit
Ein Rechenzentrum ist ein Lagerhaus für Informationen. In diesen Gebäuden speichern Tausende von Festplatten alles – von Ihren privaten E-Mails bis hin zu den Bauplänen für das nationale Stromnetz. Nach den neuen lettischen Regeln müssen diese Lagerhäuser zertifiziert sein. Zertifizierung bedeutet, dass ein unabhängiger Dritter das Gebäude und seine Prozesse inspiziert. Es wird geprüft, ob die Kühlsysteme während einer Hitzewelle funktionieren und ob die Notstromaggregate bei einem Blackout anspringen. Zudem wird verifiziert, dass nur autorisiertes Personal die Räume betreten kann, in denen die Server stehen.
Für den durchschnittlichen Nutzer bedeutet dies, dass die Dienste, auf die Sie sich verlassen, in Krisenzeiten weniger wahrscheinlich ausfallen. Praktisch gesehen verfügt ein Rechenzentrum mit ordnungsgemäßer Zertifizierung über redundante Systeme. Wenn ein Teil ausfällt, übernimmt sofort ein anderes. Diese Redundanz sorgt dafür, dass Ihre Banking-App auch an einem Freitagabend funktioniert, wenn alle anderen sie ebenfalls nutzen möchten. Die Verordnung stellt sicher, dass der physische Raum, in dem Ihre Daten leben, so sicher ist wie eine militärische Anlage.
Den Puls des Netzwerks überwachen
Einer der bedeutendsten Teile der Verordnung Nr. 602 ist das Mandat für Security Operations Centers, kurz SOCs. Ein SOC ist ein Expertenteam, das ein Netzwerk 24 Stunden am Tag, 7 Tage die Woche überwacht. Sie suchen nach ungewöhnlichen Mustern, die auf einen Cyberangriff hindeuten könnten. Man kann es sich wie einen Hightech-Sicherheitsdienst vorstellen, der eine Wand voller Monitore beobachtet. Wenn ein Hacker versucht, um 3:00 Uhr morgens einzubrechen, sieht das SOC-Team den Versuch in Echtzeit und blockiert ihn.
Vor dieser Verordnung konnten sich nur die größten Unternehmen ein vollwertiges SOC leisten. Jetzt müssen Anbieter wesentlicher Dienste Zugang zu diesen Überwachungskapazitäten haben. Dieser Wandel führt die Branche von einer reaktiven zu einer proaktiven Haltung. Anstatt ein Problem zu beheben, nachdem eine Datenpanne aufgetreten ist, suchen Unternehmen nun nach der Lücke, bevor sie entsteht. Diese ständige Überwachung ist eine robuste Verteidigung gegen die zunehmende Zahl automatisierter Angriffe auf die nationale Infrastruktur. Sie macht die digitale Umgebung zu einem Ort, an dem es für Eindringlinge viel schwieriger ist, sich zu verstecken.
Den Übergang zu höheren Standards verwalten
Die Regierung erkennt an, dass man eine ganze Branche nicht über Nacht umbauen kann. Obwohl die Verordnung am 1. Oktober 2026 in Kraft getreten ist, gibt es eine Übergangsfrist, die bis zum 31. Dezember 2027 dauert. Dieses Zeitfenster ermöglicht es Unternehmen, ihre Systeme zu modernisieren, ohne den Dienst für die Öffentlichkeit zu unterbrechen. Viele bestehende Rechenzentren nutzen ältere Geräte, die nicht mit Blick auf diese spezifischen Sicherheitsaudits entwickelt wurden. Der Austausch oder die Aufrüstung dieser Hardware erfordert Zeit und erhebliche Investitionen.
Während dieses Übergangs müssen Unternehmen ihren Weg zur Compliance planen. Sie müssen Auditoren einstellen, ihre erste Runde von Risikobewertungen durchführen und den Zertifizierungsprozess beginnen. Dieser Zeitraum ist eine Schonfrist, aber auch eine Frist. Bis Anfang 2028 müssen alle Anbieter, die die Standards nicht erfüllen, mit Sanktionen rechnen. Dieser klare Zeitplan gibt dem Markt Vorhersehbarkeit. Er ermöglicht es Tech-Unternehmen, diese Änderungen zu budgetieren, und stellt sicher, dass der Übergang die Wirtschaft nicht destabilisiert.
Die Kosten der Geschäftstätigkeit in einem sicheren Umfeld
Sicherheit hat ihren Preis. Der Bau eines zertifizierten Rechenzentrums kostet mehr als der Bau eines Standardzentrums. Die Unterhaltung eines Teams für ein Security Operations Center fügt dem Budget eines Unternehmens einen dauerhaften Posten hinzu. Diese Kosten sind spürbar und werden wahrscheinlich den Markt beeinflussen. Auf der Marktseite könnten wir erleben, dass kleinere Dienstleister mit größeren fusionieren, um die Kosten der Compliance zu teilen. Es ist teuer, sicher zu sein, und einige kleinere Firmen könnten die neuen Regeln allein nur schwer bewältigen.
Aus Sicht der Verbraucher könnte dies zu leichten Preiserhöhungen bei einigen digitalen Diensten führen. Dies ist jedoch ein Kompromiss für systemische Resilienz. Wenn eine Bank mehr für Sicherheit ausgibt, sinkt das Risiko, dass Sie aufgrund eines Hacks den Zugriff auf Ihr Geld verlieren. Hinter dem Fachjargon der Verordnung Nr. 602 steht eine einfache wirtschaftliche Wahrheit: Es ist billiger, eine Katastrophe zu verhindern, als sie zu beseitigen. Die Investitionen, die diese Unternehmen jetzt tätigen, schützen die langfristige Stabilität der gesamten digitalen Wirtschaft.
Wie diese Vorschriften Ihren Alltag beeinflussen
Letztendlich geht es bei dieser Verordnung um Vertrauen. Wir leben in einer Welt, in der wir zunehmend von digitalen Systemen abhängig sind, die wir nicht sehen können. Die meisten Menschen denken nicht darüber nach, wohin ihre Daten fließen, wenn sie eine Nachricht senden, aber diese Daten bewegen sich durch physische Hardware an einem realen Ort. Die lettische Regierung unternimmt Schritte, um sicherzustellen, dass dieser Ort sicher ist. Diese Verordnung verringert die Wahrscheinlichkeit systemischer Ausfälle, die Ihr Leben stören könnten.
Was dies für Sie bedeutet, ist ein höherer Standard an Privatsphäre und Zuverlässigkeit. Wenn ein Unternehmen Ihnen sagt, dass Ihre Daten sicher sind, haben sie nun ein staatlich vorgeschriebenes Audit, um dies zu beweisen. Sie sollten Ihre digitalen Gewohnheiten beobachten und darauf achten, welche Anbieter transparent mit ihrer Compliance umgehen. Während wir uns der Frist 2027 nähern, werden die Unternehmen, die diese Regeln annehmen, diejenigen sein, die das langfristige Vertrauen der Verbraucher gewinnen. Diese Politik ist ein Grundbaustein einer modernen, widerstandsfähigen Gesellschaft, die digitale Sicherheit als Grundbedürfnis anerkennt.
Quellen: Cabinet of Ministers of the Republic of Latvia, Ministry of Smart Administration and Regional Development, Official Gazette Latvijas Vēstnesis.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
