


Новые правила безопасности Латвии превращают центры обработки данных в цифровые крепости
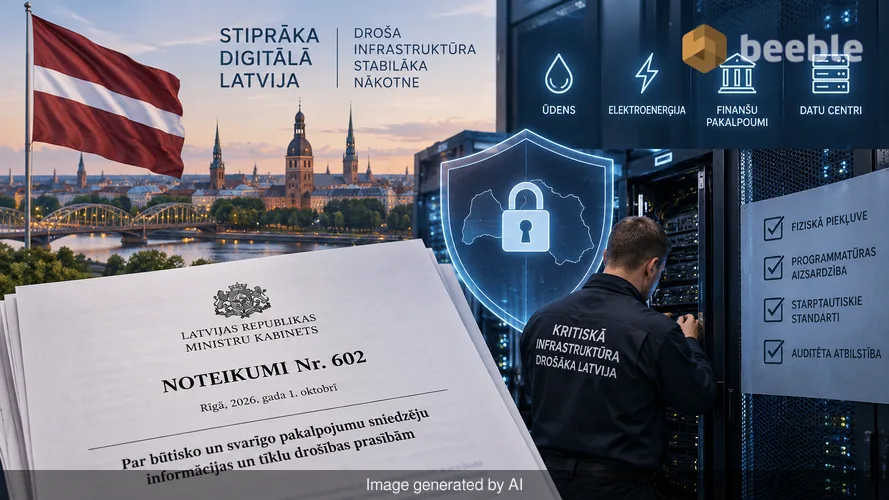
1 октября 2026 года в Латвии вступил в силу свод правил, который меняет порядок перемещения каждого байта критически важных данных по стране. Кабинет министров принял Постановление № 602 — документ, знаменующий уход от эпохи добровольной безопасности к периоду обязательной, аудируемой защиты. Это постановление сосредоточено на физической и цифровой инфраструктуре, которая обеспечивает подачу воды, электроснабжение и доступность банковских счетов. Для обычного человека это звучит как сухая бюрократия, но на деле это цифровой эквивалент одновременного обновления замков на каждом банковском хранилище в стране.
Глядя на общую картину, постановление нацелено на поставщиков основных и важных услуг. Это компании, которые управляют нашими самыми конфиденциальными активами. В прошлом дата-центры могли работать с разным уровнем надзора. Теперь правительство требует, чтобы эти объекты соответствовали строгим международным стандартам. Новые правила охватывают всё: от того, кто имеет физический доступ к серверным стойкам, до того, как программное обеспечение защищается от иностранных хакеров. Это фундаментальный сдвиг в том, как государство рассматривает свои цифровые границы.
Новые правила для цифрового фундамента
Цифровая инфраструктура — это невидимый хребет современной жизни. Когда вы прикладываете телефон для оплаты кофе или проверяете свои медицинские записи, вы взаимодействуете со сложной сетью серверов и кабелей. Исторически эта сеть росла быстро и без единого набора стандартов безопасности. Постановление № 602 меняет это, точно определяя, как должен выглядеть защищенный центр обработки данных. Оно распространяется на владельцев критически важной инфраструктуры информационных и коммуникационных технологий. Сюда входят государственные учреждения, телекоммуникационные гиганты и поставщики энергии.
Простыми словами, постановление требует, чтобы эти организации перестали относиться к безопасности как к второстепенной задаче. Теперь они должны проводить регулярную оценку рисков. Оценка рисков — это формальный процесс, в ходе которого компания выявляет все возможные способы сбоя своей системы. Они рассматривают стихийные бедствия, неисправности оборудования и человеческий фактор. Как только они выявляют эти риски, они должны доказать, что у них есть план по их предотвращению. Это больше не предложение. Это законное требование, подкрепленное государственным надзором.
Физические требования для цифровой безопасности
Дата-центр — это склад для информации. Внутри этих зданий тысячи жестких дисков хранят всё: от ваших личных электронных писем до чертежей национальной энергосистемы. Согласно новым латвийским правилам, эти склады должны быть сертифицированы. Сертификация означает, что независимая третья сторона инспектирует здание и его процессы. Они проверяют, работают ли системы охлаждения во время жары и включаются ли резервные генераторы при отключении электричества. Они также проверяют, что только авторизованный персонал может входить в помещения, где стоят серверы.
Для обычного пользователя это означает, что услуги, на которые вы полагаетесь, с меньшей вероятностью исчезнут во время кризиса. Практически говоря, если дата-центр имеет надлежащую сертификацию, у него есть резервные системы. Если одна часть выходит из строя, другая немедленно берет на себя ее функции. Именно эта избыточность позволяет вашему банковскому приложению работать в пятницу вечером, когда все остальные тоже пытаются им воспользоваться. Постановление гарантирует, что физическое пространство, где живут ваши данные, так же безопасно, как военный объект.
Мониторинг пульса сети
Одной из наиболее значимых частей Постановления № 602 является требование о создании центров управления безопасностью (SOC). SOC — это команда экспертов, которые круглосуточно, 7 дней в неделю, следят за сетью. Они ищут необычные паттерны, которые могут указывать на кибератаку. Представьте себе высокотехнологичного охранника, наблюдающего за стеной мониторов. Если хакер попытается взломать систему в 3 часа ночи, команда SOC увидит попытку в режиме реального времени и примет меры по ее блокировке.
До этого постановления только крупнейшие компании могли позволить себе полномасштабный SOC. Теперь поставщики основных услуг должны иметь доступ к таким возможностям мониторинга. Этот сдвиг переводит отрасль из реактивной позиции в проактивную. Вместо того чтобы исправлять проблему после утечки данных, компании теперь ищут брешь до того, как она возникнет. Это постоянное наблюдение является надежной защитой от растущего числа автоматизированных атак, нацеленных на национальную инфраструктуру. Оно превращает цифровую среду в место, где злоумышленникам гораздо труднее спрятаться.
Управление переходом к более высоким стандартам
Правительство признает, что невозможно перестроить целую отрасль за одну ночь. Хотя постановление вступило в силу 1 октября 2026 года, предусмотрен переходный период, который продлится до 31 декабря 2027 года. Это окно позволяет компаниям модернизировать свои системы, не прекращая обслуживание населения. Многие существующие дата-центры используют старое оборудование, которое не проектировалось с учетом этих специфических аудитов безопасности. Замена или модернизация этого оборудования требует времени и значительных инвестиций.
В течение этого переходного периода компании должны наметить свой путь к соответствию. Им необходимо нанять аудиторов, провести первый раунд оценки рисков и начать процесс сертификации. Этот период является льготным, но это также и крайний срок. К началу 2028 года любой поставщик, не соответствующий стандартам, столкнется со штрафами. Такой четкий график дает рынку предсказуемость. Он позволяет технологическим компаниям планировать бюджет на эти изменения и гарантирует, что переход не дестабилизирует экономику.
Стоимость ведения бизнеса в безопасной среде
Безопасность имеет свою цену. Строительство сертифицированного дата-центра стоит дороже, чем стандартного. Содержание команды центра управления безопасностью добавляет постоянную статью расходов в бюджет компании. Эти затраты ощутимы и, вероятно, повлияют на рынок. Со стороны рынка мы можем увидеть слияние мелких поставщиков услуг с более крупными, чтобы разделить расходы на соблюдение требований. Быть защищенным — дорого, и некоторым небольшим фирмам может быть трудно справиться с новыми правилами в одиночку.
С точки зрения потребителя, это может привести к небольшому росту цен на некоторые цифровые услуги. Однако это компромисс ради системной устойчивости. Если банк тратит больше на безопасность, риск того, что вы потеряете доступ к своим деньгам из-за взлома, снижается. За жаргоном Постановления № 602 скрывается простая экономическая истина: предотвратить катастрофу дешевле, чем ликвидировать ее последствия. Инвестиции, сделанные этими компаниями сейчас, защищают долгосрочную стабильность всей цифровой экономики.
Как эти правила влияют на вашу повседневную жизнь
В конечном счете, это постановление касается доверия. Мы живем в мире, где все больше зависим от цифровых систем, которых не видим. Большинство людей не задумываются о том, куда уходят их данные, когда они отправляют сообщение, но эти данные перемещаются через физическое оборудование в реальном месте. Правительство Латвии предпринимает шаги, чтобы гарантировать безопасность этого места. Это постановление снижает вероятность системных сбоев, которые могли бы нарушить вашу жизнь.
Для вас это означает более высокий стандарт конфиденциальности и надежности. Когда компания говорит вам, что ваши данные в безопасности, теперь у нее есть предписанный правительством аудит, подтверждающий это. Вам стоит обратить внимание на свои цифровые привычки и заметить, какие поставщики открыто заявляют о своем соответствии нормам. По мере приближения к крайнему сроку 2027 года компании, принявшие эти правила, станут теми, кто заслужит долгосрочное доверие потребителей. Эта политика является фундаментальной частью современного, устойчивого общества, которое признает цифровую безопасность базовой необходимостью.
Источники: Кабинет министров Латвийской Республики, Министерство умного управления и регионального развития, официальное издание Latvijas Vēstnesis.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
