


Les nouvelles règles de sécurité de la Lettonie transforment les centres de données en forteresses numériques
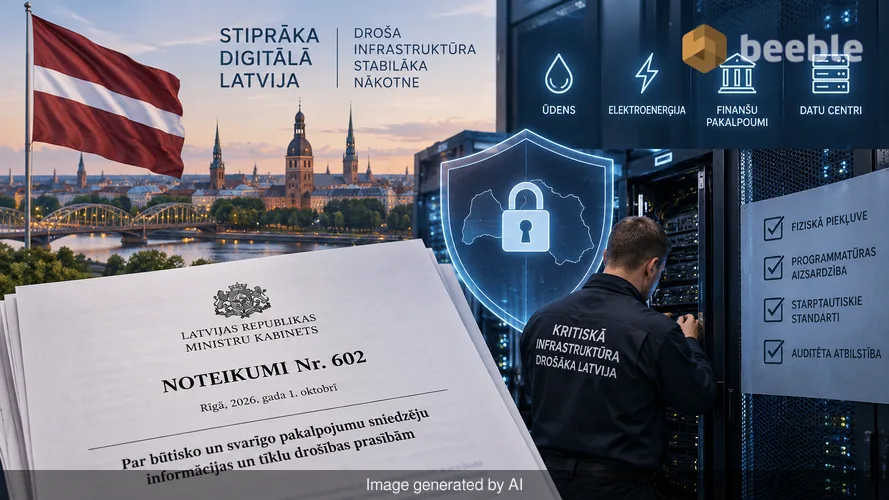
Le 1er octobre 2026, la Lettonie a mis en œuvre un ensemble de règles qui modifient la manière dont chaque octet de données critiques circule dans le pays. Le Cabinet des ministres a adopté le règlement n° 602, un document qui marque la fin de l'ère de la sécurité volontaire pour passer à une période de sécurité obligatoire et auditée. Ce règlement se concentre sur l'infrastructure physique et numérique qui permet à l'eau de couler, à l'électricité de circuler et aux comptes bancaires de rester accessibles. Pour le commun des mortels, cela ressemble à de la bureaucratie aride, mais c'est l'équivalent numérique de la mise à niveau simultanée des serrures de chaque coffre-fort de banque du pays.
À l'échelle globale, le règlement cible les fournisseurs de services essentiels et importants. Ce sont les entreprises qui gèrent nos actifs les plus sensibles. Auparavant, un centre de données pouvait fonctionner avec des niveaux de surveillance variables. Désormais, le gouvernement exige que ces installations répondent à des normes internationales strictes. Les nouvelles règles couvrent tout, de l'accès physique aux baies de serveurs à la manière dont les logiciels se défendent contre les pirates informatiques étrangers. Il s'agit d'un changement fondamental dans la manière dont l'État perçoit ses frontières numériques.
Les nouvelles règles pour le fondement numérique
L'infrastructure numérique est la colonne vertébrale invisible de la vie moderne. Lorsque vous utilisez votre téléphone pour payer un café ou consulter votre dossier médical, vous interagissez avec un réseau complexe de serveurs et de câbles. Historiquement, ce réseau s'est développé rapidement et sans un ensemble unifié de normes de sécurité. Le règlement n° 602 change la donne en définissant précisément ce à quoi doit ressembler un centre de données sécurisé. Il s'applique aux propriétaires d'infrastructures critiques de technologies de l'information et de la communication. Cela inclut les agences gouvernementales, les géants des télécommunications et les fournisseurs d'énergie.
En termes simples, le règlement exige que ces entités cessent de traiter la sécurité comme une réflexion après coup. Elles doivent désormais mener des évaluations de risques régulières. Une évaluation des risques est un processus formel par lequel une entreprise identifie toutes les manières possibles dont son système pourrait échouer. Elles examinent les catastrophes naturelles, les dysfonctionnements matériels et les erreurs humaines. Une fois ces risques identifiés, elles doivent prouver qu'elles ont un plan pour les arrêter. Ce n'est plus une suggestion. C'est une obligation légale qui porte le poids de la surveillance de l'État.
L'exigence physique pour la sécurité numérique
Un centre de données est un entrepôt d'informations. À l'intérieur de ces bâtiments, des milliers de disques durs stockent tout, de vos courriels privés aux plans du réseau électrique national. Selon les nouvelles règles lettonnes, ces entrepôts doivent être certifiés. La certification signifie qu'un tiers indépendant inspecte le bâtiment et ses processus. Ils vérifient si les systèmes de refroidissement fonctionnent pendant une canicule et si les générateurs de secours prennent le relais lors d'une panne de courant. Ils vérifient également que seul le personnel autorisé peut pénétrer dans les salles où se trouvent les serveurs.
Pour l'utilisateur moyen, cela signifie que les services sur lesquels vous comptez sont moins susceptibles de disparaître lors d'une crise. Concrètement, si un centre de données possède une certification appropriée, il dispose de systèmes redondants. Si une pièce casse, une autre prend le relais immédiatement. Cette redondance est ce qui permet à votre application bancaire de fonctionner un vendredi soir lorsque tout le monde essaie également de l'utiliser. Le règlement garantit que l'espace physique où vivent vos données est aussi sécurisé qu'une installation militaire.
Surveiller le pouls du réseau
L'une des parties les plus importantes du règlement n° 602 est le mandat relatif aux centres d'opérations de sécurité, ou SOC. Un SOC est une équipe d'experts qui surveille un réseau 24 heures sur 24, 7 jours sur 7. Ils recherchent des modèles inhabituels qui pourraient indiquer une cyberattaque. Pensez-y comme à un agent de sécurité de haute technologie surveillant un mur de moniteurs. Si un pirate tente de s'introduire à 3 heures du matin, l'équipe du SOC voit la tentative en temps réel et agit pour la bloquer.
Avant ce règlement, seules les plus grandes entreprises pouvaient s'offrir un SOC à grande échelle. Désormais, les fournisseurs de services essentiels doivent avoir accès à ces capacités de surveillance. Ce changement fait passer l'industrie d'une posture réactive à une posture proactive. Au lieu de réparer un problème après une violation de données, les entreprises recherchent désormais la violation avant qu'elle ne commence. Cette surveillance constante est une défense solide contre le nombre croissant d'attaques automatisées qui ciblent les infrastructures nationales. Elle transforme l'environnement numérique en un lieu où les intrus ont beaucoup plus de mal à se cacher.
Gérer la transition vers des normes plus élevées
Le gouvernement reconnaît qu'on ne peut pas reconstruire toute une industrie du jour au lendemain. Bien que le règlement soit entré en vigueur le 1er octobre 2026, il existe une période de transition qui dure jusqu'au 31 décembre 2027. Cette fenêtre permet aux entreprises de mettre à niveau leurs systèmes sans interrompre le service au public. De nombreux centres de données existants utilisent des équipements plus anciens qui n'ont pas été conçus avec ces audits de sécurité spécifiques à l'esprit. Le remplacement ou la mise à niveau de ce matériel prend du temps et nécessite des investissements importants.
Pendant cette transition, les entreprises doivent tracer leur chemin vers la conformité. Elles doivent embaucher des auditeurs, effectuer leur première série d'évaluations des risques et entamer le processus de certification. Cette période est un délai de grâce, mais c'est aussi une date limite. D'ici le début de 2028, tout fournisseur qui ne respectera pas les normes s'exposera à des sanctions. Ce calendrier clair donne de la prévisibilité au marché. Il permet aux entreprises technologiques de budgétiser ces changements et garantit que la transition ne déstabilise pas l'économie.
Le coût des affaires dans un environnement sécurisé
La sécurité a un prix. Construire un centre de données certifié coûte plus cher que d'en construire un standard. Le maintien d'une équipe pour un centre d'opérations de sécurité ajoute un poste permanent au budget d'une entreprise. Ces coûts sont tangibles et influenceront probablement le marché. Du côté du marché, nous pourrions voir de plus petits fournisseurs de services fusionner avec de plus grands pour partager le coût de la conformité. Il est coûteux d'être sécurisé, et certaines petites entreprises pourraient trouver les nouvelles règles difficiles à gérer seules.
Du point de vue du consommateur, cela pourrait entraîner de légères augmentations de prix pour certains services numériques. Cependant, c'est un compromis pour la résilience systémique. Si une banque dépense davantage pour la sécurité, le risque que vous perdiez l'accès à votre argent en raison d'un piratage diminue. Derrière le jargon du règlement n° 602 se cache une vérité économique simple : il est moins coûteux de prévenir une catastrophe que de la nettoyer. L'investissement réalisé aujourd'hui par ces entreprises protège la stabilité à long terme de l'ensemble de l'économie numérique.
Comment ces réglementations affectent votre vie quotidienne
En fin de compte, ce règlement est une question de confiance. Nous vivons dans un monde où nous sommes de plus en plus dépendants de systèmes numériques que nous ne pouvons pas voir. La plupart des gens ne pensent pas à l'endroit où vont leurs données lorsqu'ils envoient un message, mais ces données transitent par du matériel physique dans un lieu réel. Le gouvernement letton prend des mesures pour s'assurer que cet endroit est sûr. Ce règlement réduit la probabilité de défaillances systémiques qui pourraient perturber votre vie.
Ce que cela signifie pour vous, c'est un niveau plus élevé de confidentialité et de fiabilité. Lorsqu'une entreprise vous dit que vos données sont en sécurité, elle dispose désormais d'un audit mandaté par le gouvernement pour le prouver. Vous devriez observer vos habitudes numériques et noter quels fournisseurs sont transparents quant à leur conformité. À l'approche de l'échéance de 2027, les entreprises qui adopteront ces règles seront celles qui gagneront la confiance des consommateurs à long terme. Cette politique est une pièce maîtresse d'une société moderne et résiliente qui reconnaît la sécurité numérique comme une nécessité fondamentale.
Sources : Cabinet des ministres de la République de Lettonie, ministère de l'Administration intelligente et du Développement régional, Journal officiel Latvijas Vēstnesis.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
