


Läti uued turvanõuded muudavad andmekeskused digitaalseteks kindlusteks
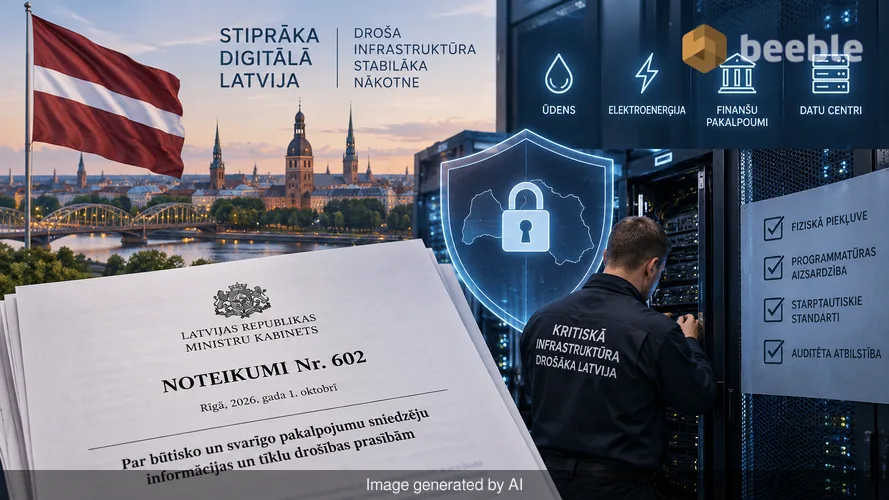
- oktoobril 2026 kehtestas Läti reeglistiku, mis muudab seda, kuidas iga kriitilise tähtsusega andmebait riigis liigub. Ministrite kabinet võttis vastu määruse nr 602 – dokumendi, mis tähistab kaugenemist vabatahtliku turvalisuse ajastust ning liikumist kohustusliku ja auditeeritud ohutuse suunas. See määrus keskendub füüsilisele ja digitaalsele infrastruktuurile, mis tagab veevarustuse, elektrienergia voo ja pangakontode kättesaadavuse. Tavainimese jaoks kõlab see kuiva bürokraatiana, kuid tegemist on digitaalse ekvivalendiga riigi kõigi pangahoidlate lukkude üheaegsele uuendamisele.
Suurt pilti vaadates on määruse sihtrühmaks oluliste ja tähtsate teenuste osutajad. Need on ettevõtted, mis haldavad meie kõige tundlikumaid varasid. Varem võis andmekeskus tegutseda erineva järelevalve tasemega. Nüüd nõuab valitsus, et need asutused vastaksid rangetele rahvusvahelistele standarditele. Uued reeglid hõlmavad kõike alates sellest, kellel on füüsiline juurdepääs serveriraamidele, kuni selleni, kuidas tarkvara kaitseb end välismaiste häkkerite eest. See on põhimõtteline muutus selles, kuidas riik oma digitaalseid piire käsitleb.
Digitaalse vundamendi uued reeglid
Digitaalne infrastruktuur on kaasaegse elu nähtamatu selgroog. Kui viipate kohvi eest tasumiseks telefoniga või kontrollite oma terviseandmeid, suhtlete keeruka serverite ja kaablite võrgustikuga. Ajalooliselt kasvas see võrk kiiresti ja ilma ühtsete ohutusstandarditeta. Määrus nr 602 muudab seda, määratledes täpselt, milline peab üks turvaline andmekeskus välja nägema. See kehtib kriitilise tähtsusega info- ja kommunikatsioonitehnoloogia infrastruktuuri omanikele. Nende hulka kuuluvad riigiasutused, telekommunikatsioonihiiglased ja energiatarnijad.
Lihtsamalt öeldes nõuab määrus, et need üksused lõpetaksid turvalisuse käsitlemise järelmõttena. Nad peavad nüüd läbi viima regulaarseid riskianalüüse. Riskianalüüs on ametlik protsess, mille käigus ettevõte tuvastab kõik võimalikud viisid, kuidas nende süsteem võib alt vedada. Vaadeldakse loodusõnnetusi, riistvaratõrkeid ja inimlikke eksimusi. Kui need riskid on tuvastatud, peavad nad tõestama, et neil on plaan nende peatamiseks. See ei ole enam soovitus. See on seaduslik nõue, millel on riikliku järelevalve kaal.
Digitaalse ohutuse füüsilised nõuded
Andmekeskus on teabe ladu. Nende hoonete sees hoiustavad tuhanded kõvakettad kõike alates teie erameilidest kuni riikliku elektrivõrgu joonisteni. Läti uute reeglite kohaselt peavad need laod olema sertifitseeritud. Sertifitseerimine tähendab, et sõltumatu kolmas osapool kontrollib hoonet ja selle protsesse. Nad kontrollivad, kas jahutussüsteemid töötavad kuumalaine ajal ja kas varugeneraatorid käivituvad elektrikatkestuse korral. Samuti kontrollitakse, et serveriruumidesse pääseks ainult volitatud personal.
Tavakasutaja jaoks tähendab see, et teenused, millele te toetute, kaovad kriisi ajal väiksema tõenäosusega. Praktiliselt võttes on nõuetekohaselt sertifitseeritud andmekeskusel dubleeritud süsteemid. Kui üks osa puruneb, võtab teine kohe töö üle. See dubleerimine ongi see, mis hoiab teie pangarakenduse töös reede õhtul, kui kõik teised üritavad seda samuti kasutada. Määrus tagab, et füüsiline ruum, kus teie andmed asuvad, on sama turvaline kui militaarrajatis.
Võrgu pulsi jälgimine
Üks määruse nr 602 olulisemaid osi on turvaoperatsioonide keskuste ehk SOC-ide (Security Operations Centers) kohustuslikkus. SOC on ekspertide meeskond, kes jälgib võrku 24 tundi ööpäevas ja 7 päeva nädalas. Nad otsivad ebatavalisi mustreid, mis võivad viidata küberrünnakule. Mõelge sellest kui kõrgtehnoloogilisest turvatöötajast, kes jälgib monitoride seina. Kui häkker üritab sisse murda kell 3 öösel, näeb SOC-meeskond katset reaalajas ja tegutseb selle blokeerimiseks.
Enne seda määrust said täiemahulist SOC-i lubada endale vaid suurimad ettevõtted. Nüüd peab oluliste teenuste osutajatel olema juurdepääs neile seirevõimekustele. See muudatus viib tööstuse reageerivalt hoiakult ennetavale. Selle asemel, et parandada probleemi pärast andmelekke toimumist, otsivad ettevõtted nüüd leket enne selle algust. See pidev järelevalve on kindel kaitse üha sagenevate automatiseeritud rünnakute vastu, mis on suunatud riiklikule infrastruktuurile. See muudab digitaalse keskkonna kohaks, kus sissetungijatel on palju raskem end peita.
Ülemineku haldamine kõrgematele standarditele
Valitsus mõistab, et tervet tööstusharu ei saa üleöö ümber ehitada. Kuigi määrus jõustus 1. oktoobril 2026, kehtib üleminekuperiood kuni 31. detsembrini 2027. See aken võimaldab ettevõtetel oma süsteeme uuendada ilma avalikkusele pakutavaid teenuseid katkestamata. Paljud olemasolevad andmekeskused kasutavad vanemat varustust, mis ei olnud projekteeritud neid konkreetseid turvaauditeid silmas pidades. Selle riistvara väljavahetamine või uuendamine nõuab aega ja märkimisväärseid investeeringuid.
Selle ülemineku ajal peavad ettevõtted kaardistama oma tee nõuete täitmiseni. Nad peavad palkama audiitorid, viima läbi esimesed riskianalüüsid ja alustama sertifitseerimisprotsessi. See periood on ajapikendus, kuid see on ka tähtaeg. 2028. aasta alguseks ootavad karistused kõiki teenusepakkujaid, kes standarditele ei vasta. See selge ajakava annab turule prognoositavuse. See võimaldab tehnoloogiaettevõtetel nende muudatuste jaoks eelarvet planeerida ja tagab, et üleminek ei destabiliseeri majandust.
Turvalises keskkonnas äritegemise hind
Turvalisusel on oma hind. Sertifitseeritud andmekeskuse ehitamine maksab rohkem kui tavalise ehitamine. Turvaoperatsioonide keskuse meeskonna ülalpidamine lisab ettevõtte eelarvesse püsiva kuluartikli. Need kulud on käegakatsutavad ja mõjutavad tõenäoliselt turgu. Turu poolel võime näha väiksemate teenusepakkujate ühinemist suurematega, et jagada vastavuskulusid. Turvalisus on kallis ja mõnel väiksemal firmal võib olla uute reeglitega üksi raske toime tulla.
Tarbija seisukohast võib see kaasa tuua mõningate digiteenuste väikese hinnatõusu. See on aga vahetuskaup süsteemse vastupidavuse eest. Kui pank kulutab rohkem turvalisusele, väheneb oht, et kaotate häkkimise tõttu juurdepääsu oma rahale. Määruse nr 602 žargooni taga peitub lihtne majanduslik tõde: katastroofi ennetamine on odavam kui selle tagajärgede likvideerimine. Nende ettevõtete praegune investeering kaitseb kogu digitaalmajanduse pikaajalist stabiilsust.
Kuidas need eeskirjad mõjutavad teie igapäevaelu
Lõppkokkuvõttes on see määrus seotud usaldusega. Me elame maailmas, kus sõltume üha enam digitaalsetest süsteemidest, mida me ei näe. Enamik inimesi ei mõtle sellele, kuhu nende andmed sõnumi saatmisel lähevad, kuid need andmed liiguvad läbi füüsilise riistvara reaalses asukohas. Läti valitsus astub samme tagamaks, et see asukoht oleks turvaline. See määrus vähendab süsteemsete tõrgete tõenäosust, mis võiksid teie elu häirida.
Teie jaoks tähendab see kõrgemat privaatsuse ja töökindluse standardit. Kui ettevõte ütleb teile, et teie andmed on kaitstud, on neil nüüd selle tõestamiseks valitsuse poolt nõutud audit. Te peaksite jälgima oma digitaalseid harjumusi ja panema tähele, millised pakkujad on oma vastavuse osas läbipaistvad. 2027. aasta tähtaja lähenedes võidavad tarbijate pikaajalise usalduse need ettevõtted, kes need reeglid omaks võtavad. See poliitika on kaasaegse ja vastupidava ühiskonna alustala, mis tunnistab digitaalset ohutust kui põhivajadust.
Allikad: Läti Vabariigi Ministrite Kabinet, Nutika Administratsiooni ja Regionaalarengu Ministeerium, ametlik väljaanne Latvijas Vēstnesis.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
