


Nowe przepisy bezpieczeństwa na Łotwie zmieniają centra danych w cyfrowe fortece
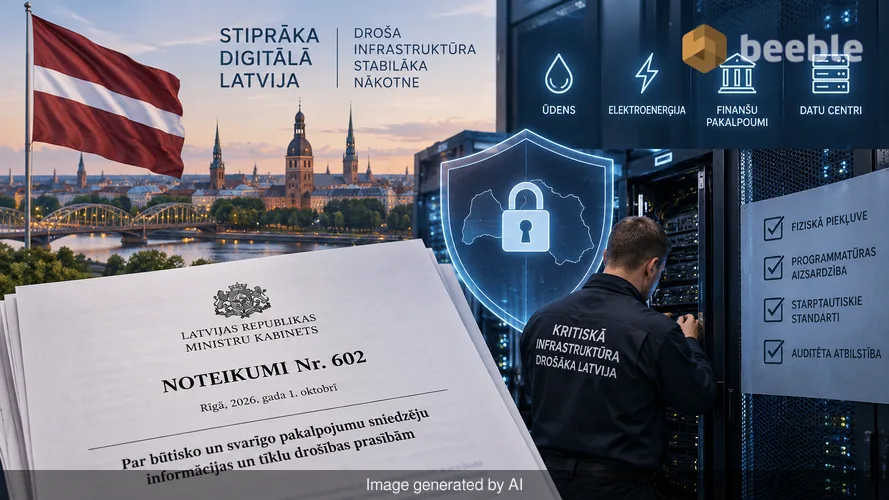
1 października 2026 r. Łotwa wdrożyła zestaw przepisów, które zmieniają sposób, w jaki każdy bajt krytycznych danych przemieszcza się przez kraj. Gabinet Ministrów przyjął rozporządzenie nr 602, dokument, który oznacza odejście od ery dobrowolnego bezpieczeństwa w stronę okresu obowiązkowego, audytowanego bezpieczeństwa. Regulacja ta koncentruje się na infrastrukturze fizycznej i cyfrowej, która zapewnia dostawy wody, przepływ energii elektrycznej i dostęp do kont bankowych. Dla przeciętnego człowieka brzmi to jak sucha biurokracja, ale jest to cyfrowy odpowiednik jednoczesnej wymiany zamków w każdym skarbcu bankowym w kraju.
Patrząc na szerszy obraz, regulacja jest skierowana do dostawców usług kluczowych i ważnych. Są to firmy zarządzające naszymi najwrażliwszymi zasobami. W przeszłości centrum danych mogło działać przy zróżnicowanym poziomie nadzoru. Obecnie rząd wymaga, aby obiekty te spełniały surowe, międzynarodowe standardy. Nowe zasady obejmują wszystko – od tego, kto ma fizyczny dostęp do szaf serwerowych, po sposób, w jaki oprogramowanie broni się przed zagranicznymi hakerami. Jest to fundamentalna zmiana w sposobie, w jaki państwo postrzega swoje cyfrowe granice.
Nowe zasady dla cyfrowego fundamentu
Infrastruktura cyfrowa to niewidzialny kręgosłup nowoczesnego życia. Kiedy zbliżasz telefon, by zapłacić za kawę lub sprawdzasz swoją dokumentację medyczną, wchodzisz w interakcję ze skomplikowaną siecią serwerów i kabli. Historycznie sieć ta rozwijała się szybko i bez ujednoliconego zestawu standardów bezpieczeństwa. Rozporządzenie nr 602 zmienia to, definiując dokładnie, jak musi wyglądać bezpieczne centrum danych. Dotyczy ono właścicieli krytycznej infrastruktury technologii informacyjnych i komunikacyjnych. Obejmuje to agencje rządowe, gigantów telekomunikacyjnych i dostawców energii.
Mówiąc prościej, regulacja wymaga, aby podmioty te przestały traktować bezpieczeństwo jako sprawę drugorzędną. Muszą one teraz przeprowadzać regularne oceny ryzyka. Ocena ryzyka to formalny proces, w którym firma identyfikuje każdy możliwy sposób, w jaki jej system może zawieść. Analizowane są klęski żywiołowe, awarie sprzętu i błędy ludzkie. Po zidentyfikowaniu tych zagrożeń firmy muszą udowodnić, że mają plan ich powstrzymania. Nie jest to już sugestia. To wymóg prawny, który niesie ze sobą wagę państwowego nadzoru.
Fizyczne wymagania dla cyfrowego bezpieczeństwa
Centrum danych to magazyn informacji. Wewnątrz tych budynków tysiące dysków twardych przechowuje wszystko – od prywatnych e-maili po plany krajowej sieci energetycznej. Zgodnie z nowymi łotewskimi przepisami, magazyny te muszą posiadać certyfikację. Certyfikacja oznacza, że niezależna strona trzecia kontroluje budynek i jego procesy. Sprawdzają one, czy systemy chłodzenia działają podczas fali upałów i czy generatory rezerwowe uruchamiają się podczas przerwy w dostawie prądu. Weryfikują również, czy tylko upoważniony personel może wchodzić do pomieszczeń, w których znajdują się serwery.
Dla przeciętnego użytkownika oznacza to, że usługi, na których polegasz, rzadziej znikną w czasie kryzysu. W praktyce, jeśli centrum danych posiada odpowiednią certyfikację, dysponuje systemami redundantnymi. Jeśli jedna część ulegnie awarii, inna natychmiast przejmuje jej funkcje. Ta redundancja pozwala Twojej aplikacji bankowej działać w piątkowy wieczór, gdy wszyscy inni również próbują z niej korzystać. Regulacja zapewnia, że fizyczna przestrzeń, w której żyją Twoje dane, jest tak bezpieczna jak instalacja wojskowa.
Monitorowanie tętna sieci
Jedną z najistotniejszych części rozporządzenia nr 602 jest nakaz posiadania Centrów Operacji Bezpieczeństwa (Security Operations Centers), czyli SOC. SOC to zespół ekspertów, którzy monitorują sieć 24 godziny na dobę, 7 dni w tygodniu. Szukają oni nietypowych wzorców, które mogą wskazywać na cyberatak. Pomyśl o tym jak o zaawansowanym technologicznie strażniku obserwującym ścianę monitorów. Jeśli haker spróbuje się włamać o 3:00 nad ranem, zespół SOC widzi tę próbę w czasie rzeczywistym i podejmuje działania, aby ją zablokować.
Przed wprowadzeniem tej regulacji tylko największe firmy mogły sobie pozwolić na pełnowymiarowy SOC. Teraz dostawcy usług kluczowych muszą mieć dostęp do takich możliwości monitorowania. Ta zmiana przesuwa branżę z postawy reaktywnej na proaktywną. Zamiast naprawiać problem po wystąpieniu naruszenia danych, firmy szukają naruszenia, zanim ono się rozpocznie. Ten stały nadzór stanowi solidną obronę przed rosnącą liczbą zautomatyzowanych ataków wymierzonych w infrastrukturę krajową. Zmienia on środowisko cyfrowe w miejsce, w którym intruzom znacznie trudniej jest się ukryć.
Zarządzanie przejściem do wyższych standardów
Rząd zdaje sobie sprawę, że nie można odbudować całej branży z dnia na dzień. Choć regulacja weszła w życie 1 października 2026 r., przewidziano okres przejściowy trwający do 31 grudnia 2027 r. To okno czasowe pozwala firmom na modernizację systemów bez odcinania usług dla społeczeństwa. Wiele istniejących centrów danych korzysta ze starszego sprzętu, który nie był projektowany z myślą o tych konkretnych audytach bezpieczeństwa. Wymiana lub modernizacja tego sprzętu wymaga czasu i znacznych inwestycji.
W tym okresie przejściowym firmy muszą wytyczyć swoją drogę do zgodności. Muszą zatrudnić audytorów, przeprowadzić pierwszą rundę ocen ryzyka i rozpocząć proces certyfikacji. Ten okres jest czasem karencji, ale jest to również ostateczny termin. Do początku 2028 r. każdy dostawca, który nie spełni standardów, zostanie ukarany. Ten jasny harmonogram zapewnia rynkowi przewidywalność. Pozwala firmom technologicznym zaplanować budżet na te zmiany i gwarantuje, że transformacja nie zdestabilizuje gospodarki.
Koszt prowadzenia biznesu w bezpiecznym środowisku
Bezpieczeństwo ma swoją cenę. Budowa certyfikowanego centrum danych kosztuje więcej niż budowa standardowego obiektu. Utrzymanie zespołu dla Centrum Operacji Bezpieczeństwa dodaje stałą pozycję do budżetu firmy. Koszty te są wymierne i prawdopodobnie wpłyną na rynek. Od strony rynkowej możemy zaobserwować fuzje mniejszych dostawców usług z większymi, aby dzielić koszty zgodności. Bycie bezpiecznym jest kosztowne, a niektóre mniejsze firmy mogą uznać nowe zasady za trudne do samodzielnego udźwignięcia.
Z punktu widzenia konsumenta może to prowadzić do niewielkich podwyżek cen niektórych usług cyfrowych. Jest to jednak kompromis w zamian za odporność systemową. Jeśli bank wydaje więcej na bezpieczeństwo, ryzyko utraty dostępu do pieniędzy z powodu ataku hakerskiego maleje. Za żargonem rozporządzenia nr 602 kryje się prosta prawda ekonomiczna: taniej jest zapobiec katastrofie, niż ją usuwać. Inwestycje poczynione teraz przez te firmy chronią długoterminową stabilność całej gospodarki cyfrowej.
Jak te regulacje wpływają na Twoje codzienne życie
Ostatecznie regulacja ta dotyczy zaufania. Żyjemy w świecie, w którym stajemy się coraz bardziej zależni od systemów cyfrowych, których nie widzimy. Większość ludzi nie zastanawia się, dokąd trafiają ich dane, gdy wysyłają wiadomość, ale dane te przemieszczają się przez fizyczny sprzęt w konkretnej lokalizacji. Rząd łotewski podejmuje kroki, aby zapewnić bezpieczeństwo tej lokalizacji. Niniejsze rozporządzenie zmniejsza prawdopodobieństwo awarii systemowych, które mogłyby zakłócić Twoje życie.
Oznacza to dla Ciebie wyższy standard prywatności i niezawodności. Gdy firma mówi Ci, że Twoje dane są bezpieczne, ma teraz obowiązkowy audyt rządowy, aby to udowodnić. Warto obserwować swoje nawyki cyfrowe i zwracać uwagę na to, którzy dostawcy wykazują się przejrzystością w kwestii zgodności z przepisami. W miarę zbliżania się do terminu w 2027 r., firmy, które przyjmą te zasady, będą tymi, które zdobędą długoterminowe zaufanie konsumentów. Ta polityka jest fundamentalnym elementem nowoczesnego, odpornego społeczeństwa, które uznaje bezpieczeństwo cyfrowe za podstawową konieczność.
Źródła: Gabinet Ministrów Republiki Łotewskiej, Ministerstwo Administracji Inteligentnej i Rozwoju Regionalnego, Dziennik Urzędowy Latvijas Vēstnesis.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
