


Η Ευρώπη ξόδεψε δισεκατομμύρια για έναν ψηφιακό συναγερμό πυρκαγιάς που δεν έχει μπαταρίες
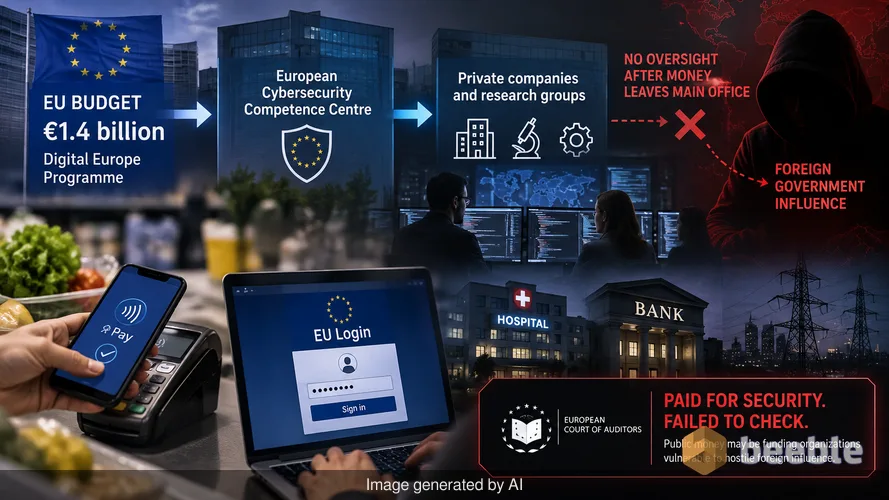
Κάθε φορά που αγγίζετε το τηλέφωνό σας για να πληρώσετε για ψώνια ή συνδέεστε σε μια κυβερνητική πύλη, βασίζεστε σε ένα αόρατο δίκτυο ψηφιακών τειχών. Αυτά τα τείχη προορίζονται να εμποδίζουν τους χάκερ να παραλύουν νοσοκομεία, να κλέβουν τραπεζικά δεδομένα ή να απενεργοποιούν το δίκτυο ηλεκτροδότησης. Η Ευρωπαϊκή Ένωση υποσχέθηκε να δημιουργήσει ένα τεράστιο, αυτοματοποιημένο σύστημα συναγερμού για την προστασία αυτών των υπηρεσιών. Διέθεσαν 1,4 δισεκατομμύρια ευρώ για αυτό το έργο μέσω του προγράμματος «Ψηφιακή Ευρώπη». Αυτά τα χρήματα ρέουν από τον κεντρικό προϋπολογισμό προς το Ευρωπαϊκό Κέντρο Αρμοδιότητας για την Κυβερνοασφάλεια. Από εκεί, μεταφέρονται σε ιδιωτικές εταιρείες τεχνολογίας και ερευνητικές ομάδες που κατασκευάζουν το λογισμικό. Ωστόσο, μια νέα έκθεση του Ευρωπαϊκού Ελεγκτικού Συνεδρίου δείχνει ότι η επίβλεψη σταμάτησε μόλις τα χρήματα έφυγαν από το κεντρικό γραφείο.
Πίσω από την ορολογία, η κατάσταση είναι απλή. Η ΕΕ πλήρωσε για ένα σύστημα ασφαλείας υψηλής τεχνολογίας, αλλά απέτυχε να ελέγξει αν οι εργολάβοι το κατασκεύαζαν όντως ή αν αυτοί οι εργολάβοι είχαν δεσμούς με εχθρικές ξένες κυβερνήσεις. Αυτή η έλλειψη επαλήθευσης δημιουργεί ένα παράδοξο. Τα ίδια τα χρήματα που προορίζονταν για την προστασία των Ευρωπαίων πολιτών θα μπορούσαν να χρηματοδοτούν οργανισμούς που είναι ευάλωτοι σε επιρροές από τα κράτη που εξαπολύουν κυβερνοεπιθέσεις εξαρχής.
Μια κλειδαριά ενός δισεκατομμυρίου ευρώ χωρίς κλειδί
Το πρόγραμμα «Ψηφιακή Ευρώπη» είναι το πρωταρχικό κανάλι για τις δαπάνες κυβερνοασφάλειας στον προϋπολογισμό 2021-2027. Στόχος είναι η δημιουργία ενός ισχυρού δικτύου έγκαιρης προειδοποίησης. Αυτό το δίκτυο λειτουργεί ως ένα ψηφιακό σύστημα ανίχνευσης δασικών πυρκαγιών. Εάν ένα νοσοκομείο στην Ισπανία πληγεί από έναν νέο τύπο ransomware, το σύστημα θα πρέπει να πιάσει το σήμα και να ειδοποιήσει μια μονάδα επεξεργασίας νερού στη Γερμανία πριν εξαπλωθεί ο ιός. Πρόκειται για ένα θεμελιώδες κομμάτι υποδομής για μια ήπειρο που εξαρτάται όλο και περισσότερο από το cloud.
Περίπου 20 μήνες μετά την έναρξη του έργου, το Ευρωπαϊκό Ελεγκτικό Συνέδριο διαπίστωσε ότι το σύστημα δεν είναι λειτουργικό. Υπάρχει στα χαρτιά και στα υπολογιστικά φύλλα του προϋπολογισμού, αλλά οι πραγματικοί αισθητήρες και οι μηχανισμοί διαμοιρασμού δεν έχουν ακόμη ενεργοποιηθεί. Για τον μέσο χρήστη, αυτό σημαίνει ότι το δίχτυ ασφαλείας που νομίζετε ότι προστατεύει την ψηφιακή σας ζωή είναι προς το παρόν απλώς μια στοίβα από μη συναρμολογημένα εξαρτήματα. Οι ελεγκτές εξέτασαν πόσο καλά η ΕΕ ανιχνεύει και ανταποκρίνεται σε μεγάλα περιστατικά μεταξύ 2022 και 2025. Τα ευρήματά τους υποδηλώνουν ότι το έργο υστερεί πολύ σε σχέση με τις δικές του προθεσμίες.
Η αλυσίδα εμπιστοσύνης έχει έναν κρίκο που λείπει
Για να καταλάβουμε γιατί συνέβη αυτό, πρέπει να ακολουθήσουμε το χρήμα. Όταν η ΕΕ δίνει μια επιχορήγηση σε μια εταιρεία κυβερνοασφάλειας, αυτή η εταιρεία συχνά προσλαμβάνει άλλες μικρότερες εταιρείες για να εκτελέσουν συγκεκριμένες εργασίες. Αυτή είναι μια τυπική πρακτική στον κλάδο της τεχνολογίας. Ωστόσο, οι κανόνες ορίζουν ότι οι αποδέκτες των επιχορηγήσεων πρέπει να ελέγχουν εάν οι συνεργάτες τους βρίσκονται υπό τον έλεγχο εχθρικών κρατών. Αυτοί οι έλεγχοι είναι απαραίτητοι επειδή μια εταιρεία που ελέγχεται από μια ξένη υπηρεσία πληροφοριών θα μπορούσε να κατασκευάσει μια «πίσω πόρτα» (back door) στο λογισμικό ασφαλείας.
Το Ευρωπαϊκό Κέντρο Αρμοδιότητας για την Κυβερνοασφάλεια είναι το όργανο που επιβλέπει αυτές τις επιχορηγήσεις. Περιέργως, οι ελεγκτές διαπίστωσαν ότι αυτό το κέντρο δεν επαληθεύει τις αξιολογήσεις που γίνονται από τις εταιρείες. Δέχεται τον λόγο τους. Στην καθημερινή ζωή, αυτό είναι σαν μια τράπεζα να δίνει στεγαστικό δάνειο σε κάποιον επειδή έγραψε «είμαι πολύ πλούσιος» σε ένα σημείωμα, χωρίς να ελέγξει τον τραπεζικό του λογαριασμό.
Πρακτικά μιλώντας, αυτό σημαίνει ότι ευαίσθητες υποδομές και τεχνολογίες κρίσιμης σημασίας για την ασφάλεια εκτίθενται σε συστημικούς κινδύνους. Εάν μια εταιρεία με κρυφούς δεσμούς με μια αντίπαλη δύναμη κατασκευάζει τα εργαλεία που παρακολουθούν τα ευρωπαϊκά δίκτυα, η ασπίδα γίνεται παράθυρο. Οι ελεγκτές είναι σαφείς σχετικά με αυτόν τον κίνδυνο. Δηλώνουν ότι τα επιχειρησιακά δεδομένα και οι υποδομές θα μπορούσαν να κινδυνεύσουν επειδή το σύστημα ελέγχων και ισορροπιών έχει καταρρεύσει.
Γιατί η ιδιοκτησία έχει σημασία για την ψηφιακή σας ασφάλεια
Ίσως αναρωτιέστε γιατί η ιδιοκτησία μιας εταιρείας λογισμικού σε μια μακρινή χώρα επηρεάζει την προσωπική σας ιδιωτικότητα. Στον ψηφιακό κόσμο, το υλικό και το λογισμικό είναι το ψηφιακό αργό πετρέλαιο της σύγχρονης οικονομίας. Εάν οι εταιρείες που επεξεργάζονται αυτό το πετρέλαιο είναι αδιαφανείς, το τελικό προϊόν είναι αναξιόπιστο. Ένα εργαλείο κυβερνοασφάλειας έχει βαθιά πρόσβαση σε ένα υπολογιστικό σύστημα. Χρειάζεται αυτή την πρόσβαση για να αναζητήσει ιούς. Εάν αυτό το εργαλείο παραβιαστεί, ο επιτιθέμενος έχει τα κλειδιά για ολόκληρο το σπίτι.
Από την πλευρά της αγοράς, αυτό δημιουργεί ένα ασταθές περιβάλλον για τις ευρωπαϊκές νεοφυείς επιχειρήσεις τεχνολογίας. Οι ανθεκτικές εταιρείες που ακολουθούν τους κανόνες πρέπει να ανταγωνίζονται εταιρείες που μπορεί να έχουν κρυφές επιδοτήσεις ή διαφορετικές ατζέντες. Η έλλειψη διαφάνειας καθιστά ολόκληρο το οικοσύστημα λιγότερο σταθερό. Όταν η κυβέρνηση δεν επαληθεύει ποιος λαμβάνει τα κονδύλια, υπονομεύει τον στόχο της ψηφιακής κυριαρχίας. Η ΕΕ θέλει να είναι ανεξάρτητη στον τεχνολογικό χώρο, αλλά επί του παρόντος εκδίδει επιταγές σε εταιρείες χωρίς να γνωρίζει ποιος τις κατέχει πραγματικά.
Το σύστημα συναγερμού-φάντασμα
Ο έλεγχος επικεντρώθηκε επίσης στο ίδιο το δίκτυο έγκαιρης προειδοποίησης. Αυτό το δίκτυο υποτίθεται ότι είναι η πρώτη γραμμή άμυνας ενάντια σε επιθέσεις μεγάλης κλίμακας που ξεπερνούν τα σύνορα. Ιστορικά, οι κυβερνοεπιθέσεις ήταν μεμονωμένα γεγονότα. Σήμερα, είναι διασυνδεδεμένες. Ένα σφάλμα σε ένα μόνο κομμάτι λογισμικού μπορεί να προκαλέσει την κατάρρευση χιλιάδων επιχειρήσεων ταυτόχρονα.
Κοιτάζοντας τη συνολική εικόνα, η ΕΕ έχει τη φιλοδοξία να ηγηθεί στην ψηφιακή ρύθμιση, αλλά η εφαρμογή υστερεί. Τα 1,4 δισεκατομμύρια ευρώ προορίζονταν για την αγορά ηρεμίας. Αντ' αυτού, αγόρασαν μια σειρά από εκθέσεις και ανεκπλήρωτες υποσχέσεις. Οι ελεγκτές σημείωσαν ότι το σύστημα ανίχνευσης δεν είναι έτοιμο να διαχειριστεί απειλές του πραγματικού κόσμου. Αυτή η καθυστέρηση δεν είναι απλώς ένας γραφειοκρατικός πονοκέφαλος. Είναι μια απτή ευπάθεια. Ενώ η ΕΕ περιμένει την ενεργοποίηση του συστήματος, η συχνότητα και η πολυπλοκότητα των κυβερνοεπιθέσεων συνεχίζουν να αυξάνονται.
Από την πλευρά του καταναλωτή, αυτό αποτελεί υπενθύμιση ότι η ασφάλεια σε κυβερνητικό επίπεδο είναι συχνά πιο αργή από τις απειλές που προσπαθεί να σταματήσει. Η μετάβαση από μια ιδέα πολιτικής σε ένα λειτουργικό εργαλείο είναι συχνά το σημείο όπου τα έργα αποτυγχάνουν. Σε αυτή την περίπτωση, η αποτυχία είναι διπλή: το εργαλείο δεν είναι έτοιμο και οι άνθρωποι που το κατασκευάζουν δεν ελέγχονται σωστά.
Τι σημαίνει αυτό για τις ψηφιακές σας συνήθειες
Η ουσία είναι ότι η «κυβερνοασπίδα» είναι επί του παρόντος ένα φάντασμα. Δεν μπορείτε να βασιστείτε σε ένα κεντρικό κυβερνητικό σύστημα για την προστασία των προσωπικών σας δεδομένων ή του οικιακού σας δικτύου στο εγγύς μέλλον. Εφόσον το σύστημα έγκαιρης προειδοποίησης δεν είναι λειτουργικό, η ευθύνη για τη βασική ασφάλεια παραμένει στο άτομο και στον ιδιωτικό πάροχο υπηρεσιών.
Κοιτάζοντας τη μεγάλη εικόνα, αυτός ο έλεγχος είναι ένα κάλεσμα αφύπνισης για τον τρόπο διαχείρισης του δημόσιου χρήματος στον τεχνολογικό τομέα. Αποδεικνύει ότι η ρίψη χρημάτων σε ένα πρόβλημα δεν είναι το ίδιο με την επίλυσή του. Για τον καθημερινό χρήστη, το συμπέρασμα είναι να παραμείνει σκεπτικός απέναντι σε ισχυρισμούς για «απόρθητες» εθνικές ή ηπειρωτικές άμυνες.
Τελικά, θα πρέπει να εστιάσετε στις μεταβλητές που μπορείτε να ελέγξετε. Χρησιμοποιήστε έλεγχο ταυτότητας πολλαπλών παραγόντων σε όλους τους ευαίσθητους λογαριασμούς και διατηρήστε το λογισμικό σας ενημερωμένο. Μην περιμένετε μια ασπίδα δισεκατομμυρίων ευρώ για να προστατεύσει τα δεδομένα σας. Η πιο ισχυρή άμυνα εξακολουθεί να είναι η προσωπική ψηφιακή υγιεινή. Ενώ η ΕΕ εργάζεται για τη διόρθωση των κενών επίβλεψης και την ενεργοποίηση του συστήματος συναγερμού της, οι δικές σας συνήθειες ασφαλείας είναι η μόνη ασπίδα που είναι επί του παρόντος λειτουργική.
Πηγές: Έκθεση του Ευρωπαϊκού Ελεγκτικού Συνεδρίου για την ανίχνευση και την αντιμετώπιση της κυβερνοασφάλειας στην ΕΕ (Σεπτέμβριος 2026), Επισκόπηση προϋπολογισμού του προγράμματος «Ψηφιακή Ευρώπη», Επιχειρησιακές κατευθυντήριες γραμμές του Ευρωπαϊκού Κέντρου Αρμοδιότητας για την Κυβερνοασφάλεια.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
