


L'Europa ha speso miliardi per un allarme antincendio digitale senza batterie
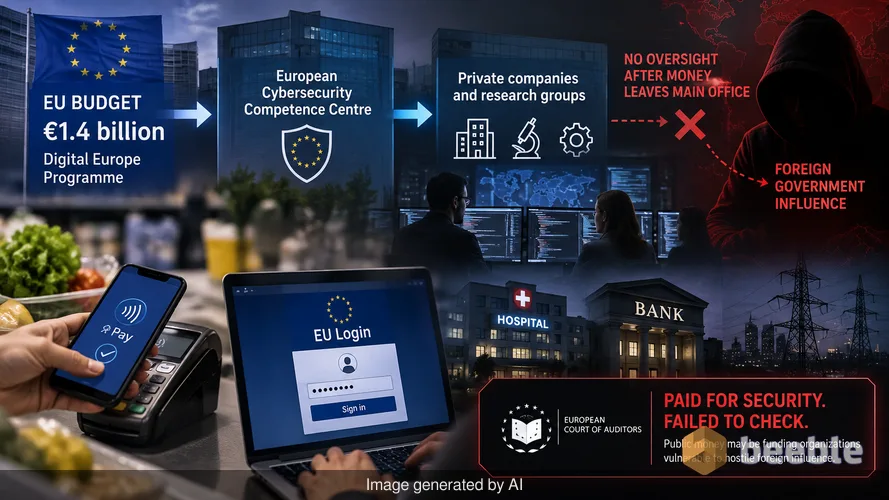
Ogni volta che avvicini il telefono per pagare la spesa o accedi a un portale governativo, ti affidi a una rete invisibile di pareti digitali. Queste pareti servono a impedire agli hacker di paralizzare gli ospedali, rubare dati bancari o spegnere la rete elettrica. L'Unione Europea ha promesso di costruire un enorme sistema di allarme automatizzato per proteggere questi servizi. Ha stanziato 1,4 miliardi di euro per questo progetto attraverso il programma Europa digitale. Questo denaro fluisce dal bilancio centrale al Centro europeo di competenza per la cibersicurezza. Da lì, viaggia verso aziende tecnologiche private e gruppi di ricerca che sviluppano il software. Ma una nuova relazione della Corte dei conti europea mostra che la supervisione si è interrotta una volta che il denaro ha lasciato l'ufficio centrale.
Dietro il gergo tecnico, la situazione è semplice. L'UE ha pagato per un sistema di sicurezza ad alta tecnologia, ma non ha verificato se gli appaltatori lo stessero effettivamente costruendo o se avessero legami con governi stranieri ostili. Questa mancanza di verifica crea un paradosso. Proprio il denaro destinato a proteggere i cittadini europei potrebbe finanziare organizzazioni vulnerabili all'influenza degli Stati che lanciano i cyberattacchi.
Una serratura da un miliardo di euro senza chiave
Il programma Europa digitale è il canale principale per la spesa in materia di cibersicurezza nel bilancio 2021-2027. L'obiettivo è creare una solida rete di allerta precoce. Questa rete agisce come un sistema di rilevamento degli incendi boschivi digitali. Se un ospedale in Spagna viene colpito da un nuovo tipo di ransomware, il sistema dovrebbe captare il segnale e avvisare un impianto di trattamento delle acque in Germania prima che il virus si diffonda. Si tratta di un pezzo fondamentale di infrastruttura per un continente sempre più dipendente dal cloud.
Circa 20 mesi dopo l'inizio del progetto, la Corte dei conti europea ha riscontrato che il sistema non è operativo. Esiste sulla carta e nei fogli di calcolo del bilancio, ma i sensori effettivi e i meccanismi di condivisione non sono ancora stati attivati. Per l'utente medio, questo significa che la rete di sicurezza che pensi stia proteggendo la tua vita digitale è attualmente solo un mucchio di componenti non ancora scartati. I revisori hanno esaminato quanto bene l'UE rilevi e risponda ai principali incidenti tra il 2022 e il 2025. I loro risultati suggeriscono che il progetto è molto indietro rispetto alle scadenze prefissate.
L'anello mancante nella catena della fiducia
Per capire perché ciò sia accaduto, dobbiamo seguire il denaro. Quando l'UE concede una sovvenzione a una società di cibersicurezza, tale società spesso assume altre aziende più piccole per svolgere compiti specifici. Questa è una pratica standard nel settore tecnologico. Tuttavia, le regole stabiliscono che i beneficiari delle sovvenzioni devono verificare se i loro partner sono sotto il controllo di Stati ostili. Questi controlli sono essenziali perché una società controllata da un servizio di intelligence straniero potrebbe inserire una "backdoor" nel software di sicurezza.
Il Centro europeo di competenza per la cibersicurezza è l'organismo che supervisiona queste sovvenzioni. Curiosamente, i revisori hanno scoperto che questo centro non verifica le valutazioni effettuate dalle aziende. Si fida della loro parola. Nella vita di tutti i giorni, è come se una banca concedesse un mutuo a qualcuno perché ha scritto "sono molto ricco" su un post-it senza controllare il suo conto corrente.
In termini pratici, ciò significa che le infrastrutture sensibili e le tecnologie critiche per la sicurezza sono esposte a rischi sistemici. Se un'azienda con legami nascosti con una potenza rivale sta costruendo gli strumenti che monitorano le reti europee, lo scudo diventa una finestra. I revisori sono chiari su questo pericolo. Affermano che i dati operativi e le infrastrutture potrebbero essere a rischio perché il sistema di pesi e contrappesi è rotto.
Perché la proprietà è importante per la tua sicurezza digitale
Potresti chiederti perché la proprietà di una società di software in un paese lontano influisca sulla tua privacy personale. Nel mondo digitale, l'hardware e il software sono il petrolio greggio digitale dell'economia moderna. Se le aziende che lavorano questo petrolio sono opache, il prodotto finale non è affidabile. Uno strumento di cibersicurezza ha un accesso profondo a un sistema informatico. Ha bisogno di questo accesso per cercare i virus. Se quello strumento è compromesso, l'attaccante ha le chiavi di tutta la casa.
Sul lato del mercato, ciò crea un ambiente volatile per le startup tecnologiche europee. Le aziende resilienti che seguono le regole devono competere con imprese che potrebbero avere sussidi nascosti o programmi diversi. La mancanza di trasparenza rende l'intero ecosistema meno stabile. Quando il governo non verifica chi riceve i fondi, mina l'obiettivo della sovranità digitale. L'UE vuole essere indipendente nello spazio tecnologico, ma attualmente stacca assegni ad aziende senza sapere chi le possiede realmente.
Il sistema di allarme fantasma
L'audit si è concentrato anche sulla rete di allerta precoce stessa. Questa rete dovrebbe essere la prima linea di difesa contro gli attacchi su larga scala che attraversano i confini. Storicamente, i cyberattacchi erano eventi isolati. Oggi sono interconnessi. Un bug in un singolo software può mandare in tilt migliaia di aziende contemporaneamente.
Ampliando lo sguardo, l'UE ha l'ambizione di guidare la regolamentazione digitale, ma l'attuazione è carente. Gli 1,4 miliardi di euro dovevano servire a comprare tranquillità. Invece, hanno comprato una serie di relazioni e promesse non mantenute. I revisori hanno notato che il sistema di rilevamento non è pronto a gestire le minacce del mondo reale. Questo ritardo non è solo un grattacapo burocratico. È una vulnerabilità tangibile. Mentre l'UE aspetta che il sistema si accenda, la frequenza e la complessità dei cyberattacchi continuano a crescere.
Dal punto di vista del consumatore, questo è un promemoria del fatto che la sicurezza a livello governativo è spesso più lenta delle minacce che cerca di fermare. La transizione da un'idea politica a uno strumento funzionante è spesso il punto in cui i progetti falliscono. In questo caso, il fallimento è duplice: lo strumento non è pronto e le persone che lo costruiscono non vengono adeguatamente controllate.
Cosa significa per le tue abitudini digitali
Il punto fondamentale è che lo "scudo cibernetico" è attualmente un fantasma. Non puoi fare affidamento su un sistema governativo centralizzato per proteggere i tuoi dati personali o la tua rete domestica nel breve termine. Poiché il sistema di allerta precoce non è funzionale, la responsabilità della sicurezza di base rimane dell'individuo e del fornitore di servizi privato.
Guardando al quadro generale, questo audit è un campanello d'allarme su come il denaro pubblico viene gestito nel settore tecnologico. Dimostra che gettare soldi su un problema non equivale a risolverlo. Per l'utente comune, il messaggio è di rimanere scettici sulle affermazioni riguardanti difese nazionali o continentali "impenetrabili".
In definitiva, dovresti concentrarti sulle variabili che puoi controllare. Usa l'autenticazione a più fattori su tutti gli account sensibili e mantieni aggiornato il software. Non aspettare che uno scudo da un miliardo di euro protegga i tuoi dati. La difesa più robusta rimane l'igiene digitale personale. Mentre l'UE lavora per colmare le sue lacune di supervisione e attivare il suo sistema di allarme, le tue abitudini di sicurezza sono l'unico scudo attualmente operativo.
Fonti: European Court of Auditors Report on EU Cybersecurity detection and response (Sept 2026), Digital Europe Programme budget overview, European Cybersecurity Competence Centre operational guidelines.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
