


Европа потратила миллиарды на цифровую пожарную сигнализацию без батареек
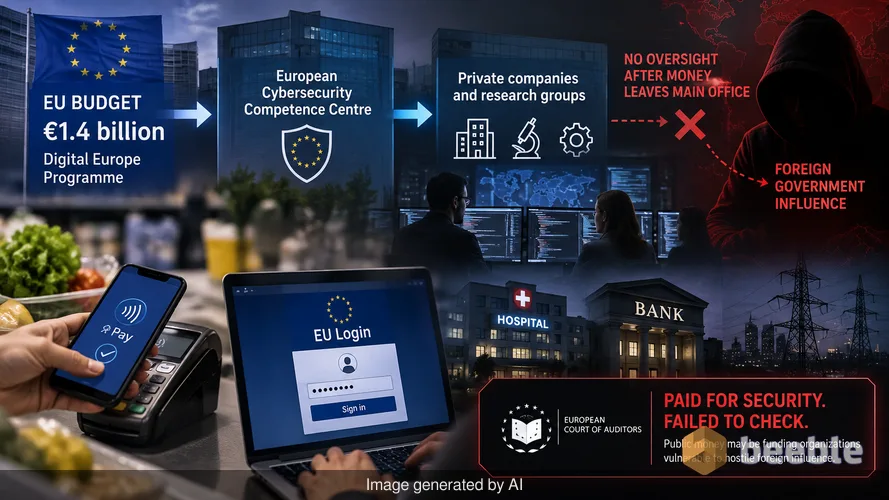
Каждый раз, когда вы прикладываете телефон для оплаты продуктов или входите на государственный портал, вы полагаетесь на невидимую сеть цифровых стен. Эти стены призваны помешать хакерам парализовать работу больниц, красть банковские данные или отключать электросети. Европейский союз пообещал создать масштабную автоматизированную систему оповещения для защиты этих услуг. На этот проект в рамках программы «Цифровая Европа» было выделено 1,4 миллиарда евро. Эти деньги поступают из центрального бюджета в Европейский центр компетенций в области кибербезопасности. Оттуда они направляются частным технологическим компаниям и исследовательским группам, которые создают программное обеспечение. Однако новый отчет Европейской счетной палаты показывает, что надзор прекратился, как только деньги покинули главный офис.
Если отбросить жаргон, ситуация проста. ЕС заплатил за высокотехнологичную систему безопасности, но не проверил, действительно ли подрядчики ее строят и не имеют ли эти подрядчики связей с враждебными иностранными правительствами. Отсутствие проверки создает парадокс. Те самые деньги, которые предназначались для защиты европейских граждан, могут идти на финансирование организаций, уязвимых для влияния со стороны государств, которые в первую очередь и совершают кибератаки.
Замок за миллиард евро без ключа
Программа «Цифровая Европа» является основным каналом расходов на кибербезопасность в бюджете на 2021–2027 годы. Цель состоит в том, чтобы создать надежную сеть раннего предупреждения. Эта сеть действует как цифровая система обнаружения лесных пожаров. Если больница в Испании подвергнется атаке нового типа программы-вымогателя, система должна уловить сигнал и предупредить станцию очистки воды в Германии до того, как вирус распространится. Это фундаментальный элемент инфраструктуры для континента, который все больше зависит от облачных технологий.
Примерно через 20 месяцев после начала проекта Европейская счетная палата обнаружила, что система не функционирует. Она существует на бумаге и в бюджетных таблицах, но реальные датчики и механизмы обмена данными еще не включены. Для обычного пользователя это означает, что сеть безопасности, которая, как вы думаете, защищает вашу цифровую жизнь, в настоящее время представляет собой просто груду нераспакованных деталей. Аудиторы изучили, насколько хорошо ЕС обнаруживает крупные инциденты и реагирует на них в период с 2022 по 2025 год. Их выводы свидетельствуют о том, что проект сильно отстает от собственных графиков.
В цепочке доверия не хватает звена
Чтобы понять, почему это произошло, мы должны проследить за деньгами. Когда ЕС выдает грант фирме по кибербезопасности, эта фирма часто нанимает другие более мелкие компании для выполнения конкретных задач. Это стандартная практика в технологической индустрии. Однако правила гласят, что получатели грантов должны проверять, не находятся ли их партнеры под контролем враждебных государств. Эти проверки необходимы, потому что компания, контролируемая иностранной разведкой, может встроить «бэкдор» (скрытый вход) в защитное программное обеспечение.
Европейский центр компетенций в области кибербезопасности — это орган, который курирует эти гранты. Любопытно, что аудиторы обнаружили: этот центр не проверяет оценки, сделанные компаниями. Он верит им на слово. В повседневной жизни это похоже на то, как если бы банк выдал ипотеку кому-то только потому, что тот написал «Я очень богат» на стикере, не проверив его банковский счет.
С практической точки зрения это означает, что чувствительная инфраструктура и критически важные для безопасности технологии подвергаются системным рискам. Если компания со скрытыми связями с конкурирующей державой создает инструменты, которые отслеживают европейские сети, щит превращается в окно. Аудиторы четко заявляют об этой опасности. Они утверждают, что операционные данные и инфраструктура могут оказаться под угрозой, поскольку система сдержек и противовесов нарушена.
Почему право собственности важно для вашей цифровой безопасности
Вы можете задаться вопросом, почему владение софтверной компанией в далекой стране влияет на вашу личную конфиденциальность. В цифровом мире аппаратное и программное обеспечение — это цифровая сырая нефть современной экономики. Если компании, перерабатывающие эту нефть, непрозрачны, конечному продукту нельзя доверять. Инструмент кибербезопасности имеет глубокий доступ к компьютерной системе. Этот доступ необходим ему для поиска вирусов. Если этот инструмент скомпрометирован, у злоумышленника появляются ключи от всего дома.
Со стороны рынка это создает нестабильную среду для европейских технологических стартапов. Устойчивые компании, соблюдающие правила, вынуждены конкурировать с фирмами, которые могут иметь скрытые субсидии или иные цели. Отсутствие прозрачности делает всю экосистему менее стабильной. Когда правительство не проверяет, кто получает средства, это подрывает цель цифрового суверенитета. ЕС хочет быть независимым в технологическом пространстве, но в настоящее время выписывает чеки компаниям, не зная, кто ими владеет на самом деле.
Призрачная система оповещения
Аудит также был сосредоточен на самой сети раннего предупреждения. Эта сеть должна быть первой линией обороны против крупномасштабных атак, пересекающих границы. Исторически кибератаки были изолированными событиями. Сегодня они взаимосвязаны. Ошибка в одном фрагменте программного обеспечения может привести к краху тысяч предприятий одновременно.
Если взглянуть шире, у ЕС есть амбиции лидировать в цифровом регулировании, но реализация оставляет желать лучшего. 1,4 миллиарда евро должны были купить душевное спокойствие. Вместо этого они купили серию отчетов и невыполненных обещаний. Аудиторы отметили, что система обнаружения не готова к работе с реальными угрозами. Эта задержка — не просто бюрократическая головная боль. Это реальная уязвимость. Пока ЕС ждет включения системы, частота и сложность кибератак продолжают расти.
С точки зрения потребителя, это напоминание о том, что безопасность на государственном уровне часто оказывается медленнее угроз, которые она пытается остановить. Переход от идеи политики к рабочему инструменту — это часто тот этап, на котором проекты терпят неудачу. В данном случае неудача двоякая: инструмент не готов, а люди, создающие его, не проходят должной проверки.
Что это значит для ваших цифровых привычек
Суть в том, что «киберщит» в настоящее время является призраком. В ближайшей перспективе вы не можете полагаться на централизованную государственную систему для защиты ваших личных данных или домашней сети. Поскольку система раннего предупреждения не функционирует, ответственность за базовую безопасность остается на плечах частных лиц и поставщиков услуг.
Глядя на общую картину, этот аудит является тревожным звонком относительно того, как государственные деньги распределяются в технологическом секторе. Он доказывает, что закидывание проблемы деньгами не равносильно ее решению. Для обычного пользователя главный вывод заключается в том, чтобы скептически относиться к заявлениям о «неприступной» национальной или континентальной обороне.
В конечном счете, вам следует сосредоточиться на переменных, которые вы можете контролировать. Используйте многофакторную аутентификацию для всех важных учетных записей и обновляйте программное обеспечение. Не ждите щита стоимостью в миллиард евро для защиты ваших данных. Самая надежная защита — это по-прежнему личная цифровая гигиена. Пока ЕС работает над устранением пробелов в надзоре и включением своей системы оповещения, ваши собственные привычки в области безопасности — единственный щит, который работает в данный момент.
Источники: Отчет Европейской счетной палаты об обнаружении киберугроз и реагировании на них в ЕС (сентябрь 2026 г.), Обзор бюджета программы «Цифровая Европа», Операционные руководства Европейского центра компетенций в области кибербезопасности.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
