


Europa wydała miliardy na cyfrowy alarm przeciwpożarowy, który nie ma baterii
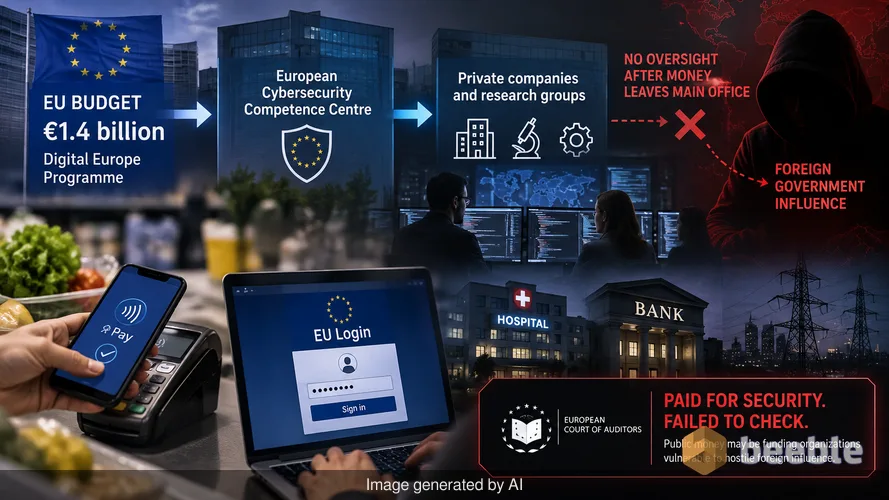
Za każdym razem, gdy zbliżasz telefon, aby zapłacić za zakupy lub logujesz się do portalu rządowego, polegasz na niewidzialnej sieci cyfrowych murów. Mury te mają powstrzymać hakerów przed paraliżowaniem szpitali, kradzieżą danych bankowych lub wyłączaniem sieci energetycznej. Unia Europejska obiecała zbudować potężny, zautomatyzowany system alarmowy w celu ochrony tych usług. Na ten projekt przeznaczono 1,4 miliarda euro w ramach programu „Cyfrowa Europa”. Pieniądze te płyną z budżetu centralnego do Europejskiego Centrum Kompetencji w dziedzinie Cyberbezpieczeństwa. Stamtąd trafiają do prywatnych firm technologicznych i grup badawczych, które budują oprogramowanie. Jednak nowy raport Europejskiego Trybunału Obrachunkowego pokazuje, że nadzór kończył się w momencie, gdy pieniądze opuszczały główne biuro.
Poza żargonem sytuacja jest prosta. UE zapłaciła za zaawansowany technologicznie system bezpieczeństwa, ale nie sprawdziła, czy wykonawcy faktycznie go budują ani czy mają oni powiązania z wrogimi zagranicznymi rządami. Ten brak weryfikacji tworzy paradoks. Same pieniądze mające chronić obywateli Europy mogą finansować organizacje podatne na wpływy państw, które w pierwszej kolejności przeprowadzają cyberataki.
Zamek za miliard euro bez klucza
Program „Cyfrowa Europa” jest głównym kanałem wydatków na cyberbezpieczeństwo w budżecie na lata 2021–2027. Celem jest stworzenie solidnej sieci wczesnego ostrzegania. Sieć ta działa jak cyfrowy system wykrywania pożarów lasów. Jeśli szpital w Hiszpanii zostanie zaatakowany przez nowy rodzaj oprogramowania ransomware, system powinien przechwycić sygnał i zaalarmować stację uzdatniania wody w Niemczech, zanim wirus się rozprzestrzeni. Jest to fundamentalny element infrastruktury dla kontynentu, który w coraz większym stopniu zależy od chmury.
Około 20 miesięcy po rozpoczęciu projektu Europejski Trybunał Obrachunkowy stwierdził, że system nie operuje. Istnieje on na papierze i w arkuszach budżetowych, ale rzeczywiste czujniki i mechanizmy udostępniania nie zostały jeszcze włączone. Dla przeciętnego użytkownika oznacza to, że siatka bezpieczeństwa, która w Twoim mniemaniu chroni Twoje cyfrowe życie, jest obecnie tylko stosem nierozpakowanych części. Audytorzy zbadali, jak dobrze UE wykrywa poważne incydenty i reaguje na nie w latach 2022–2025. Ich ustalenia sugerują, że projekt pozostaje daleko w tyle za własnymi terminami.
W łańcuchu zaufania brakuje ogniwa
Aby zrozumieć, dlaczego tak się stało, musimy prześledzić drogę pieniędzy. Gdy UE przyznaje dotację firmie zajmującej się cyberbezpieczeństwem, firma ta często zatrudnia inne, mniejsze firmy do wykonania konkretnych zadań. Jest to standardowa praktyka w branży technologicznej. Jednak przepisy stanowią, że beneficjenci dotacji muszą sprawdzać, czy ich partnerzy nie znajdują się pod kontrolą wrogich państw. Kontrole te są niezbędne, ponieważ firma kontrolowana przez zagraniczną agencję wywiadowczą mogłaby wbudować „tylne drzwi” (backdoor) do oprogramowania zabezpieczającego.
Europejskie Centrum Kompetencji w dziedzinie Cyberbezpieczeństwa jest organem nadzorującym te dotacje. Co ciekawe, audytorzy odkryli, że centrum to nie weryfikuje ocen dokonywanych przez firmy. Wierzy im na słowo. W życiu codziennym przypomina to sytuację, w której bank udziela komuś kredytu hipotecznego, ponieważ napisał on na karteczce samoprzylepnej „jestem bardzo bogaty”, bez sprawdzania stanu jego konta.
W praktyce oznacza to, że wrażliwa infrastruktura i technologie krytyczne dla bezpieczeństwa są narażone na ryzyko systemowe. Jeśli firma z ukrytymi powiązaniami z rywalizującym mocarstwem buduje narzędzia monitorujące europejskie sieci, tarcza staje się oknem. Audytorzy wyraźnie mówią o tym niebezpieczeństwie. Stwierdzają oni, że dane operacyjne i infrastruktura mogą być zagrożone, ponieważ system kontroli i równowagi jest zepsuty.
Dlaczego własność ma znaczenie dla Twojego cyfrowego bezpieczeństwa
Możesz się zastanawiać, dlaczego własność firmy programistycznej w odległym kraju wpływa na Twoją prywatność. W cyfrowym świecie sprzęt i oprogramowanie są cyfrową ropą naftową nowoczesnej gospodarki. Jeśli firmy przetwarzające tę ropę są nieprzejrzyste, produkt końcowy jest niewiarygodny. Narzędzie do cyberbezpieczeństwa ma głęboki dostęp do systemu komputerowego. Potrzebuje tego dostępu, aby szukać wirusów. Jeśli to narzędzie zostanie naruszone, napastnik ma klucze do całego domu.
Po stronie rynkowej tworzy to niestabilne środowisko dla europejskich startupów technologicznych. Odporne firmy, które przestrzegają zasad, muszą konkurować z firmami, które mogą mieć ukryte dotacje lub inne cele. Brak przejrzystości sprawia, że cały ekosystem jest mniej stabilny. Gdy rząd nie weryfikuje, kto otrzymuje fundusze, podważa to cel suwerenności cyfrowej. UE chce być niezależna w przestrzeni technologicznej, ale obecnie wypisuje czeki firmom, nie wiedząc, kto tak naprawdę jest ich właścicielem.
Fantomowy system alarmowy
Audyt skupił się również na samej sieci wczesnego ostrzegania. Sieć ta ma być pierwszą linią obrony przed atakami na dużą skalę, które przekraczają granice. Historycznie cyberataki były odosobnionymi zdarzeniami. Dziś są one ze sobą powiązane. Błąd w jednym elemencie oprogramowania może doprowadzić do awarii tysięcy firm jednocześnie.
Patrząc szerzej, UE ma ambicję bycia liderem w dziedzinie regulacji cyfrowych, ale brakuje wdrożenia. 1,4 miliarda euro miało kupić spokój ducha. Zamiast tego kupiono serię raportów i niespełnionych obietnic. Audytorzy zauważyli, że system wykrywania nie jest gotowy na radzenie sobie z rzeczywistymi zagrożeniami. To opóźnienie nie jest tylko biurokratycznym problemem. To realna słabość. Podczas gdy UE czeka na włączenie systemu, częstotliwość i złożoność cyberataków stale rosną.
Z punktu widzenia konsumenta jest to przypomnienie, że bezpieczeństwo na poziomie rządowym jest często wolniejsze niż zagrożenia, które stara się powstrzymać. Przejście od pomysłu politycznego do działającego narzędzia to moment, w którym projekty często kończą się niepowodzeniem. W tym przypadku porażka jest dwojaka: narzędzie nie jest gotowe, a ludzie, którzy je budują, nie są odpowiednio weryfikowani.
Co to oznacza dla Twoich nawyków cyfrowych
Najważniejsze jest to, że „cyfrowa tarcza” jest obecnie duchem. W najbliższym czasie nie można polegać na scentralizowanym systemie rządowym w celu ochrony danych osobowych lub sieci domowej. Ponieważ system wczesnego ostrzegania nie działa, odpowiedzialność za podstawowe bezpieczeństwo spoczywa na osobie prywatnej i prywatnym dostawcy usług.
Patrząc na szerszy obraz, ten audyt jest sygnałem ostrzegawczym dotyczącym sposobu zarządzania publicznymi pieniędzmi w sektorze technologicznym. Dowodzi on, że rzucanie pieniędzy na problem nie jest tym samym, co jego rozwiązanie. Dla codziennego użytkownika wniosek jest taki, aby zachować sceptycyzm wobec zapewnień o „nieprzeniknionej” obronie narodowej lub kontynentalnej.
Ostatecznie należy skupić się na zmiennych, które można kontrolować. Używaj uwierzytelniania wieloskładnikowego na wszystkich wrażliwych kontach i aktualizuj oprogramowanie. Nie czekaj, aż tarcza za miliard euro ochroni Twoje dane. Najskuteczniejszą obroną jest nadal osobista higiena cyfrowa. Podczas gdy UE pracuje nad naprawą luk w nadzorze i włączeniem systemu alarmowego, Twoje własne nawyki w zakresie bezpieczeństwa są jedyną tarczą, która obecnie działa.
Źródła: European Court of Auditors Report on EU Cybersecurity detection and response (Sept 2026), Digital Europe Programme budget overview, European Cybersecurity Competence Centre operational guidelines.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
