


Europa išleido milijardus skaitmeninei priešgaisrinei signalizacijai, kuri neturi baterijų
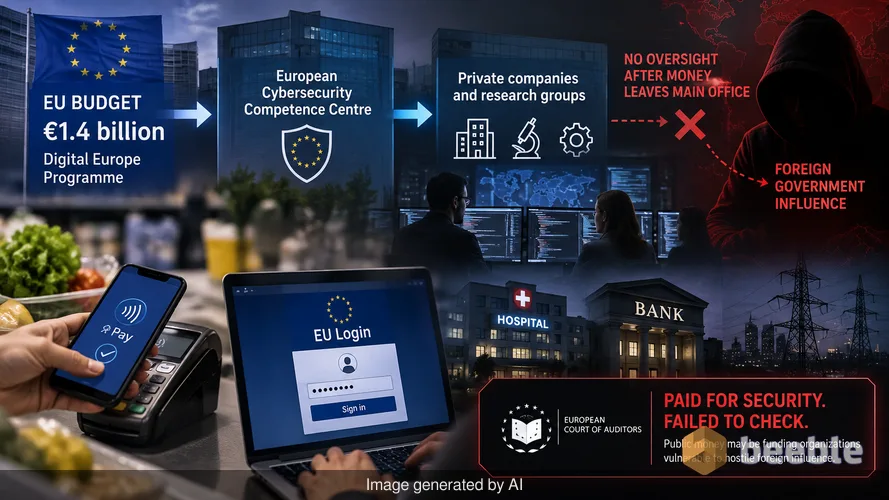
Kiekvieną kartą, kai priglaudžiate telefoną, kad sumokėtumėte už maisto produktus, ar prisijungiate prie valdžios vartų portalo, pasikliaujate nematomu skaitmeninių sienų tinklu. Šios sienos skirtos sustabdyti hakerius, bandančius paralyžiuoti ligonines, pavogti bankų duomenis ar išjungti elektros tinklą. Europos Sąjunga pažadėjo sukurti masinę, automatizuotą signalizacijos sistemą šioms paslaugoms apsaugoti. Šiam projektui per „Skaitmeninės Europos“ programą buvo skirta 1,4 mlrd. eurų. Šie pinigai iš centrinio biudžeto keliauja į Europos kibernetinio saugumo kompetencijos centrą. Iš ten jie pasiekia privačias technologijų įmones ir tyrimų grupes, kurios kuria programinę įrangą. Tačiau nauja Europos Audito Rūmų ataskaita rodo, kad priežiūra nutrūko vos pinigams palikus pagrindinį biurą.
Už sudėtingo žargono slypi paprasta situacija. ES sumokėjo už aukštųjų technologijų saugumo sistemą, tačiau nepatikrino, ar rangovai ją iš tikrųjų stato ir ar tie rangovai neturi ryšių su priešiškomis užsienio vyriausybėmis. Šis patikros trūkumas sukuria paradoksą. Tie patys pinigai, skirti Europos piliečiams apsaugoti, gali būti naudojami finansuoti organizacijas, kurios yra pažeidžiamos tų pačių valstybių, vykdančių kibernetines atakas, įtakai.
Milijardo eurų spyna be rakto
„Skaitmeninės Europos“ programa yra pagrindinis kibernetinio saugumo išlaidų kanalas 2021–2027 m. biudžete. Tikslas – sukurti patikimą ankstyvojo perspėjimo tinklą. Šis tinklas veikia kaip skaitmeninė miško gaisrų aptikimo sistema. Jei ligoninę Ispanijoje užpultų naujo tipo išpirkos reikalaujanti programinė įranga, sistema turėtų pagauti signalą ir įspėti vandens valymo įrenginius Vokietijoje, kol virusas dar neišplito. Tai pamatinė infrastruktūros dalis žemynui, kuris vis labiau priklauso nuo debesijos paslaugų.
Praėjus maždaug 20 mėnesių nuo projekto pradžios, Europos Audito Rūmai nustatė, kad sistema neveikia. Ji egzistuoja popieriuje ir biudžeto lentelėse, tačiau faktiniai jutikliai ir dalijimosi mechanizmai dar neįjungti. Vidutiniam vartotojui tai reiškia, kad saugos tinklas, kuris, jūsų manymu, saugo jūsų skaitmeninį gyvenimą, šiuo metu yra tik neišpakuotų dalių krūva. Auditoriai vertino, kaip gerai ES aptinka didelius incidentus ir į juos reaguoja 2022–2025 m. laikotarpiu. Jų išvados rodo, kad projektas gerokai atsilieka nuo nustatytų terminų.
Pasitikėjimo grandinėje trūksta grandies
Norėdami suprasti, kodėl taip atsitiko, turime sekti pinigus. Kai ES suteikia dotaciją kibernetinio saugumo įmonei, ši įmonė dažnai samdo kitas mažesnes įmones konkrečioms užduotims atlikti. Tai įprasta praktika technologijų pramonėje. Tačiau taisyklės numato, kad dotacijų gavėjai privalo patikrinti, ar jų partneriai nėra kontroliuojami priešiškų valstybių. Šie patikrinimai yra būtini, nes užsienio žvalgybos agentūros kontroliuojama įmonė saugumo programinėje įrangoje galėtų palikti „galines duris“ (angl. back door).
Europos kibernetinio saugumo kompetencijos centras yra institucija, prižiūrinti šias dotacijas. Keista, tačiau auditoriai nustatė, kad šis centras neperžiūri įmonių atliktų vertinimų. Jis tiesiog pasitiki jų žodžiu. Kasdieniame gyvenime tai būtų panašu į tai, jei bankas suteiktų būsto paskolą žmogui vien todėl, kad šis ant lipnaus lapelio užrašė „aš esu labai turtingas“, nepatikrinęs jo banko sąskaitos.
Praktiškai tai reiškia, kad jautri infrastruktūra ir saugumui svarbios technologijos susiduria su sistemine rizika. Jei įmonė, turinti paslėptų ryšių su konkuruojančia jėga, kuria įrankius, stebinčius Europos tinklus, skydas tampa langu. Auditoriai aiškiai įvardija šį pavojų. Jie teigia, kad operaciniai duomenys ir infrastruktūra gali atsidurti pavojuje, nes patikros ir pusiausvyros sistema yra sugedusi.
Kodėl nuosavybė svarbi jūsų skaitmeniniam saugumui
Jums gali kilti klausimas, kodėl programinės įrangos įmonės nuosavybė tolimoje šalyje turi įtakos jūsų asmeniniam privatumui. Skaitmeniniame pasaulyje techninė ir programinė įranga yra šiuolaikinės ekonomikos skaitmeninė žalia nafta. Jei įmonės, apdorojančios šią naftą, yra neskaidrios, galutinis produktas yra nepatikimas. Kibernetinio saugumo įrankis turi gilią prieigą prie kompiuterinės sistemos. Ši prieiga jam reikalinga, kad galėtų ieškoti virusų. Jei tas įrankis yra pažeistas, užpuolikas turi viso namo raktus.
Rinkos pusėje tai sukuria nestabilią aplinką Europos technologijų startuoliams. Atsparios įmonės, kurios laikosi taisyklių, turi konkuruoti su firmomis, kurios gali turėti paslėptų subsidijų ar kitokių tikslų. Skaidrumo trūkumas daro visą ekosistemą mažiau stabilią. Kai vyriausybė netikrina, kas gauna lėšas, tai kenkia skaitmeninio suvereniteto tikslui. ES nori būti nepriklausoma technologijų erdvėje, tačiau šiuo metu išrašo čekius įmonėms, tiksliai nežinodama, kas jas valdo.
Fantominė signalizacijos sistema
Auditas taip pat sutelkė dėmesį į patį ankstyvojo perspėjimo tinklą. Šis tinklas turėtų būti pirmoji gynybos linija nuo didelio masto atakų, kertančių sienas. Istoriškai kibernetinės atakos buvo izoliuoti įvykiai. Šiandien jos yra tarpusavyje susijusios. Viena klaida vienoje programinėje įrangoje gali vienu metu sugadinti tūkstančius verslų.
Žvelgiant plačiau, ES turi ambicijų lyderiauti skaitmeninio reguliavimo srityje, tačiau įgyvendinimas šlubuoja. 1,4 mlrd. eurų turėjo nupirkti ramybę. Vietoj to, už juos buvo nupirkta virtinė ataskaitų ir neištesėtų pažadų. Auditoriai pažymėjo, kad aptikimo sistema nėra pasirengusi susidoroti su realaus pasaulio grėsmėmis. Šis vėlavimas nėra tik biurokratinis galvos skausmas. Tai apčiuopiamas pažeidžiamumas. Kol ES laukia, kol sistema įsijungs, kibernetinių atakų dažnumas ir sudėtingumas toliau auga.
Vartotojo požiūriu tai priminimas, kad vyriausybinio lygio saugumas dažnai yra lėtesnis už grėsmes, kurias jis bando sustabdyti. Perėjimas nuo politinės idėjos prie veikiančio įrankio dažnai yra ta vieta, kur projektai žlunga. Šiuo atveju nesėkmė yra dviguba: įrankis nėra paruoštas, o jį kuriantys žmonės nėra tinkamai tikrinami.
Ką tai reiškia jūsų skaitmeniniams įpročiams
Esmė ta, kad „kibernetinis skydas“ šiuo metu yra vaiduoklis. Artimiausiu metu negalite pasikliauti centralizuota vyriausybine sistema, kad apsaugotumėte savo asmeninius duomenis ar namų tinklą. Kadangi ankstyvojo perspėjimo sistema neveikia, atsakomybė už pagrindinį saugumą tenka pačiam asmeniui ir privačiam paslaugų teikėjui.
Žvelgiant į bendrą vaizdą, šis auditas yra perspėjimo signalas apie tai, kaip viešieji pinigai valdomi technologijų sektoriuje. Tai įrodo, kad pinigų metimas į problemą nėra tas pats, kas jos sprendimas. Kasdieniam vartotojui svarbiausia išlikti skeptiškam dėl teiginių apie „nepramušamą“ nacionalinę ar žemyno gynybą.
Galiausiai turėtumėte sutelkti dėmesį į kintamuosius, kuriuos galite kontroliuoti. Visose jautriose paskyrose naudokite kelių veiksnių autentifikavimą ir nuolat atnaujinkite programinę įrangą. Nelaukite, kol milijardo eurų vertės skydas apsaugos jūsų duomenis. Patikimiausia gynyba vis dar yra asmeninė skaitmeninė higiena. Kol ES stengiasi ištaisyti savo priežiūros spragas ir įjungti signalizacijos sistemą, jūsų pačių saugumo įpročiai yra vienintelis šiuo metu veikiantis skydas.
Šaltiniai: European Court of Auditors Report on EU Cybersecurity detection and response (Sept 2026), Digital Europe Programme budget overview, European Cybersecurity Competence Centre operational guidelines.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
