


Euroopa kulutas miljardeid digitaalsele tulekahjualarmile, millel puuduvad patareid
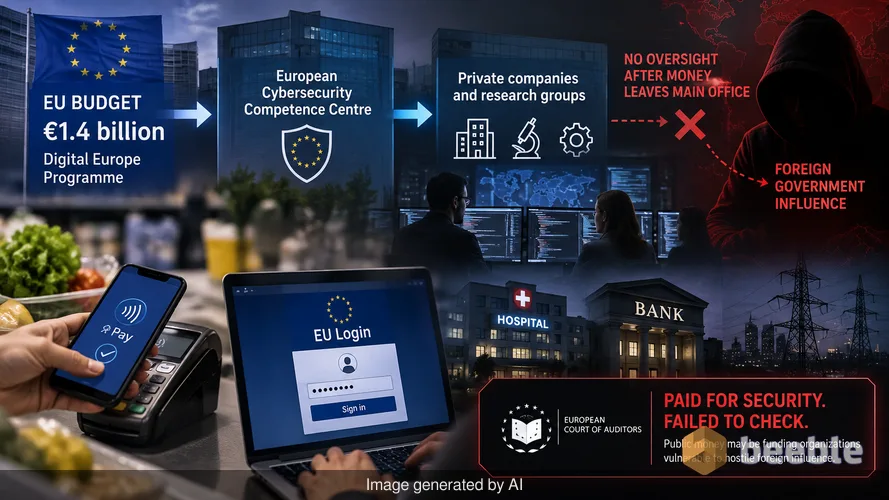
Iga kord, kui puudutate toidupoes maksmiseks oma telefoni või logite sisse riigiportaali, toetute nähtamatule digitaalsete müüride võrgustikule. Need müürid on mõeldud selleks, et takistada häkkeritel haiglate halvamist, pangaandmete varastamist või elektrivõrgu väljalülitamist. Euroopa Liit lubas nende teenuste kaitsmiseks ehitada massiivse automatiseeritud alarmsüsteemi. Selleks eraldati programmi „Digitaalne Euroopa“ kaudu 1,4 miljardit eurot. See raha liigub kesk eelarvest Euroopa kübervaldkonna pädevuskeskusesse. Sealt edasi rändab see tarkvara loovatele eratehnoloogiaettevõtetele ja uurimisrühmadele. Kuid Euroopa Kontrollikoja uus aruanne näitab, et järelevalve lõppes kohe, kui raha pea kontorist lahkus.
Jargoni taga on olukord lihtne. EL maksis kõrgtehnoloogilise turvasüsteemi eest, kuid ei kontrollinud, kas töövõtjad seda tegelikult ehitavad või kas neil töövõtjatel on sidemeid vaenulike välisriikide valitsustega. See kontrolli puudumine tekitab paradoksi. Just see raha, mis on mõeldud Euroopa kodanike kaitsmiseks, võib rahastada organisatsioone, mis on haavatavad just nende riikide mõjule, kes küberrünnakuid üldse algatavad.
Miljardieurone lukk ilma võtmeta
Programm „Digitaalne Euroopa“ on peamine kanal küberjulgeoleku kulutusteks 2021.–2027. aasta eelarves. Eesmärk on luua tugev varajase hoiatamise võrgustik. See võrgustik toimib nagu digitaalne metsatulekahjude tuvastamise süsteem. Kui Hispaania haiglat tabab uut tüüpi lunavara, peaks süsteem signaali kinni püüdma ja hoiatama Saksamaa veepuhastusjaama enne, kui viirus levib. See on infrastruktuuri alustala mandri jaoks, mis sõltub üha enam pilvetehnoloogiast.
Umbes 20 kuud pärast projekti algust leidis Euroopa Kontrollikoda, et süsteem ei ole töökorras. See eksisteerib paberil ja eelarvetabelites, kuid tegelikud andurid ja jagamismehhanismid pole veel sisse lülitatud. Tavalise kasutaja jaoks tähendab see, et turvavõrk, mis teie arvates teie digitaalset elu kaitseb, on praegu vaid hunnik lahtipakkimata detaile. Audiitorid uurisid, kui hästi EL tuvastab suurintsidente ja neile reageerib ajavahemikus 2022–2025. Nende järeldused viitavad sellele, et projekt jääb oma tähtaegadest kõvasti maha.
Usaldusahelas on puuduv lüli
Mõistmaks, miks see juhtus, peame jälgima raha. Kui EL annab küberjulgeolekufirmale toetust, palkab see firma konkreetsete ülesannete täitmiseks sageli teisi väiksemaid ettevõtteid. See on tehnoloogiasektoris tavaline praktika. Reeglid aga sätestavad, et toetuse saajad peavad kontrollima, kas nende partnerid on vaenulike riikide kontrolli all. Need kontrollid on hädavajalikud, sest välisluureagentuuri kontrolli all olev ettevõte võib turvatarkvarasse ehitada tagaukse.
Euroopa kübervaldkonna pädevuskeskus on organ, mis neid toetusi kurseerib. Kummalisel kombel leidsid audiitorid, et see keskus ei kontrolli ettevõtete tehtud hinnanguid. Keskus usub neid lihtsalt sõna pealt. Igapäevaelus on see nagu pank, kes annab kellelegi hüpoteeklaenu, sest too kirjutas kleepsule „Ma olen väga rikas“, ilma et pank tema pangakontot kontrolliks.
Praktikas tähendab see, et tundlik infrastruktuur ja turvakriitilised tehnoloogiad on avatud süsteemsetele riskidele. Kui Euroopa võrke jälgivaid tööriistu ehitab ettevõte, millel on varjatud sidemed konkureeriva võimuga, muutub kilp aknaks. Audiitorid on selle ohu osas selgesõnalised. Nad väidavad, et operatiivandmed ja infrastruktuur võivad olla ohus, kuna kontrolli- ja tasakaalustussüsteem on katki.
Miks on omanikusuhted teie digitaalse turvalisuse jaoks olulised
Võite küsida, miks mõne kauges riigis asuva tarkvarafirma omandisuhe mõjutab teie isiklikku privaatsust. Digimaailmas on riist- ja tarkvara tänapäeva majanduse digitaalne toornafta. Kui seda naftat töötlevad ettevõtted on läbipaistmatud, on lõpptoode usaldusväärne. Küberjulgeoleku tööriistal on sügav juurdepääs arvutisüsteemile. Ta vajab seda juurdepääsu viiruste otsimiseks. Kui see tööriist on kompromiteeritud, on ründajal kogu maja võtmed.
Turu poolelt tekitab see ebakindla keskkonna Euroopa tehnoloogia idufirmadele. Vastupidavad ettevõtted, kes järgivad reegleid, peavad võistlema firmadega, kellel võivad olla varjatud toetused või teistsugused eesmärgid. Läbipaistvuse puudumine muudab kogu ökosüsteemi vähem stabiilseks. Kui valitsus ei kontrolli, kes vahendeid saab, õõnestab see digitaalse suveräänsuse eesmärki. EL tahab olla tehnoloogia valdkonnas sõltumatu, kuid kirjutab praegu tšekke ettevõtetele, teadmata, kes need tegelikult omab.
Fantoom-alarmsüsteem
Audit keskendus ka varajase hoiatamise võrgustikule endale. See võrgustik peaks olema esimene kaitseliin piiriüleste suurte rünnakute vastu. Ajalooliselt olid küberrünnakud isoleeritud sündmused. Täna on need omavahel seotud. Viga ühes tarkvarajupis võib korraga rivist välja lüüa tuhandeid ettevõtteid.
Laiemalt vaadates on EL-il ambitsioon olla digitaalse reguleerimise liider, kuid rakendamine lonkab. 1,4 miljardit eurot pidi ostma meelerahu. Selle asemel osteti rida aruandeid ja täitmata lubadusi. Audiitorid märkisid, et tuvastussüsteem ei ole valmis reaalsete ohtudega toime tulema. See viivitus ei ole lihtsalt bürokraatlik peavalu. See on reaalne haavatavus. Sel ajal kui EL ootab süsteemi sisselülitamist, küberrünnakute sagedus ja keerukus kasvavad jätkuvalt.
Tarbija seisukohast on see meeldetuletus, et valitsustasandi turvalisus on sageli aeglasem kui ohud, mida see peatada püüab. Üleminek poliitilisest ideest töötavaks tööriistaks on sageli koht, kus projektid ebaõnnestuvad. Antud juhul on ebaõnnestumine kahekordne: tööriist ei ole valmis ja selle ehitajaid ei kontrollita nõuetekohaselt.
Mida see tähendab teie digiharjumuste jaoks
Lõpptulemus on see, et „küberkilp“ on praegu vaid kummitus. Te ei saa lähiajal loota tsentraliseeritud valitsussüsteemile oma isikuandmete või koduvõrgu kaitsmisel. Kuna varajase hoiatamise süsteem ei toimi, jääb vastutus põhiturvalisuse eest üksikisiku ja erateenuse pakkuja kanda.
Suurt pilti vaadates on see audit äratuskell selle kohta, kuidas tehnoloogiasektoris avalikku raha hallatakse. See tõestab, et probleemi raha uputamine ei tähenda selle lahendamist. Tavalise kasutaja jaoks on õppetund jääda skeptiliseks väidete suhtes „läbimatute“ riiklike või mandriliste kaitsesüsteemide kohta.
Lõppkokkuvõttes peaksite keskenduma muutujatele, mida saate kontrollida. Kasutage kõigil tundlikel kontodel mitmetegurilist autentimist ja hoidke oma tarkvara ajakohasena. Ärge jääge ootama miljardieurost kilpi oma andmete kaitsmiseks. Kõige kindlam kaitse on endiselt isiklik digihügieen. Kuni EL tegeleb oma järelevalve lünkade parandamisega ja alarmsüsteemi sisselülitamisega, on teie enda turvaharjumused ainus kilp, mis hetkel töötab.
Sources: European Court of Auditors Report on EU Cybersecurity detection and response (Sept 2026), Digital Europe Programme budget overview, European Cybersecurity Competence Centre operational guidelines.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
