


यूरोप ने एक ऐसे डिजिटल फायर अलार्म पर अरबों खर्च किए जिसमें बैटरी ही नहीं है
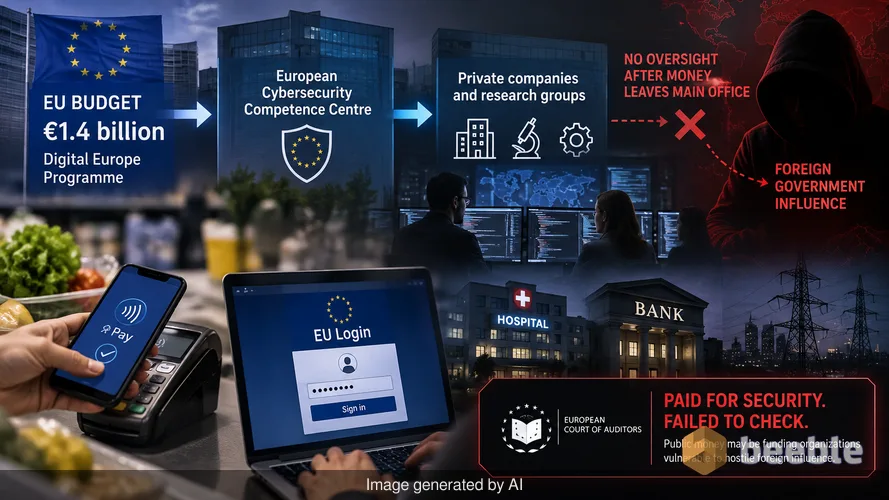
हर बार जब आप किराने के सामान का भुगतान करने के लिए अपना फोन टैप करते हैं या सरकारी पोर्टल पर लॉग इन करते हैं, तो आप डिजिटल दीवारों के एक अदृश्य नेटवर्क पर भरोसा करते हैं। ये दीवारें हैकर्स को अस्पतालों को पंगु बनाने, बैंक डेटा चुराने या पावर ग्रिड को बंद करने से रोकने के लिए बनाई गई हैं। यूरोपीय संघ ने इन सेवाओं की सुरक्षा के लिए एक विशाल, स्वचालित अलार्म सिस्टम बनाने का वादा किया था। उन्होंने डिजिटल यूरोप कार्यक्रम के माध्यम से इस परियोजना के लिए €1.4 बिलियन आवंटित किए। यह पैसा केंद्रीय बजट से यूरोपीय साइबर सुरक्षा सक्षमता केंद्र (European Cybersecurity Competence Centre) को जाता है। वहां से, यह निजी तकनीकी कंपनियों और अनुसंधान समूहों के पास जाता है जो सॉफ्टवेयर बनाते हैं। लेकिन यूरोपीय लेखा परीक्षक न्यायालय (European Court of Auditors) की एक नई रिपोर्ट से पता चलता है कि पैसा मुख्य कार्यालय से बाहर निकलते ही उसकी निगरानी बंद हो गई।
शब्दजाल के पीछे की स्थिति सरल है। यूरोपीय संघ ने एक हाई-टेक सुरक्षा प्रणाली के लिए भुगतान किया, लेकिन यह जांचने में विफल रहा कि क्या ठेकेदार वास्तव में इसे बना रहे थे या क्या उन ठेकेदारों के शत्रुतापूर्ण विदेशी सरकारों के साथ संबंध थे। सत्यापन की यह कमी एक विरोधाभास पैदा करती है। जिस पैसे का उद्देश्य यूरोपीय नागरिकों की रक्षा करना था, वह उन संगठनों को वित्तपोषित कर सकता है जो उन देशों के प्रभाव के प्रति संवेदनशील हैं जो साइबर हमले शुरू करते हैं।
बिना चाबी के एक अरब यूरो का ताला
डिजिटल यूरोप कार्यक्रम 2021-2027 के बजट में साइबर सुरक्षा खर्च का प्राथमिक माध्यम है। इसका लक्ष्य एक मजबूत पूर्व-चेतावनी नेटवर्क बनाना है। यह नेटवर्क डिजिटल जंगल की आग का पता लगाने वाली प्रणाली के रूप में कार्य करता है। यदि स्पेन के किसी अस्पताल में एक नए प्रकार के रैनसमवेयर का हमला होता है, तो सिस्टम को संकेत पकड़ना चाहिए और वायरस फैलने से पहले जर्मनी में जल उपचार संयंत्र को सचेत करना चाहिए। यह एक ऐसे महाद्वीप के लिए बुनियादी ढांचे का एक आधारभूत हिस्सा है जो क्लाउड पर तेजी से निर्भर होता जा रहा है।
परियोजना शुरू होने के लगभग 20 महीने बाद, यूरोपीय लेखा परीक्षक न्यायालय ने पाया कि सिस्टम चालू नहीं है। यह कागज पर और बजट स्प्रेडशीट में मौजूद है, लेकिन वास्तविक सेंसर और साझाकरण तंत्र अभी तक चालू नहीं किए गए हैं। औसत उपयोगकर्ता के लिए, इसका मतलब है कि वह सुरक्षा जाल जिसे आप अपने डिजिटल जीवन की रक्षा करने वाला समझते हैं, वर्तमान में केवल बिना डिब्बे से निकले पुर्जों का ढेर है। लेखा परीक्षकों ने जांच की कि यूरोपीय संघ 2022 और 2025 के बीच बड़ी घटनाओं का कितनी अच्छी तरह पता लगाता है और उन पर प्रतिक्रिया देता है। उनके निष्कर्ष बताते हैं कि परियोजना अपनी समय सीमा से बहुत पीछे चल रही है।
भरोसे की कड़ी में एक लिंक गायब है
यह समझने के लिए कि ऐसा क्यों हुआ, हमें पैसे का पीछा करना होगा। जब यूरोपीय संघ किसी साइबर सुरक्षा फर्म को अनुदान देता है, तो वह फर्म अक्सर विशिष्ट कार्यों को करने के लिए अन्य छोटी कंपनियों को काम पर रखती है। टेक उद्योग में यह मानक अभ्यास है। हालांकि, नियम कहते हैं कि अनुदान प्राप्तकर्ताओं को यह जांचना होगा कि क्या उनके भागीदार शत्रुतापूर्ण देशों के नियंत्रण में हैं। ये जांच आवश्यक हैं क्योंकि एक विदेशी खुफिया एजेंसी द्वारा नियंत्रित कंपनी सुरक्षा सॉफ्टवेयर में 'बैक डोर' बना सकती है।
यूरोपीय साइबर सुरक्षा सक्षमता केंद्र वह निकाय है जो इन अनुदानों की देखरेख करता है। मजे की बात यह है कि लेखा परीक्षकों ने पाया कि यह केंद्र कंपनियों द्वारा किए गए आकलन का सत्यापन नहीं करता है। यह उनकी बातों को सच मान लेता है। रोजमर्रा की जिंदगी में, यह वैसा ही है जैसे कोई बैंक किसी को केवल इसलिए ऋण दे दे क्योंकि उसने अपने बैंक खाते की जांच किए बिना एक स्टिकी नोट पर "मैं बहुत अमीर हूं" लिख दिया था।
व्यावहारिक रूप से, इसका मतलब है कि संवेदनशील बुनियादी ढांचे और सुरक्षा-महत्वपूर्ण प्रौद्योगिकियां प्रणालीगत जोखिमों के संपर्क में हैं। यदि प्रतिद्वंद्वी शक्ति के साथ गुप्त संबंध रखने वाली कंपनी उन उपकरणों का निर्माण कर रही है जो यूरोपीय नेटवर्क की निगरानी करते हैं, तो वह ढाल एक खिड़की बन जाती है। लेखा परीक्षक इस खतरे के बारे में स्पष्ट हैं। उनका कहना है कि परिचालन डेटा और बुनियादी ढांचा जोखिम में हो सकता है क्योंकि जांच-और-संतुलन प्रणाली टूट गई है।
आपके डिजिटल सुरक्षा के लिए स्वामित्व क्यों मायने रखता है
आप सोच सकते हैं कि किसी दूर के देश में सॉफ्टवेयर कंपनी का स्वामित्व आपकी व्यक्तिगत गोपनीयता को कैसे प्रभावित करता है। डिजिटल दुनिया में, हार्डवेयर और सॉफ्टवेयर आधुनिक अर्थव्यवस्था के डिजिटल कच्चे तेल हैं। यदि इस तेल को संसाधित करने वाली कंपनियां अपारदर्शी हैं, तो अंतिम उत्पाद अविश्वसनीय है। एक साइबर सुरक्षा उपकरण की कंप्यूटर सिस्टम तक गहरी पहुंच होती है। वायरस की तलाश के लिए इसे इस पहुंच की आवश्यकता होती है। यदि उस उपकरण के साथ समझौता किया जाता है, तो हमलावर के पास पूरे घर की चाबियां होती हैं।
बाजार के पक्ष में, यह यूरोपीय तकनीकी स्टार्टअप के लिए एक अस्थिर वातावरण बनाता है। नियमों का पालन करने वाली लचीली कंपनियों को उन फर्मों के साथ प्रतिस्पर्धा करनी पड़ती है जिनके पास छिपी हुई सब्सिडी या अलग एजेंडे हो सकते हैं। पारदर्शिता की कमी पूरे पारिस्थितिकी तंत्र को कम स्थिर बनाती है। जब सरकार यह सत्यापित नहीं करती है कि धन किसे मिल रहा है, तो यह डिजिटल संप्रभुता के लक्ष्य को कमजोर करता है। यूरोपीय संघ तकनीकी क्षेत्र में स्वतंत्र होना चाहता है, लेकिन वह वर्तमान में यह जाने बिना कंपनियों को चेक लिख रहा है कि वास्तव में उनका मालिक कौन है।
काल्पनिक अलार्म सिस्टम
लेखा परीक्षा ने पूर्व-चेतावनी नेटवर्क पर भी ध्यान केंद्रित किया। इस नेटवर्क को बड़े पैमाने पर होने वाले हमलों के खिलाफ रक्षा की पहली पंक्ति माना जाता है जो सीमाओं को पार करते हैं। ऐतिहासिक रूप से, साइबर हमले अलग-थलग घटनाएं थीं। आज, वे आपस में जुड़े हुए हैं। सॉफ्टवेयर के एक टुकड़े में एक बग एक साथ हजारों व्यवसायों को क्रैश कर सकता है।
व्यापक रूप से देखें तो, यूरोपीय संघ डिजिटल विनियमन में नेतृत्व करने की महत्वाकांक्षा रखता है, लेकिन कार्यान्वयन में कमी है। €1.4 बिलियन का उद्देश्य मानसिक शांति खरीदना था। इसके बजाय, इसने रिपोर्टों की एक श्रृंखला और अधूरे वादे खरीदे। लेखा परीक्षकों ने नोट किया कि पहचान प्रणाली वास्तविक दुनिया के खतरों से निपटने के लिए तैयार नहीं है। यह देरी केवल एक नौकरशाही सिरदर्द नहीं है। यह एक वास्तविक भेद्यता है। जबकि यूरोपीय संघ सिस्टम के चालू होने का इंतजार कर रहा है, साइबर हमलों की आवृत्ति और जटिलता लगातार बढ़ रही है।
उपभोक्ता के दृष्टिकोण से, यह एक अनुस्मारक है कि सरकारी स्तर की सुरक्षा अक्सर उन खतरों की तुलना में धीमी होती है जिन्हें वह रोकने की कोशिश करती है। नीतिगत विचार से एक कार्यशील उपकरण तक का संक्रमण अक्सर वह जगह होती है जहाँ परियोजनाएं विफल हो जाती हैं। इस मामले में, विफलता दोहरी है: उपकरण तैयार नहीं है, और इसे बनाने वाले लोगों की ठीक से जांच नहीं की जा रही है।
आपकी डिजिटल आदतों के लिए इसका क्या अर्थ है
निष्कर्ष यह है कि "साइबर शील्ड" वर्तमान में एक भूत की तरह है। आप निकट भविष्य में अपने व्यक्तिगत डेटा या अपने घरेलू नेटवर्क की सुरक्षा के लिए एक केंद्रीकृत सरकारी प्रणाली पर भरोसा नहीं कर सकते। चूंकि पूर्व-चेतावनी प्रणाली कार्यात्मक नहीं है, इसलिए बुनियादी सुरक्षा की जिम्मेदारी व्यक्ति और निजी सेवा प्रदाता पर बनी रहती है।
बड़ी तस्वीर को देखते हुए, यह ऑडिट तकनीकी क्षेत्र में सार्वजनिक धन के प्रबंधन के लिए एक चेतावनी है। यह साबित करता है कि किसी समस्या पर पैसा फेंकना उसे हल करने के समान नहीं है। रोजमर्रा के उपयोगकर्ता के लिए, सबक यह है कि "अभेद्य" राष्ट्रीय या महाद्वीपीय रक्षा के दावों के प्रति सतर्क रहें।
अंततः, आपको उन चरों पर ध्यान केंद्रित करना चाहिए जिन्हें आप नियंत्रित कर सकते हैं। सभी संवेदनशील खातों पर मल्टी-फैक्टर ऑथेंटिकेशन का उपयोग करें और अपने सॉफ्टवेयर को अपडेट रखें। अपने डेटा की सुरक्षा के लिए एक अरब यूरो की ढाल का इंतजार न करें। सबसे मजबूत बचाव अभी भी व्यक्तिगत डिजिटल स्वच्छता है। जबकि यूरोपीय संघ अपनी निगरानी खामियों को ठीक करने और अपने अलार्म सिस्टम को चालू करने पर काम कर रहा है, आपकी अपनी सुरक्षा आदतें ही एकमात्र ढाल हैं जो वर्तमान में चालू हैं।
Sources: European Court of Auditors Report on EU Cybersecurity detection and response (Sept 2026), Digital Europe Programme budget overview, European Cybersecurity Competence Centre operational guidelines.



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
