


Eiropa iztērējusi miljardus digitālajai ugunsgrēka trauksmei, kurai nav bateriju
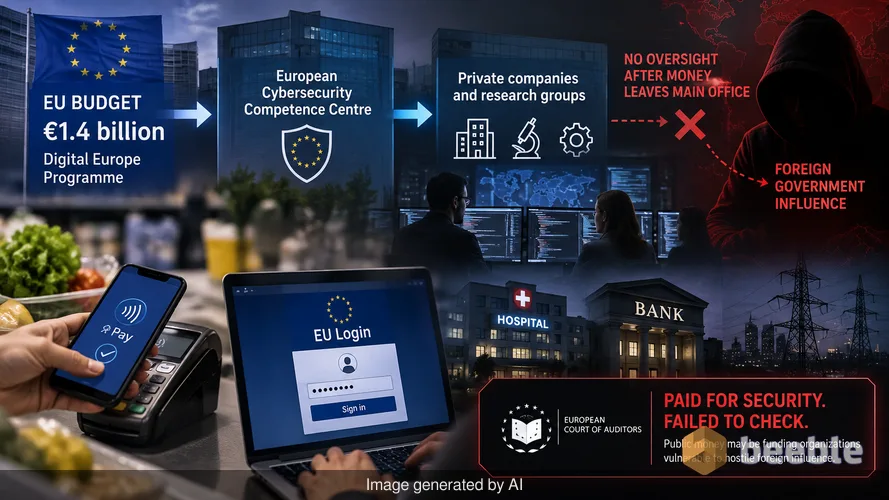
Katru reizi, kad pieskaraties tālrunim, lai samaksātu par pārtikas precēm, vai piesakāties valdības portālā, jūs paļaujaties uz neredzamu digitālo sienu tīklu. Šīm sienām ir jāattur hakeri no slimnīcu paralizēšanas, banku datu zagšanas vai elektrotīkla atslēgšanas. Eiropas Savienība solīja izveidot masīvu, automatizētu trauksmes sistēmu šo pakalpojumu aizsardzībai. Šim projektam ar Digitālās Eiropas programmas starpniecību tika piešķirti 1,4 miljardi eiro. Šī nauda plūst no centrālā budžeta uz Eiropas Kiberdrošības kompetences centru. No turienes tā nonāk privātos tehnoloģiju uzņēmumos un pētniecības grupās, kas izstrādā programmatūru. Taču jauns Eiropas Revīzijas palātas ziņojums liecina, ka uzraudzība beidzās līdzko nauda pameta galveno biroju.
Aiz žargona slēpjas vienkārša situācija. ES samaksāja par augsto tehnoloģiju drošības sistēmu, taču nepārbaudīja, vai darbuzņēmēji to tiešām būvē un vai šiem darbuzņēmējiem nav saistības ar naidīgām ārvalstu valdībām. Šis verifikācijas trūkums rada paradoksu. Pati nauda, kas paredzēta Eiropas pilsoņu aizsardzībai, varētu tikt izmantota to organizāciju finansēšanai, kuras ir neaizsargātas pret to valstu ietekmi, kas pirmām kārtām veic kiberuzbrukumus.
Miljardu eiro vērta slēdzene bez atslēgas
Digitālās Eiropas programma ir galvenais kiberdrošības izdevumu kanāls 2021.–2027. gada budžetā. Mērķis ir izveidot spēcīgu agrīnās brīdināšanas tīklu. Šis tīkls darbojas kā digitāla meža ugunsgrēku noteikšanas sistēma. Ja slimnīcai Spānijā uzbrūk jauna veida izspiedējvīruss, sistēmai vajadzētu uztvert signālu un brīdināt ūdens attīrīšanas iekārtu Vācijā, pirms vīruss izplatās. Tā ir pamata infrastruktūras daļa kontinentam, kas arvien vairāk ir atkarīgs no mākoņpakalpojumiem.
Aptuveni 20 mēnešus pēc projekta sākuma Eiropas Revīzijas palāta konstatēja, ka sistēma nedarbojas. Tā eksistē uz papīra un budžeta tabulās, taču faktiskie sensori un koplietošanas mehānismi vēl nav ieslēgti. Vidusmēra lietotājam tas nozīmē, ka drošības tīkls, kas, jūsuprāt, aizsargā jūsu digitālo dzīvi, pašlaik ir tikai neizpakotu detaļu kaudze. Revidenti pētīja, cik labi ES atklāj liela mēroga incidentus un reaģē uz tiem laikposmā no 2022. līdz 2025. gadam. Viņu secinājumi liecina, ka projekts ievērojami atpaliek no paša noteiktajiem termiņiem.
Uzticības ķēdē trūkst posma
Lai saprastu, kāpēc tas notika, mums jāseko naudai. Kad ES piešķir dotāciju kiberdrošības uzņēmumam, šis uzņēmums bieži nolīgst citus mazākus uzņēmumus specifisku uzdevumu veikšanai. Tā ir standarta prakse tehnoloģiju nozarē. Tomēr noteikumi paredz, ka dotāciju saņēmējiem ir jāpārbauda, vai to partneri neatrodas naidīgu valstu kontrolē. Šīs pārbaudes ir būtiskas, jo uzņēmums, kuru kontrolē ārvalstu izlūkdienests, varētu izveidot "aizmugures durvis" (back door) drošības programmatūrā.
Eiropas Kiberdrošības kompetences centrs ir iestāde, kas uzrauga šīs dotācijas. Savādi, bet revidenti konstatēja, ka šis centrs nepārbauda uzņēmumu veiktos novērtējumus. Tas paļaujas uz viņu vārdu. Ikdienas dzīvē tas ir tāpat kā banka izsniegtu hipotēku kādam tāpēc, ka viņš uz līmlapiņas uzrakstījis "esmu ļoti bagāts", nepārbaudot viņa bankas kontu.
Praktiski tas nozīmē, ka jutīga infrastruktūra un drošībai kritiskas tehnoloģijas ir pakļautas sistēmiskiem riskiem. Ja uzņēmums ar slēptām saitēm ar konkurējošu lielvaru izstrādā rīkus, kas uzrauga Eiropas tīklus, vairogs kļūst par logu. Revidenti skaidri norāda uz šīm briesmām. Viņi apgalvo, ka operatīvie dati un infrastruktūra varētu būt apdraudēti, jo pārbaužu un līdzsvara sistēma ir salauzta.
Kāpēc īpašumtiesības ir svarīgas jūsu digitālajai drošībai
Jums varētu rasties jautājums, kāpēc programmatūras uzņēmuma īpašumtiesības tālā valstī ietekmē jūsu personīgo privātumu. Digitālajā pasaulē aparatūra un programmatūra ir mūsdienu ekonomikas digitālā jēlnafta. Ja uzņēmumi, kas apstrādā šo naftu, ir nepārredzami, galaprodukts nav uzticams. Kiberdrošības rīkam ir dziļa piekļuve datorsistēmai. Tam ir nepieciešama šī piekļuve, lai meklētu vīrusus. Ja šis rīks ir apdraudēts, uzbrucējam ir visas mājas atslēgas.
Tirgus pusē tas rada nestabilu vidi Eiropas tehnoloģiju jaunuzņēmumiem. Izturīgiem uzņēmumiem, kas ievēro noteikumus, ir jākonkurē ar firmām, kurām varētu būt slēptas subsīdijas vai citas intereses. Pārredzamības trūkums padara visu ekosistēmu mazāk stabilu. Kad valdība nepārbauda, kas saņem līdzekļus, tas grauj digitālās suverenitātes mērķi. ES vēlas būt neatkarīga tehnoloģiju telpā, taču pašlaik tā izraksta čekus uzņēmumiem, nezinot, kam tie patiesībā pieder.
Fantoma trauksmes sistēma
Revīzijā uzmanība tika pievērsta arī pašam agrīnās brīdināšanas tīklam. Šim tīklam ir jābūt pirmajai aizsardzības līnijai pret liela mēroga uzbrukumiem, kas šķērso robežas. Vēsturiski kiberuzbrukumi bija izolēti notikumi. Mūsdienās tie ir savstarpēji saistīti. Kļūda vienā programmatūras daļā var vienlaikus izraisīt tūkstošiem uzņēmumu darbības apstāšanos.
Raugoties plašāk, ES ir ambīcijas būt līderei digitālajā regulējumā, taču trūkst īstenošanas. 1,4 miljardi eiro bija paredzēti mieram un drošībai. Tā vietā par šo naudu tika iegūta virkne ziņojumu un neizpildītu solījumu. Revidenti atzīmēja, ka noteikšanas sistēma nav gatava tikt galā ar reālās pasaules draudiem. Šī kavēšanās nav tikai birokrātiskas galvassāpes. Tā ir reāla ievainojamība. Kamēr ES gaida sistēmas ieslēgšanu, kiberuzbrukumu biežums un sarežģītība turpina pieaugt.
No patērētāja viedokļa tas ir atgādinājums, ka valdības līmeņa drošība bieži vien ir lēnāka par draudiem, kurus tā mēģina apturēt. Pāreja no politikas idejas uz darba rīku bieži ir posms, kurā projekti cieš neveiksmi. Šajā gadījumā neveiksme ir divkārša: rīks nav gatavs, un cilvēki, kas to būvē, netiek pienācīgi pārbaudīti.
Ko tas nozīmē jūsu digitālajiem paradumiem
Secinājums ir tāds, ka "kibervairogs" pašlaik ir spoks. Tuvākajā laikā jūs nevarat paļauties uz centralizētu valdības sistēmu, lai aizsargātu savus personas datus vai mājas tīklu. Tā kā agrīnās brīdināšanas sistēma nedarbojas, atbildība par pamata drošību joprojām gulstas uz indivīdu un privāto pakalpojumu sniedzēju.
Raugoties uz kopējo ainu, šī revīzija ir trauksmes signāls par to, kā tehnoloģiju nozarē tiek pārvaldīta publiskā nauda. Tā pierāda, ka naudas tērēšana problēmai nav tas pats, kas tās risināšana. Ikdienas lietotājam galvenā atziņa ir saglabāt skepticismu pret apgalvojumiem par "nepārvaramu" valsts vai kontinenta aizsardzību.
Galu galā jums jākoncentrējas uz mainīgajiem lielumiem, kurus varat kontrolēt. Izmantojiet daudzfaktoru autentifikāciju visos jutīgajos kontos un regulāri atjauniniet programmatūru. Negaidiet miljardu eiro vērtu vairogu, lai aizsargātu savus datus. Visdrošākā aizsardzība joprojām ir personīgā digitālā higiēna. Kamēr ES strādā pie savu uzraudzības nepilnību novēršanas un trauksmes sistēmas ieslēgšanas, jūsu pašu drošības paradumi ir vienīgais vairogs, kas pašlaik darbojas.
Avoti: European Court of Auditors Report on EU Cybersecurity detection and response (Sept 2026), Digital Europe Programme budget overview, European Cybersecurity Competence Centre operational guidelines.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
