


L'Europe a dépensé des milliards pour une alarme incendie numérique sans piles
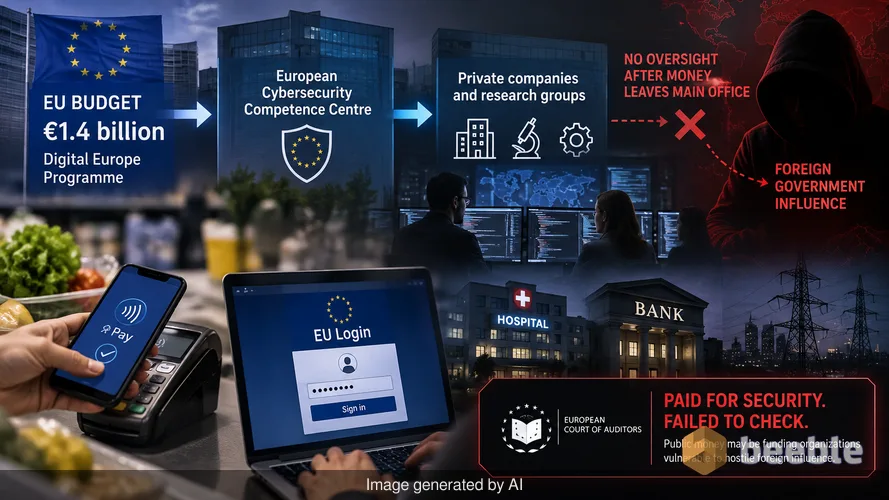
Chaque fois que vous utilisez votre téléphone pour payer vos courses ou que vous vous connectez à un portail gouvernemental, vous comptez sur un réseau invisible de murs numériques. Ces murs sont censés empêcher les pirates de paralyser les hôpitaux, de voler des données bancaires ou de couper le réseau électrique. L'Union européenne a promis de construire un système d'alarme automatisé massif pour protéger ces services. Elle a alloué 1,4 milliard d'euros à ce projet via le programme pour une Europe numérique. Cet argent circule du budget central vers le Centre européen de compétences en cybersécurité. De là, il est transmis à des entreprises technologiques privées et à des groupes de recherche qui conçoivent les logiciels. Mais un nouveau rapport de la Cour des comptes européenne montre que la surveillance s'est arrêtée une fois que l'argent a quitté le bureau principal.
Derrière le jargon, la situation est simple. L'UE a payé pour un système de sécurité de haute technologie mais a omis de vérifier si les prestataires le construisaient réellement ou si ces derniers avaient des liens avec des gouvernements étrangers hostiles. Ce manque de vérification crée un paradoxe. L'argent même destiné à protéger les citoyens européens pourrait financer des organisations vulnérables à l'influence des États qui lancent, en premier lieu, les cyberattaques.
Un verrou d'un milliard d'euros sans clé
Le programme pour une Europe numérique est le principal canal des dépenses de cybersécurité dans le budget 2021-2027. L'objectif est de créer un réseau d'alerte précoce robuste. Ce réseau agit comme un système de détection des feux de forêt numériques. Si un hôpital en Espagne est frappé par un nouveau type de rançongiciel, le système devrait capter le signal et alerter une usine de traitement des eaux en Allemagne avant que le virus ne se propage. C'est une pièce d'infrastructure fondamentale pour un continent de plus en plus dépendant du cloud.
Environ 20 mois après le début du projet, la Cour des comptes européenne a constaté que le système n'est pas opérationnel. Il existe sur le papier et dans les feuilles de calcul budgétaires, mais les capteurs réels et les mécanismes de partage ne sont pas encore activés. Pour l'utilisateur moyen, cela signifie que le filet de sécurité que vous pensez protéger votre vie numérique n'est actuellement qu'un tas de pièces non déballées. Les auditeurs ont examiné la manière dont l'UE détecte et répond aux incidents majeurs entre 2022 et 2025. Leurs conclusions suggèrent que le projet accuse un retard important par rapport à ses propres échéances.
La chaîne de confiance a un maillon manquant
Pour comprendre pourquoi cela s'est produit, nous devons suivre l'argent. Lorsqu'une entreprise de cybersécurité reçoit une subvention de l'UE, elle engage souvent d'autres petites entreprises pour effectuer des tâches spécifiques. C'est une pratique courante dans l'industrie technologique. Cependant, les règles stipulent que les bénéficiaires de subventions doivent vérifier si leurs partenaires sont sous le contrôle d'États hostiles. Ces vérifications sont essentielles car une entreprise contrôlée par une agence de renseignement étrangère pourrait intégrer une porte dérobée (backdoor) dans le logiciel de sécurité.
Le Centre européen de compétences en cybersécurité est l'organisme qui supervise ces subventions. Curieusement, les auditeurs ont constaté que ce centre ne vérifie pas les évaluations faites par les entreprises. Il les croit sur parole. Dans la vie quotidienne, c'est comme si une banque accordait un prêt hypothécaire à quelqu'un parce qu'il a écrit « je suis très riche » sur un post-it sans vérifier son compte bancaire.
Concrètement, cela signifie que des infrastructures sensibles et des technologies critiques pour la sécurité sont exposées à des risques systémiques. Si une entreprise ayant des liens cachés avec une puissance rivale construit les outils qui surveillent les réseaux européens, le bouclier devient une fenêtre. Les auditeurs sont clairs sur ce danger. Ils affirment que les données opérationnelles et les infrastructures pourraient être menacées parce que le système de contrôle et d'équilibre est défaillant.
Pourquoi la propriété compte pour votre sécurité numérique
Vous pourriez vous demander pourquoi la propriété d'une société de logiciels dans un pays lointain affecte votre vie privée. Dans le monde numérique, le matériel et les logiciels sont le pétrole brut numérique de l'économie moderne. Si les entreprises qui traitent ce pétrole sont opaques, le produit final n'est pas fiable. Un outil de cybersécurité dispose d'un accès profond à un système informatique. Il a besoin de cet accès pour rechercher des virus. Si cet outil est compromis, l'attaquant possède les clés de toute la maison.
Du côté du marché, cela crée un environnement volatil pour les startups technologiques européennes. Les entreprises résilientes qui respectent les règles doivent rivaliser avec des firmes qui pourraient bénéficier de subventions cachées ou avoir des agendas différents. Le manque de transparence rend l'ensemble de l'écosystème moins stable. Lorsque le gouvernement ne vérifie pas qui reçoit les fonds, cela sape l'objectif de souveraineté numérique. L'UE veut être indépendante dans l'espace technologique, mais elle signe actuellement des chèques à des entreprises sans savoir qui les possède réellement.
Le système d'alarme fantôme
L'audit s'est également concentré sur le réseau d'alerte précoce lui-même. Ce réseau est censé être la première ligne de défense contre les attaques à grande échelle qui traversent les frontières. Historiquement, les cyberattaques étaient des événements isolés. Aujourd'hui, elles sont interconnectées. Un bug dans un seul logiciel peut paralyser des milliers d'entreprises à la fois.
En prenant du recul, l'UE a l'ambition de dominer la régulation numérique, mais la mise en œuvre fait défaut. Les 1,4 milliard d'euros étaient censés acheter la tranquillité d'esprit. Au lieu de cela, ils ont acheté une série de rapports et de promesses non tenues. Les auditeurs ont noté que le système de détection n'est pas prêt à gérer les menaces du monde réel. Ce retard n'est pas seulement un casse-tête bureaucratique. C'est une vulnérabilité tangible. Pendant que l'UE attend que le système s'active, la fréquence et la complexité des cyberattaques continuent de croître.
Du point de vue du consommateur, cela rappelle que la sécurité au niveau gouvernemental est souvent plus lente que les menaces qu'elle tente d'arrêter. La transition d'une idée politique vers un outil opérationnel est souvent le stade où les projets échouent. Dans ce cas, l'échec est double : l'outil n'est pas prêt, et les personnes qui le construisent ne sont pas correctement contrôlées.
Ce que cela signifie pour vos habitudes numériques
L'essentiel est que le « bouclier cyber » est actuellement un fantôme. Vous ne pouvez pas compter sur un système gouvernemental centralisé pour protéger vos données personnelles ou votre réseau domestique à court terme. Puisque le système d'alerte précoce n'est pas fonctionnel, la responsabilité de la sécurité de base incombe à l'individu et au fournisseur de services privés.
Globalement, cet audit est un signal d'alarme sur la gestion de l'argent public dans le secteur technologique. Il prouve que jeter de l'argent sur un problème ne revient pas à le résoudre. Pour l'utilisateur quotidien, la leçon à retenir est de rester sceptique face aux affirmations sur les défenses nationales ou continentales « impénétrables ».
En fin de compte, vous devriez vous concentrer sur les variables que vous pouvez contrôler. Utilisez l'authentification multifacteur sur tous vos comptes sensibles et maintenez vos logiciels à jour. N'attendez pas qu'un bouclier à un milliard d'euros protège vos données. La défense la plus robuste reste l'hygiène numérique personnelle. Pendant que l'UE s'efforce de combler ses lacunes de surveillance et d'activer son système d'alarme, vos propres habitudes de sécurité sont le seul bouclier actuellement opérationnel.
Sources : European Court of Auditors Report on EU Cybersecurity detection and response (Sept 2026), Digital Europe Programme budget overview, European Cybersecurity Competence Centre operational guidelines.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
