


Alexey Drobyshev
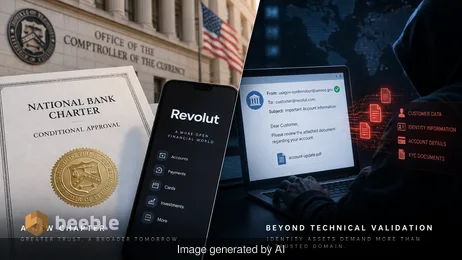
Revolut datu noplūdes analīze, kas saistīta ar krāpnieciskiem valdības pieprasījumiem, un arhitektūras stratēģijas, kas nepieciešamas, lai mazinātu uzticamas personifikācijas riskus.

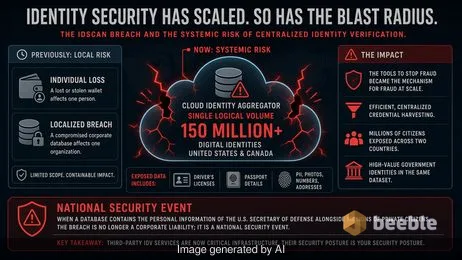
Ekspertu analīze par IDScan datu noplūdi, kas skāra 150 miljonus ierakstu. Padziļināts skatījums uz centralizētas IDV kļūmēm un arhitektūras stratēģijām CISO.
ShieldCrash nulles dienas ekspluata analīze priekš Windows Defender. Uzziniet, kā šī CVE-2026-69414 apiešana ietekmē uzņēmumu drošību un kā rīkoties.
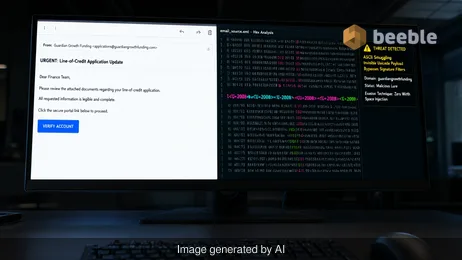
Uzziniet, kā 2026. gada liela apjoma pikšķerēšanas kampaņa izmantoja neredzamas Unicode taga rakstzīmes, lai apietu filtrus un mērķētu uz mazo uzņēmumu aizdevumu pieteicējiem.
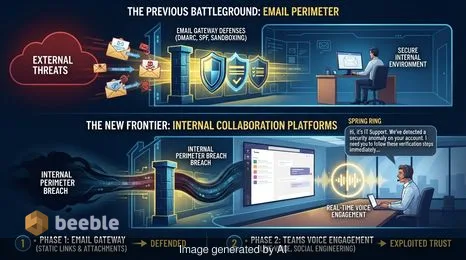
Spring Ring višinga kampaņas analīze, kas vērsta pret Microsoft Teams, piedāvājot arhitektūras stratēģijas vadītājiem RMM ļaunprātīgas izmantošanas mazināšanai.
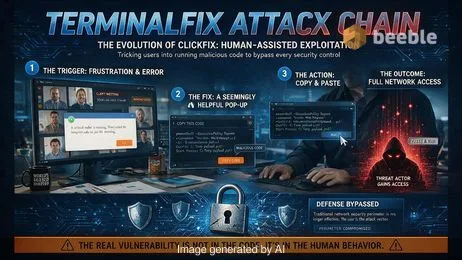
TerminalFix kampaņa izmanto viltus CAPTCHA, lai apmānītu lietotājus ielīmēt ļaundabīgas PowerShell komandas, izveidojot apgrieztos tuneļus uzbrukumiem uzņēmumiem.
Kritiska cPanel kļūda (CVE-2026-65643) ļauj autentificētiem lietotājiem iegūt root kontroli, izmantojot domēnu stāvvietas. Uzziniet, kā atjaunināt un aizsargāt savu serveri.
Zimperium pētnieki atklāj, kā RecruitTrap krāpniecības izmanto pilnekrāna mobilās lapas, lai nozagtu korporatīvos akreditācijas datus no tādiem zīmoliem kā Amazon un Boeing.



Join us and become one of thousands utilizing our secured platform on daily basis.
Our end-to-end encrypted email and cloud storage solution provides most powerful means of secure communication, ensuring the safety and privacy of your data.
/ Create free account
