


Kā miljons viltotu rēķinu vērsa piekļuves atslēgu drošību pret uzņēmumu lietotājiem

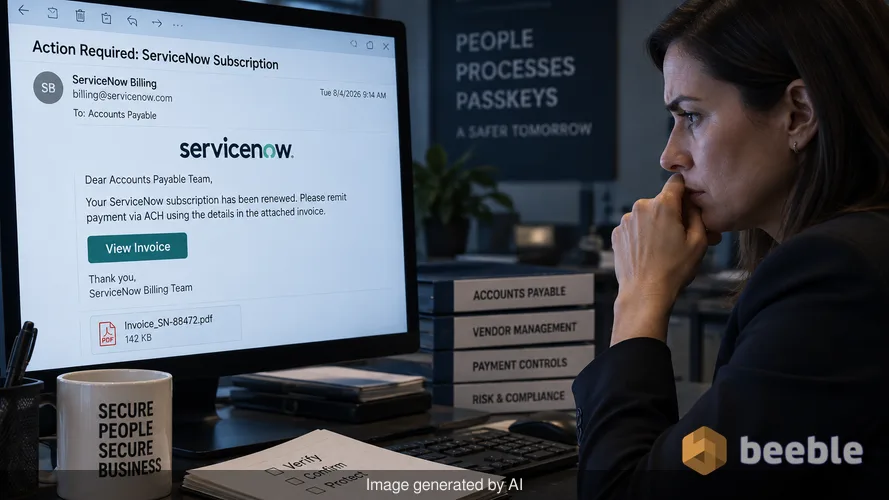
Lielu daļu savas karjeras sākuma es pavadīju kā ielaušanās testētājs, mēģinot pierunāt darbiniekus noklikšķināt uz ļaunprātīgām saitēm. Toreiz tas bija vienkārši. Slikti noformēts e-pasts ar dažām pareizrakstības kļūdām un aizdomīgu pielikumu parasti nostrādāja. Šodien spēle ir pilnīgi citāda. Es nesen analizēju kampaņas žurnālus no masveida augusta datu aizsardzības pārkāpuma, un noslīpētības līmenis ir satraucošs. Uzbrucēji vairs nepaļaujas uz jūsu nespēju pamanīt drukas kļūdu. Viņi paļaujas uz jūsu vēlmi būt drošībā un jūsu uzticēšanos leģitīmiem korporatīvajiem procesiem.
Laikā no 2026. gada 3. līdz 5. augustam Microsoft izsekoja izsmalcinātu apdraudējumu izpildītāju, kurš nosūtīja vairāk nekā miljonu krāpniecisku e-pastu. Šie ziņojumi bija vērsti pret grāmatvedības nodaļām Amerikas Savienotajās Valstīs vairākās nozarēs, tostarp nekustamā īpašuma un ražošanas jomā. Mērķis bija vienkāršs: pārliecināt finanšu personālu uzsākt automatizētos klīringa mājas (ACH) pārskaitījumus par viltotu ServiceNow abonementu. Tas, kas padara šo incidentu par mūsdienu sociālās inženierijas meistarklasi, ir veids, kā uzbrucēji izmantoja nozares mēroga pāreju uz piekļuves atslēgām (passkeys), lai apietu tradicionālo aizsardzību.
Ģeneratīvā AI un vadītāju impersonācijas perfektā vētra
Fikšings vēsturiski ir cietis no "nedabiskās ielejas" (uncanny valley) problēmas. Ziņojums izskatījās gandrīz pareizs, taču tonis šķita nepareizs. Šī kampaņa novērsa šo berzi. Microsoft Security Research atrada pierādījumus, ka operatori izmantoja ģeneratīvo mākslīgo intelektu, lai sagatavotu e-pasta veidnes. Ievadot AI reālu korporatīvo saziņu vai vadītāju biogrāfijas, uzbrucēji ģenerēja tekstu, kas atdarināja konkrētā mērķa izpilddirektora profesionālo balsi. Šis ir AI ēras digitālais Trojas zirgs. Tas vairs nav vispārīgs māneklis; tas ir pielāgots stāsts.
Kad finanšu darbinieks saņem e-pastu, kas skan tieši tāpat kā viņa priekšnieks, viņa skepticisms mazinās. Uzbrucēji nenosūtīja tikai vienu rēķinu. Viņi papildināja uzbrukumu ar viltotiem e-pasta sarakstes pavedieniem. Šie pavedieni radīja iespaidu, ka izpilddirektors un citi vadītāji jau ir apsprieduši un apstiprinājuši ServiceNow maksājumu. No riska viedokļa tas rada viltus sajūtu par institucionālu vienprātību. Darbinieks ne tikai apmaksā rēķinu. Viņš izpilda rīkojumu, kas, šķiet, ir izgājis cauri atbilstošai komandķēdei.
Aizkulisēs uzbrucēji ļaunprātīgi izmantoja trešo pušu e-pasta piegādes infrastruktūru, lai nosūtītu šos ziņojumus. Tas ir gudrs veids, kā izvairīties no drošības vārtejām. Tā kā e-pasti nāk no uzticamiem serveriem ar augstu reputāciju, tie bieži apiet sākotnējos mēstuļu filtrus, kas noķertu tikko reģistrētu domēnu. Infrastruktūra ir leģitīma, bet saturs ir ļaunprātīgs.
Kāpēc uzbrucēji izmanto pāreju uz piekļuves atslēgām kā ieroci
Piekļuves atslēgām (passkeys) vajadzētu būt pikšķerēšanas beigām. Izmantojot FIDO2 standartus, tās piesaista lietotāja identitāti fiziskai ierīcei un konkrētam domēnam. Tas neļauj lietotājam nejauši ievadīt savus akreditācijas datus viltotā vietnē. Tomēr pārejas periods starp mantotajām parolēm un modernajām piekļuves atslēgām ir milzīga uzbrukuma virsma. Microsoft ziņojumā uzsvērts, kā apdraudējumu izpildītāji tagad izmanto ar piekļuves atslēgām saistītu sociālo inženieriju, lai ielauztos mākoņvidēs.
Daudzos gadījumos māneklis ietver ziņojumu, kurā lietotājam tiek paziņots, ka viņa konta drošība ir novecojusi. E-pasts mudina lietotāju "jaunināt" uz piekļuves atslēgu, lai atbilstu jaunajām korporatīvajām drošības prasībām. Tas ir mūsdienu drošības arhitektoniskais paradokss: jo vairāk mēs sakām lietotājiem ieviest jaunas tehnoloģijas, jo vairāk viņi sagaida aicinājumus par to. Kad lietotājs noklikšķina uz saites, viņš tiek novirzīts uz "Adversary-in-the-Middle" (AitM) starpniekserveri.
Šis starpniekserveris atrodas starp lietotāju un reālo Microsoft pieteikšanās lapu. Kamēr lietotājs mēģina "iestatīt" savu piekļuves atslēgu, uzbrucējs reāllaikā pārtver sesijas pilnvaru (token). Šī pilnvara ir zelta biļete. Tā ļauj uzbrucējam apiet daudzfaktoru autentifikāciju (MFA), jo sistēma uzskata, ka lietotājs jau ir autentificējies. Uzbrucējs neuzlauž piekļuves atslēgu; viņš nolaupa pašu reģistrācijas procesu.
Mākoņa kontu nolaupīšanas mehānikas analīze
Tiklīdz uzbrucējs iegūst piekļuvi mākoņvidei, izmantojot nolaupītu sesiju, misija mainās uz noturību un datu eksfiltrāciju. Augusta kampaņā mērķis bija finanšu krāpšana, taču piekļuve ļāva veikt daudz vairāk. Atrodoties Microsoft 365 vidē, uzbrucējam ir detalizēts skats uz uzņēmuma iekšējo darbību. Viņi var lasīt sensitīvus līgumus, skatīt algu datus un pārraudzīt iekšējās tērzēšanas sarunas, lai atrastu nākamo mērķi.
No galalietotāja perspektīvas nekas nešķiet nepareizi. Nav brīdinājuma par jaunu pieteikšanos, jo uzbrucējs izmantoja derīgu sesijas pilnvaru. Šeit kļūst skaidrs, ka tīkla perimetrs kā novecojis pils grāvis vairs nedarbojas. Uzbrucējs jau atrodas seifā, jo viņš nozaga apsarga nozīmīti, kamēr tā tika izsniegta.
Datu integritāte ir nākamais upuris. Uzbrucēji var mainīt bankas konta informāciju saglabātajās rēķinu veidnēs vai iestatīt e-pasta pāradresācijas noteikumus, kas slēpj viņu pēdas. Ja grāmatvedības darbinieks atbild uz aizdomīgu e-pastu, lai to pārbaudītu, slēpts noteikums var nekavējoties pārvietot šo atbildi uz miskasti. Darbinieks domā, ka viņš tiek ignorēts, kamēr uzbrucējs turpina vilkt stīgas no kompromitētās pastkastes.
Virzība uz noturību pret pikšķerēšanu
Mēs bieži runājam par cilvēka ugunsmūri, taču pat labākais ugunsmūris neizdodas, ja pamatā esošais protokols ir kļūdains. Paļaušanās uz to, ka darbinieki pamanīs AI ģenerētu impersonāciju, ir zaudējoša stratēģija. Kā pretpasākumu organizācijām ir jāpāriet uz stingru, pret pikšķerēšanu noturīgu MFA. Tas nozīmē atteikšanos no SMS kodiem un push paziņojumiem par labu aparatūras atslēgām vai platformai piesaistītām piekļuves atslēgām, kas nepieļauj vienkāršu AitM nolaupīšanu.
Tomēr tehnoloģija ir tikai puse no uzvaras. Proaktīvi runājot, finanšu nodaļai ir nepieciešams verifikācijas process, kas pastāv ārpus e-pasta. Ja izpilddirektors lūdz miljona dolāru ACH pārskaitījumu, politikai būtu jāpieprasa sekundāra verifikācija, izmantojot zināmu tālruņa numuru vai klātienes videozvanu. Šīs ārpusjoslas (out-of-band) pārbaudes ir vienīgais veids, kā pārtraukt stāstu, ko AI tik labi izveido.
Uzbrukuma virsmas novērtēšanai ir nepieciešams aplūkot arī trešo pušu riskus. Uzbrucēji šajā kampaņā uzdevās par ServiceNow, kas ir plaši izplatīts piegādātājs IT jomā. Ja jūsu organizācija izmanto šos pakalpojumus, jūsu darbinieki ir iepriekš noskaņoti uzticēties e-pastiem ar šo zīmolu. Tas padara impersonāciju daudz efektīvāku.
Situācijas mainīšana ar granulētu identitātes kontroli
Drošība nav galīgais stāvoklis. Tas ir nepārtraukts nostiprināšanas process. Lai aizsargātos pret šīm AI vadītajām kampaņām, IT komandām jāievieš pēc iespējas stingrākas nosacītās piekļuves (Conditional Access) politikas. Piemēram, varat ierobežot sesijas pilnvaru darbības laiku vai pieprasīt, lai pieteikšanās notiktu tikai no atbilstošām, uzņēmuma pārvaldītām ierīcēm. Tas ierobežo nozagtas sesijas pilnvaras lietderību.
Aplūkojot draudu ainavu, ir skaidrs, ka uzbrucēji vairs nemeklē tikai tehniskas ievainojamības programmatūrā. Viņi meklē ievainojamības mūsu darba plūsmās. Viņi izmanto to, ka esam aizņemti, ka vēlamies būt noderīgi un ka uzticamies rīkiem, ko nodrošina mūsu uzņēmumi.
Es vienmēr saku saviem avotiem, ka visbīstamākā ekspluatācija ir tā, kas izskatās pēc standarta darbības procedūras. Šī augusta kampaņa pierādīja, ka GenAI un ar identitāti saistītu mānekļu apvienojums var apiet pat augstākās klases drošības risinājumus. Neatkarīgi no ielāpu uzstādīšanas, vissvarīgākā aizsardzība ir kultūra, kurā "uzticies, bet pārbaudi" nav tikai sauklis, bet obligāta katra finanšu darījuma sastāvdaļa.
Galvenās atziņas drošības vadītājiem
- Ieviesiet pret pikšķerēšanu noturīgu MFA, piemēram, FIDO2 aparatūras atslēgas, lai novērstu sesiju nolaupīšanu, izmantojot AitM starpniekserverus.
- Izveidojiet ārpusjoslas verifikāciju visiem vērtīgajiem finanšu darījumiem, lai apietu e-pastā balstītu impersonāciju.
- Regulāri auditējiet e-pasta pāradresācijas noteikumus un pastkastes atļaujas, lai identificētu slepenu noturību kompromitētos kontos.
- Apmāciet darbiniekus īpaši par briesmām, ko rada "konta atjaunināšanas" vai "drošības reģistrācijas" mānekļi, kas atdarina leģitīmas IT iniciatīvas.
- Izmantojiet uzvedības analīzi, lai atzīmētu neparastus pieteikšanās modeļus, piemēram, sesijas pilnvaras izmantošanu no negaidīta IP diapazona.
Avoti:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem. Tas neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu. Pirms izmaiņu veikšanas organizācijas drošības stāvoklī vienmēr konsultējieties ar kvalificētu drošības speciālistu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
