


Kā darba meklētāju portāls atklāja pretizlūkošanas aģentu identitātes

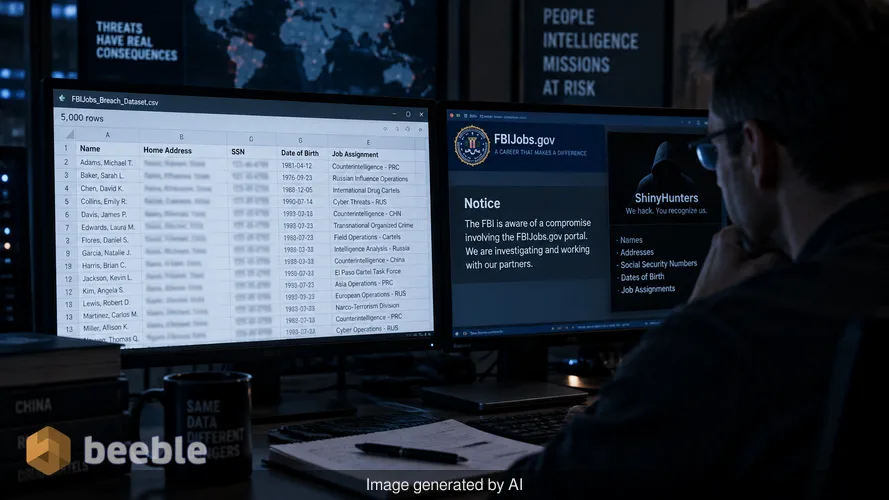
Izklājlapa nonāca manā darbstacijā caur drošu kanālu, kuru es uzraugu, lai pamanītu sistēmiskas kļūmes valdības infrastruktūrā. Tas ir 5000 rindu dokuments, kas šķiet smagāks, nekā liecina tā faila izmērs. Šie dati ir rezultāts ielaušanās mēģinājumam FBIJobs.gov portālā — incidents, par kuru atbildību uzņēmusies hakeru grupa ShinyHunters. Lai gan birojs atzīst portāla kompromitēšanu, realitāte uz vietas ir daudz smagāka nekā vienkāršs personāla atlases datu zudums. Šī noplūde sniedz detalizētu karti par cilvēkiem, kuri strādā Amerikas izlūkdienestu ēnā.
Es pavadīju rītu, salīdzinot šos ierakstus ar zināmiem publiskiem reģistriem un vēsturiskiem datu aizsardzības pārkāpumu datiem. Rezultāti ir konsekventi. Izklājlapa satur vārdus, mājas adreses, sociālās apdrošināšanas numurus un dzimšanas datumus. Visvairāk bažu rada konkrētu darba uzdevumu iekļaušana. Dati identificē personas, kas norīkotas vienībās, kuras koncentrējas uz Ķīnas spiegiem, Krievijas izlūkošanas operācijām un starptautiskajiem narkotiku karteļiem. Izlūkdienesta virsniekam šāds atklātības līmenis ir karjeru izbeidzošs notikums un būtisks fiziskās drošības risks. Tas pārvērš viņu personīgo informāciju toksiskā aktīvā, kas apdraud viņu drošību un misiju integritāti.
ShinyHunters ielaušanās anatomija
ShinyHunters ir draudu izraisītāju grupa, kurai ir pieredze uzbrukumos augsta līmeņa mākoņkrātuvēm un tīmekļa lietotnēm. Viņu metodoloģija parasti ietver API atslēgu zādzību vai nepareizi konfigurētu datubāzu izmantošanu. Šajā gadījumā viņi mērķēja uz FBIJobs.gov portālu. Šī vietne ir publiski pieejama vārteja, kas izstrādāta jaunu talantu piesaistīšanai, tomēr šķiet, ka tajā glabājās vēsturiski un pašreizēji dati par esošajiem darbiniekiem. Grupa apgalvo, ka šis 5000 rindu paraugs ir tikai niecīga daļa no lielākas divu līdz trīs terabaitu nozagto datu krātuves.
Pārkāpums notika tāpēc, ka FBIJobs.gov portāls darbojās kā tilts starp publisko internetu un sensitīviem personāla ierakstiem. No riska viedokļa tā ir klasiska tīkla segmentācijas kļūme. Publiski pieejami portāli bieži tiek pārvaldīti ar mazāku stingrību nekā kritiski svarīgi izlūkošanas tīkli. Ja sekundārai sistēmai, piemēram, personāla atlases vietnei, ir piekļuve primārajai darbinieku lomu datubāzei, tā rada uzbrucējiem izmantojamu ceļu. ShinyHunters identificēja šo ceļu un izmantoja to, lai apietu tradicionālo tīkla perimetru, kas, pēc daudzu domām, aizsargā federālo tiesībsargājošo iestādi.
Kāpēc granulēti dati ir pretizlūkošanas murgs
Spiegošanas pasaulē anonimitāte ir galvenais aizsardzības līdzeklis. Kad hakeris nopludina aģenta, kas strādā pie Krievijas nodaļas, mājas adresi un ārkārtas kontaktpersonu, šis aģents kļūst par mērķi vervēšanai vai fiziskai iebiedēšanai. Šī noplūde nav vispārējs datu aizsardzības pārkāpums. Tā ir mērķtiecīga biroja iekšējās struktūras atmaskošana. Hakeri iekļāva informāciju par reģionālo biroju uzdevumiem un konkrētām vienībām, kas iesaistītas augsta riska pretizlūkošanā.
Esmu sazinājies ar avotu aizsardzības kontaktiem, kuri izmanto PGP, lai apspriestu līdzīgu noplūžu sekas. Konsenss ir tāds, ka, tiklīdz šie dati nonāk tumšajā tīmeklī (dark web), tos nav iespējams atsaukt. Ārvalstu izlūkdienestiem nav nepieciešams uzlauzt FIB tieši, ja tie var vienkārši nopirkt izklājlapu, kas identificē katru personu, kura strādā biroja pretizlūkošanas nodaļā. Drošības CIA triāde balstās uz konfidencialitāti, un šis pīlārs šajā sarakstā esošajām personām ir pilnībā kompromitēts. Dati ļauj ļaundariem izveidot visaptverošu FIB personāla un viņu ģimeņu sociālo grafiku.
Digitālās ķīlnieku situācijas psiholoģija
ShinyHunters nav ieinteresēti tikai šo datu pārdošanā augstākajam solītājam. Viņi tos izmanto kā sviru digitālā ķīlnieku situācijā. Grupa paziņoja, ka tā patur datus, līdz FIB atsauks konkrētu publisku paziņojumu, kas izteikts maijā. Tas ir haktīvisma veids, kas sajaukts ar tradicionālu izspiešanu. Draudot publiskot vairāk ierakstu, viņi cer izdarīt spiedienu uz biroja sabiedriskajām attiecībām un vadību.
Šī taktika liecina par izmaiņām draudu ainavā. Uzbrucēji vairs nemeklē tikai kredītkaršu numurus. Viņi tiecas nodarīt kaitējumu reputācijai un iegūt spēju ietekmēt valdības politiku. Hakeri apgalvoja, ka pagaidām cenšas nepieļaut informācijas plašu izplatīšanu, taču tas ir tukšs solījums. Šāda mēroga pārkāpuma gadījumā dati jau ir vairāku subjektu rokās. Mana analīze tumšā tīmekļa izlūkošanas platformās, piemēram, District 4 Labs, rāda, ka šo datu fragmenti jau tiek apspriesti privātos forumos.
Nepārbaudāmā pārbaude
Reuters spēja apstiprināt 22 personu identitātes izklājlapā, salīdzinot nopludinātos datus ar kredītvēstures ierakstiem. Mana failu struktūras kriminālistikas analīze liecina, ka tie eksportēti tieši no relāciju datubāzes. Lauki ir sakārtoti tā, lai atspoguļotu profesionālu personāla vadības programmatūru. Nav nekādu pazīmju par tipisku datu fabrikāciju, kas novērojama mazākās, zemas piepūles krāpniecībās. Ārkārtas kontaktinformācijas esamība ir īpaši daiļrunīga, jo šāda informācija publiskajos reģistros atrodama reti.
Aizkulisēs FIB izmeklē pārkāpuma cēloni. Viņi ir klasificējuši ShinyHunters kā kibernoziedzīgu uzņēmumu. Šis apzīmējums ir precīzs, taču tas maz mazina tūlītējās briesmas aģentiem, kuru dzīve tagad ir dokumentēta meklējamā CSV failā. Biroja paziņojums par to, ka cēlonis nav noteikts, liecina, ka kriminālistikas komanda joprojām meklē sākotnējo iekļūšanas punktu. Visticamāk, viņi atradīs kompromitētu akreditācijas datu vai neielāpītu ievainojamību portāla tīmekļa ietvarā.
Mācības no cilvēka ugunsmūra kļūmes
Ikviens drošības speciālists runā par cilvēka ugunsmūri, taču šis incidents parāda, ka pat vislabāk apmācītie indivīdi ir neaizsargāti, ja viņu izmantotās sistēmas ir nepilnīgas. Darbinieki neizdarīja neko nepareizu. Viņi sniedza informāciju savam darba devējam, cerot uz privātumu. Kļūme ir arhitektoniska. Personāla atlases portālam nekad nevajadzētu būt tiešai vai netiešai saiknei ar aktīvo izlūkošanas virsnieku granulētajiem darba uzdevumiem.
Organizācijām darbinieku dati jāuztver kā kritiski svarīgs aktīvs. Ja jūsu tīkla perimetrs ir novecojis jēdziens, jums jāpaļaujas uz Nulles uzticēšanās (Zero Trust) principiem. Nulles uzticēšanās vidē personāla atlases portāls tiktu uzskatīts par neuzticamu viesi. Tam nebūtu iespējas veikt vaicājumus datubāzē, kurā glabājas pretizlūkošanas komandas sociālās apdrošināšanas numuri. Tā vietā šķiet, ka birojs ir izmantojis plakanu datu struktūru, kur pārkāpums vienā jomā noved pie pilnīga konfidencialitātes zuduma visā sistēmā.
Praktiski ieteikumi drošības vadītājiem
Šis incidents kalpo kā spilgts atgādinājums tam, ka jūsu sensitīvākie dati bieži slēpjas vismazāk gaidītajās vietās. Drošības vadītājiem būtu jāveic šādi pasākumi, lai novērstu līdzīgu katastrofu:
- Auditēt visus publiski pieejamos portālus un sekundārās tīmekļa vietnes, lai nodrošinātu, ka tām nav piekļuves primārajām personāla datubāzēm.
- Īstenot stingru datu minimizēšanas politiku. Ja sistēmai funkcionēšanai nav nepieciešams sociālās apdrošināšanas numurs, šie dati tur nedrīkst tikt glabāti.
- Ieviest granulētas piekļuves kontroles, kas neļauj eksportēt personāla datus vairumā bez vairākiem autorizācijas līmeņiem.
- Uzraudzīt tumšo tīmekli, meklējot jūsu organizācijas specifisko iekšējo žargonu vai nodaļu nosaukumus, jo tie bieži ir pirmās mērķtiecīgas noplūdes pazīmes.
Personāla datu nākotnes nodrošināšana
FIB tagad saskaras ar monumentālu uzdevumu — aizsargāt savus darbiniekus no šīs atklātības sekām. Tas, visticamāk, ietvers identitātes uzraudzību, noteiktu augsta riska personu pārcelšanu un pilnīgu biroja publiskās tīmekļa klātbūtnes pārvaldības pārskatīšanu. Kaitējums biroja reputācijai ir ievērojams, taču briesmas tā cilvēkresursiem ir patiesais stāsts. Mums jāpārtrauc uzskatīt datu aizsardzības pārkāpumus par uzņēmējdarbības izmaksām un jāsāk tos uzskatīt par tiešu draudu valsts drošībai.
Avoti: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem mērķiem un neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
