


Kā izvēles SNMP pakotne atvēra aizmugurieeju globālajos pasta serveros

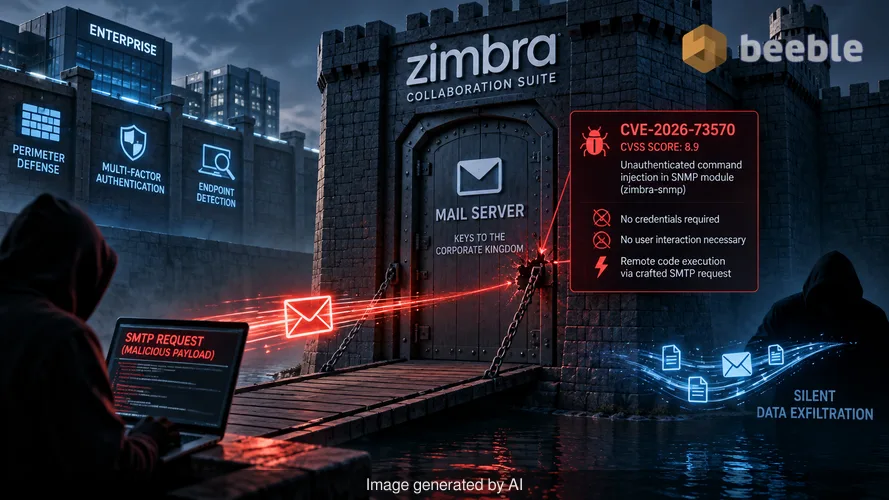
Uzņēmumi tērē miljoniem dolāru perimetra aizsardzībai, daudzfaktoru autentifikācijai un sarežģītai galiekārtu noteikšanai. Tie izturas pret pasta serveri kā pret nocietinātu glabātuvi, jo tajā atrodas korporatīvās karalistes atslēgas. Tomēr viena neautentificēta komandu injekcijas kļūda izvēles komponentē nesen pierādīja, ka pat visdārgākais digitālais aizsarggrāvis neizdodas, ja paceļamajam tiltam ir bojāts aizbīdnis. Tas ir mūsdienu pasta drošības arhitektūras paradokss. Sistēma, kas izstrādāta saziņas atvieglošanai, kļūst par galveno vektoru klusai datu eksfiltrācijai vienas novārtā atstātas pakotnes dēļ.
Microsoft Security Research nesen identificēja kampaņu, kuras mērķis bija Zimbra Collaboration Suite (ZCS) instances. Uzbrucēji izmantoja CVE-2026-73570 — ievainojamību ar CVSS rādītāju 8.9. Šī kļūda pastāv vienkāršā tīkla pārvaldības protokola (SNMP) paziņojumu modulī. Ja serverī ir instalēta zimbra-snmp pakotne, uzbrucējs var nosūtīt speciāli izveidotu SMTP pieprasījumu, lai izsauktu attālinātu koda izpildi. Kredenciāļi nav nepieciešami. Lietotāja mijiedarbība nav vajadzīga. Serveris vienkārši apstrādā e-pastu un nodod kontroli pretiniekam.
Klusās injekcijas mehānisms
Aizkulisēs ievainojamība izriet no tā, kā Zimbra apstrādā SNMP paziņojumus. Vienkāršais tīkla pārvaldības protokols ir nozares standarts tīklam pievienoto ierīču uzraudzībai, taču šajā kontekstā tas darbojas kā digitālais Trojas zirgs. Kļūda ļauj uzbrucējam injicēt operētājsistēmas komandas caur pasta piegādes procesu. Nosūtot ļaunprātīgu SMTP ziņojumu, dalībnieks piespiež Zimbra pakalpojumu izpildīt patvaļīgu kodu ar zimbra konta privilēģijām.
Pagājušajā nedēļā es pārskatīju ekspluatācijas ķēdi ar uzticamu avotu PGP šifrētā Signal sarakstē. Izpildes vienkāršība ir tā, kas padara to tik bīstamu. Arhitektūras līmenī pasta serveris sagaida, ka SMTP protokols stingri apstrādās ziņojumu maršrutēšanu. Tas negaida, ka šis ziņojums mijiedarbosies ar pamata OS pārvaldības rīkiem. Kad zimbra-snmp pakotne ir aktīva, robeža starp lietojumprogrammas slāni un operētājsistēmu izzūd. Līdz ar to uzbrucējs nekavējoties iegūst atbalsta punktu, bez nepieciešamības apiet kaut vienu paroles pieprasījumu vai veikt pikšķerēšanu pret kādu darbinieku.
Sacensība ar atklāšanas pulksteni
Draudu izlūkošanā laikam ir izšķiroša nozīme. Zimbra izlaida ielāpu šai kļūdai versijā 10.1.20 2026. gada 20. jūlijā. Tomēr publiska atklāšana notika tikai 2026. gada 13. augustā. Microsoft identificēja aktivitātes pieaugumu tieši šajā intervālā. Laikā no 28. jūlija līdz 7. augustam divi atsevišķi skenēšanas rīki sāka pārbaudīt injekcijas ceļu. Tie nebija nejauši mēģinājumi. Tās bija precīzas, ārpusjoslas validācijas, lai redzētu, kuri serveri ir ievainojami, pirms sākās pilna ekspluatācija.
Šāda uzvedība izgaismo reaktīvo realitāti daudzām IT nodaļām. Uzbrucēji bieži uzrauga ielāpu izlaidumus un veic koda diferenciālo analīzi, lai atrastu novērsto ievainojamību. Viņi atrod caurumu, pirms sabiedrība vispār apzinās, ka caurums eksistēja. Šajā gadījumā uzbrucējiem bija trīs nedēļu logs, lai darbotos ēnā. Līdz brīdim, kad ASV Kiberdrošības un infrastruktūras drošības aģentūra (CISA) pievienoja kļūdu savam zināmo izmantoto ievainojamību katalogam, daudzām organizācijām kaitējums jau bija nodarīts.
Redundance un noturība pastkastē
Pēc veiksmīgas ekspluatācijas uzbrucēji ne tikai paņēma dažus failus un aizgāja. Viņi iekārtoja mājas. Microsoft novēroja JSP tīmekļa čaulu (web shells) izvietošanu gan Jetty, gan mailboxd lietojumprogrammu ceļos. Vairāku ceļu izmantošana ir izplatīta redundances stratēģija. Ja drošības administrators atrod vienu čaulu standarta direktorijā, viņš varētu pārtraukt meklēšanu, kamēr otrā čaula paliek aktīva mazāk pamanāmā ceļā.
No riska viedokļa šīs tīmekļa čaulas nodrošina pastāvīgu attālinātu piekļuvi. Dalībnieki izmantoja šīs čaulas, lai paaugstinātu privilēģijas un lejupielādētu papildu ļaunprātīgas kravas, izmantojot curl vai wget. Viņi arī izveidoja interaktīvas atgriezeniskās čaulas (reverse shells), kas ļauj ievadīt komandas tieši kompromitētajā serverī. Mērķis bija skaidrs: pilnīga kontrole pār pasta vidi. Viņi piekļuva pastkastes datiem, apkopoja autentifikācijas noslēpumus un izveidoja sensitīvas saziņas arhīvus vēlākai pārsūtīšanai. Šāds piekļuves līmenis kompromitē visu CIA triādi, jo uzbrucējam tiek zaudēta konfidencialitāte, integritāte un pieejamība.
Cilvēka ugunsmūris un automatizācijas robeža
Mēs bieži runājam par cilvēka ugunsmūri kā galveno aizsardzību pret pikšķerēšanu, taču tādi tehniski trūkumi kā CVE-2026-73570 pilnībā izslēdz cilvēku no vienādojuma. Administratoram varētu būt drošības ziņā apzinīgākie darbinieki pasaulē, tomēr serveris tik un tā kristu fona uzraudzības pakotnes dēļ. Tāpēc ir nepieciešama nulles uzticēšanās (zero trust) arhitektūra. Ja pret iekšējo pasta pakalpojumu izturas tā, kā VIP kluba apsargs izturas pret viesi — nekad neuzticoties, vienmēr pārbaudot —, sānu kustība (lateral movement) pēc sākotnējās kompromitēšanas ir daudz grūtāka.
Proaktīvi runājot, zimbra-snmp pakotne ir korporatīvā tīkla "tumšās matērijas" piemērs. Tā ir izvēles komponente, par kuras darbību daudzi administratori varētu pat nezināt. Ja pakotne nav būtiska ikdienas darbībām, tā ir jānoņem, lai samazinātu uzbrukuma virsmu. Katra papildu koda rindiņa un katra izvēles utilīta ir potenciāls ieejas punkts pastāvīgam draudu dalībniekam. Noturīga drošības stāja prasa precīzi zināt, kas ir instalēts un kāpēc tas tur atrodas.
Praktiski soļi atkopšanai un nostiprināšanai
Ja pārvaldāt Zimbra vidi, ielāpu uzstādīšana ir tikai pirmais solis. Tā kā šī kļūda tika izmantota reālajā vidē pirms publiskas atklāšanas, tīrs ielāps negarantē tīru serveri. Jums jāpieņem, ka uzbrucējs, iespējams, jau ir izveidojis klātbūtni. Vides tiesu ekspertīzes analīze ir vienīgais veids, kā nodrošināt datu integritāti.
Sāciet ar faila "/var/log/zimbra.log" pārskatīšanu. Meklējiet negaidītus Zimbra pakalpojumu restartus, jo ekspluatācija bieži izraisa avāriju vai uzbrucēja veiktu manuālu restartēšanu, lai stabilizētu savas čaulas. Meklējiet jaunus vai modificētus JSP failus Jetty un mailboxd webapps direktorijās. Šiem failiem bieži ir nejauši nosaukumi vai tie atdarina leģitīmus sistēmas failus, lai izvairītos no atklāšanas.
Papildus tūlītējai tīrīšanai apsveriet šādas darbības:
- Auditējiet visas instalētās Zimbra pakotnes un noņemiet zimbra-snmp, ja SNMP uzraudzība nav kritiski svarīga prasība.
- Ieviesiet tīkla segmentāciju, lai nodrošinātu, ka pasta serveris nevar iniciēt izejošos savienojumus ar patvaļīgām IP adresēm.
- Ieviesiet granulētu žurnālēšanu visām komandrindas darbībām, kas saistītas ar zimbra pakalpojuma kontu.
- Veiciet pilnu kredenciāļu atiestatīšanu visiem administratīvajiem kontiem, jo autentifikācijas noslēpumi bija galvenais mērķis novēroto uzbrukumu laikā.
Draudu ainava arvien vairāk piepildās ar dalībniekiem, kuri gaida plaisu starp ielāpu un publisku paziņojumu. Ja jūsu ievainojamību pārvaldības programma reaģē tikai uz ziņu virsrakstiem, jūs jau kavējat. Reāla drošība notiek klusajos brīžos starp atklāšanām, kad jūs auditējat savas konfigurācijas un noņemat nevajadzīgos rīkus, kurus uzbrucēji mīl izmantot.
Avoti
- Microsoft Security Research ziņojums par Zimbra ekspluatāciju
- CERT Polska drošības ieteikums par CVE-2026-73570
- CISA zināmo izmantoto ievainojamību katalogs
- Zimbra Collaboration Suite versijas 10.1.20 izlaiduma piezīmes
- MITRE ATT&CK ietvars: T1190 (Exploit Public-Facing Application) un T1505.003 (Web Shell)
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem un neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
