


Kā slēpta attēlu apstrādes kļūda tika vērsta pret konkrētiem lietotājiem reālajā vidē

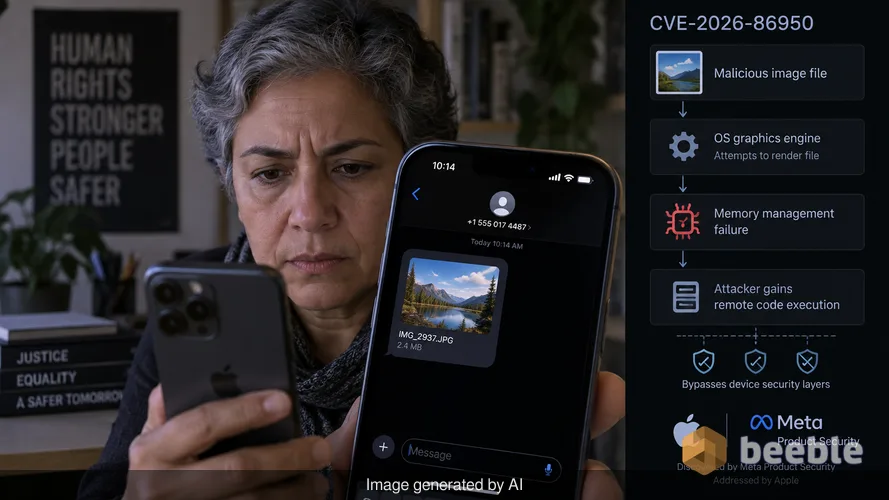
Vecākais cilvēktiesību aizstāvis saņem šķietami nekaitīgu attēla failu, izmantojot privātu ziņapmaiņas lietotni. Ierīce neuzkaras, un ekrānā neparādās nekādi brīdinājumi. Aiz lietotāja saskarnes operētājsistēma mēģina renderēt failu, izmantojot savu iekšējo grafikas dzinēju. Šis rutīnas process izraisa klusu kļūmi atmiņas pārvaldībā. Uzbrucējs iegūst iespēju attālināti izpildīt kodu, apejot ierīces drošības slāņus. Šis scenārijs apraksta ticamo ceļu CVE-2026-86950 — ievainojamībai, kuru Apple nesen novērsa pēc ziņojumiem par tās izmantošanu augsti mērķētos uzbrukumos.
Es saņēmu ziņu par šo kļūdu caur šifrētu kanālu pagājušajā nedēļā. Mans kontakts, drošības pētnieks, kurš cieši sadarbojas ar incidentu reaģēšanas komandām, apstiprināja, ka šī izmantošana nav plaši izplatīts drauds vidusmēra lietotājam. Tā vietā tas ir ķirurģisks rīks, ko izmanto pret personām noteiktās augsta riska profesijās. Šī atšķirība ir svarīga, lai saglabātu mierīgu drošības stāju. Mērķētam uzbrukumam ir nepieciešami ievērojami resursi un precīza izpilde. Apple atzina šo realitāti, raksturojot ekspluatu kā ārkārtīgi sarežģītu. Uzņēmums pateicas Meta Product Security par atklājumu, kas liecina, ka ļaunprātīgie faili varētu būt ceļojuši caur tādām platformām kā WhatsApp vai Instagram, kur attēlu apstrāde ir pastāvīgs fona uzdevums.
Ārpus robežu rakstīšanas (out-of-bounds write) tehniskā anatomija
Ievainojamība pastāv CoreGraphics — ietvarā, ko Apple izmanto divdimensiju renderēšanai visā savā ekosistēmā. CoreGraphics ir atbildīgs par visu, sākot no teksta zīmēšanas līdz sarežģītu PDF failu un attēlu attēlošanai. Kad programma apstrādā failu, tā šim uzdevumam piešķir noteiktu atmiņas apjomu. Ārpus robežu rakstīšana notiek tad, ja sistēma ieraksta datus ārpus šīs piešķirtās vietas robežām. Tā ir klasiska atmiņas drošības kļūme. Ja uzbrucējs precīzi zina, kur dati nonāks, viņš var pārrakstīt kritiskas sistēmas instrukcijas ar savu ļaunprātīgo kodu.
Iedomājieties sistēmas atmiņu kā stingri marķētu glabāšanas skapīšu sēriju. CoreGraphics ir atslēga uz vienu skapīti, lai glabātu attēlu datus. Ārpus robežu rakstīšana ļauj ietvaram sniegties pāri sienai un novietot priekšmetus blakus esošajā skapītī, kas varētu piederēt citam, jutīgākam procesam. Apple atrisināja šo problēmu, ieviešot uzlabotu robežu pārbaudi. Šīs izmaiņas nodrošina, ka ietvars pirms katras datu rakstīšanas pārbauda to apjomu un galamērķi. Šis vienkāršais verifikācijas solis novērš atmiņas pārpildi, kas noved pie patvaļīga koda izpildes.
Kāpēc mērķēti uzbrukumi prioritizē grafikas dzinējus
Uzbrucēji dod priekšroku tādiem komponentiem kā CoreGraphics, jo tie ir visuresoši un bieži apstrādā datus vēl pirms lietotājs ar tiem vispār saskaras. Daudzas ziņapmaiņas lietotnes automātiski ģenerē attēlu priekšskatījumus. Tas nozīmē, ka ievainojamais kods tiek palaists tajā brīdī, kad fails nonāk ierīcē. No draudu izpildītāja viedokļa tas ir ideāls ieejas punkts. Tas neprasa nekādus aktīvus klikšķus vai lejupielādes no upura puses. Uzbrukuma virsma ir plaša, jo CoreGraphics ir operētājsistēmas pamatelements. Ja varat kompromitēt renderēšanas dzinēju, bieži vien varat kompromitēt visu lietotni, kas šo dzinēju izmanto.
Manā pieredzē, analizējot uzlabotos pastāvīgos draudus (APT), šīs ievainojamības ir vērtīgākie aktīvi uzbrucēja rīku komplektā. Tās ir izstrādātas tā, lai būtu nemanāmas. Lietotājs nekad neredzēs atļaujas pieprasījumu vai aizdomīgu instalācijas logu. Ielaušanās notiek arhitektūras līmenī, kur sistēma uzticas saviem iekšējiem ietvariem. Apple pieminētā sarežģītība attiecas uz ekspluata spēju palikt neatklātam, vienlaikus iegūstot pastāvīgu piekļuvi mērķa datiem.
Riska novērtēšana mantotajām (legacy) ierīcēm
Apple veica neparastu soli, izlaižot ielāpus vecākām savas programmatūras versijām, tostarp iOS 26 un macOS Tahoe. Šis lēmums atspoguļo draudu nopietnību. Uzņēmums apzinās, ka daudzas organizācijas un privātpersonas turpina izmantot vecāku aparatūru, kurā nevar palaist iOS 27. Ievainojamība skar plašu ierīču klāstu, sākot no iPhone 11 līdz 5. paaudzes iPad mini. Galddatoru pusē atjauninājumus saņēma gan macOS Tahoe, gan macOS Sequoia.
Šī proaktīvā pieeja mantoto ierīču atbalstam ir pretpasākums mūsdienu elektronikas ilgajam kalpošanas laikam. Drošība nebeidzas tikai tāpēc, ka eksistē jaunāks modelis. Uzņēmuma autoparka vadītājam šis atjauninājums ir kritiski svarīgs. Viena neielāpīta ierīce darbojas kā vājais posms iekšējā tīklā. Ja vadītājs ceļojumiem izmanto vecāku iPad, šī ierīce kļūst par augstvērtīgu mērķi valsts atbalstītiem dalībniekiem vai korporatīvās spiegošanas grupām. iOS 26.7.1 un macOS Tahoe 26.7.1 ielāps aizver logu, kas ir bijis atvērts mēnešiem, ja ne gadiem.
Atmiņas korupcijas tendences 2026. gadā
CVE-2026-86950 nav pirmā ar atmiņu saistītā problēma, ar kuru Apple šogad saskārusies. Februārī uzņēmums ielāpīja kļūdu dyld — dinamiskajā saistītājā, kuru uzbrucēji arī izmantoja sarežģītās kampaņās. Šī kļūda, kas reģistrēta kā CVE-2026-20700, saņēma CVSS punktu skaitu 7.8. Šo problēmu atkārtošanās liecina, ka uzbrucēji koncentrē savus spēkus uz Apple ekosistēmas dziļākajiem slāņiem. Viņi attālinās no lietojumprogrammu slāņa un virzās uz kodola bibliotēkām, kuras sistēma izmanto, lai sāknētu un renderētu datus.
No riska viedokļa šī tendence rāda, ka tīkla perimetrs ir novecojis jēdziens. Ja ierīci var kompromitēt ar vienu attēla failu, vietējā tīkla drošībai ir mazāka nozīme nekā pašas ierīces integritātei. Tāpēc ir nepieciešama nulles uzticības (zero trust) arhitektūra. Nulles uzticības vidē pat sistēmas ietvaram netiek netieši uzticēts. Katra darbība tiek pārbaudīta, un atmiņa tiek stingri nodalīta, lai novērstu to, ka viens kompromitēts process ietekmē visu sistēmu.
Praktiski soļi tūlītējai riska mazināšanai
Papildus ielāpu uzstādīšanai lietotājiem augsta riska vidēs būtu jāapsver papildu aizsardzības slāņi. Ja jūsu darbs ir saistīts ar jutīgu datu apstrādi vai darbību reģionos ar aktīvu digitālo uzraudzību, ir nepieciešami šādi soļi, lai samazinātu uzbrukuma virsmu:
- Iespējot bloķēšanas režīmu (Lockdown Mode): Šī Apple specifiskā funkcija ir paredzēta personām, pret kurām varētu būt vērsti sarežģīti kiberuzbrukumi. Tā stingri ierobežo noteiktas funkcijas, tostarp sarežģītas tīmekļa tehnoloģijas un attēlu renderēšanas funkcijas, lai samazinātu veidus, kā uzbrucējs var iekļūt sistēmā.
- Atspējot automātiskos priekšskatījumus: Ziņapmaiņas lietojumprogrammās, kas to atļauj, izslēdziet iestatījumu, kas automātiski lejupielādē vai priekšskata multivides failus. Tas spiež jūs izvēlēties, kurus failus apstrādāt, dodot iespēju pārbaudīt avotu, pirms CoreGraphics vispār pieskaras datiem.
- Auditēt mantoto aparatūru: Identificējiet visas ierīces savā mājsaimniecībā vai organizācijā, kurās darbojas vecākas operētājsistēmas. Pārliecinieties, ka tās ir atjauninātas uz iOS 26.7.1 vai jaunāko pieejamo versiju konkrētajai aparatūrai. Ja ierīce ir pārāk veca, lai saņemtu šo ielāpu, tā ir toksisks aktīvs, un jums tā būtu jāizņem no tīkla.
- Regulāri restartēt ierīces: Lai gan daudzi mūsdienu ekspluati ir pastāvīgi, daži atrodas tikai pagaidu atmiņā. Periodiska restartēšana var iztīrīt noteikta veida ļaunprogrammatūru un piespiest sistēmu pārlādēt tās drošības konfigurācijas.
Drošība ir nepārtraukts process, aizlāpot caurumus kuģa korpusā. CVE-2026-86950 ir nozīmīgs caurums, ko uzbrucēji jau ir izmantojuši, lai iekļūtu konkrētos kuģos. Ielāps ir vienīgais veids, kā to noblīvēt. Pat ja uzskatāt, ka neesat mērķis, šī ekspluata eksistence reālajā vidē nozīmē, ka kods tagad ir zināms plašākam ļaunprātīgu dalībnieku lokam. Tas, kas sākas kā mērķēts uzbrukums, bieži vēlāk kļūst par veidni plašākai izmantošanai.
Avoti
Šis ziņojums balstās uz drošības ieteikumiem un tehnisko dokumentāciju no šādām struktūrām:
- Apple Security Releases (September 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem mērķiem. Tas neaizstāj profesionālu kiberdrošības auditu, tiesu ekspertīzi vai incidentu reaģēšanas pakalpojumus. Pirms izmaiņu veikšanas uzņēmuma infrastruktūrā vienmēr konsultējieties ar sertificētu drošības speciālistu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
