


Kāpēc ar verificētu Microsoft parakstu nepietika, lai glābtu LastPass lietotājus

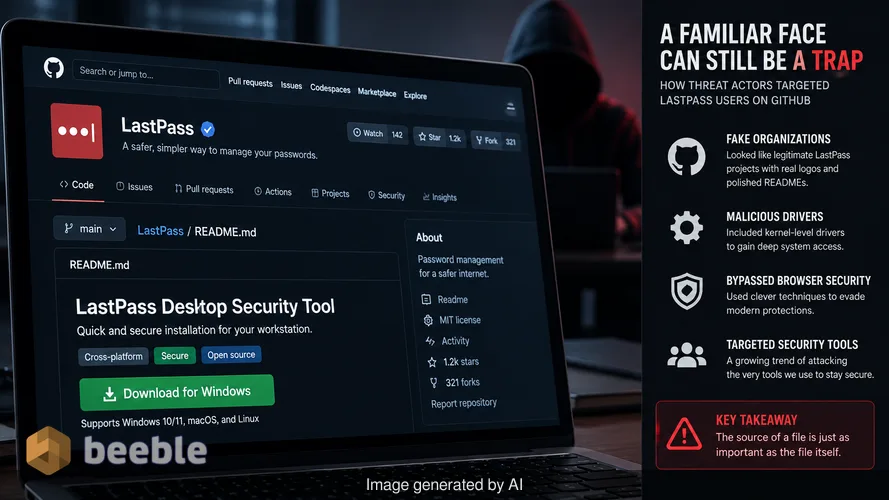
Pagājušajā mēnesī es vēlu vakarā analizēju GitHub repozitoriju, kas izskatījās tieši tāpat kā standarta uzņēmuma projekta lapa. Tajā bija atbilstoši logotipi, sakārtots README fails un lejupielādes poga, kas solīja ātru drošības rīka instalēšanu. Ja es steigtos ar jaunas darbstacijas iestatīšanu, es, iespējams, būtu uz tās noklikšķinājis. Šīs ir tieši tās psiholoģiskās slazds, kas tika izmantots nesenā kampaņā pret LastPass lietotājiem. Uzbrucēji neuzlauza pašu paroļu pārvaldnieku. Tā vietā viņi izveidoja leģitimitātes spoguļattēlu platformā, kurai mēs parasti uzticamies.
No riska perspektīvas šis incidents atgādina, ka faila avots ir tikpat svarīgs kā pats fails. GitHub ir mājvieta miljoniem atvērtā pirmkoda projektu, taču tas nav oficiāls lietotņu veikals patentētai drošības programmatūrai. Laikā no 2026. gada augusta līdz septembrim kāds draudu dalībnieks izmantoja šo neskaidrību, lai izplatītu sarežģītu informācijas zagli (infostealer). Operācijā tika izmantotas krāpnieciskas GitHub organizācijas, kodola līmeņa draiveri un viltīgas metodes, lai apietu mūsdienu pārlūkprogrammu drošību. Raugoties uz draudu ainavu, šī ir skaidra pāreja uz to rīku mērķēšanu, kurus mēs izmantojam savai drošībai.
Pazīstama domēna maldināšana
Aizkulisēs uzbrukums sākās ar meklētājprogrammu optimizāciju (SEO). Kad lietotāji meklēja tādus terminus kā "LastPass Authenticator download", viņi tika novirzīti uz GitHub organizāciju vietnē github[.]com/LastPass-Authenticator. Šī lapa bija rūpīgi izstrādāta ēsma. Tajā tika izmantota LastPass zīmolrade un iekļautas nozīmītes, kas apgalvoja, ka programmatūra ir "VirusTotal Approved". Šie vizuālie signāli ir paredzēti, lai mazinātu lietotāja modrību. Mēs esam apmācīti meklēt zaļas atzīmes un pazīstamus nosaukumus. Redzot tos tik cienījamā vietnē kā GitHub, mūsu smadzenes uztver lejupielādi kā drošu.
Šis iestatījums nebija atsevišķs gadījums. LastPass un Delphos Labs pētnieki konstatēja, ka tā pati infrastruktūra uzdevās par vairāk nekā 40 dažādiem uzņēmumiem. Uzbrucēji izmantoja pāradresāciju ķēdi, iesaistot vairākus GitHub Pages kontus un ārējos domēnus. Pēc konstrukcijas tas ļāva viņiem nomainīt galīgo ļaunprogrammatūras serveri ikreiz, kad kāds tika bloķēts, nemainot sākotnējo ēsmu galvenajā GitHub lapā. Šāda modularitāte padara kampaņu noturīgu pret vienkāršu domēnu melno sarakstu izmantošanu.
Uzpūsti arhīvi un izvairīšanās māksla
Tiklīdz upuris noklikšķināja uz lejupielādes pogas, viņš saņēma ZIP arhīvu. Fails bija pārsteidzoši liels, sasniedzot pat 148 MB. Augsta ātruma interneta pasaulē mēs reti apšaubām lielu lejupielādi, taču ļaunprogrammatūras kontekstā izmērs bieži vien ir aizsardzības taktika. Uzbrucēji aizpilda šos arhīvus ar nevajadzīgiem datiem, lai pārsniegtu automatizēto ļaunprogrammatūras skeneru failu izmēra ierobežojumus. Daudzi mākoņdatošanas drošības rīki izlaiž failus, kas pārsniedz noteiktu slieksni, lai taupītu apstrādes jaudu. Šis vienkāršais triks nodrošina, ka kaitīgais kods nonāk upura datorā bez sākotnēja brīdinājuma no vārtejas skenera.
Arhīva iekšpusē bija daudzpakāpju infekcijas ķēde. Ļaunprogrammatūra ne tikai palaida ļaunprātīgu skriptu. Tā ļaunprātīgi izmantoja leģitīmu Microsoft atkļūdošanas rīku vsdbg.exe. Šī ir tehnika, ko sauc par DLL sānu ielādi (side-loading). Uzbrucēji ievietoja ļaunprātīgu bibliotēku tajā pašā mapē, kurā atradās uzticamais Microsoft izpildāmais fails. Kad vsdbg.exe tika palaists, tas automātiski ielādēja ļaunprātīgo failu, uzskatot to par nepieciešamu komponentu. Rezultātā ikviens, kas uzrauga sistēmu, redzētu fonā darbojošos leģitīmu Microsoft procesu, kamēr ļaunprogrammatūra izpilda savu pirmo posmu.
Kodola līmeņa apsargs
Arhitektūras līmenī šīs infekcijas bīstamākā daļa ir draiveris ar nosaukumu Alinubx.sys. Ļaunprogrammatūra instalē šo draiveri un nomaskē to par NVIDIA komponentu, lai tas saplūstu ar standarta sistēmas failiem. Kodola (kernel) draiveris darbojas operētājsistēmas augstākajā privilēģiju līmenī. Ja mēs iedomājamies drošības programmatūru kā VIP kluba apsargu pie katrām iekšējām durvīm, tad šis draiveris ir korumpēts īpašnieks, kurš var atlaist apsargus pēc saviem ieskatiem.
Alinubx.sys saturēja cieti kodētu sarakstu ar 145 dažādiem pretvīrusu un galiekārtu noteikšanas procesiem. Tā kā tas darbojās kodola režīmā, tas varēja pārtraukt šo drošības rīku darbību, pirms tie paspēja atzīmēt aizdomīgo darbību. Draiveris piederēja CnCrypt saimei, kas ir pazīstama ar spēju atslēgt sistēmas aizsardzību. Iespējams, visvairāk satrauc tas, ka draiveris tika parakstīts, izmantojot Microsoft Windows Hardware Compatibility Publisher ķēdi. Šis paraksts piešķīra tam oficiālu apstiprinājuma zīmogu, kas nozīmē, ka Windows to ielādētu bez iebildumiem. Proaktīvi runājot, parakstīts draiveris ir murgs aizstāvjiem, jo tas apiet pamata integritātes pārbaudes, kas parasti aptur neautorizētu kodola kodu.
Pārlūkprogrammas seifa apiešana
Kad drošības programmatūra bija novākta no ceļa, savu darbu sāka galvenā krava — informācijas zaglis ar nosaukumu Rapuncel. Mērķis bija pilnīga datu eksfiltrācija. Tas mērķēja uz pārlūkprogrammu parolēm, kriptovalūtu makiem, Discord marķieriem un Telegram sesijām. Tas arī veica ekrānuzņēmumus un meklēja sensitīvus dokumentus lokālajā diskā. No galalietotāja viedokļa zādzība ir neredzama. Kamēr dati pārvietojas uz uzbrucēja serveri, nav nekādu uznirstošo logu vai sistēmas palēnināšanās.
Rapuncel ietvēra specifisku metodi, lai apietu lietotnēm piesaistīto šifrēšanu (app-bound encryption), kas atrodama mūsdienu Chrome un Edge versijās. Šī šifrēšana ir paredzēta, lai neļautu ārējām programmām nolasīt saglabātās paroles. Lai to apietu, ļaunprogrammatūra injicēja kodu tieši pašā pārlūkprogrammas procesā. Darbojoties no uzticamā procesa iekšienes, tā varēja pieprasīt atšifrētās paroles tā, it kā tā būtu leģitīmais lietotājs. Pēc tam ļaunprogrammatūra saspieda visus šos datus un nosūtīja tos uz vadības un kontroles serveri. Šāds tehniskais ieguldījums liecina, ka uzbrucēji aktīvi izstrādā veidus, kā pārvarēt specifiskos aizsardzības mehānismus, kas iebūvēti mūsu visbiežāk izmantotajās lietojumprogrammās.
Atkopšanas soļi kompromitētajiem
Ja lejupielādējāt programmatūru no LastPass-Authenticator GitHub lapas, jums jāpieņem, ka jūsu sistēma ir pilnībā kompromitēta. Tā kā ļaunprogrammatūra instalē kodola draiveri, ar standarta pretvīrusu skenēšanu no Windows vides var nepietikt, lai iztīrītu infekciju. Draiveris var paslēpties no operētājsistēmas vai vienkārši atslēgt skeneri tā darbības laikā. Drošākais ceļš uz priekšu ir veikt seku novēršanu no atsevišķas, tīras vides vai pilnībā pārinstalēt ierīci.
- Nekavējoties pārtrauciet skartā datora izmantošanu jebkādām sensitīvām darbībām.
- Izmantojiet atsevišķu, uzticamu ierīci, lai nomainītu katru paroli, kas bija saglabāta jūsu pārlūkprogrammā vai LastPass seifā.
- Atsauciet aktīvās sesijas tādiem pakalpojumiem kā Discord, Telegram un Steam, lai izslēgtu uzbrucēju no saviem kontiem.
- Pārvietojiet visus līdzekļus no kriptovalūtu makiem uz jaunām, drošām adresēm.
- Kur iespējams, iespējojiet uz aparatūru balstītu daudzfaktoru autentifikāciju, jo to ir grūtāk pārtvert nekā sesijas marķierus.
Seku novēršanai vajadzētu ietvert sistēmas palaišanu drošajā režīmā (Safe Mode) vai bezsaistes atkopšanas rīka izmantošanu, lai noņemtu Alinubx.sys draiveri un saistītos ļaunprātīgos failus. Paļauties uz reaktīvu pieeju šeit ir bīstami. Ļaunprogrammatūrai jau ir bijusi iespēja nozagt jūsu digitālo identitāti, un prioritāte ir pārtraukt tās piekļuvi jūsu kontiem.
Mācības par uzticēšanos repozitorijiem
Šī kampaņa parāda, ka tīkla perimetrs vairs nav tas pils aizsarggrāvis, par kādu mēs to kādreiz uzskatījām. Uzbrucēji virzās augstāk pa tehnoloģiju steku, lai mērķētu uz uzticību, ko mēs izrādām tādām platformām kā GitHub. Mēs bieži uztveram GitHub URL kā drošības zīmi, taču tā ir tikai vēl viena interneta daļa, kas prasa rūpīgu pārbaudi. "Shadow IT" un neoficiālas lejupielādes ir jūsu personīgās vai uzņēmuma drošības tumšā matērija. Tās bieži ir neredzamas, līdz rada milzīgu ietekmi.
LastPass apstiprināja, ka viņu pašu sistēmas šajā incidentā nebija iesaistītas. Šis bija uzbrukums lietotājiem, nevis pakalpojumu sniedzējam. Incidents mums māca, ka pat tad, ja rīks ir izstrādāts mūsu aizsardzībai, veids, kādā mēs šo rīku iegūstam, ir ievainojamība. Vienmēr pārbaudiet programmatūras izplatīšanas kanālu. Oficiālās tīmekļa vietnes un galvenie lietotņu veikali ir vienīgās vietas, kur vajadzētu iegūt drošības lietojumprogrammas. Ja saite šķiet ērta, bet izskatās nedaudz nevietā, tas ir risks, kuru nav vērts uzņemties.
Avoti: LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem un neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
