


Mākoņbudžeta aizsardzība pret x47.c "maciņa atteices" uzbrukumu

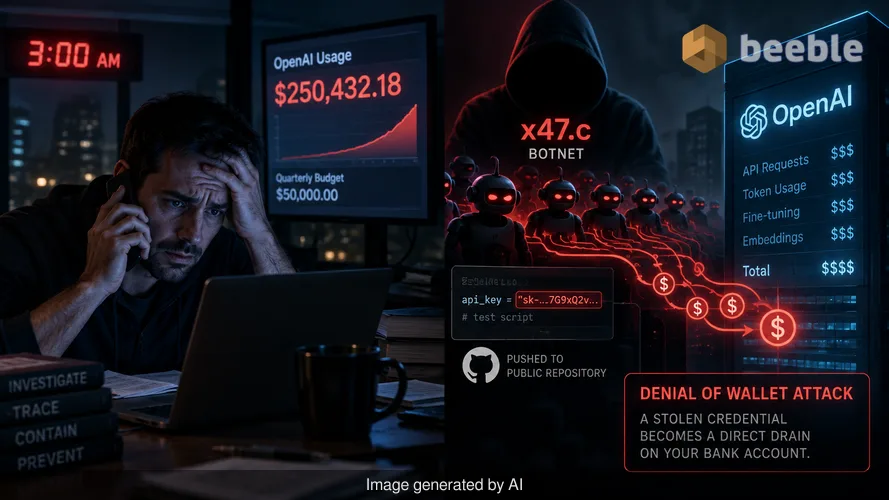
Es atceros zvanu, ko saņēmu pulksten 3:00 naktī pirms diviem gadiem no panikā esoša tehniskā direktora. Viņa uzņēmums tikko bija palaidis jaunu ģeneratīvā AI funkciju, un sešu stundu laikā viņu OpenAI lietošanas rēķins pārsniedza ceturkšņa budžetu. Nākamās četras stundas mēs pavadījām, izsekojot noplūdi līdz cieti kodētai API atslēgai testa skriptā, kuru izstrādātājs nejauši bija augšupielādējis publiskā repozitorijā. Šis incidents bija manuāla kļūda, taču mūsdienās draudu izpildītāji šo finansiālo izpostīšanu automatizē. x47.c botnet ir jaunākais rīks šajā kategorijā. Tas pārvērš nozagtus akreditācijas datus tiešā uzņēmuma bankas konta iztukšošanā, izmantojot metodi, kas pazīstama kā "maciņa atteices" (denial of wallet) uzbrukums.
Mūsdienu drošības paradokss ir tāds, ka organizācija var tērēt piecciparu summas mēnesī par augstākā līmeņa tīmekļa lietojumprogrammu ugunsmūri, tajā pašā laikā atstājot miljonu dolāru kredītlīniju neaizsargātu vienas teksta virknes dēļ. Uzbrucējam nav nepieciešams ielauzties jūsu tīklā, ja viņš var vienkārši uzdoties par jūsu lietojumprogrammu trešās puses pakalpojumu sniedzējam. Šī ir arhitektoniskā nepilnība, ko izmanto x47.c. Tas ignorē tradicionālo tīkla perimetru un mērķē uz finansiālo integrāciju starp jūsu uzņēmumu un jūsu AI pakalpojumu sniedzēju.
API kredītu iztukšošanas mehānika
Qrator Research Labs nesen dokumentēja x47.c iespējas — tas ir uz Windows bāzēts botnet, kuru tirgo pārdevējs ar vārdu WraithTools. Tā raksturīgākā iezīme ir AI API iztukšošanas (drain) komanda. Šis modulis mērķē uz derīgām OpenAI, xAI un citu saderīgu tērzēšanas pakalpojumu API atslēgām. Tiklīdz botnet iegūst atslēgu, tas sūta nepārtrauktu maksas pieprasījumu plūsmu tieši AI pakalpojumu sniedzējam. Tā kā šie pieprasījumi nāk no botnet un nonāk tieši pie pakalpojumu sniedzēja, jūsu lokālā drošības sistēma šo trafiku nekad neredz.
Šī apiešana padara tradicionālo ātruma ierobežošanu (rate limiting) jūsu vietnē bezjēdzīgu. Maciņa atteices uzbrukums atšķiras no standarta pakalpojuma atteices (DoS) uzbrukuma, jo tā galvenais mērķis nav nograut serveri, bet gan izsmelt finanšu resursus. Ja jūsu kontam ir iespējota automātiskā papildināšana, botnet var turpināt uzkrāt izmaksas, līdz jūsu kredītkarte sasniedz limitu vai banka iesaldē kontu. Pārdevējs to īpaši reklamē kā pakalpojumu, ko izmantot pret konkurentiem. Uzņēmums, kas paļaujas uz AI vadītiem tērzēšanas robotiem vai tirdzniecības robotiem, var konstatēt, ka tā darbība ir apturēta, kad AI pakalpojumu sniedzējs aptur kontu neapmaksātu rēķinu dēļ.
Kā Grok palīdz ļaunprogrammatūras noturībai
x47.c botnet izmanto arī mākslīgo intelektu, lai pasargātu sevi no noņemšanas. Ļaunprogrammatūra ietver AI Stealth moduli, kas izmanto xAI Grok modeli, lai novērtētu inficētā saimniekdatora vidi. Pēc tam, kad ļaunprogrammatūra ir nostiprinājusies, tā analizē sistēmas iestatījumus un mašīnā esošo drošības programmatūru. Pēc tam tā izvēlas visefektīvākās noturības un slēpšanas darbības no iepriekš definēta saraksta. Tas ļauj ļaunprogrammatūrai pielāgot savu uzvedību konkrētajai upura aizsardzībai.
Ja botnet konstatē Windows Defender, AI modulis var mēģināt izveidot izņēmumus. Ja savienojums ar Grok modeli neizdodas, ļaunprogrammatūra atgriežas pie lokālām, cieti kodētām noturības rutīnām. Šāda AI izmantošana aizsardzības apiešanai iezīmē maiņu draudu ainavā. Tā vietā, lai paļautos uz statisku skriptu, kuru pretvīrusu dzinējs var viegli atzīmēt, ļaunprogrammatūra izmanto lielu valodas modeli, lai pieņemtu lēmumus reāllaikā. Tas palielina iespējamību, ka robots paliek aktīvs saimniekdatorā ilgāku laiku.
Astoņpadsmit traucējumu metodes
Papildus AI specifiskajām funkcijām x47.c ir visaptverošs rīks izplatītās pakalpojuma atteices (DDoS) uzbrukumiem. Tas piedāvā astoņpadsmit dažādas uzbrukuma metodes. Tās ietver standarta volumetriskos uzbrukumus, piemēram, TCP un UDP plūdus, kā arī sarežģītākus septītā slāņa uzbrukumus, piemēram, HTTP plūdus un lēnus HTTP savienojumus. Botnet ietver arī moduļus TLS savienojuma noslodzei un atspoguļošanas (reflection) tehnikas, kas pastiprina mērķim nosūtītā trafika apjomu.
Qrator atzīmēja, ka pārdevējs apgalvo, ka šīs metodes var apiet parastās DDoS aizsardzības, lai gan pašlaik nav neatkarīgu testu rezultātu, kas apstiprinātu šos apgalvojumus. Pēc manas pieredzes, šāda veida reklamētās apiešanas bieži balstās uz faktu, ka daudzas organizācijas nepareizi konfigurē savus aizsardzības slāņus. DDoS uzbrukums bieži vien ir novēršanas manevrs sekundāram mērķim, piemēram, datu eksfiltrācijai vai akreditācijas datu zādzībai. Kamēr drošības komanda ir aizņemta ar trafika plūdu mazināšanu, botnet zagļa modulis var klusi ievākt pārlūkprogrammas paroles un sīkfailus.
Proksy ekonomika un akreditācijas datu zādzība
x47.c botnet kalpo kā daudzfunkcionāls rīku komplekts mūsdienu uzbrucējam. Tas ietver SOCKS5 proksy moduli, kas katru inficēto mašīnu pārvērš par ļaunprātīgas trafika releju. Uzbrucējs var maršrutēt savas darbības caur upura tīklu, padarot trafiku šķietami leģitīmu. Tā ir izplatīta taktika, lai apietu ģeogrāfisko bloķēšanu vai uz IP balstītus reputācijas filtrus. Ja uzbrucējs izmanto jūsu biroja IP adresi, lai uzbruktu citam uzņēmumam, jūsu organizācija var saskarties ar juridiskām vai reputācijas sekām.
No datu integritātes viedokļa zagļa modulis ir būtisks risks. Tas mērķē uz pārlūkprogrammas parolēm, sīkfailiem un Discord marķieriem (tokens). Lai gan pašreizējā x47.c dokumentācija neuzrāda automatizētu konveijeru, kas šos nozagtos marķierus pārvērš API atslēgās iztukšošanas komandai, šī iespēja ir pašsaprotama. Uzbrucējs, kurš nozog sesijas sīkfailu mākoņa konsolei, var manuāli ģenerēt API atslēgas, kas nepieciešamas maciņa atteices uzbrukuma sākšanai. Ļaunprogrammatūras cena ir no 200 līdz 950 dolāriem atkarībā no pakotnes. Šī zemā ieejas barjera nozīmē, ka pat zemas kvalifikācijas izpildītāji var veikt uzbrukumus, kas rada milzīgus finansiālus zaudējumus.
Praktiska aizsardzība AI laikmetā
Aizsardzība pret tādu botnet kā x47.c prasa maiņu tajā, kā mēs domājam par uzbrukuma virsmu. Mums pret API atslēgām jāizturas ar tādu pašu rūpību kā pret administratīvajām parolēm vai privātajām šifrēšanas atslēgām. Reaktīva pieeja drošībai vairs nav pietiekama, ja botnet vienas stundas laikā var iztērēt tūkstošiem dolāru. Jums ir jābūt proaktīviem savā aizsardzībā.
Sāciet ar katras vietas auditu, kur glabājat AI API atslēgas. Tās nekad nedrīkst parādīties klienta puses kodā, publiskos repozitorijos vai nešifrētos konfigurācijas failos. Izmantojiet vides mainīgos vai īpašus noslēpumu pārvaldības pakalpojumus, piemēram, HashiCorp Vault vai AWS Secrets Manager. Ja atslēga kādreiz tiek atklāta, nekavējoties anulējiet to un ģenerējiet jaunu. Vienkārša rotācija var apturēt maciņa atteices uzbrukumu pašā sākumā.
Tālāk ieviesiet granulāras kontroles pakalpojumu sniedzēja līmenī. Lielākā daļa AI pakalpojumu ļauj iestatīt ikmēneša tēriņu limitus un lietošanas kvotas. Jums vajadzētu atspējot automātisko papildināšanu, ja vien tā nav absolūti nepieciešama kritiski svarīgām operācijām. Stingra tēriņu griestu noteikšana nodrošina, ka pat tad, ja atslēga tiek apdraudēta, jūsu kopējie zaudējumi ir ierobežoti līdz paredzamai summai. Monitorings ir tikpat svarīgs. Jums vajadzētu iestatīt brīdinājumus, kas nostrādā, kad lietojums pārsniedz noteiktu procentuālo daļu no jūsu dienas vidējā rādītāja. Ja redzat API izsaukumu pieaugumu, kas nekorelē ar leģitīmu lietotāju aktivitāti, iespējams, notiek uzbrukums.
Visbeidzot, uzturiet noturīgu galiekārtu drošības stāvokli. x47.c AI atbalstītā noturība ir efektīva, taču tā joprojām paļaujas uz sākotnējās piekļuves iegūšanu mašīnai. Ievērojiet mazāko privilēģiju principu un nodrošiniet, lai visas sistēmas būtu pilnībā atjauninātas. Robusta galiekārtu noteikšanas un reaģēšanas (EDR) sistēma bieži var identificēt botnet anomālo uzvedību pat tad, ja ļaunprogrammatūra izmanto AI, lai slēptu savus noturības mehānismus. Drošība nav vienreizēja iestatīšana. Tas ir nepārtraukts verifikācijas process.
Avoti
- Qrator Research Labs: Technical analysis of the x47.c botnet and WraithTools documentation.
- OWASP: Definition and mitigation strategies for Denial of Wallet (DoW) attacks.
- NIST Special Publication 800-207: Principles of Zero Trust Architecture regarding resource access.
- MITRE ATT&CK: Framework for understanding botnet persistence and DDoS techniques.
Atruna
Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem. Sniegtā informācija neaizstāj profesionālu kiberdrošības auditu, reaģēšanas uz incidentiem pakalpojumu vai juridisku konsultāciju par datu aizsardzības pārkāpumiem. Pirms izmaiņu veikšanas savā infrastruktūrā vienmēr konsultējieties ar kvalificētu drošības speciālistu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
