


L'enchère publicitaire invisible installe un logiciel espion sur votre téléphone sans le moindre clic
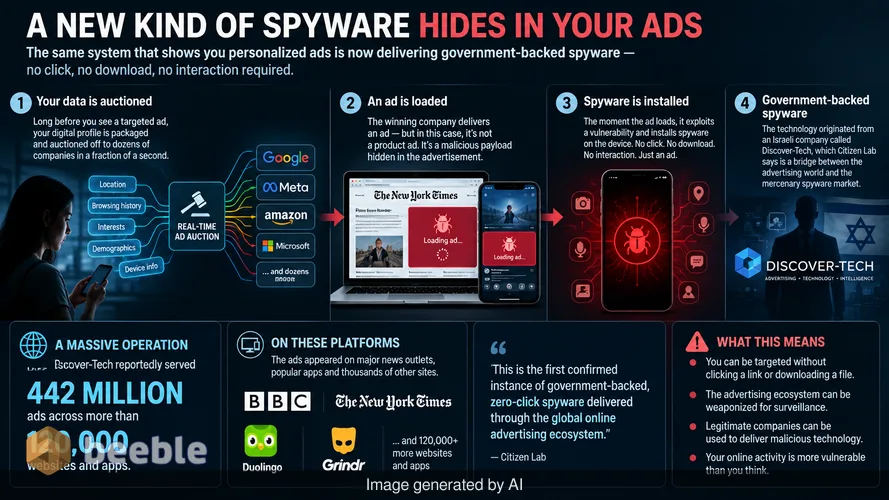
Bien avant que vous ne voyiez une publicité ciblée pour une nouvelle paire de chaussures de course, votre profil numérique a été vendu aux enchères à des dizaines d'entreprises en une fraction de seconde. Ce processus est le moteur de l'internet moderne. Il détermine quelles bannières apparaissent sur votre écran et quelles vidéos sont diffusées avant votre contenu. Cependant, un nouveau rapport de Citizen Lab révèle que ce même système automatisé livre désormais des logiciels espions sophistiqués à des cibles peu méfiantes. Les chercheurs ont identifié une nouvelle campagne appelée AdFection. Cette attaque est unique car elle ne nécessite aucune interaction de la part de la victime. Vous n'avez pas besoin de cliquer sur un lien suspect ou de télécharger un fichier malveillant. Le simple fait qu'une publicité se charge sur un site web ou à l'intérieur d'une application mobile suffit à compromettre un appareil.
Cette découverte marque la première instance confirmée de logiciel espion « zero-click » (sans clic) soutenu par un gouvernement et diffusé via l'écosystème mondial de la publicité en ligne. La technologie provient d'une société israélienne appelée Discover-Tech. Bien que l'entreprise se présente comme un fournisseur de publicité légitime, Citizen Lab la décrit comme un pont entre le monde de la publicité et le marché des logiciels espions mercenaires. L'ampleur de l'opération est vaste. Discover-Tech aurait diffusé 442 millions de publicités sur plus de 120 000 sites web et applications. Parmi ceux-ci figuraient de grands médias comme la BBC et le New York Times, ainsi que des applications mobiles populaires telles que Duolingo et Grindr.
La mécanique des infections publicitaires sans clic
L'écosystème publicitaire est une fenêtre grande ouverte dans une maison par ailleurs verrouillée. La plupart des mesures de sécurité modernes se concentrent sur le renforcement du système d'exploitation ou du navigateur contre les attaques directes. Les développeurs de logiciels espions ont trouvé un moyen de contourner ces défenses en utilisant le système de Real-Time Bidding (RTB) ou enchères en temps réel. Le RTB est une enchère automatisée où les annonceurs enchérissent pour afficher une publicité à un utilisateur spécifique en fonction de ses données. Lorsque vous visitez un site web, le site envoie une requête contenant votre emplacement, votre type d'appareil et votre historique de navigation. Les annonceurs utilisent ces données pour décider s'ils souhaitent vous cibler.
Discover-Tech a utilisé ce système pour profiler et désanonymiser des individus spécifiques. Une fois que le système identifiait une cible de haute valeur, il livrait une publicité contenant un code malveillant. Ce code s'exécute dès que la publicité s'affiche à l'écran. C'est ce que les chercheurs en sécurité appellent un exploit « zero-click ». Il élimine le besoin d'erreur humaine. Par le passé, les attaquants devaient piéger un journaliste ou un diplomate pour qu'il clique sur un lien dans un SMS. Avec AdFection, l'attaque réussit parce que la victime a simplement navigué sur un site web de confiance ou ouvert une application familière. Le code malveillant est enfoui à l'intérieur des éléments visuels de la publicité. Par conséquent, la victime ignore que son téléphone ou son ordinateur est infecté.
Cibler le cœur des institutions mondiales
La liste des cibles suggère un effort hautement coordonné pour recueillir des renseignements sur les organisations internationales et les leaders technologiques. Citizen Lab a trouvé des preuves que le logiciel espion ciblait le personnel du réseau d'information Al Jazeera. Il a également atteint des employés de l'OTAN et de la Commission européenne. La portée s'est étendue au secteur privé, affectant le personnel de grandes entreprises de semi-conducteurs comme NVIDIA et Arm. Les attaquants ont même ciblé des appareils utilisés par des agences nationales de cybersécurité et des fournisseurs d'infrastructures critiques.
Ce ciblage large est possible grâce à la portée de la publicité en ligne. Parce que les publicités sont partout, la surface d'attaque est effectivement l'internet tout entier. Discover-Tech a exploité la confiance que les utilisateurs accordent aux applications et sites web populaires. Lorsqu'un utilisateur voit une publicité sur un site d'information réputé, il suppose que le site a vérifié le contenu. En réalité, le propriétaire du site web a très peu de contrôle sur les publicités spécifiques qui apparaissent. Les plateformes d'enchères automatisées décident du contenu en temps réel. Ce manque de surveillance permet à des acteurs malveillants de se cacher à la vue de tous parmi des millions de campagnes marketing légitimes.
L'effondrement de l'anonymat dans le processus d'enchères
L'un des aspects les plus préoccupants du rapport est la manière dont les attaquants ont utilisé le système publicitaire pour dépouiller les utilisateurs de leur vie privée. Le processus RTB repose sur des identifiants pseudonymes. Il s'agit de chaînes de chiffres et de lettres qui représentent un utilisateur sans utiliser son nom légal. Dans un contexte réglementaire, cela est souvent considéré comme une mesure de protection de la vie privée. Cependant, ces identifiants ne sont pas réellement anonymes. Lorsqu'ils sont combinés avec des données de localisation et des métadonnées d'appareil, ils deviennent une empreinte numérique.
Discover-Tech a utilisé ces empreintes pour suivre les cibles à travers différentes applications et sites web. Cela leur a permis d'attendre le moment idéal pour livrer la charge utile du logiciel espion. Les chercheurs ont également trouvé des registres de connexion sur l'infrastructure propre de Discover-Tech qui les liaient à d'autres fabricants de logiciels espions connus, notamment une entreprise appelée Candiru. Cela suggère un écosystème collaboratif où différents groupes de mercenaires partagent des outils et des méthodes d'accès. Le système publicitaire fournit le vecteur de diffusion idéal pour ces outils car il est conçu pour contourner les pare-feu traditionnels et les filtres de sécurité.
Google et la réponse de l'écosystème publicitaire
Google est l'un des plus grands acteurs du marché mondial de la publicité. Le rapport indique que Discover-Tech a utilisé les plateformes de Google pour distribuer ses publicités. Après une enquête conjointe avec Citizen Lab et la société de sécurité Confiant, Google a pris des mesures. L'entreprise a suspendu Discover-Tech de sa liste mondiale de fournisseurs et les a bloqués de ses plateformes publicitaires. Google a déclaré que la firme avait systématiquement violé les politiques concernant les pratiques trompeuses et la distribution de logiciels malveillants.
Bien que cette suspension soit une étape nécessaire, elle met en évidence une vulnérabilité systémique. L'industrie de la publicité fonctionne sur un modèle de masse et de haute vitesse. La vérification de chaque annonceur est difficile lorsque des millions d'enchères se produisent chaque seconde. Du point de vue de la conformité, cela crée un risque important pour les plateformes. Si une plateforme permet que son infrastructure soit utilisée pour une surveillance parrainée par un État, elle s'expose à un examen juridique potentiel en vertu des lois sur la protection des données comme le Règlement général sur la protection des données (RGPD) en Europe. En vertu du RGPD, les entreprises ont le devoir de garantir que le traitement des données est sécurisé et qu'elles disposent d'une base juridique valide pour chaque transaction.
Responsabilité juridique sur le marché des logiciels espions mercenaires
L'utilisation de la publicité pour la surveillance soulève des questions juridiques complexes. La plupart des données publicitaires sont traitées sur la base juridique de l'Intérêt Légitime. Il s'agit d'une disposition de la loi sur la protection de la vie privée qui permet aux entreprises de traiter des données si elles ont une raison valable qui ne l'emporte pas sur les droits de l'utilisateur. Utiliser ces données pour installer des logiciels espions est une violation flagrante de ce principe. C'est également une violation de la directive ePrivacy, qui exige le consentement pour accéder aux informations stockées sur l'appareil d'un utilisateur.
Il y a aussi la question de la compétence extraterritoriale. Discover-Tech est une entreprise israélienne, mais ses victimes sont situées partout dans le monde. De nombreuses publicités ont été montrées à des utilisateurs dans l'Union européenne et aux États-Unis. Cela signifie que les régulateurs de ces juridictions ont l'autorité nécessaire pour enquêter sur la violation de la vie privée. Cependant, tenir les entreprises de logiciels espions mercenaires pour responsables est historiquement difficile. Ces entreprises opèrent souvent via des couches de sociétés écrans et utilisent des méthodes techniques complexes pour cacher leurs activités. En fin de compte, la responsabilité incombe souvent aux fournisseurs de plateformes de surveiller plus efficacement leurs propres réseaux.
Étapes pratiques pour sécuriser votre empreinte numérique
La découverte d'AdFection prouve que l'hygiène numérique standard ne suffit plus pour les individus à haut risque. Si vous êtes journaliste, responsable gouvernemental ou chercheur, vous devez supposer que vos habitudes de navigation sont un vecteur d'attaque. Le moyen le plus efficace d'atténuer cette menace spécifique est de réduire votre exposition à l'écosystème publicitaire. Il ne s'agit pas de se cacher d'une seule entreprise. Il s'agit de fermer la fenêtre que le système RTB laisse ouverte.
Premièrement, envisagez d'utiliser un bloqueur de publicités robuste. Des outils comme uBlock Origin empêchent le navigateur de demander le contenu publicitaire aux serveurs d'enchères. Si la publicité ne se charge jamais, l'exploit zero-click ne peut pas s'exécuter. Deuxièmement, désactivez le suivi publicitaire sur vos appareils mobiles. Sur les appareils Apple, utilisez la fonction « Demander à l'app de ne pas suivre ». Sur Android, réinitialisez votre identifiant publicitaire et désactivez les publicités personnalisées. Ces étapes rendent plus difficile pour des entreprises comme Discover-Tech de vous profiler et de vous sélectionner comme cible.
Enfin, pour ceux qui sont à haut risque, envisagez d'utiliser des modes de sécurité spécialisés. Le mode Lockdown (Isolement) d'Apple, par exemple, désactive certaines fonctionnalités web complexes qui sont fréquemment utilisées dans les attaques zero-click. Bien que ces mesures puissent rendre l'internet moins pratique, elles sont nécessaires dans un monde où une simple bannière publicitaire est une arme. La découverte de Citizen Lab n'est probablement qu'une partie d'une tendance beaucoup plus large. Tant que l'écosystème publicitaire restera opaque et automatisé, il continuera d'être une cible pour ceux qui cherchent à contourner la sécurité numérique.
Sources
- Citizen Lab Report: AdFection: A New Zero-Click Spyware Delivery Platform
- Règlement général sur la protection des données (RGPD), Article 5 (Principes relatifs au traitement des données à caractère personnel)
- Règlement général sur la protection des données (RGPD), Article 32 (Sécurité du traitement)
- Directive ePrivacy 2002/58/CE (Directive vie privée et communications électroniques)
- Google Policy Statement on Discover-Tech Suspension
Avertissement : Cet article est à des fins d'information et de journalisme uniquement et ne constitue pas un conseil juridique formel. Si vous pensez que votre appareil a été compromis par un logiciel espion, consultez un professionnel de la cybersécurité qualifié ou un conseiller juridique spécialisé dans les droits numériques.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
