


La subasta invisible de anuncios instala spyware en tu teléfono sin necesidad de un clic
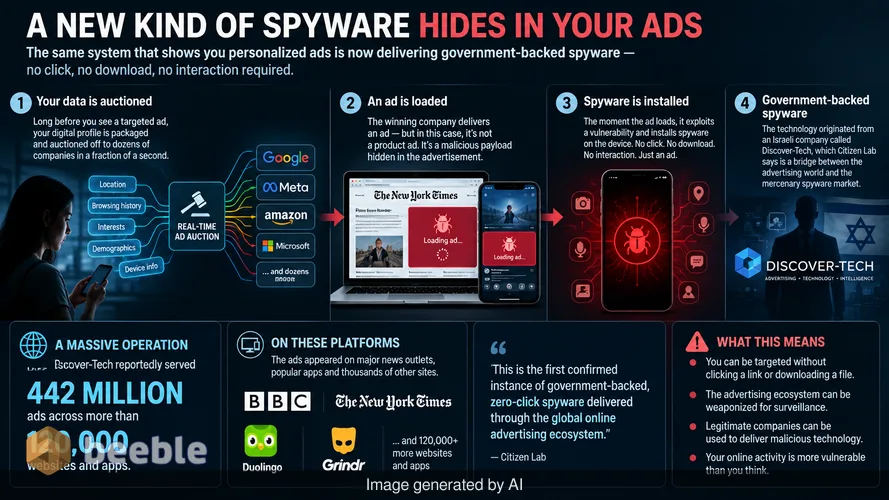
Mucho antes de que veas un anuncio segmentado para un nuevo par de zapatillas de correr, tu perfil digital fue subastado a docenas de empresas en una fracción de segundo. Este proceso es el motor del internet moderno. Determina qué banners aparecen en tu pantalla y qué videos se reproducen antes de tu contenido. Sin embargo, un nuevo informe de Citizen Lab revela que este mismo sistema automatizado ahora entrega spyware sofisticado a objetivos desprevenidos. Los investigadores identificaron una nueva campaña llamada AdFection. Este ataque es único porque no requiere interacción por parte de la víctima. No es necesario hacer clic en un enlace sospechoso ni descargar un archivo malicioso. El mero hecho de que un anuncio se cargue en un sitio web o dentro de una aplicación móvil es suficiente para comprometer un dispositivo.
Este descubrimiento marca la primera instancia confirmada de spyware de "cero clics" respaldado por un gobierno y entregado a través del ecosistema global de publicidad en línea. La tecnología se originó en una empresa israelí llamada Discover-Tech. Aunque la firma se presenta como un proveedor de publicidad legítimo, Citizen Lab la describe como un puente entre el mundo de la publicidad y el mercado de spyware mercenario. La escala de la operación es vasta. Según los informes, Discover-Tech sirvió 442 millones de anuncios en más de 120,000 sitios web y aplicaciones. Estos incluyeron importantes medios de comunicación como la BBC y The New York Times, junto con aplicaciones móviles populares como Duolingo y Grindr.
La mecánica de las infecciones publicitarias de cero clics
El ecosistema publicitario es una ventana abierta de par en par en una casa que, de otro modo, estaría cerrada con llave. La mayor parte de la seguridad moderna se centra en endurecer el sistema operativo o el navegador contra ataques directos. Los desarrolladores de spyware encontraron una forma de eludir estas defensas utilizando el sistema de Ofertas en Tiempo Real (RTB, por sus siglas en inglés). El RTB es una subasta automatizada donde los anunciantes pujan para mostrar un anuncio a un usuario específico basándose en sus datos. Cuando visitas un sitio web, el sitio envía una solicitud que contiene tu ubicación, tipo de dispositivo e historial de navegación. Los anunciantes utilizan estos datos para decidir si quieren dirigirse a ti.
Discover-Tech utilizó este sistema para perfilar y desanonimizar a individuos específicos. Una vez que el sistema identificaba un objetivo de alto valor, entregaba un anuncio que contenía código malicioso. Este código se ejecuta tan pronto como el anuncio se renderiza en la pantalla. Esto es lo que los investigadores de seguridad llaman un exploit de cero clics. Elimina la necesidad del error humano. En el pasado, los atacantes tenían que engañar a un periodista o a un diplomático para que hiciera clic en un enlace en un mensaje de texto. Con AdFection, el ataque tiene éxito porque la víctima simplemente navegó por un sitio web de confianza o abrió una aplicación familiar. El código malicioso está enterrado dentro de los elementos visuales del anuncio. En consecuencia, la víctima no se percata de que su teléfono o computadora está infectado.
Apuntando al núcleo de las instituciones globales
La lista de objetivos sugiere un esfuerzo altamente coordinado para recopilar inteligencia sobre organizaciones internacionales y líderes tecnológicos. Citizen Lab encontró evidencia de que el spyware se dirigió al personal de la cadena de noticias Al Jazeera. También alcanzó a empleados de la OTAN y de la Comisión Europea. El alcance se extendió al sector privado, afectando al personal de importantes empresas de semiconductores como NVIDIA y Arm. Los atacantes incluso se dirigieron a dispositivos utilizados por agencias cibernéticas nacionales y proveedores de infraestructura crítica.
Esta amplia segmentación es posible gracias al alcance de la publicidad en línea. Debido a que los anuncios están en todas partes, la superficie de ataque es efectivamente todo el internet. Discover-Tech aprovechó la confianza que los usuarios depositan en aplicaciones y sitios web populares. Cuando un usuario ve un anuncio en un sitio de noticias de buena reputación, asume que el sitio ha verificado el contenido. En realidad, el propietario del sitio web tiene muy poco control sobre qué anuncios específicos aparecen. Las casas de subastas automatizadas deciden el contenido en tiempo real. Esta falta de supervisión permite que los actores maliciosos se escondan a plena vista entre millones de campañas de marketing legítimas.
El colapso del anonimato en el proceso de licitación
Uno de los aspectos más preocupantes del informe es cómo los atacantes utilizaron el sistema publicitario para despojar a los usuarios de su privacidad. El proceso RTB se basa en identificadores seudónimos. Estos son cadenas de números y letras que representan a un usuario sin usar su nombre legal. En un contexto regulatorio, esto a menudo se considera una medida de preservación de la privacidad. Sin embargo, estos identificadores no son verdaderamente anónimos. Cuando se combinan con datos de ubicación y metadatos del dispositivo, se convierten en una huella digital.
Discover-Tech utilizó estas huellas para rastrear objetivos a través de diferentes aplicaciones y sitios web. Esto les permitió esperar el momento perfecto para entregar la carga útil del spyware. Los investigadores también encontraron registros de inicio de sesión en la propia infraestructura de Discover-Tech que los vinculaban con otros fabricantes de spyware conocidos, incluida una firma llamada Candiru. Esto sugiere un ecosistema colaborativo donde diferentes grupos mercenarios comparten herramientas y métodos de acceso. El sistema publicitario proporciona el vehículo de entrega perfecto para estas herramientas porque está diseñado para eludir los firewalls y filtros de seguridad tradicionales.
Google y la respuesta del ecosistema publicitario
Google es uno de los actores más grandes en el mercado publicitario global. El informe indica que Discover-Tech utilizó las plataformas de Google para distribuir sus anuncios. Tras una investigación conjunta con Citizen Lab y la firma de seguridad Confiant, Google tomó medidas. La empresa suspendió a Discover-Tech de su lista global de proveedores y los bloqueó de sus plataformas publicitarias. Google declaró que la firma violó sistemáticamente las políticas relacionadas con prácticas engañosas y distribución de malware.
Si bien esta suspensión es un paso necesario, pone de relieve una vulnerabilidad sistémica. La industria publicitaria opera bajo un modelo de escala masiva y alta velocidad. La verificación de cada anunciante individual es difícil cuando ocurren millones de subastas cada segundo. Desde el punto de vista del cumplimiento, esto crea un riesgo significativo para las plataformas. Si una plataforma permite que su infraestructura se utilice para la vigilancia patrocinada por el estado, se enfrenta a un posible escrutinio legal bajo las leyes de protección de datos como el Reglamento General de Protección de Datos (GDPR) en Europa. Según el GDPR, las empresas tienen el deber de garantizar que el procesamiento de datos sea seguro y que tengan una base legal válida para cada transacción.
Responsabilidad legal en el mercado de spyware mercenario
El uso de la publicidad para la vigilancia plantea cuestiones legales complejas. La mayoría de los datos publicitarios se procesan bajo la base legal del Interés Legítimo. Esta es una disposición en la ley de privacidad que permite a las empresas procesar datos si tienen una razón válida que no prevalezca sobre los derechos del usuario. Usar estos datos para instalar spyware es una clara violación de este principio. También es una violación de la Directiva sobre la privacidad y las comunicaciones electrónicas, que requiere el consentimiento para acceder a la información almacenada en el dispositivo de un usuario.
También existe el problema de la jurisdicción extraterritorial. Discover-Tech es una firma israelí, pero sus víctimas se encuentran en todo el mundo. Muchos de los anuncios se mostraron a usuarios en la Unión Europea y los Estados Unidos. Esto significa que los reguladores en estas jurisdicciones tienen la autoridad para investigar la violación de la privacidad. Sin embargo, responsabilizar a las firmas de spyware mercenario es históricamente difícil. Estas empresas a menudo operan a través de capas de corporaciones fantasma y utilizan métodos técnicos complejos para ocultar sus actividades. En última instancia, la responsabilidad suele recaer en los proveedores de plataformas para vigilar sus propias redes de manera más efectiva.
Pasos prácticos para asegurar tu huella digital
El descubrimiento de AdFection demuestra que la higiene digital estándar ya no es suficiente para las personas de alto riesgo. Si eres periodista, funcionario gubernamental o investigador, debes asumir que tus hábitos de navegación son un vector de ataque. La forma más efectiva de mitigar esta amenaza específica es reducir tu exposición al ecosistema publicitario. No se trata de esconderse de una empresa. Se trata de cerrar la ventana que el sistema RTB deja abierta.
Primero, considera usar un bloqueador de anuncios robusto. Herramientas como uBlock Origin evitan que el navegador incluso solicite el contenido del anuncio a los servidores de subastas. Si el anuncio nunca se carga, el exploit de cero clics no puede ejecutarse. Segundo, desactiva el rastreo publicitario en tus dispositivos móviles. En dispositivos Apple, usa la función "Solicitar a la app que no rastree". En Android, restablece tu ID de publicidad y opta por no recibir anuncios personalizados. Estos pasos dificultan que firmas como Discover-Tech te perfilen y te seleccionen como objetivo.
Finalmente, para aquellos con alto riesgo, consideren usar modos de seguridad especializados. El Modo de Aislamiento (Lockdown Mode) de Apple, por ejemplo, desactiva ciertas funciones web complejas que se utilizan con frecuencia en ataques de cero clics. Si bien estas medidas pueden hacer que internet sea menos conveniente, son necesarias en un mundo donde un simple banner publicitario es un arma. El descubrimiento de Citizen Lab es probablemente solo una parte de una tendencia mucho mayor. Mientras el ecosistema publicitario siga siendo opaco y automatizado, continuará siendo un objetivo para aquellos que buscan eludir la seguridad digital.
Fuentes
- Citizen Lab Report: AdFection: A New Zero-Click Spyware Delivery Platform
- General Data Protection Regulation (GDPR), Article 5 (Principles relating to processing of personal data)
- General Data Protection Regulation (GDPR), Article 32 (Security of processing)
- ePrivacy Directive 2002/58/EC (Directive on privacy and electronic communications)
- Google Policy Statement on Discover-Tech Suspension
Descargo de responsabilidad: Este artículo tiene fines informativos y periodísticos únicamente y no constituye asesoramiento legal formal. Si cree que su dispositivo ha sido comprometido por spyware, consulte con un profesional de ciberseguridad calificado o un asesor legal especializado en derechos digitales.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
