


Neredzamā reklāmu izsole instalē spiegprogrammatūru jūsu tālrunī bez neviena klikšķa
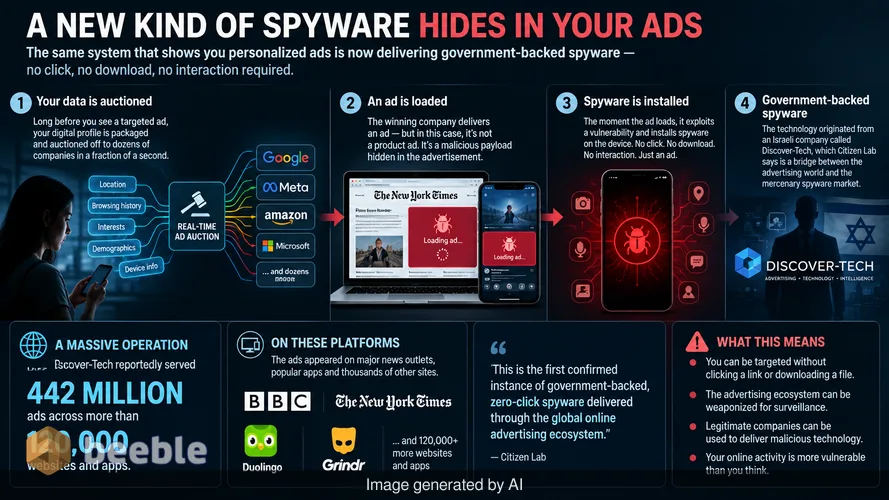
Ilgi pirms jūs ieraugāt mērķētu reklāmu jauniem skriešanas apaviem, jūsu digitālais profils sekundes daļā tika izsolīts desmitiem uzņēmumu. Šis process ir mūsdienu interneta dzinējspēks. Tas nosaka, kuri baneri parādās jūsu ekrānā un kuri video tiek atskaņoti pirms jūsu satura. Tomēr jauns Citizen Lab ziņojums atklāj, ka šī pati automatizētā sistēma tagad piegādā sarežģītu spiegprogrammatūru neapjaustošiem mērķiem. Pētnieki identificēja jaunu kampaņu ar nosaukumu AdFection. Šis uzbrukums ir unikāls, jo tam nav nepieciešama nekāda mijiedarbība no upura puses. Jums nav jānoklikšķina uz aizdomīgas saites vai jālejupielādē ļaunprātīgs fails. Ar pašu faktu, ka reklāma tiek ielādēta tīmekļa vietnē vai mobilajā lietotnē, pietiek, lai kompromitētu ierīci.
Šis atklājums ir pirmais apstiprinātais gadījums, kad valdības atbalstīta "nulles klikšķa" (zero-click) spiegprogrammatūra tiek piegādāta caur globālo tiešsaistes reklāmas ekosistēmu. Tehnoloģija cēlusies no Izraēlas uzņēmuma Discover-Tech. Lai gan firma sevi prezentē kā leģitīmu reklāmas pakalpojumu sniedzēju, Citizen Lab to raksturo kā tiltu starp reklāmas pasauli un algotņu spiegprogrammatūru tirgu. Operācijas mērogs ir milzīgs. Tiek ziņots, ka Discover-Tech apkalpoja 442 miljonus reklāmu vairāk nekā 120 000 tīmekļa vietnēs un lietotnēs. To vidū bija tādi nozīmīgi ziņu kanāli kā BBC un The New York Times, kā arī populāras mobilās lietotnes, piemēram, Duolingo un Grindr.
Nulles klikšķa reklāmu infekciju mehānika
Reklāmas ekosistēma ir plaši atvērts logs citādi aizslēgtā mājā. Lielākā daļa mūsdienu drošības risinājumu koncentrējas uz operētājsistēmas vai pārlūkprogrammas nostiprināšanu pret tiešiem uzbrukumiem. Spiegprogrammatūru izstrādātāji atrada veidu, kā apiet šo aizsardzību, izmantojot reāllaika solīšanas (RTB) sistēmu. RTB ir automatizēta izsole, kurā reklāmdevēji sola cenu, lai parādītu reklāmu konkrētam lietotājam, pamatojoties uz viņa datiem. Kad apmeklējat tīmekļa vietni, vietne nosūta pieprasījumu, kurā ir jūsu atrašanās vieta, ierīces veids un pārlūkošanas vēsture. Reklāmdevēji izmanto šos datus, lai izlemtu, vai viņi vēlas jūs mērķēt.
Discover-Tech izmantoja šo sistēmu, lai profilētu un deanonimizētu konkrētas personas. Tiklīdz sistēma identificēja augstvērtīgu mērķi, tā piegādāja reklāmu, kurā bija ļaunprātīgs kods. Šis kods izpildās, tiklīdz reklāma tiek attēlota ekrānā. Tas ir tas, ko drošības pētnieki sauc par nulles klikšķa ievainojamību. Tā novērš nepieciešamību pēc cilvēciskas kļūdas. Agrāk uzbrucējiem bija jāapmāna žurnālists vai diplomāts, lai viņš noklikšķinātu uz saites īsziņā. Ar AdFection uzbrukums izdodas, jo upuris vienkārši pārlūkoja uzticamu vietni vai atvēra pazīstamu lietotni. ļaunprātīgais kods ir paslēpts reklāmas vizuālajos elementos. Tā rezultātā upuris nemaz nenojauš, ka viņa tālrunis vai dators ir inficēts.
Mērķēšana uz globālo institūciju kodolu
Mērķu saraksts liecina par augsti koordinētiem centieniem vākt informāciju par starptautiskām organizācijām un tehnoloģiju līderiem. Citizen Lab atrada pierādījumus, ka spiegprogrammatūra mērķēja uz Al Jazeera ziņu tīkla darbiniekiem. Tā sasniedza arī NATO un Eiropas Komisijas darbiniekus. Ietekme skāra arī privāto sektoru, skarot personālu lielos pusvadītāju uzņēmumos, piemēram, NVIDIA un Arm. Uzbrucēji pat mērķēja uz ierīcēm, ko izmanto nacionālās kiberdrošības aģentūras un kritiskās infrastruktūras nodrošinātāji.
Šāda plaša mērķēšana ir iespējama tiešsaistes reklāmas sasniedzamības dēļ. Tā kā reklāmas ir visur, uzbrukuma virsma faktiski ir viss internets. Discover-Tech izmantoja uzticību, ko lietotāji velta populārām lietotnēm un vietnēm. Kad lietotājs redz reklāmu cienījamā ziņu vietnē, viņš pieņem, ka vietne ir pārbaudījusi saturu. Realitātē vietnes īpašniekam ir ļoti maza kontrole pār to, kuras konkrētās reklāmas parādās. Automatizētie izsoļu nami pieņem lēmumu par saturu reāllaikā. Šis uzraudzības trūkums ļauj ļaundariem nemanāmi paslēpties starp miljoniem leģitīmu mārketinga kampaņu.
Anonimitātes sabrukums solīšanas procesā
Viens no satraucošākajiem ziņojuma aspektiem ir tas, kā uzbrucēji izmantoja reklāmas sistēmu, lai atņemtu lietotāju privātumu. RTB process balstās uz pseidonīmiem identifikatoriem. Tās ir skaitļu un burtu virknes, kas apzīmē lietotāju, neizmantojot viņa juridisko vārdu. Regulējuma kontekstā tas bieži tiek uzskatīts par privātumu aizsargājošu pasākumu. Tomēr šie identifikatori nav patiesi anonīmi. Apvienojumā ar atrašanās vietas datiem un ierīces metadatiem tie kļūst par digitālo pirkstu nospiedumu.
Discover-Tech izmantoja šos pirkstu nospiedumus, lai izsekotu mērķus dažādās lietotnēs un vietnēs. Tas ļāva viņiem nogaidīt ideālo brīdi, lai piegādātu spiegprogrammatūras kravu. Pētnieki atrada arī pieteikšanās ierakstus Discover-Tech pašu infrastruktūrā, kas saistīja tos ar citiem zināmiem spiegprogrammatūru ražotājiem, tostarp firmu ar nosaukumu Candiru. Tas liecina par sadarbības ekosistēmu, kurā dažādas algotņu grupas koplieto rīkus un piekļuves metodes. Reklāmas sistēma nodrošina perfektu piegādes veidu šiem rīkiem, jo tā ir izveidota, lai apietu tradicionālos ugunsmūrus un drošības filtrus.
Google un reklāmas ekosistēmas reakcija
Google ir viens no lielākajiem spēlētājiem globālajā reklāmas tirgū. Ziņojums norāda, ka Discover-Tech izmantoja Google platformas, lai izplatītu savas reklāmas. Pēc kopīgas izmeklēšanas ar Citizen Lab un drošības firmu Confiant, Google rīkojās. Uzņēmums atstādināja Discover-Tech no sava globālā piegādātāju saraksta un bloķēja tos savās reklāmas platformās. Google paziņoja, ka firma sistemātiski pārkāpa politikas attiecībā uz maldinošu praksi un ļaunprogrammatūras izplatīšanu.
Lai gan šī apturēšana ir nepieciešams solis, tā izgaismo sistēmisku ievainojamību. Reklāmas nozare darbojas pēc milzīga mēroga un liela ātruma modeļa. Katra atsevišķa reklāmdevēja pārbaude ir sarežģīta, kad katru sekundi notiek miljoniem izsoļu. No atbilstības viedokļa tas rada ievērojamu risku platformām. Ja platforma ļauj savu infrastruktūru izmantot valsts atbalstītai novērošanai, tā saskaras ar potenciālu juridisku pārbaudi saskaņā ar datu aizsardzības likumiem, piemēram, Vispārīgo datu aizsardzības regulu (VDAR) Eiropā. Saskaņā ar VDAR uzņēmumiem ir pienākums nodrošināt, ka datu apstrāde ir droša un ka tiem ir derīgs juridiskais pamats katram darījumam.
Juridiskā atbildība algotņu spiegprogrammatūru tirgū
Reklāmas izmantošana novērošanai rada sarežģītus juridiskus jautājumus. Lielākā daļa reklāmas datu tiek apstrādāti, pamatojoties uz Leģitīmo interesi. Tas ir privātuma likuma noteikums, kas ļauj uzņēmumiem apstrādāt datus, ja tiem ir pamatots iemesls, kas neatsver lietotāja tiesības. Šo datu izmantošana spiegprogrammatūras instalēšanai ir klajš šī principa pārkāpums. Tas ir arī e-privātuma direktīvas pārkāpums, kas pieprasa piekrišanu piekļuvei informācijai, kas glabājas lietotāja ierīcē.
Pastāv arī eksteritoriālās jurisdikcijas jautājums. Discover-Tech ir Izraēlas firma, taču tās upuri atrodas visā pasaulē. Daudzas reklāmas tika rādītas lietotājiem Eiropas Savienībā un ASV. Tas nozīmē, ka šo jurisdikciju regulatoriem ir pilnvaras izmeklēt privātuma pārkāpumu. Tomēr saukt pie atbildības algotņu spiegprogrammatūru firmas vēsturiski ir grūti. Šie uzņēmumi bieži darbojas caur čaulas kompāniju slāņiem un izmanto sarežģītas tehniskas metodes, lai slēptu savas darbības. Galu galā atbildība bieži gulstas uz platformu nodrošinātājiem, lai tie efektīvāk uzraudzītu savus tīklus.
Praktiski soļi digitālā nospieduma nostiprināšanai
AdFection atklāšana pierāda, ka ar standarta digitālo higiēnu vairs nepietiek augsta riska personām. Ja esat žurnālists, valdības amatpersona vai pētnieks, jums jāpieņem, ka jūsu pārlūkošanas paradumi ir uzbrukuma vektors. Visefektīvākais veids, kā mazināt šo konkrēto apdraudējumu, ir samazināt savu saskari ar reklāmas ekosistēmu. Runa nav par slēpšanos no viena uzņēmuma. Runa ir par loga aizvēršanu, ko RTB sistēma atstāj vaļā.
Pirmkārt, apsveriet iespēju izmantot spēcīgu reklāmu bloķētāju. Tādi rīki kā uBlock Origin neļauj pārlūkprogrammai pat pieprasīt reklāmas saturu no izsoļu serveriem. Ja reklāma nekad netiek ielādēta, nulles klikšķa ievainojamība nevar izpildīties. Otrkārt, atspējojiet reklāmu izsekošanu savās mobilajās ierīcēs. Apple ierīcēs izmantojiet funkciju "Ask App Not to Track". Android ierīcēs atiestatiet savu reklāmas ID un atsakieties no personalizētām reklāmām. Šie soļi apgrūtina tādām firmām kā Discover-Tech jūs profilēt un izvēlēties kā mērķi.
Visbeidzot, tiem, kas atrodas augsta riska grupā, ieteicams izmantot specializētus drošības režīmus. Piemēram, Apple "Lockdown Mode" atspējo noteiktas sarežģītas tīmekļa funkcijas, kuras bieži tiek izmantotas nulles klikšķa uzbrukumos. Lai gan šie pasākumi var padarīt internetu mazāk ērtu, tie ir nepieciešami pasaulē, kur vienkāršs reklāmas baneris ir ierocis. Citizen Lab atklājums, visticamāk, ir tikai viena daļa no daudz lielākas tendences. Kamēr reklāmas ekosistēma paliks nepārredzama un automatizēta, tā joprojām būs mērķis tiem, kas vēlas apiet digitālo drošību.
Avoti
- Citizen Lab ziņojums: AdFection: A New Zero-Click Spyware Delivery Platform
- Vispārīgā datu aizsardzības regula (VDAR), 5. pants (Personas datu apstrādes principi)
- Vispārīgā datu aizsardzības regula (VDAR), 32. pants (Apstrādes drošība)
- e-privātuma direktīva 2002/58/EK (Direktīva par privāto dzīvi un elektronisko komunikāciju)
- Google politikas paziņojums par Discover-Tech darbības apturēšanu
Atruna: Šis raksts ir paredzēts tikai informatīviem un žurnālistikas mērķiem un nav uzskatāms par oficiālu juridisku konsultāciju. Ja uzskatāt, ka jūsu ierīci ir kompromitējusi spiegprogrammatūra, konsultējieties ar kvalificētu kiberdrošības speciālistu vai juridisko konsultantu, kas specializējas digitālajās tiesībās.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
