


अदृश्य विज्ञापन नीलामी बिना किसी क्लिक के आपके फोन में स्पाइवेयर इंस्टॉल कर देती है
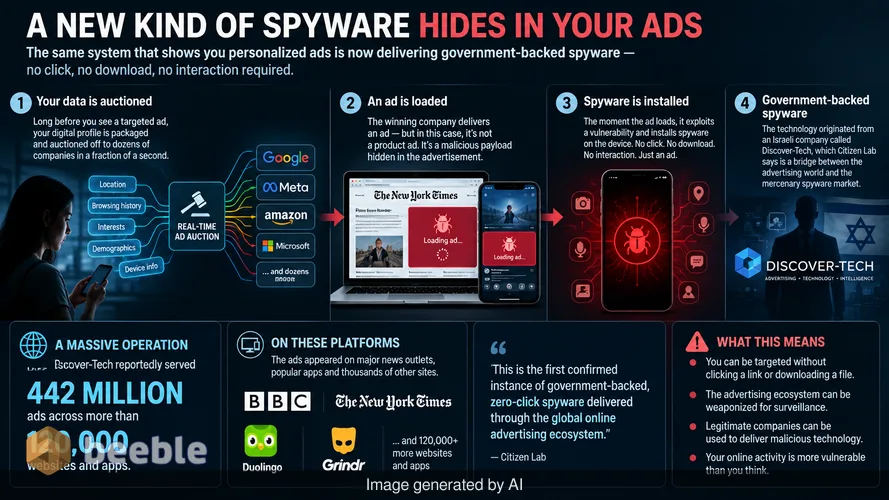
इससे बहुत पहले कि आप दौड़ने वाले जूतों की एक नई जोड़ी के लिए लक्षित विज्ञापन देखें, आपकी डिजिटल प्रोफ़ाइल को एक सेकंड के एक अंश में दर्जनों कंपनियों को नीलाम कर दिया गया था। यह प्रक्रिया आधुनिक इंटरनेट का इंजन है। यह निर्धारित करती है कि आपकी स्क्रीन पर कौन से बैनर दिखाई देंगे और आपकी सामग्री से पहले कौन से वीडियो चलेंगे। हालाँकि, सिटीजन लैब की एक नई रिपोर्ट से पता चलता है कि यही स्वचालित प्रणाली अब अनसुने लक्ष्यों तक परिष्कृत स्पाइवेयर पहुँचा रही है। शोधकर्ताओं ने 'AdFection' नामक एक नए अभियान की पहचान की है। यह हमला अनोखा है क्योंकि इसमें पीड़ित की ओर से किसी भी प्रकार की बातचीत की आवश्यकता नहीं होती है। आपको किसी संदिग्ध लिंक पर क्लिक करने या किसी दुर्भावनापूर्ण फ़ाइल को डाउनलोड करने की आवश्यकता नहीं है। किसी वेबसाइट पर या मोबाइल ऐप के अंदर विज्ञापन लोड होने की मात्र क्रिया ही डिवाइस से समझौता करने के लिए पर्याप्त है।
यह खोज वैश्विक ऑनलाइन विज्ञापन पारिस्थितिकी तंत्र के माध्यम से वितरित सरकार समर्थित, ज़ीरो-क्लिक स्पाइवेयर का पहला पुष्ट उदाहरण है। यह तकनीक 'डिस्कवर-टेक' (Discover-Tech) नामक एक इजरायली कंपनी से उत्पन्न हुई है। जबकि फर्म खुद को एक वैध विज्ञापन विक्रेता के रूप में पेश करती है, सिटीजन लैब इसे विज्ञापन की दुनिया और भाड़े के स्पाइवेयर बाजार के बीच एक पुल के रूप में वर्णित करती है। ऑपरेशन का पैमाना विशाल है। रिपोर्ट के अनुसार डिस्कवर-टेक ने 120,000 से अधिक वेबसाइटों और ऐप्स पर 442 मिलियन विज्ञापन दिखाए। इनमें बीबीसी और द न्यूयॉर्क टाइम्स जैसे प्रमुख समाचार आउटलेट के साथ-साथ डुओलिंगो और ग्रिंडर जैसे लोकप्रिय मोबाइल एप्लिकेशन भी शामिल थे।
ज़ीरो-क्लिक विज्ञापन संक्रमण की कार्यप्रणाली
विज्ञापन पारिस्थितिकी तंत्र एक अन्यथा बंद घर में एक खुली खिड़की की तरह है। अधिकांश आधुनिक सुरक्षा ऑपरेटिंग सिस्टम या ब्राउज़र को सीधे हमलों से बचाने पर ध्यान केंद्रित करती है। स्पाइवेयर डेवलपर्स ने रियल-टाइम बिडिंग (RTB) सिस्टम का उपयोग करके इन सुरक्षा घेरों के आसपास का रास्ता खोज लिया। RTB एक स्वचालित नीलामी है जहाँ विज्ञापनदाता अपने डेटा के आधार पर किसी विशिष्ट उपयोगकर्ता को विज्ञापन दिखाने के लिए बोली लगाते हैं। जब आप किसी वेबसाइट पर जाते हैं, तो साइट आपके स्थान, डिवाइस के प्रकार और ब्राउज़िंग इतिहास वाला एक अनुरोध भेजती है। विज्ञापनदाता इस डेटा का उपयोग यह तय करने के लिए करते हैं कि वे आपको लक्षित करना चाहते हैं या नहीं।
डिस्कवर-टेक ने विशिष्ट व्यक्तियों की प्रोफाइल बनाने और उनकी पहचान उजागर करने के लिए इस प्रणाली का उपयोग किया। एक बार जब सिस्टम ने एक उच्च-मूल्य वाले लक्ष्य की पहचान कर ली, तो उसने दुर्भावनापूर्ण कोड वाला एक विज्ञापन वितरित किया। यह कोड स्क्रीन पर विज्ञापन रेंडर होते ही निष्पादित हो जाता है। इसे सुरक्षा शोधकर्ता ज़ीरो-क्लिक एक्सप्लॉइट (zero-click exploit) कहते हैं। यह मानवीय भूल की आवश्यकता को समाप्त कर देता है। अतीत में, हमलावरों को किसी पत्रकार या राजनयिक को टेक्स्ट संदेश में लिंक पर क्लिक करने के लिए धोखा देना पड़ता था। AdFection के साथ, हमला सफल हो जाता है क्योंकि पीड़ित ने केवल एक विश्वसनीय वेबसाइट ब्राउज़ की या एक परिचित ऐप खोला। दुर्भावनापूर्ण कोड विज्ञापन के दृश्य तत्वों के अंदर छिपा होता है। नतीजतन, पीड़ित को पता ही नहीं चलता कि उसका फोन या कंप्यूटर संक्रमित है।
वैश्विक संस्थानों के केंद्र को लक्षित करना
लक्ष्यों की सूची अंतरराष्ट्रीय संगठनों और प्रौद्योगिकी नेताओं पर खुफिया जानकारी इकट्ठा करने के लिए एक अत्यधिक समन्वित प्रयास का सुझाव देती है। सिटीजन लैब को सबूत मिले कि स्पाइवेयर ने अल जजीरा समाचार नेटवर्क के कर्मचारियों को लक्षित किया। यह नाटो (NATO) और यूरोपीय आयोग के कर्मचारियों तक भी पहुँचा। इसकी पहुँच निजी क्षेत्र तक भी विस्तृत हुई, जिससे एनवीडिया (NVIDIA) और आर्म (Arm) जैसी प्रमुख सेमीकंडक्टर कंपनियों के कर्मी प्रभावित हुए। हमलावरों ने राष्ट्रीय साइबर एजेंसियों और महत्वपूर्ण बुनियादी ढांचा प्रदाताओं द्वारा उपयोग किए जाने वाले उपकरणों को भी लक्षित किया।
यह व्यापक लक्ष्यीकरण ऑनलाइन विज्ञापन की पहुँच के कारण संभव है। चूँकि विज्ञापन हर जगह हैं, इसलिए हमले की सतह प्रभावी रूप से पूरा इंटरनेट है। डिस्कवर-टेक ने लोकप्रिय ऐप्स और वेबसाइटों पर उपयोगकर्ताओं के भरोसे का लाभ उठाया। जब कोई उपयोगकर्ता किसी प्रतिष्ठित समाचार साइट पर विज्ञापन देखता है, तो वे मान लेते हैं कि साइट ने सामग्री की जाँच की है। वास्तव में, वेबसाइट के मालिक का इस बात पर बहुत कम नियंत्रण होता है कि कौन से विशिष्ट विज्ञापन दिखाई देते हैं। स्वचालित नीलामी घर वास्तविक समय में सामग्री तय करते हैं। निरीक्षण की यह कमी दुर्भावनापूर्ण अभिनेताओं को लाखों वैध विपणन अभियानों के बीच खुलेआम छिपने की अनुमति देती है।
बोली प्रक्रिया में गुमनामी का पतन
रिपोर्ट के सबसे चिंताजनक पहलुओं में से एक यह है कि हमलावरों ने उपयोगकर्ता की गोपनीयता को छीनने के लिए विज्ञापन प्रणाली का उपयोग कैसे किया। RTB प्रक्रिया छद्म नाम वाले पहचानकर्ताओं (pseudonymous identifiers) पर निर्भर करती है। ये संख्याओं और अक्षरों की स्ट्रिंग होती हैं जो उपयोगकर्ता के कानूनी नाम का उपयोग किए बिना उसका प्रतिनिधित्व करती हैं। नियामक संदर्भ में, इसे अक्सर गोपनीयता-संरक्षण उपाय माना जाता है। हालाँकि, ये पहचानकर्ता वास्तव में गुमनाम नहीं हैं। जब स्थान डेटा और डिवाइस मेटाडेटा के साथ जोड़ा जाता है, तो वे एक डिजिटल फिंगरप्रिंट बन जाते हैं।
डिस्कवर-टेक ने विभिन्न ऐप्स और वेबसाइटों पर लक्ष्यों को ट्रैक करने के लिए इन फिंगरप्रिंट्स का उपयोग किया। इसने उन्हें स्पाइवेयर पेलोड वितरित करने के लिए सही क्षण की प्रतीक्षा करने की अनुमति दी। शोधकर्ताओं को डिस्कवर-टेक के अपने बुनियादी ढांचे पर लॉगिन रिकॉर्ड भी मिले जो उन्हें 'कैंडिरू' (Candiru) नामक फर्म सहित अन्य ज्ञात स्पाइवेयर निर्माताओं से जोड़ते थे। यह एक सहयोगी पारिस्थितिकी तंत्र का सुझाव देता है जहाँ विभिन्न भाड़े के समूह उपकरण और पहुँच विधियाँ साझा करते हैं। विज्ञापन प्रणाली इन उपकरणों के लिए सही वितरण वाहन प्रदान करती है क्योंकि इसे पारंपरिक फ़ायरवॉल और सुरक्षा फिल्टर को बायपास करने के लिए बनाया गया है।
गूगल और विज्ञापन पारिस्थितिकी तंत्र की प्रतिक्रिया
गूगल वैश्विक विज्ञापन बाजार के सबसे बड़े खिलाड़ियों में से एक है। रिपोर्ट बताती है कि डिस्कवर-टेक ने अपने विज्ञापनों को वितरित करने के लिए गूगल के प्लेटफॉर्म का उपयोग किया। सिटीजन लैब और सुरक्षा फर्म कॉन्फिएंट (Confiant) के साथ संयुक्त जांच के बाद, गूगल ने कार्रवाई की। कंपनी ने डिस्कवर-टेक को अपनी वैश्विक विक्रेता सूची से निलंबित कर दिया और उन्हें अपने विज्ञापन प्लेटफार्मों से ब्लॉक कर दिया। गूगल ने कहा कि फर्म ने भ्रामक प्रथाओं और मैलवेयर वितरण के संबंध में नीतियों का व्यवस्थित रूप से उल्लंघन किया है।
हालाँकि यह निलंबन एक आवश्यक कदम है, लेकिन यह एक प्रणालीगत भेद्यता को उजागर करता है। विज्ञापन उद्योग बड़े पैमाने और उच्च गति के मॉडल पर काम करता है। जब हर सेकंड लाखों नीलामियां होती हैं, तो प्रत्येक विज्ञापनदाता का सत्यापन करना कठिन होता है। अनुपालन के दृष्टिकोण से, यह प्लेटफार्मों के लिए एक महत्वपूर्ण जोखिम पैदा करता है। यदि कोई प्लेटफ़ॉर्म अपने बुनियादी ढांचे का उपयोग राज्य-प्रायोजित निगरानी के लिए करने की अनुमति देता है, तो उसे यूरोप में जनरल डेटा प्रोटेक्शन रेगुलेशन (GDPR) जैसे डेटा सुरक्षा कानूनों के तहत संभावित कानूनी जांच का सामना करना पड़ता है। GDPR के तहत, कंपनियों का कर्तव्य है कि वे सुनिश्चित करें कि डेटा प्रसंस्करण सुरक्षित है और उनके पास प्रत्येक लेनदेन के लिए एक वैध कानूनी आधार है।
भाड़े के स्पाइवेयर बाजार में कानूनी जवाबदेही
निगरानी के लिए विज्ञापन का उपयोग जटिल कानूनी प्रश्न उठाता है। अधिकांश विज्ञापन डेटा को 'वैध हित' (Legitimate Interest) के कानूनी आधार के तहत संसाधित किया जाता है। यह गोपनीयता कानून में एक प्रावधान है जो कंपनियों को डेटा संसाधित करने की अनुमति देता है यदि उनके पास एक वैध कारण है जो उपयोगकर्ता के अधिकारों से अधिक महत्वपूर्ण नहीं है। स्पाइवेयर स्थापित करने के लिए इस डेटा का उपयोग करना इस सिद्धांत का स्पष्ट उल्लंघन है। यह ई-प्राइवेसी निर्देश (ePrivacy Directive) का भी उल्लंघन है, जिसके लिए उपयोगकर्ता के डिवाइस पर संग्रहीत जानकारी तक पहुँचने के लिए सहमति की आवश्यकता होती है।
इसमें क्षेत्राधिकार से बाहर का मुद्दा भी है। डिस्कवर-टेक एक इजरायली फर्म है, लेकिन इसके पीड़ित पूरी दुनिया में स्थित हैं। कई विज्ञापन यूरोपीय संघ और संयुक्त राज्य अमेरिका में उपयोगकर्ताओं को दिखाए गए थे। इसका मतलब है कि इन न्यायालयों के नियामकों के पास गोपनीयता के उल्लंघन की जांच करने का अधिकार है। हालाँकि, भाड़े की स्पाइवेयर फर्मों को जवाबदेह ठहराना ऐतिहासिक रूप से कठिन है। ये कंपनियां अक्सर शेल कॉरपोरेशनों की परतों के माध्यम से काम करती हैं और अपनी गतिविधियों को छिपाने के लिए जटिल तकनीकी तरीकों का उपयोग करती हैं। अंततः, जिम्मेदारी अक्सर प्लेटफॉर्म प्रदाताओं पर आती है कि वे अपने नेटवर्क की अधिक प्रभावी ढंग से निगरानी करें।
अपने डिजिटल पदचिह्न को सुरक्षित करने के लिए व्यावहारिक कदम
AdFection की खोज साबित करती है कि उच्च जोखिम वाले व्यक्तियों के लिए मानक डिजिटल स्वच्छता अब पर्याप्त नहीं है। यदि आप एक पत्रकार, एक सरकारी अधिकारी, या एक शोधकर्ता हैं, तो आपको यह मान लेना चाहिए कि आपकी ब्राउज़िंग आदतें हमले का एक माध्यम हैं। इस विशिष्ट खतरे को कम करने का सबसे प्रभावी तरीका विज्ञापन पारिस्थितिकी तंत्र के प्रति अपने जोखिम को कम करना है। यह किसी एक कंपनी से छिपने के बारे में नहीं है। यह उस खिड़की को बंद करने के बारे में है जिसे RTB सिस्टम खुला छोड़ देता है।
सबसे पहले, एक मजबूत विज्ञापन अवरोधक (ad blocker) का उपयोग करने पर विचार करें। uBlock Origin जैसे उपकरण ब्राउज़र को नीलामी सर्वर से विज्ञापन सामग्री का अनुरोध करने से भी रोकते हैं। यदि विज्ञापन कभी लोड नहीं होता है, तो ज़ीरो-क्लिक एक्सप्लॉइट निष्पादित नहीं हो सकता है। दूसरा, अपने मोबाइल उपकरणों पर विज्ञापन ट्रैकिंग अक्षम करें। Apple उपकरणों पर, "Ask App Not to Track" सुविधा का उपयोग करें। Android पर, अपनी विज्ञापन आईडी रीसेट करें और व्यक्तिगत विज्ञापनों से ऑप्ट-आउट करें। ये कदम डिस्कवर-टेक जैसी फर्मों के लिए आपकी प्रोफाइल बनाना और आपको लक्ष्य के रूप में चुनना कठिन बनाते हैं।
अंत में, जो लोग उच्च जोखिम में हैं, वे विशेष सुरक्षा मोड का उपयोग करने पर विचार करें। उदाहरण के लिए, Apple का लॉकडाउन मोड (Lockdown Mode) कुछ जटिल वेब सुविधाओं को अक्षम कर देता है जो अक्सर ज़ीरो-क्लिक हमलों में उपयोग की जाती हैं। हालाँकि ये उपाय इंटरनेट को कम सुविधाजनक बना सकते हैं, लेकिन वे ऐसी दुनिया में आवश्यक हैं जहाँ एक साधारण बैनर विज्ञापन एक हथियार है। सिटीजन लैब की खोज संभवतः एक बहुत बड़े रुझान का सिर्फ एक हिस्सा है। जब तक विज्ञापन पारिस्थितिकी तंत्र अपारदर्शी और स्वचालित बना रहेगा, तब तक यह उन लोगों के लिए लक्ष्य बना रहेगा जो डिजिटल सुरक्षा को बायपास करना चाहते हैं।
स्रोत
- Citizen Lab Report: AdFection: A New Zero-Click Spyware Delivery Platform
- General Data Protection Regulation (GDPR), Article 5 (Principles relating to processing of personal data)
- General Data Protection Regulation (GDPR), Article 32 (Security of processing)
- ePrivacy Directive 2002/58/EC (Directive on privacy and electronic communications)
- Google Policy Statement on Discover-Tech Suspension
अस्वीकरण: यह लेख केवल सूचनात्मक और पत्रकारिता के उद्देश्यों के लिए है और औपचारिक कानूनी सलाह नहीं है। यदि आपको लगता है कि आपके डिवाइस के साथ स्पाइवेयर द्वारा समझौता किया गया है, तो किसी योग्य साइबर सुरक्षा पेशेवर या डिजिटल अधिकारों में विशेषज्ञता रखने वाले कानूनी सलाहकार से परामर्श लें।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
