


Niewidoczna aukcja reklam instaluje oprogramowanie szpiegujące na Twoim telefonie bez ani jednego kliknięcia
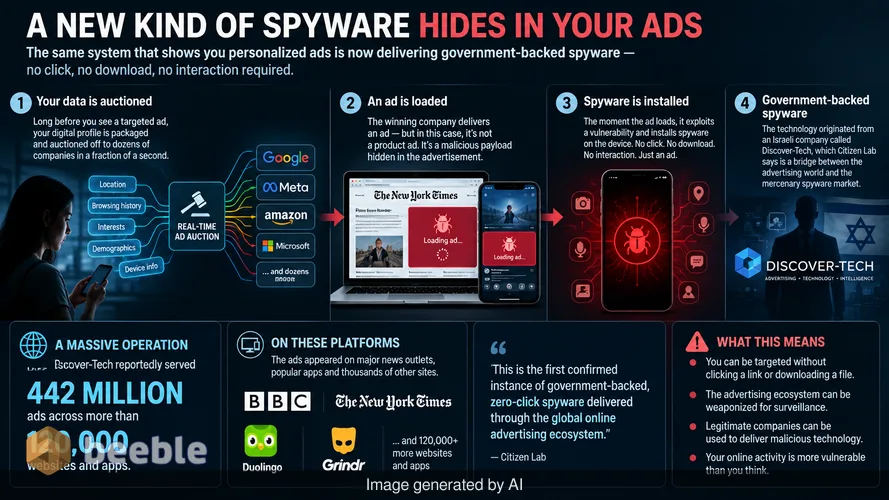
Na długo przed tym, jak zobaczysz spersonalizowaną reklamę nowej pary butów do biegania, Twój profil cyfrowy został wystawiony na aukcję dla dziesiątek firm w ułamku sekundy. Proces ten jest silnikiem współczesnego internetu. Decyduje o tym, które banery pojawiają się na ekranie i jakie filmy są odtwarzane przed wybraną treścią. Jednak nowy raport Citizen Lab ujawnia, że ten sam zautomatyzowany system dostarcza obecnie wyrafinowane oprogramowanie szpiegujące niczego niepodejrzewającym celom. Badacze zidentyfikowali nową kampanię o nazwie AdFection. Atak ten jest wyjątkowy, ponieważ nie wymaga żadnej interakcji ze strony ofiary. Nie musisz klikać w podejrzany link ani pobierać złośliwego pliku. Sam fakt załadowania się reklamy na stronie internetowej lub wewnątrz aplikacji mobilnej wystarczy, aby zainfekować urządzenie.
Odkrycie to stanowi pierwszy potwierdzony przypadek wspieranego przez państwo oprogramowania szpiegującego typu zero-click, dostarczanego za pośrednictwem globalnego ekosystemu reklamy online. Technologia ta pochodzi od izraelskiej firmy o nazwie Discover-Tech. Choć firma przedstawia się jako legalny dostawca reklam, Citizen Lab opisuje ją jako pomost między światem reklamy a rynkiem najemnego oprogramowania szpiegującego. Skala operacji jest ogromna. Discover-Tech rzekomo wyświetliła 442 miliony reklam w ponad 120 000 witryn i aplikacji. Obejmowały one główne serwisy informacyjne, takie jak BBC i The New York Times, a także popularne aplikacje mobilne, takie jak Duolingo i Grindr.
Mechanika infekcji reklamowych typu zero-click
Ekosystem reklamowy to szeroko otwarte okno w skądinąd zamkniętym domu. Większość nowoczesnych zabezpieczeń skupia się na wzmacnianiu systemu operacyjnego lub przeglądarki przed bezpośrednimi atakami. Twórcy oprogramowania szpiegującego znaleźli sposób na obejście tych zabezpieczeń, wykorzystując system licytacji w czasie rzeczywistym (Real-Time Bidding – RTB). RTB to zautomatyzowana aukcja, w której reklamodawcy licytują możliwość wyświetlenia reklamy konkretnemu użytkownikowi na podstawie jego danych. Gdy odwiedzasz stronę internetową, witryna wysyła zapytanie zawierające Twoją lokalizację, typ urządzenia i historię przeglądania. Reklamodawcy wykorzystują te dane, aby zdecydować, czy chcą Cię obrać za cel.
Discover-Tech wykorzystywała ten system do profilowania i deanonimizacji konkretnych osób. Gdy system zidentyfikował cel o wysokiej wartości, dostarczał reklamę zawierającą złośliwy kod. Kod ten wykonuje się w momencie wyrenderowania reklamy na ekranie. Jest to to, co badacze bezpieczeństwa nazywają exploitem zero-click. Eliminuje on potrzebę błędu ludzkiego. W przeszłości napastnicy musieli nakłonić dziennikarza lub dyplomatę do kliknięcia w link w wiadomości tekstowej. W przypadku AdFection atak kończy się sukcesem, ponieważ ofiara po prostu przeglądała zaufaną witrynę lub otworzyła znaną aplikację. Złośliwy kod jest ukryty w elementach wizualnych reklamy. W rezultacie ofiara pozostaje nieświadoma, że jej telefon lub komputer został zainfekowany.
Celowanie w rdzeń globalnych instytucji
Lista celów sugeruje wysoce skoordynowane wysiłki mające na celu zbieranie informacji wywiadowczych na temat organizacji międzynarodowych i liderów technologicznych. Citizen Lab znalazło dowody na to, że oprogramowanie szpiegujące było wymierzone w pracowników sieci informacyjnej Al Jazeera. Dotarło również do pracowników NATO i Komisji Europejskiej. Zasięg rozszerzył się na sektor prywatny, dotykając personel dużych firm produkujących półprzewodniki, takich jak NVIDIA i Arm. Napastnicy brali na cel nawet urządzenia używane przez krajowe agencje cybernetyczne i dostawców infrastruktury krytycznej.
Tak szerokie targetowanie jest możliwe dzięki zasięgowi reklamy online. Ponieważ reklamy są wszędzie, powierzchnią ataku jest w rzeczywistości cały internet. Discover-Tech wykorzystała zaufanie, jakim użytkownicy obdarzają popularne aplikacje i strony internetowe. Gdy użytkownik widzi reklamę w renomowanym serwisie informacyjnym, zakłada, że witryna zweryfikowała treść. W rzeczywistości właściciel strony ma bardzo małą kontrolę nad tym, jakie konkretne reklamy się pojawiają. Zautomatyzowane domy aukcyjne decydują o treści w czasie rzeczywistym. Ten brak nadzoru pozwala złośliwym podmiotom ukrywać się na widoku wśród milionów legalnych kampanii marketingowych.
Upadek anonimowości w procesie licytacji
Jednym z najbardziej niepokojących aspektów raportu jest to, w jaki sposób napastnicy wykorzystali system reklamowy do pozbawienia użytkowników prywatności. Proces RTB opiera się na pseudonimowych identyfikatorach. Są to ciągi cyfr i liter, które reprezentują użytkownika bez użycia jego prawdziwego imienia i nazwiska. W kontekście regulacyjnym jest to często uważane za środek ochrony prywatności. Jednak te identyfikatory nie są w pełni anonimowe. W połączeniu z danymi o lokalizacji i metadanymi urządzenia stają się one cyfrowym odciskiem palca.
Discover-Tech wykorzystywała te odciski palców do śledzenia celów w różnych aplikacjach i witrynach. Pozwoliło im to czekać na idealny moment, aby dostarczyć ładunek oprogramowania szpiegującego. Badacze znaleźli również rekordy logowania w infrastrukturze Discover-Tech, które łączyły ich z innymi znanymi twórcami oprogramowania szpiegującego, w tym firmą Candiru. Sugeruje to istnienie ekosystemu współpracy, w którym różne grupy najemników dzielą się narzędziami i metodami dostępu. System reklamowy stanowi idealny środek transportu dla tych narzędzi, ponieważ został zbudowany tak, aby omijać tradycyjne zapory ogniowe i filtry bezpieczeństwa.
Google i reakcja ekosystemu reklamowego
Google jest jednym z największych graczy na globalnym rynku reklamowym. Raport wskazuje, że Discover-Tech wykorzystywała platformy Google do dystrybucji swoich reklam. Po wspólnym dochodzeniu z Citizen Lab i firmą zajmującą się bezpieczeństwem Confiant, Google podjęło działania. Firma zawiesiła Discover-Tech na swojej globalnej liście dostawców i zablokowała ich na swoich platformach reklamowych. Google stwierdziło, że firma systematycznie naruszała zasady dotyczące zwodniczych praktyk i dystrybucji złośliwego oprogramowania.
Choć zawieszenie to jest niezbędnym krokiem, uwydatnia ono systemową podatność. Branża reklamowa działa w modelu ogromnej skali i wysokiej prędkości. Weryfikacja każdego pojedynczego reklamodawcy jest trudna, gdy co sekundę odbywają się miliony aukcji. Z punktu widzenia zgodności z przepisami stwarza to znaczne ryzyko dla platform. Jeśli platforma pozwala na wykorzystanie swojej infrastruktury do inwigilacji wspieranej przez państwo, naraża się na potencjalną kontrolę prawną na mocy przepisów o ochronie danych, takich jak Ogólne Rozporządzenie o Ochronie Danych (RODO) w Europie. Zgodnie z RODO firmy mają obowiązek zapewnić bezpieczeństwo przetwarzania danych i posiadać ważną podstawę prawną dla każdej transakcji.
Odpowiedzialność prawna na rynku najemnego oprogramowania szpiegującego
Wykorzystywanie reklam do inwigilacji budzi złożone pytania prawne. Większość danych reklamowych jest przetwarzana na podstawie prawnie uzasadnionego interesu. Jest to przepis w prawie ochrony prywatności, który pozwala firmom przetwarzać dane, jeśli mają ku temu ważny powód, który nie przeważa nad prawami użytkownika. Wykorzystywanie tych danych do instalowania oprogramowania szpiegującego jest wyraźnym naruszeniem tej zasady. Jest to również naruszenie dyrektywy o prywatności i łączności elektronicznej (ePrivacy), która wymaga zgody na dostęp do informacji przechowywanych na urządzeniu użytkownika.
Istnieje również kwestia jurysdykcji eksterytorialnej. Discover-Tech to firma izraelska, ale jej ofiary znajdują się na całym świecie. Wiele reklam wyświetlono użytkownikom w Unii Europejskiej i Stanach Zjednoczonych. Oznacza to, że organy regulacyjne w tych jurysdykcjach mają uprawnienia do zbadania naruszenia prywatności. Jednak pociągnięcie do odpowiedzialności firm zajmujących się najemnym oprogramowaniem szpiegującym jest historycznie trudne. Firmy te często działają poprzez warstwy fasadowych korporacji i stosują złożone metody techniczne, aby ukryć swoją działalność. Ostatecznie odpowiedzialność często spada na dostawców platform, którzy muszą skuteczniej nadzorować własne sieci.
Praktyczne kroki w celu zabezpieczenia cyfrowego śladu
Odkrycie AdFection dowodzi, że standardowa higiena cyfrowa nie jest już wystarczająca dla osób z grup wysokiego ryzyka. Jeśli jesteś dziennikarzem, urzędnikiem państwowym lub badaczem, musisz założyć, że Twoje nawyki związane z przeglądaniem stron są wektorem ataku. Najskuteczniejszym sposobem na złagodzenie tego konkretnego zagrożenia jest ograniczenie ekspozycji na ekosystem reklamowy. Nie chodzi tu o ukrywanie się przed jedną firmą. Chodzi o zamknięcie okna, które system RTB pozostawia otwarte.
Po pierwsze, rozważ użycie solidnego blokera reklam. Narzędzia takie jak uBlock Origin zapobiegają wysyłaniu przez przeglądarkę zapytań o treść reklamy do serwerów aukcyjnych. Jeśli reklama nigdy się nie załaduje, exploit zero-click nie może zostać wykonany. Po drugie, wyłącz śledzenie reklam na swoich urządzeniach mobilnych. Na urządzeniach Apple użyj funkcji „Poproś aplikację o nieśledzenie”. Na Androidzie zresetuj swój identyfikator reklamowy i zrezygnuj z personalizacji reklam. Kroki te utrudniają firmom takim jak Discover-Tech profilowanie Cię i wybranie jako celu.
Wreszcie, osoby z grup wysokiego ryzyka powinny rozważyć korzystanie ze specjalistycznych trybów bezpieczeństwa. Na przykład tryb blokady (Lockdown Mode) w urządzeniach Apple wyłącza niektóre złożone funkcje internetowe, które są często wykorzystywane w atakach typu zero-click. Choć środki te mogą sprawić, że korzystanie z internetu będzie mniej wygodne, są one konieczne w świecie, w którym zwykły baner reklamowy jest bronią. Odkrycie Citizen Lab to prawdopodobnie tylko część znacznie większego trendu. Dopóki ekosystem reklamowy pozostanie nieprzejrzysty i zautomatyzowany, nadal będzie celem dla tych, którzy chcą obejść zabezpieczenia cyfrowe.
Źródła
- Citizen Lab Report: AdFection: A New Zero-Click Spyware Delivery Platform
- General Data Protection Regulation (GDPR), Article 5 (Principles relating to processing of personal data)
- General Data Protection Regulation (GDPR), Article 32 (Security of processing)
- ePrivacy Directive 2002/58/EC (Directive on privacy and electronic communications)
- Google Policy Statement on Discover-Tech Suspension
Zastrzeżenie: Niniejszy artykuł służy wyłącznie celom informacyjnym i dziennikarskim i nie stanowi formalnej porady prawnej. Jeśli uważasz, że Twoje urządzenie zostało zainfekowane przez oprogramowanie szpiegujące, skonsultuj się z wykwalifikowanym specjalistą ds. cyberbezpieczeństwa lub doradcą prawnym specjalizującym się w prawach cyfrowych.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
