


L'asta pubblicitaria invisibile installa spyware sul tuo telefono senza alcun clic
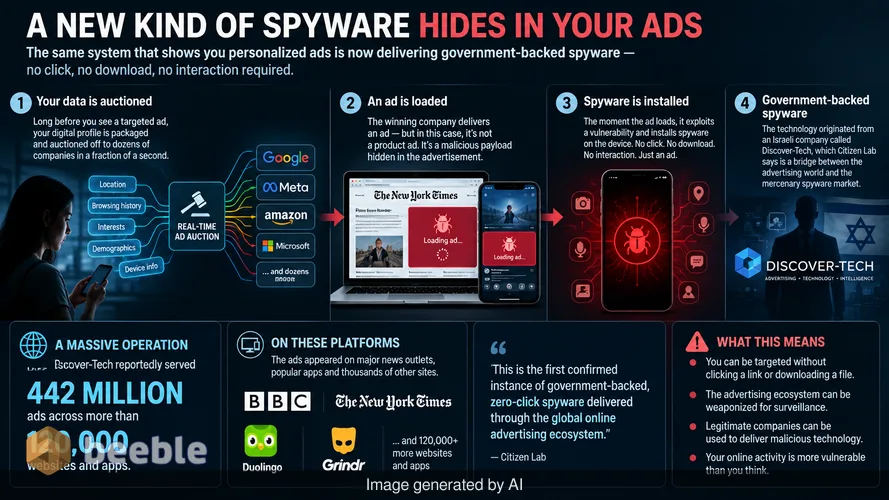
Molto prima che tu possa vedere un annuncio mirato per un nuovo paio di scarpe da corsa, il tuo profilo digitale è stato messo all'asta a decine di aziende in una frazione di secondo. Questo processo è il motore dell'internet moderno. Determina quali banner appaiono sullo schermo e quali video vengono riprodotti prima dei tuoi contenuti. Tuttavia, un nuovo rapporto di Citizen Lab rivela che questo stesso sistema automatizzato ora distribuisce spyware sofisticati a bersagli ignari. I ricercatori hanno identificato una nuova campagna chiamata AdFection. Questo attacco è unico perché non richiede alcuna interazione da parte della vittima. Non è necessario cliccare su un link sospetto o scaricare un file malevolo. Il semplice atto di caricamento di un annuncio su un sito web o all'interno di un'app mobile è sufficiente per compromettere un dispositivo.
Questa scoperta segna il primo caso confermato di spyware zero-click, sostenuto da governi, distribuito attraverso l'ecosistema globale della pubblicità online. La tecnologia ha avuto origine da un'azienda israeliana chiamata Discover-Tech. Mentre l'azienda si presenta come un legittimo fornitore pubblicitario, Citizen Lab la descrive come un ponte tra il mondo della pubblicità e il mercato degli spyware mercenari. La scala dell'operazione è vasta. Discover-Tech avrebbe servito 442 milioni di annunci su oltre 120.000 siti web e app. Questi includevano importanti testate giornalistiche come la BBC e il New York Times, insieme a popolari applicazioni mobili come Duolingo e Grindr.
La meccanica delle infezioni pubblicitarie zero-click
L'ecosistema pubblicitario è una finestra spalancata in una casa altrimenti sbarrata. La maggior parte della sicurezza moderna si concentra sul rafforzamento del sistema operativo o del browser contro gli attacchi diretti. Gli sviluppatori di spyware hanno trovato un modo per aggirare queste difese utilizzando il sistema Real-Time Bidding (RTB). L'RTB è un'asta automatizzata in cui gli inserzionisti fanno offerte per mostrare un annuncio a uno specifico utente in base ai suoi dati. Quando visiti un sito web, il sito invia una richiesta contenente la tua posizione, il tipo di dispositivo e la cronologia di navigazione. Gli inserzionisti usano questi dati per decidere se vogliono prenderti come bersaglio.
Discover-Tech ha utilizzato questo sistema per profilare e de-anonimizzare individui specifici. Una volta che il sistema identificava un bersaglio di alto valore, distribuiva un annuncio contenente codice malevolo. Questo codice viene eseguito non appena l'annuncio viene visualizzato sullo schermo. Questo è ciò che i ricercatori di sicurezza chiamano un exploit zero-click. Elimina la necessità dell'errore umano. In passato, gli aggressori dovevano ingannare un giornalista o un diplomatico affinché cliccasse su un link in un messaggio di testo. Con AdFection, l'attacco ha successo perché la vittima ha semplicemente navigato su un sito web affidabile o aperto un'app familiare. Il codice malevolo è sepolto all'interno degli elementi visivi dell'annuncio. Di conseguenza, la vittima rimane ignara del fatto che il proprio telefono o computer sia infetto.
Colpire il cuore delle istituzioni globali
L'elenco dei bersagli suggerisce uno sforzo altamente coordinato per raccogliere informazioni su organizzazioni internazionali e leader tecnologici. Citizen Lab ha trovato prove del fatto che lo spyware ha preso di mira il personale della rete giornalistica Al Jazeera. Ha raggiunto anche dipendenti della NATO e della Commissione Europea. La portata si è estesa al settore privato, colpendo il personale di importanti aziende di semiconduttori come NVIDIA e Arm. Gli aggressori hanno persino preso di mira dispositivi utilizzati da agenzie informatiche nazionali e fornitori di infrastrutture critiche.
Questo ampio targeting è possibile grazie alla diffusione della pubblicità online. Poiché gli annunci sono ovunque, la superficie di attacco è effettivamente l'intero internet. Discover-Tech ha sfruttato la fiducia che gli utenti ripongono in app e siti web popolari. Quando un utente vede un annuncio su un sito di notizie affidabile, presume che il sito abbia controllato il contenuto. In realtà, il proprietario del sito web ha pochissimo controllo su quali specifici annunci appaiano. Le case d'asta automatizzate decidono il contenuto in tempo reale. Questa mancanza di supervisione consente ad attori malevoli di nascondersi in bella vista tra milioni di campagne di marketing legittime.
Il collasso dell'anonimato nel processo di offerta
Uno degli aspetti più preoccupanti del rapporto è il modo in cui gli aggressori hanno utilizzato il sistema pubblicitario per eliminare la privacy degli utenti. Il processo RTB si basa su identificatori pseudonimi. Si tratta di stringhe di numeri e lettere che rappresentano un utente senza utilizzare il suo nome legale. In un contesto normativo, questa è spesso considerata una misura di salvaguardia della privacy. Tuttavia, questi identificatori non sono veramente anonimi. Se combinati con i dati sulla posizione e i metadati del dispositivo, diventano un'impronta digitale.
Discover-Tech ha utilizzato queste impronte digitali per tracciare i bersagli attraverso diverse app e siti web. Ciò ha permesso loro di attendere il momento perfetto per distribuire il carico utile dello spyware. I ricercatori hanno anche trovato record di accesso sull'infrastruttura di Discover-Tech che li collegavano ad altri noti produttori di spyware, tra cui un'azienda chiamata Candiru. Ciò suggerisce un ecosistema collaborativo in cui diversi gruppi mercenari condividono strumenti e metodi di accesso. Il sistema pubblicitario fornisce il veicolo di consegna perfetto per questi strumenti perché è costruito per bypassare i firewall tradizionali e i filtri di sicurezza.
Google e la risposta dell'ecosistema pubblicitario
Google è uno dei maggiori attori nel mercato pubblicitario globale. Il rapporto indica che Discover-Tech ha utilizzato le piattaforme di Google per distribuire i propri annunci. Dopo un'indagine congiunta con Citizen Lab e la società di sicurezza Confiant, Google è intervenuta. L'azienda ha sospeso Discover-Tech dal suo elenco globale di fornitori e li ha bloccati dalle sue piattaforme pubblicitarie. Google ha dichiarato che l'azienda ha sistematicamente violato le norme relative alle pratiche ingannevoli e alla distribuzione di malware.
Sebbene questa sospensione sia un passo necessario, evidenzia una vulnerabilità sistemica. L'industria pubblicitaria opera su un modello di scala massiccia e alta velocità. La verifica di ogni singolo inserzionista è difficile quando milioni di aste avvengono ogni secondo. Dal punto di vista della conformità, ciò crea un rischio significativo per le piattaforme. Se una piattaforma consente alla propria infrastruttura di essere utilizzata per la sorveglianza sponsorizzata dagli stati, affronta un potenziale scrutinio legale ai sensi delle leggi sulla protezione dei dati come il Regolamento Generale sulla Protezione dei Dati (GDPR) in Europa. Secondo il GDPR, le aziende hanno il dovere di garantire che il trattamento dei dati sia sicuro e di avere una base giuridica valida per ogni transazione.
Responsabilità legale nel mercato degli spyware mercenari
L'uso della pubblicità per la sorveglianza solleva complesse questioni legali. La maggior parte dei dati pubblicitari viene elaborata sulla base giuridica del Legittimo Interesse. Si tratta di una disposizione della legge sulla privacy che consente alle aziende di trattare i dati se hanno un motivo valido che non prevale sui diritti dell'utente. L'uso di questi dati per installare spyware è una chiara violazione di questo principio. È anche una violazione della Direttiva ePrivacy, che richiede il consenso per l'accesso alle informazioni memorizzate sul dispositivo di un utente.
C'è anche la questione della giurisdizione extraterritoriale. Discover-Tech è un'azienda israeliana, ma le sue vittime si trovano in tutto il mondo. Molti degli annunci sono stati mostrati a utenti nell'Unione Europea e negli Stati Uniti. Ciò significa che i regolatori in queste giurisdizioni hanno l'autorità di indagare sulla violazione della privacy. Tuttavia, ritenere responsabili le aziende di spyware mercenari è storicamente difficile. Queste società operano spesso attraverso strati di società di comodo e utilizzano metodi tecnici complessi per nascondere le proprie attività. In definitiva, la responsabilità ricade spesso sui fornitori di piattaforme nel sorvegliare le proprie reti in modo più efficace.
Passaggi pratici per proteggere la tua impronta digitale
La scoperta di AdFection dimostra che l'igiene digitale standard non è più sufficiente per gli individui ad alto rischio. Se sei un giornalista, un funzionario governativo o un ricercatore, devi presumere che le tue abitudini di navigazione siano un vettore di attacco. Il modo più efficace per mitigare questa specifica minaccia è ridurre l'esposizione all'ecosistema pubblicitario. Non si tratta di nascondersi da una singola azienda. Si tratta di chiudere la finestra che il sistema RTB lascia aperta.
In primo luogo, considera l'utilizzo di un robusto ad blocker. Strumenti come uBlock Origin impediscono al browser persino di richiedere il contenuto pubblicitario dai server d'asta. Se l'annuncio non viene mai caricato, l'exploit zero-click non può essere eseguito. In secondo luogo, disabilita il tracciamento pubblicitario sui tuoi dispositivi mobili. Sui dispositivi Apple, usa la funzione "Richiedi all'app di non tracciare". Su Android, reimposta il tuo ID pubblicitario e disattiva gli annunci personalizzati. Questi passaggi rendono più difficile per aziende come Discover-Tech profilarti e selezionarti come bersaglio.
Infine, per chi è ad alto rischio, considera l'utilizzo di modalità di sicurezza specializzate. La modalità Lockdown di Apple, ad esempio, disabilita alcune complesse funzioni web che vengono frequentemente utilizzate negli attacchi zero-click. Sebbene queste misure possano rendere internet meno conveniente, sono necessarie in un mondo in cui un semplice banner pubblicitario è un'arma. La scoperta di Citizen Lab è probabilmente solo una parte di una tendenza molto più ampia. Finché l'ecosistema pubblicitario rimarrà opaco e automatizzato, continuerà a essere un bersaglio per coloro che cercano di aggirare la sicurezza digitale.
Fonti
- Citizen Lab Report: AdFection: A New Zero-Click Spyware Delivery Platform
- Regolamento Generale sulla Protezione dei Dati (GDPR), Articolo 5 (Principi applicabili al trattamento dei dati personali)
- Regolamento Generale sulla Protezione dei Dati (GDPR), Articolo 32 (Sicurezza del trattamento)
- Direttiva ePrivacy 2002/58/CE (Direttiva relativa alla vita privata e alle comunicazioni elettroniche)
- Google Policy Statement on Discover-Tech Suspension
Dichiarazione di non responsabilità: questo articolo è solo a scopo informativo e giornalistico e non costituisce una consulenza legale formale. Se ritieni che il tuo dispositivo sia stato compromesso da uno spyware, consulta un professionista qualificato della sicurezza informatica o un consulente legale specializzato in diritti digitali.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
