


Die unsichtbare Anzeigenauktion installiert Spyware auf Ihrem Telefon ohne einen Klick
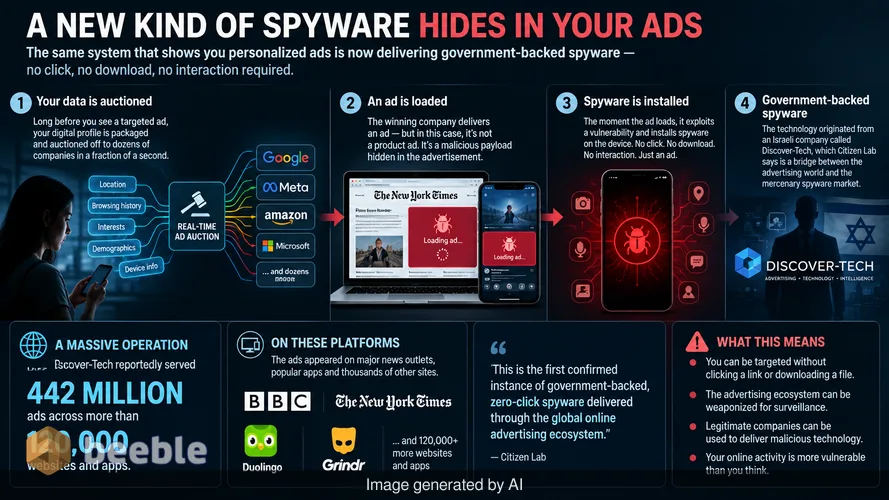
Lange bevor Sie eine gezielte Anzeige für ein neues Paar Laufschuhe sehen, wurde Ihr digitales Profil in Bruchteilen einer Sekunde an Dutzende von Unternehmen versteigert. Dieser Prozess ist der Motor des modernen Internets. Er bestimmt, welche Banner auf Ihrem Bildschirm erscheinen und welche Videos vor Ihren Inhalten abgespielt werden. Ein neuer Bericht von Citizen Lab zeigt jedoch, dass dasselbe automatisierte System nun hochentwickelte Spyware an ahnungslose Ziele liefert. Die Forscher identifizierten eine neue Kampagne namens AdFection. Dieser Angriff ist einzigartig, da er keine Interaktion des Opfers erfordert. Sie müssen nicht auf einen verdächtigen Link klicken oder eine bösartige Datei herunterladen. Allein das Laden einer Anzeige auf einer Website oder in einer mobilen App reicht aus, um ein Gerät zu kompromittieren.
Diese Entdeckung markiert den ersten bestätigten Fall von staatlich unterstützter Zero-Click-Spyware, die über das globale Online-Werbe-Ökosystem verbreitet wurde. Die Technologie stammt von einem israelischen Unternehmen namens Discover-Tech. Während sich die Firma als legitimer Werbeanbieter präsentiert, beschreibt Citizen Lab sie als Brücke zwischen der Werbewelt und dem Markt für Söldner-Spyware. Das Ausmaß der Operation ist gewaltig. Berichten zufolge schaltete Discover-Tech 442 Millionen Anzeigen auf mehr als 120.000 Websites und Apps. Dazu gehörten große Nachrichtenportale wie die BBC und The New York Times sowie beliebte mobile Anwendungen wie Duolingo und Grindr.
Die Mechanik von Zero-Click-Werbeinfektionen
Das Werbe-Ökosystem ist ein weit offenes Fenster in einem ansonsten verschlossenen Haus. Die meiste moderne Sicherheit konzentriert sich darauf, das Betriebssystem oder den Browser gegen direkte Angriffe zu härten. Spyware-Entwickler haben einen Weg um diese Abwehrmechanismen herum gefunden, indem sie das Real-Time Bidding (RTB)-System nutzen. RTB ist eine automatisierte Auktion, bei der Werbetreibende bieten, um einem bestimmten Nutzer basierend auf dessen Daten eine Anzeige zu zeigen. Wenn Sie eine Website besuchen, sendet die Seite eine Anfrage, die Ihren Standort, den Gerätetyp und den Browserverlauf enthält. Werbetreibende nutzen diese Daten, um zu entscheiden, ob sie Sie ansprechen wollen.
Discover-Tech nutzte dieses System, um Profile zu erstellen und bestimmte Personen zu de-anonymisieren. Sobald das System ein hochwertiges Ziel identifiziert hatte, lieferte es eine Anzeige mit bösartigem Code aus. Dieser Code wird ausgeführt, sobald die Anzeige auf dem Bildschirm gerendert wird. Dies bezeichnen Sicherheitsforscher als Zero-Click-Exploit. Er macht menschliches Versagen überflüssig. In der Vergangenheit mussten Angreifer einen Journalisten oder Diplomaten dazu verleiten, auf einen Link in einer Textnachricht zu klicken. Mit AdFection gelingt der Angriff, weil das Opfer lediglich eine vertrauenswürdige Website besucht oder eine vertraute App geöffnet hat. Der bösartige Code ist in den visuellen Elementen der Anzeige vergraben. Infolgedessen bleibt dem Opfer verborgen, dass sein Telefon oder Computer infiziert ist.
Angriffe auf den Kern globaler Institutionen
Die Liste der Ziele deutet auf eine hochgradig koordinierte Anstrengung hin, Informationen über internationale Organisationen und Technologieführer zu sammeln. Citizen Lab fand Beweise dafür, dass die Spyware Mitarbeiter des Nachrichtensenders Al Jazeera ins Visier nahm. Sie erreichte auch Angestellte der NATO und der Europäischen Kommission. Die Reichweite erstreckte sich bis in den Privatsektor und betraf Personal bei großen Halbleiterunternehmen wie NVIDIA und Arm. Die Angreifer nahmen sogar Geräte von nationalen Cyber-Behörden und Anbietern kritischer Infrastrukturen ins Visier.
Dieses breite Targeting ist durch die Reichweite der Online-Werbung möglich. Da Anzeigen überall sind, ist die Angriffsfläche praktisch das gesamte Internet. Discover-Tech nutzte das Vertrauen aus, das Nutzer in beliebte Apps und Websites setzen. Wenn ein Nutzer eine Anzeige auf einer seriösen Nachrichtenseite sieht, geht er davon aus, dass die Seite den Inhalt geprüft hat. In Wirklichkeit hat der Website-Betreiber nur sehr wenig Kontrolle darüber, welche spezifischen Anzeigen erscheinen. Die automatisierten Auktionshäuser entscheiden in Echtzeit über den Inhalt. Dieser Mangel an Aufsicht ermöglicht es böswilligen Akteuren, sich unter Millionen legitimer Marketingkampagnen offen zu verstecken.
Der Zusammenbruch der Anonymität im Auktionsprozess
Einer der besorgniserregendsten Aspekte des Berichts ist, wie die Angreifer das Werbesystem nutzten, um die Privatsphäre der Nutzer auszuhebeln. Der RTB-Prozess stützt sich auf pseudonyme Identifikatoren. Dies sind Zeichenfolgen aus Zahlen und Buchstaben, die einen Nutzer repräsentieren, ohne seinen gesetzlichen Namen zu verwenden. Im regulatorischen Kontext wird dies oft als datenschutzfreundliche Maßnahme angesehen. Diese Identifikatoren sind jedoch nicht wirklich anonym. In Kombination mit Standortdaten und Gerätemetadaten werden sie zu einem digitalen Fingerabdruck.
Discover-Tech nutzte diese Fingerabdrücke, um Ziele über verschiedene Apps und Websites hinweg zu verfolgen. Dies ermöglichte es ihnen, auf den perfekten Moment zu warten, um die Spyware-Payload auszuliefern. Die Forscher fanden auch Login-Protokolle auf der eigenen Infrastruktur von Discover-Tech, die sie mit anderen bekannten Spyware-Herstellern in Verbindung brachten, darunter eine Firma namens Candiru. Dies deutet auf ein kollaboratives Ökosystem hin, in dem verschiedene Söldnergruppen Tools und Zugriffsmethoden teilen. Das Werbesystem bietet das perfekte Transportmittel für diese Tools, da es darauf ausgelegt ist, herkömmliche Firewalls und Sicherheitsfilter zu umgehen.
Google und die Reaktion des Werbe-Ökosystems
Google ist einer der größten Akteure auf dem globalen Werbemarkt. Der Bericht weist darauf hin, dass Discover-Tech die Plattformen von Google nutzte, um ihre Anzeigen zu verbreiten. Nach einer gemeinsamen Untersuchung mit Citizen Lab und der Sicherheitsfirma Confiant ergriff Google Maßnahmen. Das Unternehmen schloss Discover-Tech von seiner globalen Anbieterliste aus und sperrte sie von seinen Werbeplattformen. Google erklärte, dass die Firma systematisch gegen Richtlinien zu täuschenden Praktiken und der Verbreitung von Malware verstoßen habe.
Obwohl diese Suspendierung ein notwendiger Schritt ist, verdeutlicht sie eine systemische Schwachstelle. Die Werbebranche arbeitet nach einem Modell massiver Skalierung und hoher Geschwindigkeit. Die Überprüfung jedes einzelnen Werbetreibenden ist schwierig, wenn jede Sekunde Millionen von Auktionen stattfinden. Aus Compliance-Sicht stellt dies ein erhebliches Risiko für Plattformen dar. Wenn eine Plattform zulässt, dass ihre Infrastruktur für staatlich geförderte Überwachung genutzt wird, droht ihr eine rechtliche Prüfung unter Datenschutzgesetzen wie der Datenschutz-Grundverordnung (DSGVO) in Europa. Gemäß der DSGVO sind Unternehmen verpflichtet sicherzustellen, dass die Datenverarbeitung sicher ist und dass sie für jede Transaktion eine gültige Rechtsgrundlage haben.
Rechtliche Verantwortlichkeit im Markt für Söldner-Spyware
Die Nutzung von Werbung zur Überwachung wirft komplexe rechtliche Fragen auf. Die meisten Werbedaten werden auf der Rechtsgrundlage des berechtigten Interesses verarbeitet. Dies ist eine Bestimmung im Datenschutzrecht, die es Unternehmen erlaubt, Daten zu verarbeiten, wenn sie einen triftigen Grund haben, der die Rechte des Nutzers nicht überwiegt. Die Verwendung dieser Daten zur Installation von Spyware ist ein klarer Verstoß gegen diesen Grundsatz. Es ist auch ein Verstoß gegen die ePrivacy-Richtlinie, die eine Zustimmung für den Zugriff auf Informationen erfordert, die auf dem Gerät eines Nutzers gespeichert sind.
Es gibt auch das Problem der extraterritorialen Gerichtsbarkeit. Discover-Tech ist eine israelische Firma, aber ihre Opfer befinden sich auf der ganzen Welt. Viele der Anzeigen wurden Nutzern in der Europäischen Union und den Vereinigten Staaten gezeigt. Dies bedeutet, dass die Aufsichtsbehörden in diesen Gerichtsbarkeiten befugt sind, die Verletzung der Privatsphäre zu untersuchen. Es ist jedoch historisch schwierig, Söldner-Spyware-Firmen zur Rechenschaft zu ziehen. Diese Unternehmen agieren oft über Schichten von Briefkastenfirmen und nutzen komplexe technische Methoden, um ihre Aktivitäten zu verschleiern. Letztendlich liegt die Verantwortung oft bei den Plattformbetreibern, ihre eigenen Netzwerke effektiver zu überwachen.
Praktische Schritte zur Sicherung Ihres digitalen Fußabdrucks
Die Entdeckung von AdFection beweist, dass standardmäßige digitale Hygiene für Hochrisikopersonen nicht mehr ausreicht. Wenn Sie Journalist, Regierungsbeamter oder Forscher sind, müssen Sie davon ausgehen, dass Ihre Surfgewohnheiten ein Angriffsvektor sind. Der effektivste Weg, diese spezifische Bedrohung zu mindern, besteht darin, Ihre Exposition gegenüber dem Werbe-Ökosystem zu reduzieren. Es geht nicht darum, sich vor einem einzelnen Unternehmen zu verstecken. Es geht darum, das Fenster zu schließen, das das RTB-System offen lässt.
Erstens sollten Sie die Verwendung eines robusten Werbeblockers in Betracht ziehen. Tools wie uBlock Origin verhindern, dass der Browser die Werbeinhalte überhaupt von den Auktionsservern anfordert. Wenn die Anzeige nie geladen wird, kann der Zero-Click-Exploit nicht ausgeführt werden. Zweitens sollten Sie das Ad-Tracking auf Ihren mobilen Geräten deaktivieren. Verwenden Sie auf Apple-Geräten die Funktion „App-Tracking ablehnen“. Setzen Sie auf Android Ihre Werbe-ID zurück und deaktivieren Sie personalisierte Werbung. Diese Schritte erschweren es Firmen wie Discover-Tech, Profile von Ihnen zu erstellen und Sie als Ziel auszuwählen.
Schließlich sollten Personen mit hohem Risiko spezielle Sicherheitsmodi verwenden. Apples Blockierungsmodus (Lockdown Mode) deaktiviert beispielsweise bestimmte komplexe Webfunktionen, die häufig bei Zero-Click-Angriffen verwendet werden. Obwohl diese Maßnahmen das Internet weniger komfortabel machen können, sind sie in einer Welt notwendig, in der eine einfache Bannerwerbung eine Waffe ist. Die Entdeckung durch Citizen Lab ist wahrscheinlich nur ein Teil eines viel größeren Trends. Solange das Werbe-Ökosystem undurchsichtig und automatisiert bleibt, wird es weiterhin ein Ziel für diejenigen sein, die die digitale Sicherheit umgehen wollen.
Quellen
- Citizen Lab Bericht: AdFection: A New Zero-Click Spyware Delivery Platform
- Datenschutz-Grundverordnung (DSGVO), Artikel 5 (Grundsätze für die Verarbeitung personenbezogener Daten)
- Datenschutz-Grundverordnung (DSGVO), Artikel 32 (Sicherheit der Verarbeitung)
- ePrivacy-Richtlinie 2002/58/EG (Richtlinie über den Datenschutz und die elektronische Kommunikation)
- Google-Richtlinienerklärung zur Suspendierung von Discover-Tech
Haftungsausschluss: Dieser Artikel dient ausschließlich Informations- und journalistischen Zwecken und stellt keine formelle Rechtsberatung dar. Wenn Sie glauben, dass Ihr Gerät durch Spyware kompromittiert wurde, wenden Sie sich an einen qualifizierten Cybersicherheitsexperten oder einen auf digitale Rechte spezialisierten Rechtsbeistand.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
