


Невидимый рекламный аукцион устанавливает шпионское ПО на ваш телефон без единого клика
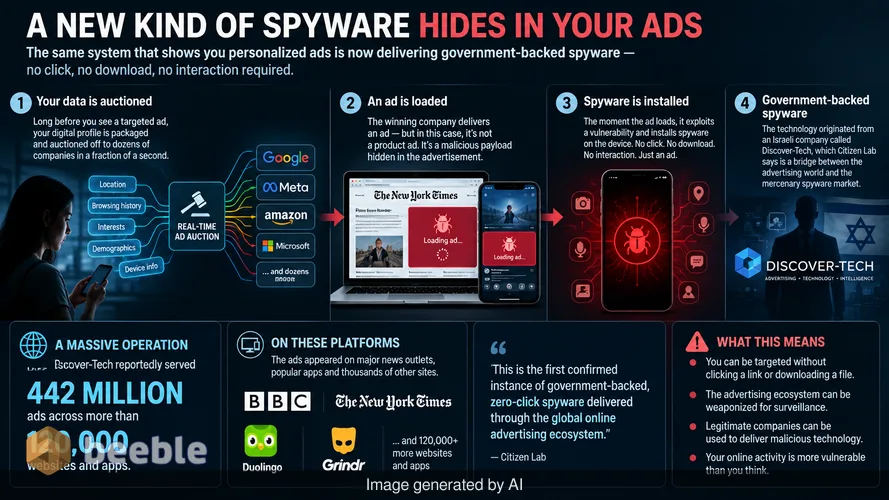
Задолго до того, как вы увидите таргетированную рекламу новых кроссовок, ваш цифровой профиль был продан на аукционе десяткам компаний за доли секунды. Этот процесс является двигателем современного интернета. Он определяет, какие баннеры появляются на вашем экране и какие видеоролики воспроизводятся перед вашим контентом. Однако новый отчет Citizen Lab показывает, что эта же автоматизированная система теперь доставляет сложное шпионское ПО ничего не подозревающим целям. Исследователи выявили новую кампанию под названием AdFection. Эта атака уникальна тем, что не требует никакого взаимодействия со стороны жертвы. Вам не нужно переходить по подозрительной ссылке или скачивать вредоносный файл. Самого факта загрузки рекламы на веб-сайте или внутри мобильного приложения достаточно, чтобы скомпрометировать устройство.
Это открытие знаменует собой первый подтвержденный случай доставки поддерживаемого государством шпионского ПО с нулевым щелчком (zero-click) через глобальную экосистему онлайн-рекламы. Технология была разработана израильской компанией Discover-Tech. Хотя фирма позиционирует себя как легитимный поставщик рекламы, Citizen Lab описывает ее как мост между миром рекламы и рынком наемного шпионского ПО. Масштаб операции огромен. Сообщается, что Discover-Tech показала 442 миллиона объявлений на более чем 120 000 веб-сайтов и приложений. В их число входили крупные новостные агентства, такие как BBC и The New York Times, а также популярные мобильные приложения, такие как Duolingo и Grindr.
Механика заражения через рекламу без клика
Рекламная экосистема — это широко открытое окно в запертом доме. Большинство современных средств безопасности сосредоточено на укреплении операционной системы или браузера против прямых атак. Разработчики шпионского ПО нашли способ обойти эту защиту, используя систему торгов в реальном времени (RTB). RTB — это автоматизированный аукцион, на котором рекламодатели делают ставки на показ рекламы конкретному пользователю на основе его данных. Когда вы посещаете веб-сайт, сайт отправляет запрос, содержащий ваше местоположение, тип устройства и историю просмотров. Рекламодатели используют эти данные, чтобы решить, хотят ли они таргетировать вас.
Discover-Tech использовала эту систему для профилирования и деанонимизации конкретных лиц. Как только система идентифицировала ценную цель, она доставляла рекламу, содержащую вредоносный код. Этот код исполняется, как только реклама отрисовывается на экране. Это то, что исследователи безопасности называют эксплойтом с нулевым щелчком. Он исключает необходимость в человеческой ошибке. В прошлом злоумышленникам приходилось обманом заставлять журналиста или дипломата переходить по ссылке в текстовом сообщении. С AdFection атака удается потому, что жертва просто просматривала доверенный веб-сайт или открыла знакомое приложение. Вредоносный код спрятан внутри визуальных элементов рекламного объявления. Следовательно, жертва не подозревает, что ее телефон или компьютер заражены.
Таргетинг на ядро глобальных институтов
Список целей указывает на высокоскоординированные усилия по сбору разведывательной информации о международных организациях и технологических лидерах. Citizen Lab обнаружила доказательства того, что шпионское ПО было нацелено на сотрудников новостной сети Al Jazeera. Оно также затронуло сотрудников НАТО и Европейской комиссии. Охват распространился и на частный сектор, затронув персонал крупных полупроводниковых компаний, таких как NVIDIA и Arm. Злоумышленники даже атаковали устройства, используемые национальными киберагентствами и поставщиками критической инфраструктуры.
Такой широкий таргетинг возможен благодаря охвату онлайн-рекламы. Поскольку реклама повсюду, поверхностью атаки фактически является весь интернет. Discover-Tech использовала доверие пользователей к популярным приложениям и веб-сайтам. Когда пользователь видит рекламу на авторитетном новостном сайте, он полагает, что сайт проверил контент. В действительности владелец веб-сайта имеет очень мало контроля над тем, какие именно объявления появляются. Автоматизированные аукционные дома принимают решение о контенте в режиме реального времени. Отсутствие надзора позволяет злоумышленникам скрываться на виду среди миллионов легитимных маркетинговых кампаний.
Крах анонимности в процессе торгов
Одним из наиболее тревожных аспектов отчета является то, как злоумышленники использовали рекламную систему для лишения пользователей конфиденциальности. Процесс RTB опирается на псевдонимные идентификаторы. Это строки цифр и букв, которые представляют пользователя без использования его юридического имени. В регуляторном контексте это часто считается мерой по сохранению конфиденциальности. Однако эти идентификаторы не являются по-настоящему анонимными. В сочетании с данными о местоположении и метаданными устройства они становятся цифровым отпечатком.
Discover-Tech использовала эти отпечатки для отслеживания целей в различных приложениях и на веб-сайтах. Это позволяло им дождаться идеального момента для доставки полезной нагрузки шпионского ПО. Исследователи также обнаружили записи о входе в собственную инфраструктуру Discover-Tech, которые связывали их с другими известными производителями шпионского ПО, включая фирму под названием Candiru. Это предполагает наличие совместной экосистемы, в которой различные группы наемников обмениваются инструментами и методами доступа. Рекламная система обеспечивает идеальное средство доставки для этих инструментов, поскольку она создана для обхода традиционных брандмауэров и фильтров безопасности.
Google и реакция рекламной экосистемы
Google является одним из крупнейших игроков на мировом рекламном рынке. Отчет указывает на то, что Discover-Tech использовала платформы Google для распространения своей рекламы. После совместного расследования с Citizen Lab и охранной фирмой Confiant, Google предприняла действия. Компания исключила Discover-Tech из своего глобального списка поставщиков и заблокировала их на своих рекламных платформах. Google заявила, что фирма систематически нарушала политику в отношении вводящих в заблуждение практик и распространения вредоносного ПО.
Хотя эта приостановка является необходимым шагом, она подчеркивает системную уязвимость. Рекламная индустрия работает по модели огромного масштаба и высокой скорости. Верификация каждого отдельного рекламодателя затруднена, когда каждую секунду происходят миллионы аукционов. С точки зрения комплаенса, это создает значительный риск для платформ. Если платформа позволяет использовать свою инфраструктуру для государственного наблюдения, ей грозит потенциальная юридическая проверка в соответствии с законами о защите данных, такими как Общий регламент по защите данных (GDPR) в Европе. Согласно GDPR, компании обязаны обеспечивать безопасность обработки данных и иметь веские юридические основания для каждой транзакции.
Юридическая ответственность на рынке наемного шпионского ПО
Использование рекламы для наблюдения поднимает сложные юридические вопросы. Большинство рекламных данных обрабатывается на законном основании «Законного интереса». Это положение в законе о конфиденциальности, которое позволяет компаниям обрабатывать данные, если у них есть веская причина, которая не перевешивает права пользователя. Использование этих данных для установки шпионского ПО является явным нарушением этого принципа. Это также нарушение Директивы о конфиденциальности и электронных средствах связи (ePrivacy Directive), которая требует согласия на доступ к информации, хранящейся на устройстве пользователя.
Существует также вопрос экстерриториальной юрисдикции. Discover-Tech — израильская фирма, но ее жертвы находятся по всему миру. Многие объявления были показаны пользователям в Европейском Союзе и США. Это означает, что регуляторы в этих юрисдикциях имеют полномочия расследовать нарушение конфиденциальности. Однако привлечь фирмы, производящие наемное шпионское ПО, к ответственности исторически сложно. Эти компании часто работают через слои подставных корпораций и используют сложные технические методы для сокрытия своей деятельности. В конечном счете ответственность часто ложится на поставщиков платформ, которые должны более эффективно контролировать свои собственные сети.
Практические шаги по защите вашего цифрового следа
Обнаружение AdFection доказывает, что стандартной цифровой гигиены больше недостаточно для лиц из группы высокого риска. Если вы журналист, государственный чиновник или исследователь, вы должны исходить из того, что ваши привычки просмотра веб-страниц являются вектором атаки. Самый эффективный способ смягчить эту конкретную угрозу — уменьшить ваше присутствие в рекламной экосистеме. Речь идет не о том, чтобы спрятаться от одной компании. Речь идет о том, чтобы закрыть окно, которое оставляет открытым система RTB.
Во-первых, рассмотрите возможность использования надежного блокировщика рекламы. Такие инструменты, как uBlock Origin, не позволяют браузеру даже запрашивать рекламный контент с серверов аукционов. Если реклама никогда не загружается, эксплойт с нулевым щелчком не может быть исполнен. Во-вторых, отключите отслеживание рекламы на своих мобильных устройствах. На устройствах Apple используйте функцию «Попросить приложение не отслеживать». На Android сбросьте свой рекламный идентификатор и откажитесь от персонализированной рекламы. Эти шаги мешают таким фирмам, как Discover-Tech, профилировать вас и выбирать в качестве цели.
Наконец, тем, кто подвергается высокому риску, стоит рассмотреть возможность использования специализированных режимов безопасности. Например, режим блокировки (Lockdown Mode) от Apple отключает определенные сложные веб-функции, которые часто используются в атаках с нулевым щелчком. Хотя эти меры могут сделать интернет менее удобным, они необходимы в мире, где простой баннер является оружием. Открытие Citizen Lab, вероятно, является лишь частью гораздо более масштабной тенденции. Пока рекламная экосистема остается непрозрачной и автоматизированной, она будет продолжать оставаться целью для тех, кто ищет способы обхода цифровой безопасности.
Источники
- Citizen Lab Report: AdFection: A New Zero-Click Spyware Delivery Platform
- General Data Protection Regulation (GDPR), Article 5 (Principles relating to processing of personal data)
- General Data Protection Regulation (GDPR), Article 32 (Security of processing)
- ePrivacy Directive 2002/58/EC (Directive on privacy and electronic communications)
- Google Policy Statement on Discover-Tech Suspension
Отказ от ответственности: Данная статья предназначена исключительно для информационных и журналистских целей и не является официальной юридической консультацией. Если вы считаете, что ваше устройство было скомпрометировано шпионским ПО, проконсультируйтесь с квалифицированным специалистом по кибербезопасности или юристом, специализирующимся на цифровых правах.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
