


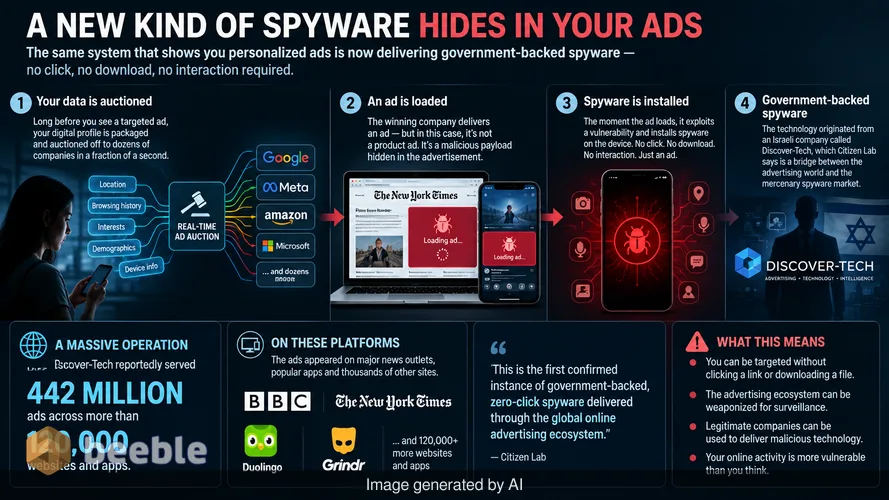
在你看到一双新跑鞋的定向广告很久之前,你的数字档案就已经在不到一秒钟的时间内被拍卖给了数十家公司。这个过程是现代互联网的引擎。它决定了哪些横幅广告出现在你的屏幕上,以及哪些视频在你的内容之前播放。然而,公民实验室(Citizen Lab)的一份新报告显示,这个同样的自动化系统现在正向毫无防备的目标分发复杂的间谍软件。研究人员发现了一个名为 AdFection 的新攻击活动。这次攻击的独特之处在于它不需要受害者的任何交互。你不需要点击可疑链接或下载恶意文件。仅仅是在网站上或移动应用内加载广告的行为,就足以入侵一台设备。
这一发现标志着首个经证实的、通过全球在线广告生态系统分发的政府支持的零点击间谍软件案例。该技术源自一家名为 Discover-Tech 的以色列公司。虽然该公司自称是合法的广告供应商,但公民实验室将其描述为广告世界与雇佣兵间谍软件市场之间的桥梁。该行动的规模巨大。据报道,Discover-Tech 在超过 120,000 个网站和应用程序中投放了 4.42 亿个广告。其中包括英国广播公司(BBC)和《纽约时报》等主流新闻媒体,以及 Duolingo 和 Grindr 等流行的移动应用程序。
零点击广告感染的机制
广告生态系统就像是一座原本锁好的房子里一扇敞开的窗户。大多数现代安全措施都专注于加固操作系统或浏览器以抵御直接攻击。间谍软件开发商通过使用实时竞价(RTB)系统找到了绕过这些防御的方法。RTB 是一种自动化拍卖,广告商根据用户的数据竞价向特定用户展示广告。当你访问一个网站时,该站点会发送一个包含你的位置、设备类型和浏览历史的请求。广告商利用这些数据来决定是否要针对你。
Discover-Tech 利用这个系统对特定个人进行画像和去匿名化。一旦系统识别出高价值目标,它就会投放一个包含恶意代码的广告。该代码在广告渲染到屏幕上时立即执行。这就是安全研究人员所说的零点击漏洞利用。它消除了对人为错误的需求。过去,攻击者必须诱骗记者或外交官点击短信中的链接。而有了 AdFection,攻击之所以成功,是因为受害者只是浏览了一个信任的网站或打开了一个熟悉的应用程序。恶意代码隐藏在广告的视觉元素中。因此,受害者完全没有意识到他们的手机或电脑已被感染。
针对全球机构的核心
目标名单表明,这是一次高度协调的行动,旨在收集国际组织和技术领袖的情报。公民实验室发现证据表明,该间谍软件针对的是半岛电视台(Al Jazeera)新闻网的工作人员。它还波及了北约(NATO)和欧盟委员会的员工。其触角延伸至私营部门,影响了英伟达(NVIDIA)和 Arm 等主要半导体公司的人员。攻击者甚至针对了国家网络机构和关键基础设施提供商使用的设备。
这种广泛的定位之所以成为可能,是因为在线广告的覆盖范围极广。由于广告无处不在,攻击面实际上是整个互联网。Discover-Tech 利用了用户对流行应用和网站的信任。当用户在信誉良好的新闻网站上看到广告时,他们会认为该网站已经审核了内容。实际上,网站所有者对具体出现哪些广告几乎没有控制权。自动化拍卖行实时决定内容。这种监管的缺失使得恶意行为者能够隐藏在数以百万计的合法营销活动中。
竞价过程中匿名制的崩溃
报告中最令人担忧的方面之一是攻击者如何利用广告系统剥夺用户隐私。RTB 过程依赖于伪匿名标识符。这些是代表用户但不使用其法定姓名的数字和字母字符串。在监管语境下,这通常被认为是一种保护隐私的措施。然而,这些标识符并非真正的匿名。当与位置数据和设备元数据结合时,它们就变成了数字指纹。
Discover-Tech 利用这些指纹在不同的应用和网站上追踪目标。这使他们能够等待完美的时机来投放间谍软件载荷。研究人员还在 Discover-Tech 自身的基础设施上发现了登录记录,将其与其他已知的间谍软件制造者联系起来,包括一家名为 Candiru 的公司。这表明存在一个协作生态系统,不同的雇佣兵团体共享工具和访问方法。广告系统为这些工具提供了完美的交付载体,因为它被构建为绕过传统的防火墙和安全过滤器。
谷歌与广告生态系统的反应
谷歌是全球广告市场最大的参与者之一。报告指出,Discover-Tech 利用谷歌的平台分发其广告。在与公民实验室和安全公司 Confiant 进行联合调查后,谷歌采取了行动。该公司将 Discover-Tech 从其全球供应商名单中除名,并禁止其进入其广告平台。谷歌表示,该公司系统性地违反了关于欺骗性行为和恶意软件分发的政策。
虽然这种禁令是必要的一步,但它凸显了系统性的脆弱性。广告行业以大规模和高速度的模式运作。当每秒发生数百万次拍卖时,验证每一个广告商是困难的。从合规的角度来看,这给平台带来了重大风险。如果一个平台允许其基础设施被用于国家支持的监控,它将面临欧洲《通用数据保护条例》(GDPR)等数据保护法律下的潜在法律审查。根据 GDPR,公司有义务确保数据处理的安全,并且每笔交易都有合法的法律依据。
雇佣兵间谍软件市场的法律责任
将广告用于监控引发了复杂的法律问题。大多数广告数据的处理是基于“正当利益”这一法律依据。这是隐私法中的一项规定,允许公司在拥有不超出用户权利的有效理由时处理数据。利用这些数据安装间谍软件显然违反了这一原则。这也违反了《电子隐私指令》(ePrivacy Directive),该指令要求在访问存储在用户设备上的信息时必须获得同意。
还存在域外管辖权的问题。Discover-Tech 是一家以色列公司,但其受害者遍布世界各地。许多广告展示给了欧盟和美国的用户。这意味着这些司法管辖区的监管机构有权调查隐私泄露事件。然而,追究雇佣兵间谍软件公司的责任历来困难重重。这些公司通常通过多层壳公司运作,并使用复杂的技术手段隐藏其活动。最终,责任往往落在平台提供商身上,要求他们更有效地监管自己的网络。
保护数字足迹的实际步骤
AdFection 的发现证明,对于高风险个人来说,标准的数字卫生习惯已不再足够。如果你是一名记者、政府官员或研究人员,你必须假设你的浏览习惯是攻击的媒介。减轻这一特定威胁最有效的方法是减少你暴露在广告生态系统中的机会。这不仅仅是躲避某一家公司,而是要关闭 RTB 系统留下的那扇窗户。
首先,考虑使用强大的广告拦截器。像 uBlock Origin 这样的工具可以阻止浏览器向拍卖服务器请求广告内容。如果广告从未加载,零点击漏洞就无法执行。其次,在你的移动设备上禁用广告追踪。在苹果设备上,使用“要求应用不跟踪”功能。在安卓系统上,重置你的广告 ID 并选择退出个性化广告。这些步骤让 Discover-Tech 这样的公司更难对你进行画像并选择你作为目标。
最后,对于那些面临高风险的人,考虑使用专门的安全模式。例如,苹果的“锁定模式”会禁用某些经常在零点击攻击中使用的复杂网页功能。虽然这些措施可能会让互联网变得不那么方便,但在一个简单的横幅广告就能成为武器的世界里,它们是必要的。公民实验室的发现可能只是一个更大趋势的一部分。只要广告生态系统保持不透明和自动化,它将继续成为那些寻求绕过数字安全的人的目标。
来源
- Citizen Lab Report: AdFection: A New Zero-Click Spyware Delivery Platform
- General Data Protection Regulation (GDPR), Article 5 (Principles relating to processing of personal data)
- General Data Protection Regulation (GDPR), Article 32 (Security of processing)
- ePrivacy Directive 2002/58/EC (Directive on privacy and electronic communications)
- Google Policy Statement on Discover-Tech Suspension
免责声明:本文仅用于信息和新闻目的,不构成正式的法律建议。如果您认为您的设备已被间谍软件入侵,请咨询合格的网络安全专业人士或专门从事数字权利的法律顾问。




