


Nematomas reklamų aukcionas įdiegia šnipinėjimo programinę įrangą jūsų telefone be jokio paspaudimo
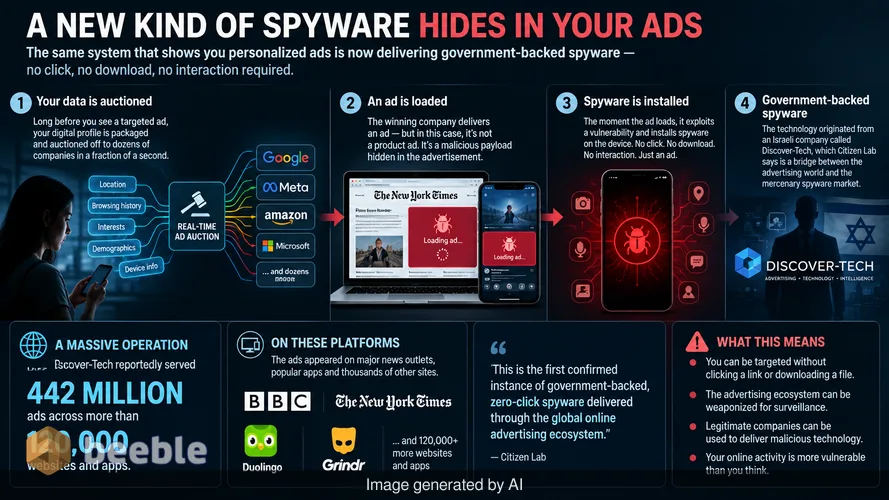
Likus daug laiko iki tol, kol pamatysite tikslinę naujų bėgimo batelių reklamą, jūsų skaitmeninis profilis per sekundės dalį buvo parduotas aukcione dešimtims įmonių. Šis procesas yra šiuolaikinio interneto variklis. Jis nustato, kokie reklaminiai skydeliai pasirodo jūsų ekrane ir kokie vaizdo įrašai rodomi prieš jūsų turinį. Tačiau nauja „Citizen Lab“ ataskaita atskleidžia, kad ši pati automatizuota sistema dabar pristato sudėtingą šnipinėjimo programinę įrangą nieko neįtariantiems taikiniams. Tyrėjai nustatė naują kampaniją, pavadintą „AdFection“. Ši ataka yra unikali, nes jai nereikia jokios aukos sąveikos. Jums nereikia spausti įtartinos nuorodos ar atsisiųsti kenkėjiško failo. Pakanka vien to, kad reklama būtų įkelta svetainėje arba mobiliojoje programėlėje, kad įrenginys būtų pažeistas.
Šis atradimas yra pirmasis patvirtintas atvejis, kai vyriausybės remiama, „nulinio paspaudimo“ (angl. zero-click) šnipinėjimo įranga pristatoma per pasaulinę interneto reklamos ekosistemą. Technologija sukurta Izraelio bendrovės „Discover-Tech“. Nors ši firma prisistato kaip teisėta reklamos pardavėja, „Citizen Lab“ ją apibūdina kaip tiltą tarp reklamos pasaulio ir samdomų šnipinėjimo programų rinkos. Operacijos mastas yra milžiniškas. Pranešama, kad „Discover-Tech“ pateikė 442 milijonus reklamų daugiau nei 120 000 svetainių ir programėlių. Tarp jų buvo pagrindiniai naujienų kanalai, tokie kaip BBC ir „The New York Times“, taip pat populiarios mobiliosios programėlės, pavyzdžiui, „Duolingo“ ir „Grindr“.
Bepaspaudiminių reklaminių infekcijų mechanika
Reklamos ekosistema yra plačiai atvertas langas kitaip užrakintame name. Dauguma šiuolaikinių saugumo priemonių orientuojasi į operacinės sistemos ar naršyklės apsaugą nuo tiesioginių atakų. Šnipinėjimo programų kūrėjai rado būdą apeiti šią gynybą naudodami realaus laiko kainų siūlymo (angl. Real-Time Bidding, RTB) sistemą. RTB yra automatizuotas aukcionas, kuriame reklamuotojai varžosi dėl galimybės parodyti reklamą konkrečiam vartotojui pagal jo duomenis. Kai apsilankote svetainėje, ji išsiunčia užklausą, kurioje nurodyta jūsų vieta, įrenginio tipas ir naršymo istorija. Reklamuotojai naudoja šiuos duomenis nuspręsdami, ar nori nusitaikyti į jus.
„Discover-Tech“ naudojo šią sistemą konkrečių asmenų profiliavimui ir deanonimizavimui. Kai tik sistema atpažindavo vertingą taikinį, ji pateikdavo reklamą su kenkėjišku kodu. Šis kodas vykdomas iškart, kai tik reklama atvaizduojama ekrane. Tai saugumo tyrėjai vadina „nulinio paspaudimo“ išnaudojimu (angl. zero-click exploit). Tai panaikina žmogaus klaidos poreikį. Anksčiau užpuolikai turėdavo apgauti žurnalistą ar diplomatą, kad šis paspaustų nuorodą tekstinėje žinutėje. Naudojant „AdFection“, ataka pavyksta, nes auka tiesiog naršė patikimoje svetainėje arba atsidarė pažįstamą programėlę. Kenkėjiškas kodas yra paslėptas reklamos vizualiniuose elementuose. Todėl auka net nesuvokia, kad jos telefonas ar kompiuteris yra užkrėstas.
Taikymasis į pasaulinių institucijų branduolį
Taikinių sąrašas rodo aukšto lygio koordinuotas pastangas rinkti žvalgybinę informaciją apie tarptautines organizacijas ir technologijų lyderius. „Citizen Lab“ rado įrodymų, kad šnipinėjimo įranga buvo nukreipta į „Al Jazeera“ naujienų tinklo darbuotojus. Ji taip pat pasiekė NATO ir Europos Komisijos darbuotojus. Poveikis išplito ir į privatų sektorių, paveikdamas didžiųjų puslaidininkių bendrovių, tokių kaip NVIDIA ir „Arm“, personalą. Užpuolikai netgi taikėsi į įrenginius, kuriais naudojasi nacionalinės kibernetinio saugumo agentūros ir ypatingos svarbos infrastruktūros teikėjai.
Toks platus taikymasis įmanomas dėl interneto reklamos pasiekiamumo. Kadangi reklamos yra visur, atakos paviršius faktiškai yra visas internetas. „Discover-Tech“ pasinaudojo pasitikėjimu, kurį vartotojai puoselėja populiarioms programėlėms ir svetainėms. Kai vartotojas mato reklamą patikimoje naujienų svetainėje, jis daro prielaidą, kad svetainė patikrino turinį. Tikrovėje svetainės savininkas labai mažai kontroliuoja, kokios konkrečios reklamos pasirodo. Automatizuoti aukcionų namai nusprendžia turinį realiuoju laiku. Šis priežiūros trūkumas leidžia piktavaliams veikėjams pasislėpti matomoje vietoje tarp milijonų teisėtų rinkodaros kampanijų.
Anonimiškumo žlugimas kainų siūlymo procese
Vienas labiausiai nerimą keliančių ataskaitos aspektų yra tai, kaip užpuolikai naudojo reklamos sistemą vartotojų privatumui panaikinti. RTB procesas remiasi pseudoniminiais identifikatoriais. Tai skaičių ir raidžių eilutės, kurios reprezentuoja vartotoją nenaudojant jo teisinio vardo. Reguliavimo kontekste tai dažnai laikoma privatumą saugančia priemone. Tačiau šie identifikatoriai nėra visiškai anonimiški. Sujungus juos su vietos duomenimis ir įrenginio metaduomenimis, jie tampa skaitmeniniu piršto atspaudu.
„Discover-Tech“ naudojo šiuos pirštų atspaudus taikiniams sekti skirtingose programėlėse ir svetainėse. Tai leido jiems laukti tinkamiausio momento šnipinėjimo programos užtaisui pristatyti. Tyrėjai taip pat rado prisijungimo įrašus pačios „Discover-Tech“ infrastruktūroje, kurie siejo juos su kitais žinomais šnipinėjimo programų gamintojais, įskaitant firmą „Candiru“. Tai rodo bendradarbiavimo ekosistemą, kurioje skirtingos samdinių grupės dalijasi įrankiais ir prieigos metodais. Reklamos sistema suteikia puikią priemonę šiems įrankiams pristatyti, nes ji sukurta apeiti tradicines užkardas ir saugumo filtrus.
„Google“ ir reklamos ekosistemos atsakas
„Google“ yra viena didžiausių žaidėjų pasaulinėje reklamos rinkoje. Ataskaita rodo, kad „Discover-Tech“ naudojo „Google“ platformas savo reklamoms platinti. Po bendro tyrimo su „Citizen Lab“ ir saugumo firma „Confiant“, „Google“ ėmėsi veiksmų. Bendrovė pašalino „Discover-Tech“ iš savo pasaulinio tiekėjų sąrašo ir užblokavo juos savo reklamos platformose. „Google“ pareiškė, kad ši firma sistemingai pažeidinėjo politiką dėl klaidinančios praktikos ir kenkėjiškų programų platinimo.
Nors šis suspendavimas yra būtinas žingsnis, jis išryškina sisteminį pažeidžiamumą. Reklamos pramonė veikia masinio masto ir didelio greičio modeliu. Kiekvieno reklamuotojo patikrinimas yra sudėtingas, kai kas sekundę vyksta milijonai aukcionų. Atitikties požiūriu tai sukuria didelę riziką platformoms. Jei platforma leidžia savo infrastruktūrą naudoti valstybės remiamam stebėjimui, jai gresia teisinis patikrinimas pagal duomenų apsaugos įstatymus, tokius kaip Bendrasis duomenų apsaugos reglamentas (BDAR) Europoje. Pagal BDAR įmonės privalo užtikrinti, kad duomenų tvarkymas būtų saugus ir kad jos turėtų galiojantį teisinį pagrindą kiekvienai operacijai.
Teisinė atsakomybė samdomų šnipinėjimo programų rinkoje
Reklamos naudojimas stebėjimui kelia sudėtingus teisinius klausimus. Dauguma reklamos duomenų tvarkomi remiantis Teisėto intereso teisiniu pagrindu. Tai privatumo teisės nuostata, leidžianti įmonėms tvarkyti duomenis, jei jos turi pagrįstą priežastį, kuri nenusveria vartotojo teisių. Šių duomenų naudojimas šnipinėjimo programoms diegti yra akivaizdus šio principo pažeidimas. Tai taip pat yra „e-privatumo“ direktyvos pažeidimas, reikalaujantis sutikimo norint pasiekti vartotojo įrenginyje saugomą informaciją.
Taip pat kyla ekstrateritorialios jurisdikcijos klausimas. „Discover-Tech“ yra Izraelio firma, tačiau jos aukos yra visame pasaulyje. Daugelis reklamų buvo rodomos vartotojams Europos Sąjungoje ir JAV. Tai reiškia, kad šių jurisdikcijų reguliuotojai turi įgaliojimus tirti privatumo pažeidimą. Tačiau patraukti samdomų šnipinėjimo programų firmas atsakomybėn istoriškai yra sunku. Šios įmonės dažnai veikia per daugybę fiktyvių bendrovių ir naudoja sudėtingus techninius metodus savo veiklai paslėpti. Galiausiai atsakomybė dažnai tenka platformų teikėjams, kad šie efektyviau prižiūrėtų savo tinklus.
Praktiniai žingsniai skaitmeniniam pėdsakui apsaugoti
„AdFection“ atradimas įrodo, kad standartinės skaitmeninės higienos nebeužtenka didelės rizikos asmenims. Jei esate žurnalistas, vyriausybės pareigūnas ar tyrėjas, turite daryti prielaidą, kad jūsų naršymo įpročiai yra atakos vektorius. Veiksmingiausias būdas sušvelninti šią konkrečią grėsmę – sumažinti savo poveikį reklamos ekosistemai. Tai nėra slapstymasis nuo vienos įmonės. Tai lango, kurį RTB sistema palieka atvirą, uždarymas.
Pirma, apsvarstykite galimybę naudoti patikimą reklamų blokatorių. Įrankiai, tokie kaip „uBlock Origin“, neleidžia naršyklei net užklausti reklamos turinio iš aukcionų serverių. Jei reklama niekada neįkeliama, „nulinio paspaudimo“ išnaudojimas negali būti įvykdytas. Antra, išjunkite reklamų sekimą savo mobiliuosiuose įrenginiuose. „Apple“ įrenginiuose naudokite funkciją „Ask App Not to Track“. „Android“ įrenginiuose iš naujo nustatykite savo reklamos ID ir atsisakykite suasmenintų reklamų. Šie žingsniai apsunkina tokioms firmoms kaip „Discover-Tech“ galimybę jus profiliuoti ir pasirinkti kaip taikinį.
Galiausiai, tiems, kuriems kyla didelė rizika, verta apsvarstyti specializuotus saugumo režimus. Pavyzdžiui, „Apple“ „Lockdown Mode“ išjungia tam tikras sudėtingas žiniatinklio funkcijas, kurios dažnai naudojamos „nulinio paspaudimo“ atakose. Nors šios priemonės gali padaryti internetą mažiau patogų, jos yra būtinos pasaulyje, kuriame paprastas reklaminis skydelis yra ginklas. „Citizen Lab“ atradimas greičiausiai yra tik viena daug didesnės tendencijos dalis. Kol reklamos ekosistema išliks neskaidri ir automatizuota, ji ir toliau bus taikinys tiems, kurie siekia apeiti skaitmeninį saugumą.
Šaltiniai
- Citizen Lab ataskaita: „AdFection: A New Zero-Click Spyware Delivery Platform“
- Bendrasis duomenų apsaugos reglamentas (BDAR), 5 straipsnis (Su asmens duomenų tvarkymu susiję principai)
- Bendrasis duomenų apsaugos reglamentas (BDAR), 32 straipsnis (Duomenų tvarkymo saugumas)
- Direktyva 2002/58/EB dėl privatumo ir elektroninių ryšių (e-privatumo direktyva)
- „Google“ politikos pareiškimas dėl „Discover-Tech“ suspendavimo
Atsakomybės apribojimas: Šis straipsnis yra tik informacinio ir žurnalistinio pobūdžio ir nėra oficiali teisinė konsultacija. Jei manote, kad jūsų įrenginys buvo pažeistas šnipinėjimo programos, pasitarkite su kvalifikuotu kibernetinio saugumo specialistu arba teisininku, besispecializuojančiu skaitmeninių teisių srityje.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
