


Γιατί μια επαληθευμένη υπογραφή της Microsoft δεν ήταν αρκετή για να σώσει τους χρήστες του LastPass

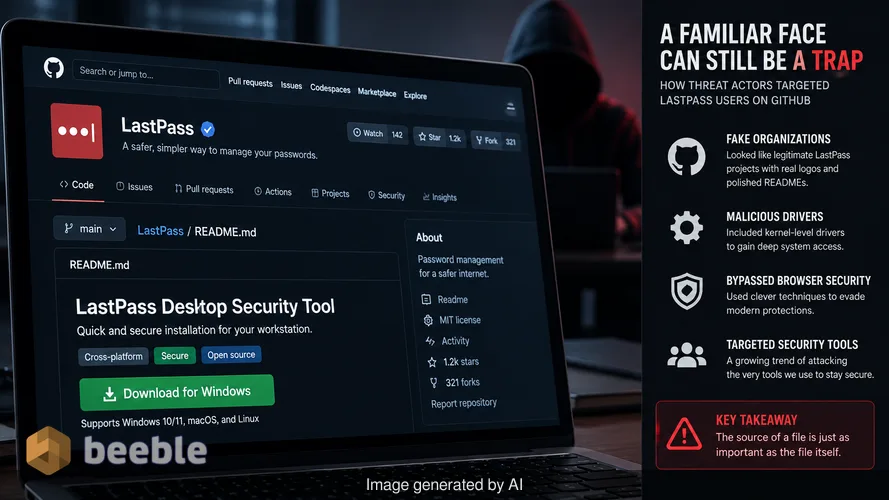
Πέρασα ένα αργά το βράδυ τον περασμένο μήνα αναλύοντας ένα αποθετήριο GitHub που έμοιαζε ακριβώς με μια τυπική σελίδα εταιρικού έργου. Είχε τα σωστά λογότυπα, ένα καθαρό αρχείο README και ένα κουμπί λήψης που υποσχόταν γρήγορη εγκατάσταση ενός εργαλείου ασφαλείας. Αν βιαζόμουν να στήσω έναν νέο σταθμό εργασίας, ίσως να το είχα πατήσει. Αυτή είναι η ακριβής ψυχολογική παγίδα που χρησιμοποιήθηκε σε μια πρόσφατη εκστρατεία που στόχευε χρήστες του LastPass. Οι επιτιθέμενοι δεν παραβίασαν τον ίδιο τον διαχειριστή κωδικών πρόσβασης. Αντίθετα, έχτισαν μια αντικατοπτρική εικόνα νομιμότητας σε μια πλατφόρμα που συνήθως εμπιστευόμαστε.
Από την πλευρά του κινδύνου, αυτό το περιστατικό αποτελεί υπενθύμιση ότι η πηγή ενός αρχείου είναι εξίσου σημαντική με το ίδιο το αρχείο. Το GitHub είναι το σπίτι για εκατομμύρια έργα ανοιχτού κώδικα, αλλά δεν είναι ένα επίσημο κατάστημα εφαρμογών για ιδιόκτητο λογισμικό ασφαλείας. Μεταξύ Αυγούστου και Σεπτεμβρίου 2026, ένας φορέας απειλών χρησιμοποίησε αυτή την ασάφεια για να διανείμει ένα εξελιγμένο infostealer. Η επιχείρηση περιελάμβανε δόλιους οργανισμούς GitHub, προγράμματα οδήγησης σε επίπεδο πυρήνα (kernel-level drivers) και έξυπνες τεχνικές για την παράκαμψη της σύγχρονης ασφάλειας των προγραμμάτων περιήγησης. Κοιτάζοντας το τοπίο των απειλών, πρόκειται για μια σαφή στροφή προς τη στόχευση των εργαλείων που χρησιμοποιούμε για να παραμένουμε ασφαλείς.
Η εξαπάτηση ενός οικείου τομέα
Στα παρασκήνια, η επίθεση ξεκίνησε με βελτιστοποίηση μηχανών αναζήτησης (SEO). Όταν οι χρήστες αναζητούσαν όρους όπως "LastPass Authenticator download", οδηγούνταν σε έναν οργανισμό GitHub στο github[.]com/LastPass-Authenticator. Αυτή η σελίδα ήταν ένα προσεκτικά σχεδιασμένο δόλωμα. Χρησιμοποιούσε το branding του LastPass και περιελάμβανε σήματα που ισχυρίζονταν ότι το λογισμικό ήταν "VirusTotal Approved". Αυτά τα οπτικά μηνύματα έχουν σχεδιαστεί για να κάμπτουν την επιφυλακτικότητα του χρήστη. Είμαστε εκπαιδευμένοι να αναζητούμε πράσινα σημάδια ελέγχου και οικεία ονόματα. Όταν τα βλέπουμε σε έναν ιστότοπο τόσο αξιόπιστο όσο το GitHub, ο εγκέφαλός μας αντιμετωπίζει τη λήψη ως ασφαλή.
Αυτή η εγκατάσταση δεν ήταν ένα μεμονωμένο περιστατικό. Ερευνητές στο LastPass και στα Delphos Labs διαπίστωσαν ότι η ίδια υποδομή υποδυόταν πάνω από 40 διαφορετικές εταιρείες. Οι επιτιθέμενοι χρησιμοποίησαν μια αλυσίδα ανακατευθύνσεων που περιελάμβανε πολλαπλούς λογαριασμούς GitHub Pages και εξωτερικούς τομείς. Σχεδιαστικά, αυτό τους επέτρεπε να αντικαθιστούν τον τελικό διακομιστή κακόβουλου λογισμικού όποτε κάποιος αποκλειόταν, χωρίς να χρειάζεται να αλλάξουν το αρχικό δόλωμα στην κύρια σελίδα του GitHub. Αυτή η σπονδυλωτή δομή καθιστά την εκστρατεία ανθεκτική έναντι της απλής δημιουργίας μαύρης λίστας τομέων (domain blacklisting).
Διογκωμένα αρχεία και η τέχνη της αποφυγής
Μόλις ένα θύμα έκανε κλικ στο κουμπί λήψης, λάμβανε ένα αρχείο ZIP. Το αρχείο ήταν παραδόξως μεγάλο, φτάνοντας έως και τα 148 MB. Σε έναν κόσμο διαδικτύου υψηλής ταχύτητας, σπάνια αμφισβητούμε μια μεγάλη λήψη, αλλά στο πλαίσιο του κακόβουλου λογισμικού, το μέγεθος είναι συχνά μια αμυντική τακτική. Οι επιτιθέμενοι γεμίζουν αυτά τα αρχεία με άχρηστα δεδομένα (junk data) για να υπερβούν τα όρια μεγέθους αρχείων των αυτοματοποιημένων σαρωτών κακόβουλου λογισμικού. Πολλά εργαλεία ασφαλείας που βασίζονται στο cloud παρακάμπτουν αρχεία πάνω από ένα ορισμένο όριο για να εξοικονομήσουν επεξεργαστική ισχύ. Αυτό το απλό τέχνασμα διασφαλίζει ότι το ωφέλιμο φορτίο (payload) φτάνει στο μηχάνημα του θύματος χωρίς αρχική ειδοποίηση από έναν σαρωτή πύλης.
Μέσα στο αρχείο υπήρχε μια αλυσίδα μόλυνσης πολλαπλών σταδίων. Το κακόβουλο λογισμικό δεν εκτελούσε απλώς ένα κακόβουλο σενάριο. Καταχράστηκε ένα νόμιμο εργαλείο εντοπισμού σφαλμάτων της Microsoft που ονομάζεται vsdbg.exe. Αυτή είναι μια τεχνική γνωστή ως DLL side-loading. Οι επιτιθέμενοι τοποθέτησαν μια κακόβουλη βιβλιοθήκη στον ίδιο φάκελο με το έμπιστο εκτελέσιμο αρχείο της Microsoft. Όταν ξεκινούσε το vsdbg.exe, φόρτωνε αυτόματα το κακόβουλο αρχείο, πιστεύοντας ότι ήταν ένα απαιτούμενο στοιχείο. Κατά συνέπεια, οποιοσδήποτε παρακολουθούσε το σύστημα θα έβλεπε μια νόμιμη διαδικασία της Microsoft να εκτελείται στο παρασκήνιο, ενώ το κακόβουλο λογισμικό εκτελούσε το πρώτο του στάδιο.
Ο πορτιέρης σε επίπεδο πυρήνα
Σε αρχιτεκτονικό επίπεδο, το πιο επικίνδυνο μέρος αυτής της μόλυνσης είναι ένα πρόγραμμα οδήγησης που ονομάζεται Alinubx.sys. Το κακόβουλο λογισμικό εγκαθιστά αυτό το πρόγραμμα οδήγησης και το μεταμφιέζει σε στοιχείο της NVIDIA για να εναρμονιστεί με τα τυπικά αρχεία συστήματος. Ένα πρόγραμμα οδήγησης πυρήνα λειτουργεί στο υψηλότερο επίπεδο προνομίων του λειτουργικού συστήματος. Αν σκεφτούμε το λογισμικό ασφαλείας ως έναν πορτιέρη VIP κλαμπ σε κάθε εσωτερική πόρτα, αυτό το πρόγραμμα οδήγησης είναι ο διεφθαρμένος ιδιοκτήτης που μπορεί να απολύσει τους πορτιέρηδες κατά βούληση.
Το Alinubx.sys περιείχε μια κωδικοποιημένη λίστα με 145 διαφορετικές διαδικασίες προστασίας από ιούς και ανίχνευσης τελικών σημείων. Επειδή εκτελούνταν σε λειτουργία πυρήνα (kernel mode), μπορούσε να τερματίσει αυτά τα εργαλεία ασφαλείας πριν προλάβουν να επισημάνουν την ύποπτη δραστηριότητα. Το πρόγραμμα οδήγησης ήταν μέρος της οικογένειας CnCrypt, η οποία είναι γνωστή για την ικανότητά της να απενεργοποιεί τις προστασίες του συστήματος. Ίσως το πιο ανησυχητικό είναι ότι το πρόγραμμα οδήγησης είχε υπογραφεί μέσω της αλυσίδας Microsoft Windows Hardware Compatibility Publisher. Αυτή η υπογραφή του έδωσε μια σφραγίδα επίσημης έγκρισης, που σημαίνει ότι τα Windows θα το φόρτωναν χωρίς παράπονο. Προληπτικά μιλώντας, ένα υπογεγραμμένο πρόγραμμα οδήγησης είναι ένας εφιάλτης για τους αμυνόμενους, επειδή παρακάμπτει τους βασικούς ελέγχους ακεραιότητας που συνήθως σταματούν τον μη εξουσιοδοτημένο κώδικα πυρήνα.
Παράκαμψη του θησαυροφυλακίου του προγράμματος περιήγησης
Μόλις το λογισμικό ασφαλείας βγήκε από τη μέση, το κύριο ωφέλιμο φορτίο, ένα infostealer που ονομάζεται Rapuncel, ξεκίνησε το έργο του. Ο στόχος ήταν η πλήρης εξαγωγή δεδομένων. Στόχευε κωδικούς πρόσβασης προγραμμάτων περιήγησης, πορτοφόλια κρυπτονομισμάτων, διακριτικά (tokens) Discord και συνεδρίες Telegram. Επίσης, τραβούσε στιγμιότυπα οθόνης και αναζητούσε ευαίσθητα έγγραφα στον τοπικό δίσκο. Από την πλευρά του τελικού χρήστη, η κλοπή είναι αόρατη. Δεν υπάρχουν αναδυόμενα παράθυρα ή επιβραδύνσεις του συστήματος ενώ τα δεδομένα μεταφέρονται στον διακομιστή του επιτιθέμενου.
Το Rapuncel περιελάμβανε μια συγκεκριμένη μέθοδο για την παράκαμψη της κρυπτογράφησης που βασίζεται στην εφαρμογή (app-bound encryption) και βρίσκεται στις σύγχρονες εκδόσεις των Chrome και Edge. Αυτή η κρυπτογράφηση προορίζεται να εμποδίζει εξωτερικά προγράμματα να διαβάζουν αποθηκευμένους κωδικούς πρόσβασης. Για να το παρακάμψει αυτό, το κακόβουλο λογισμικό εισήγαγε κώδικα απευθείας στην ίδια τη διαδικασία του προγράμματος περιήγησης. Λειτουργώντας μέσα από την έμπιστη διαδικασία, μπορούσε να ζητήσει τους αποκρυπτογραφημένους κωδικούς πρόσβασης σαν να ήταν ο νόμιμος χρήστης. Στη συνέχεια, το κακόβουλο λογισμικό συμπίεσε όλα αυτά τα δεδομένα και τα έστειλε σε έναν διακομιστή εντολών και ελέγχου (C2). Αυτό το επίπεδο τεχνικής προσπάθειας δείχνει ότι οι επιτιθέμενοι αναπτύσσουν ενεργά τρόπους για να νικήσουν τις συγκεκριμένες άμυνες που είναι ενσωματωμένες στις πιο κοινές εφαρμογές μας.
Βήματα ανάκτησης για τους παραβιασμένους
Εάν κατεβάσατε λογισμικό από τη σελίδα GitHub LastPass-Authenticator, πρέπει να υποθέσετε ότι το σύστημά σας έχει παραβιαστεί πλήρως. Επειδή το κακόβουλο λογισμικό εγκαθιστά ένα πρόγραμμα οδήγησης πυρήνα, μια τυπική σάρωση προστασίας από ιούς μέσα από τα Windows ενδέχεται να μην είναι αρκετή για να καθαρίσει τη μόλυνση. Το πρόγραμμα οδήγησης μπορεί να κρυφτεί από το λειτουργικό σύστημα ή απλώς να απενεργοποιήσει τον σαρωτή καθώς εκτελείται. Η ασφαλέστερη οδός είναι η εκτέλεση αποκατάστασης από ένα ξεχωριστό, καθαρό περιβάλλον ή η πλήρης διαγραφή του μηχανήματος.
- Σταματήστε αμέσως τη χρήση του επηρεασμένου υπολογιστή για οποιαδήποτε ευαίσθητη δραστηριότητα.
- Χρησιμοποιήστε μια ξεχωριστή, έμπιστη συσκευή για να αλλάξετε κάθε κωδικό πρόσβασης που ήταν αποθηκευμένος στο πρόγραμμα περιήγησής σας ή στο θησαυροφυλάκιο του LastPass.
- Ανακαλέστε τις ενεργές συνεδρίες για υπηρεσίες όπως το Discord, το Telegram και το Steam για να αποβάλετε τον επιτιθέμενο από τους λογαριασμούς σας.
- Μεταφέρετε τυχόν κεφάλαια σε πορτοφόλια κρυπτονομισμάτων σε νέες, ασφαλείς διευθύνσεις.
- Ενεργοποιήστε τον έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) που βασίζεται σε υλικό όπου είναι δυνατόν, καθώς αυτό είναι πιο δύσκολο να υποκλαπεί από τα διακριτικά συνεδρίας.
Η αποκατάσταση θα πρέπει να περιλαμβάνει την εκκίνηση του συστήματος σε Ασφαλή Λειτουργία (Safe Mode) ή τη χρήση ενός εργαλείου αποκατάστασης εκτός σύνδεσης για την αφαίρεση του προγράμματος οδήγησης Alinubx.sys και των σχετικών κακόβουλων αρχείων. Η στήριξη σε μια αντιδραστική προσέγγιση είναι επικίνδυνη εδώ. Το κακόβουλο λογισμικό είχε ήδη την ευκαιρία να κλέψει την ψηφιακή σας ταυτότητα και η προτεραιότητα είναι να διακοπεί η πρόσβασή του στους λογαριασμούς σας.
Μαθήματα σχετικά με την εμπιστοσύνη στα αποθετήρια
Αυτή η εκστρατεία αποδεικνύει ότι η περίμετρος του δικτύου δεν είναι πλέον η τάφρος του κάστρου που νομίζαμε κάποτε. Οι επιτιθέμενοι ανεβαίνουν στην ιεραρχία για να στοχεύσουν την εμπιστοσύνη που δείχνουμε σε πλατφόρμες όπως το GitHub. Συχνά αντιμετωπίζουμε μια διεύθυνση URL του GitHub ως σήμα ασφάλειας, αλλά είναι απλώς ένα άλλο κομμάτι του διαδικτύου που απαιτεί έλεγχο. Το Shadow IT και οι ανεπίσημες λήψεις είναι η σκοτεινή ύλη της προσωπικής ή εταιρικής σας ασφάλειας. Συχνά είναι αόρατα μέχρι να προκαλέσουν τεράστιο αντίκτυπο.
Το LastPass επιβεβαίωσε ότι τα δικά του συστήματα δεν ενεπλάκησαν σε αυτό το περιστατικό. Αυτή ήταν μια επίθεση στους χρήστες, όχι στον πάροχο. Το περιστατικό μας διδάσκει ότι ακόμα και όταν ένα εργαλείο έχει σχεδιαστεί για να μας προστατεύει, ο τρόπος με τον οποίο αποκτούμε αυτό το εργαλείο αποτελεί ευπάθεια. Επαληθεύετε πάντα το κανάλι διανομής του λογισμικού. Οι επίσημοι ιστότοποι και τα κύρια καταστήματα εφαρμογών είναι τα μόνα μέρη από όπου θα πρέπει να προμηθεύεστε εφαρμογές ασφαλείας. Εάν ένας σύνδεσμος φαίνεται βολικός αλλά μοιάζει ελαφρώς παράταιρος, είναι ένας κίνδυνος που δεν αξίζει να αναλάβετε.
Πηγές: LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς και δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης σε περιστατικά.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
