


为什么经过验证的微软签名也不足以保护 LastPass 用户

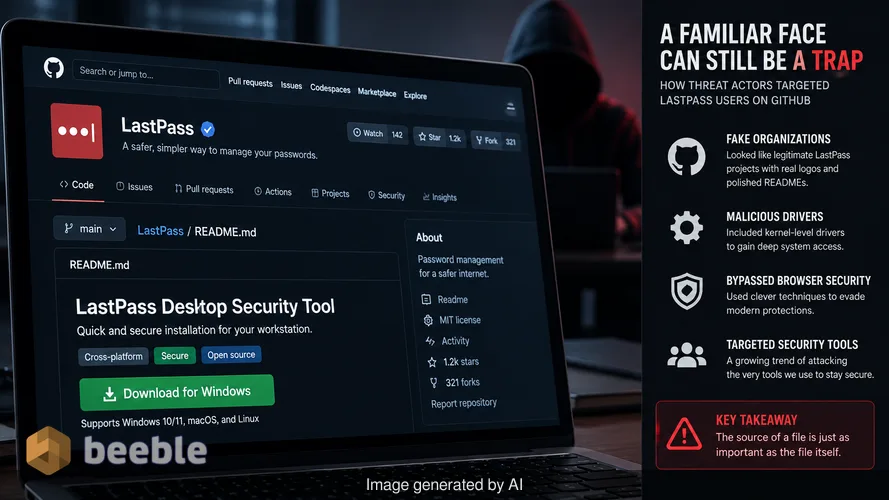
上个月的一个深夜,我花时间分析了一个 GitHub 存储库,它看起来完全像是一个标准的库项目页面。它有正确的徽标、整洁的 README 文件,以及一个承诺快速安装安全工具的下载按钮。如果我当时正急于配置一个新的工作站,我可能就点击它了。这正是最近针对 LastPass 用户的一场攻击活动中所使用的心理陷阱。攻击者并没有入侵密码管理器本身,而是在我们通常信任的平台上构建了一个合法性的镜像。
从风险角度来看,这次事件提醒我们,文件的来源与文件本身同样重要。GitHub 是数百万开源项目的家园,但它并不是专有安全软件的官方应用商店。在 2026 年 8 月至 9 月期间,一名威胁行为者利用这种模糊性分发了一种复杂的信息窃取程序。该行动涉及欺诈性的 GitHub 组织、内核级驱动程序以及绕过现代浏览器安全性的巧妙技术。纵观威胁形势,这显然是一个向针对我们用于保持安全的工具转化的趋势。
熟悉域名的欺骗性
在幕后,攻击始于搜索引擎优化。当用户搜索“LastPass Authenticator download”等词条时,他们被引导至 github[.]com/LastPass-Authenticator 的 GitHub 组织。这个页面是一个精心设计的诱饵。它使用了 LastPass 的品牌标识,并包含声称该软件已通过“VirusTotal Approved”验证的徽章。这些视觉线索旨在降低用户的警惕性。我们被训练去寻找绿色复选框和熟悉的名称。当我们在 GitHub 这样声誉良好的网站上看到它们时,我们的大脑就会认为下载是安全的。
这种设置并非孤立事件。LastPass 和 Delphos Labs 的研究人员发现,相同的基础设施冒充了 40 多家不同的公司。攻击者使用了涉及多个 GitHub Pages 账户和外部域名的重定向链。通过这种设计,他们可以在任何一个最终的恶意软件服务器被封锁时将其更换,而无需更改主 GitHub 页面上的初始诱饵。这种模块化使得该活动对简单的域名黑名单具有很强的抵御能力。
臃肿的归档文件与逃避艺术
一旦受害者点击下载按钮,他们就会收到一个 ZIP 压缩包。该文件大得令人惊讶,达到了 148 MB。在高速互联网时代,我们很少质疑大文件的下载,但在恶意软件的语境下,体积通常是一种防御策略。攻击者在这些归档文件中填充垃圾数据,以超过自动化恶意软件扫描器的文件大小限制。许多基于云的安全工具会跳过超过特定阈值的文件,以节省处理能力。这个简单的技巧确保了有效载荷在没有网关扫描器初始警报的情况下到达受害者的机器。
归档文件内部是一个多阶段的感染链。恶意软件不仅仅运行一个恶意脚本,它还滥用了一个名为 vsdbg.exe 的合法微软调试工具。这是一种被称为 DLL 侧加载(DLL side-loading)的技术。攻击者将一个恶意库文件放在与受信任的微软可执行文件相同的文件夹中。当 vsdbg.exe 启动时,它会自动加载该恶意文件,认为它是所需的组件。因此,任何监控系统的人都会看到一个合法的微软进程在后台运行,而恶意软件则在执行其第一阶段。
内核级保镖
在架构层面,这次感染最危险的部分是一个名为 Alinubx.sys 的驱动程序。恶意软件安装此驱动程序并将其伪装成 NVIDIA 组件,以混入标准系统文件。内核驱动程序在操作系统的最高权限级别运行。如果我们把安全软件想象成每个内门处的 VIP 俱乐部保镖,那么这个驱动程序就是可以随意解雇保镖的腐败老板。
Alinubx.sys 包含一个硬编码的列表,列出了 145 个不同的防病毒和终端检测进程。由于它在内核模式下运行,它可以在这些安全工具还没来得及标记可疑活动之前就将其终止。该驱动程序属于 CnCrypt 家族,该家族以禁用系统保护的能力而闻名。或许最令人担忧的是,该驱动程序是通过 Microsoft Windows Hardware Compatibility Publisher 链进行签名的。这个签名给了它官方认可的印记,意味着 Windows 会毫无怨言地加载它。从主动防御的角度来看,签名驱动程序是防御者的噩梦,因为它绕过了通常用于阻止未经授权内核代码的基本完整性检查。
绕过浏览器金库
一旦安全软件被清除,名为 Rapuncel 的信息窃取程序(主要有效载荷)就开始工作了。其目标是完全的数据外泄。它针对浏览器密码、加密货币钱包、Discord 令牌和 Telegram 会话。它还截取屏幕截图并在本地驱动器上搜索敏感文档。从最终用户的角度来看,这种窃取是隐形的。当数据转移到攻击者的服务器时,没有弹出窗口或系统变慢。
Rapuncel 包含一种特定的方法来绕过 Chrome 和 Edge 现代版本中的应用绑定加密(app-bound encryption)。这种加密旨在防止外部程序读取存储的密码。为了绕过这一点,恶意软件直接将代码注入浏览器进程本身。通过在受信任的进程内部操作,它可以像合法用户一样请求解密的密码。然后,恶意软件压缩所有这些数据并将其发送到命令与控制服务器。这种技术投入水平表明,攻击者正在积极开发打败我们最常用应用程序中内置的特定防御措施的方法。
受害者的恢复步骤
如果您从 LastPass-Authenticator GitHub 页面下载了软件,您必须假设您的系统已被完全入侵。由于恶意软件安装了内核驱动程序,在 Windows 内部进行的标准防病毒扫描可能不足以清除感染。驱动程序可以向操作系统隐藏自己,或者在扫描器运行时直接禁用它。最安全的做法是从独立的、干净的环境中进行修复,或者彻底重装系统。
- 立即停止使用受影响的计算机进行任何敏感活动。
- 使用独立的、受信任的设备更改存储在浏览器或 LastPass 保险库中的每一个密码。
- 撤销 Discord、Telegram 和 Steam 等服务的活动会话,将攻击者踢出您的账户。
- 将加密货币钱包中的任何资金转移到新的安全地址。
- 尽可能启用基于硬件的多因素身份验证,因为这比会话令牌更难被拦截。
修复工作应包括在安全模式下启动系统,或使用离线恢复工具删除 Alinubx.sys 驱动程序及相关的恶意文件。在这里依靠被动方法是危险的。恶意软件已经有机会窃取您的数字身份,首要任务是切断其对您账户的访问。
仓库信任的教训
这次活动表明,网络边界不再是我们曾经认为的护城河。攻击者正在向架构上方移动,目标是我们对 GitHub 等平台的信任。我们经常将 GitHub URL 视为安全的象征,但它只是互联网上另一个需要审查的部分。影子 IT 和非官方下载是个人或企业安全的暗物质。它们通常是隐形的,直到造成巨大影响。
LastPass 确认其自身系统未参与此次事件。这是一场针对用户的攻击,而非针对供应商。该事件教导我们,即使工具的设计初衷是为了保护我们,我们获取该工具的方式也是一个漏洞。请务必验证软件的分发渠道。官方网站和主要应用商店是您获取安全应用程序的唯一场所。如果一个链接感觉很方便但看起来有点不对劲,那么这个风险就不值得去冒。
来源:LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
免责声明:本文仅供信息参考和教育目的,不能替代专业的网络安全审计或事件响应服务。




