


Warum eine verifizierte Microsoft-Signatur nicht ausreichte, um LastPass-Nutzer zu retten

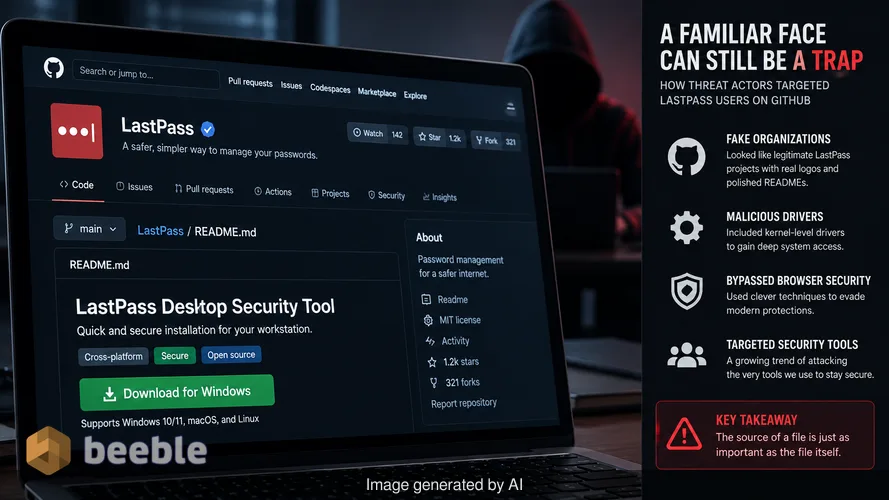
Letzten Monat verbrachte ich eine späte Nacht damit, ein GitHub-Repository zu analysieren, das exakt wie eine standardmäßige Projektseite eines Unternehmens aussah. Es hatte die richtigen Logos, eine saubere README-Datei und eine Download-Schaltfläche, die eine schnelle Installation eines Sicherheitstools versprach. Wäre ich in Eile gewesen, eine neue Workstation einzurichten, hätte ich vielleicht darauf geklickt. Dies ist genau die psychologische Falle, die in einer aktuellen Kampagne gegen LastPass-Nutzer verwendet wurde. Die Angreifer drangen nicht in den Passwortmanager selbst ein. Stattdessen bauten sie ein Spiegelbild der Legitimität auf einer Plattform auf, der wir normalerweise vertrauen.
Aus einer Risikoperspektive ist dieser Vorfall eine Erinnerung daran, dass die Quelle einer Datei genauso wichtig ist wie die Datei selbst. GitHub ist die Heimat von Millionen von Open-Source-Projekten, aber es ist kein offizieller App Store für proprietäre Sicherheitssoftware. Zwischen August und September 2026 nutzte ein Bedrohungsakteur diese Mehrdeutigkeit, um einen hochentwickelten Infostealer zu verbreiten. Die Operation umfasste betrügerische GitHub-Organisationen, Treiber auf Kernel-Ebene und raffinierte Techniken zur Umgehung moderner Browser-Sicherheit. Mit Blick auf die Bedrohungslandschaft ist dies eine deutliche Verschiebung hin zum Angriff auf die Werkzeuge, die wir nutzen, um sicher zu bleiben.
Die Täuschung einer vertrauten Domain
Hinter den Kulissen begann der Angriff mit Suchmaschinenoptimierung. Wenn Nutzer nach Begriffen wie „LastPass Authenticator download“ suchten, wurden sie zu einer GitHub-Organisation unter github[.]com/LastPass-Authenticator geleitet. Diese Seite war ein sorgfältig ausgearbeiteter Köder. Sie nutzte das LastPass-Branding und enthielt Badges, die behaupteten, die Software sei „VirusTotal Approved“. Diese visuellen Hinweise sind darauf ausgelegt, die Wachsamkeit eines Nutzers zu senken. Wir sind darauf trainiert, nach grünen Häkchen und bekannten Namen zu suchen. Wenn wir diese auf einer so seriösen Seite wie GitHub sehen, stuft unser Gehirn den Download als sicher ein.
Dieser Aufbau war kein Einzelfall. Forscher von LastPass und Delphos Labs stellten fest, dass dieselbe Infrastruktur über 40 verschiedene Unternehmen imitierte. Die Angreifer nutzten eine Kette von Weiterleitungen, an der mehrere GitHub-Pages-Konten und externe Domains beteiligt waren. Konstruktionsbedingt ermöglichte dies ihnen, den endgültigen Malware-Server auszutauschen, wann immer einer blockiert wurde, ohne den ursprünglichen Köder auf der Haupt-GitHub-Seite ändern zu müssen. Diese Modularität macht die Kampagne resistent gegen einfaches Blacklisting von Domains.
Aufgeblähte Archive und die Kunst der Verschleierung
Sobald ein Opfer auf die Download-Schaltfläche klickte, erhielt es ein ZIP-Archiv. Die Datei war überraschend groß und erreichte bis zu 148 MB. In einer Welt des Hochgeschwindigkeitsinternets hinterfragen wir einen großen Download selten, aber im Kontext von Malware ist Größe oft eine defensive Taktik. Angreifer füllen diese Archive mit Junk-Daten, um die Dateigrößenbeschränkungen automatisierter Malware-Scanner zu überschreiten. Viele cloudbasierte Sicherheitstools überspringen Dateien ab einem bestimmten Schwellenwert, um Rechenleistung zu sparen. Dieser einfache Trick stellt sicher, dass die Nutzlast auf dem Rechner des Opfers ankommt, ohne dass ein Gateway-Scanner Alarm schlägt.
Innerhalb des Archivs befand sich eine mehrstufige Infektionskette. Die Malware führte nicht einfach nur ein bösartiges Skript aus. Sie missbrauchte ein legitimes Microsoft-Debugging-Tool namens vsdbg.exe. Dies ist eine Technik, die als DLL Side-Loading bekannt ist. Die Angreifer platzierten eine bösartige Bibliothek im selben Ordner wie die vertrauenswürdige Microsoft-Programmdatei. Wenn vsdbg.exe startete, lud es automatisch die bösartige Datei, im Glauben, es handele sich um eine erforderliche Komponente. Folglich würde jeder, der das System überwacht, einen legitimen Microsoft-Prozess im Hintergrund laufen sehen, während die Malware ihre erste Stufe ausführte.
Der Türsteher auf Kernel-Ebene
Auf architektonischer Ebene ist der gefährlichste Teil dieser Infektion ein Treiber namens Alinubx.sys. Die Malware installiert diesen Treiber und tarnt ihn als NVIDIA-Komponente, um mit den Standard-Systemdateien zu verschmelzen. Ein Kernel-Treiber operiert auf der höchsten Privilegienstufe des Betriebssystems. Wenn wir uns Sicherheitssoftware als VIP-Club-Türsteher an jeder Innentür vorstellen, dann ist dieser Treiber der korrupte Besitzer, der die Türsteher nach Belieben feuern kann.
Alinubx.sys enthielt eine fest kodierte Liste von 145 verschiedenen Antiviren- und Endpoint-Detection-Prozessen. Da er im Kernel-Modus lief, konnte er diese Sicherheitstools beenden, bevor sie eine Chance hatten, die verdächtige Aktivität zu melden. Der Treiber war Teil der CnCrypt-Familie, die für ihre Fähigkeit bekannt ist, Systemschutzmaßnahmen zu deaktivieren. Besonders besorgniserregend ist vielleicht, dass der Treiber über die Microsoft Windows Hardware Compatibility Publisher-Kette signiert war. Diese Signatur verlieh ihm einen offiziellen Genehmigungsstempel, was bedeutete, dass Windows ihn ohne Beanstandung lud. Proaktiv gesprochen ist ein signierter Treiber ein Albtraum für Verteidiger, da er die grundlegenden Integritätsprüfungen umgeht, die normalerweise nicht autorisierten Kernel-Code stoppen.
Umgehung des Browser-Tresors
Sobald die Sicherheitssoftware aus dem Weg geräumt war, begann die primäre Nutzlast, ein Infostealer namens Rapuncel, ihre Arbeit. Das Ziel war die vollständige Datenexfiltration. Sie zielte auf Browser-Passwörter, Kryptowährungs-Wallets, Discord-Token und Telegram-Sitzungen ab. Zudem wurden Screenshots erstellt und die lokale Festplatte nach sensiblen Dokumenten durchsucht. Aus Sicht des Endnutzers ist der Diebstahl unsichtbar. Es gibt keine Pop-ups oder Systemverlangsamungen, während die Daten zum Server des Angreifers übertragen werden.
Rapuncel enthielt eine spezifische Methode, um die an die App gebundene Verschlüsselung (App-Bound Encryption) in modernen Versionen von Chrome und Edge zu umgehen. Diese Verschlüsselung soll verhindern, dass externe Programme gespeicherte Passwörter auslesen. Um dies zu umgehen, injizierte die Malware Code direkt in den Browserprozess selbst. Durch das Agieren innerhalb des vertrauenswürdigen Prozesses konnte sie die entschlüsselten Passwörter anfordern, als wäre sie der legitime Nutzer. Die Malware komprimierte dann all diese Daten und sendete sie an einen Command-and-Control-Server. Dieser technische Aufwand zeigt, dass Angreifer aktiv Wege entwickeln, um die spezifischen Abwehrmechanismen unserer gängigsten Anwendungen zu besiegen.
Schritte zur Wiederherstellung für Betroffene
Wenn Sie Software von der LastPass-Authenticator GitHub-Seite heruntergeladen haben, müssen Sie davon ausgehen, dass Ihr System vollständig kompromittiert ist. Da die Malware einen Kernel-Treiber installiert, reicht ein Standard-Antiviren-Scan innerhalb von Windows möglicherweise nicht aus, um die Infektion zu bereinigen. Der Treiber kann sich vor dem Betriebssystem verstecken oder den Scanner einfach deaktivieren, während er läuft. Der sicherste Weg ist eine Bereinigung aus einer separaten, sauberen Umgebung heraus oder das vollständige Neuaufsetzen des Rechners.
- Stellen Sie die Nutzung des betroffenen Computers für sensible Aktivitäten sofort ein.
- Verwenden Sie ein separates, vertrauenswürdiges Gerät, um jedes Passwort zu ändern, das in Ihrem Browser oder Ihrem LastPass-Tresor gespeichert war.
- Widerrufen Sie aktive Sitzungen für Dienste wie Discord, Telegram und Steam, um den Angreifer aus Ihren Konten zu werfen.
- Verschieben Sie alle Guthaben in Kryptowährungs-Wallets auf neue, sichere Adressen.
- Aktivieren Sie hardwarebasierte Multi-Faktor-Authentifizierung, wo immer dies möglich ist, da diese schwerer abzufangen ist als Sitzungs-Token.
Die Fehlerbehebung sollte das Booten des Systems im abgesicherten Modus oder die Verwendung eines Offline-Wiederherstellungstools umfassen, um den Alinubx.sys-Treiber und die zugehörigen bösartigen Dateien zu entfernen. Sich hier auf einen reaktiven Ansatz zu verlassen, ist gefährlich. Die Malware hatte bereits die Gelegenheit, Ihre digitale Identität zu stehlen, und die Priorität liegt darin, den Zugriff auf Ihre Konten zu unterbinden.
Lektionen in Sachen Repository-Vertrauen
Diese Kampagne zeigt, dass der Netzwerkperimeter nicht mehr der Burggraben ist, für den wir ihn einst hielten. Angreifer bewegen sich im Stack nach oben, um das Vertrauen zu missbrauchen, das wir in Plattformen wie GitHub setzen. Wir behandeln eine GitHub-URL oft als Sicherheitsmerkmal, aber sie ist nur ein weiterer Teil des Internets, der einer genauen Prüfung bedarf. Shadow-IT und inoffizielle Downloads sind die dunkle Materie Ihrer persönlichen oder unternehmensweiten Sicherheit. Sie sind oft unsichtbar, bis sie massive Auswirkungen verursachen.
LastPass bestätigte, dass ihre eigenen Systeme nicht in diesen Vorfall verwickelt waren. Dies war ein Angriff auf die Nutzer, nicht auf den Anbieter. Der Vorfall lehrt uns, dass selbst wenn ein Tool dazu gedacht ist, uns zu schützen, die Art und Weise, wie wir dieses Tool erwerben, eine Schwachstelle darstellt. Überprüfen Sie immer den Vertriebskanal für Software. Offizielle Websites und primäre App Stores sind die einzigen Orte, von denen Sie Sicherheitsanwendungen beziehen sollten. Wenn sich ein Link bequem anfühlt, aber leicht deplatziert wirkt, ist es ein Risiko, das es nicht wert ist, eingegangen zu werden.
Quellen: LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
Haftungsausschluss: Dieser Artikel dient nur zu Informations- und Bildungszwecken und ersetzt kein professionelles Cybersicherheits-Audit oder einen Incident-Response-Service.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
