


Dlaczego zweryfikowany podpis Microsoftu nie wystarczył, by uratować użytkowników LastPass

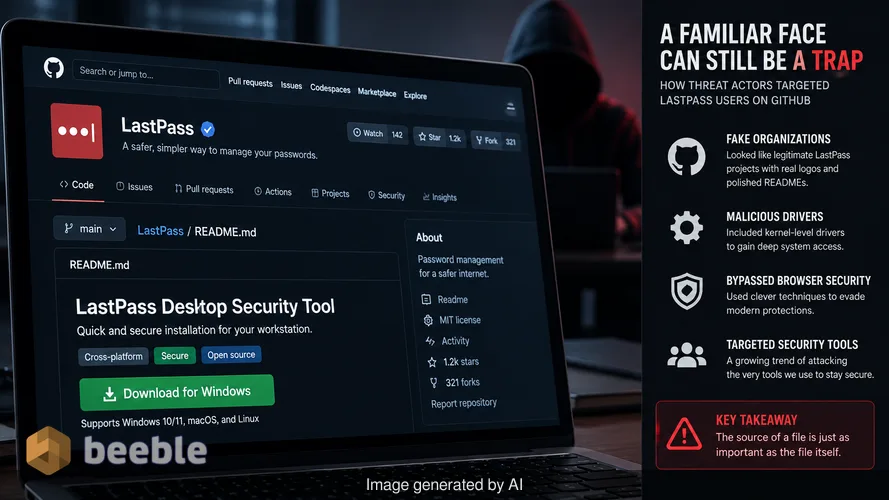
Spędziłem późną noc w zeszłym miesiącu, analizując repozytorium GitHub, które wyglądało dokładnie jak standardowa strona projektu korporacyjnego. Miało odpowiednie logo, przejrzysty plik README i przycisk pobierania, który obiecywał szybką instalację narzędzia bezpieczeństwa. Gdybym spieszył się z konfiguracją nowej stacji roboczej, mógłbym w niego kliknąć. To dokładnie ta sama pułapka psychologiczna, którą wykorzystano w niedawnej kampanii wymierzonej w użytkowników LastPass. Atakujący nie włamali się do samego menedżera haseł. Zamiast tego zbudowali lustrzane odbicie legalności na platformie, której zazwyczaj ufamy.
Z perspektywy ryzyka incydent ten przypomina, że źródło pliku jest równie ważne, co sam plik. GitHub jest domem dla milionów projektów open-source, ale nie jest oficjalnym sklepem z aplikacjami dla zastrzeżonego oprogramowania zabezpieczającego. Między sierpniem a wrześniem 2026 roku podmiot zagrażający wykorzystał tę niejednoznaczność do dystrybucji wyrafinowanego infostealera. Operacja obejmowała fałszywe organizacje GitHub, sterowniki poziomu jądra i sprytne techniki omijania nowoczesnych zabezpieczeń przeglądarek. Patrząc na krajobraz zagrożeń, jest to wyraźne przesunięcie w stronę celowania w narzędzia, których używamy, aby pozostać bezpiecznymi.
Zwodnicza moc znajomej domeny
Za kulisami atak rozpoczął się od optymalizacji pod kątem wyszukiwarek (SEO). Gdy użytkownicy szukali fraz takich jak „LastPass Authenticator download”, byli kierowani do organizacji GitHub pod adresem github[.]com/LastPass-Authenticator. Ta strona była starannie przygotowaną przynętą. Wykorzystywała branding LastPass i zawierała plakietki informujące, że oprogramowanie zostało „zatwierdzone przez VirusTotal”. Te wizualne wskazówki mają na celu uśpienie czujności użytkownika. Jesteśmy szkoleni, aby szukać zielonych znaczników wyboru i znajomych nazw. Kiedy widzimy je w witrynie tak renomowanej jak GitHub, nasz mózg traktuje pobieranie jako bezpieczne.
Ta konfiguracja nie była odosobnionym incydentem. Badacze z LastPass i Delphos Labs zidentyfikowali, że ta sama infrastruktura podszywała się pod ponad 40 różnych firm. Atakujący wykorzystali łańcuch przekierowań obejmujący wiele kont GitHub Pages i domen zewnętrznych. Z założenia pozwalało im to na wymianę końcowego serwera ze złośliwym oprogramowaniem za każdym razem, gdy jeden z nich został zablokowany, bez konieczności zmiany początkowej przynęty na głównej stronie GitHub. Ta modułowość sprawia, że kampania jest odporna na proste blokowanie domen.
Przerośnięte archiwa i sztuka unikania wykrycia
Gdy ofiara kliknęła przycisk pobierania, otrzymywała archiwum ZIP. Plik był zaskakująco duży, osiągając do 148 MB. W świecie szybkiego internetu rzadko kwestionujemy duży rozmiar pobieranych danych, ale w kontekście złośliwego oprogramowania rozmiar jest często taktyką obronną. Atakujący wypełniają te archiwa śmieciowymi danymi, aby przekroczyć limity rozmiaru plików automatycznych skanerów złośliwego oprogramowania. Wiele narzędzi bezpieczeństwa opartych na chmurze pomija pliki powyżej określonego progu, aby oszczędzać moc obliczeniową. Ta prosta sztuczka zapewnia, że ładunek (payload) dociera na maszynę ofiary bez wstępnego alertu ze skanera bramy sieciowej.
Wewnątrz archiwum znajdował się wieloetapowy łańcuch infekcji. Złośliwe oprogramowanie nie tylko uruchamiało złośliwy skrypt. Nadużywało legalnego narzędzia debugującego Microsoft o nazwie vsdbg.exe. Jest to technika znana jako DLL side-loading. Atakujący umieścili złośliwą bibliotekę w tym samym folderze, co zaufany plik wykonywalny Microsoftu. Gdy vsdbg.exe się uruchamiał, automatycznie ładował złośliwy plik, wierząc, że jest on wymaganym komponentem. W rezultacie każdy, kto monitorowałby system, widziałby legalny proces Microsoft działający w tle, podczas gdy złośliwe oprogramowanie wykonywało swój pierwszy etap.
Bramkarz na poziomie jądra
Na poziomie architektonicznym najniebezpieczniejszą częścią tej infekcji jest sterownik o nazwie Alinubx.sys. Złośliwe oprogramowanie instaluje ten sterownik i maskuje go jako komponent NVIDIA, aby wtopił się w standardowe pliki systemowe. Sterownik jądra działa na najwyższym poziomie uprawnień systemu operacyjnego. Jeśli pomyślimy o oprogramowaniu zabezpieczającym jak o bramkarzu w klubie VIP przy każdych drzwiach wewnętrznych, ten sterownik jest skorumpowanym właścicielem, który może zwolnić bramkarzy w dowolnym momencie.
Alinubx.sys zawierał zakodowaną na sztywno listę 145 różnych procesów antywirusowych i wykrywania punktów końcowych (EDR). Ponieważ działał w trybie jądra, mógł zamykać te narzędzia bezpieczeństwa, zanim zdążyły one zgłosić podejrzaną aktywność. Sterownik należał do rodziny CnCrypt, która jest znana ze swojej zdolności do wyłączania zabezpieczeń systemowych. Być może najbardziej niepokojące jest to, że sterownik został podpisany za pośrednictwem łańcucha Microsoft Windows Hardware Compatibility Publisher. Ten podpis nadał mu pieczęć oficjalnego zatwierdzenia, co oznacza, że system Windows ładował go bez zastrzeżeń. Mówiąc proaktywnie, podpisany sterownik jest koszmarem dla obrońców, ponieważ omija podstawowe kontrole integralności, które zazwyczaj zatrzymują nieautoryzowany kod jądra.
Omijanie sejfu przeglądarki
Gdy oprogramowanie zabezpieczające zostało usunięte z drogi, główny ładunek, infostealer o nazwie Rapuncel, rozpoczął swoją pracę. Celem była całkowita eksfiltracja danych. Atakował hasła w przeglądarkach, portfele kryptowalutowe, tokeny Discorda i sesje Telegrama. Robił także zrzuty ekranu i przeszukiwał lokalny dysk w poszukiwaniu wrażliwych dokumentów. Z perspektywy użytkownika końcowego kradzież jest niewidoczna. Nie ma wyskakujących okienek ani spowolnień systemu, podczas gdy dane wędrują na serwer atakującego.
Rapuncel zawierał specyficzną metodę omijania szyfrowania powiązanego z aplikacją (app-bound encryption), które występuje w nowoczesnych wersjach Chrome i Edge. Szyfrowanie to ma zapobiegać odczytywaniu przechowywanych haseł przez programy zewnętrzne. Aby to obejść, złośliwe oprogramowanie wstrzykiwało kod bezpośrednio do procesu samej przeglądarki. Działając z wnętrza zaufanego procesu, mogło żądać odszyfrowanych haseł tak, jakby było legalnym użytkownikiem. Następnie złośliwe oprogramowanie kompresowało wszystkie te dane i wysyłało je do serwera dowodzenia i kontroli (C2). Ten poziom wysiłku technicznego pokazuje, że atakujący aktywnie opracowują sposoby na pokonanie konkretnych mechanizmów obronnych wbudowanych w nasze najpopularniejsze aplikacje.
Kroki naprawcze dla zainfekowanych systemów
Jeśli pobrałeś oprogramowanie ze strony LastPass-Authenticator na GitHubie, musisz założyć, że Twój system jest w pełni zainfekowany. Ponieważ złośliwe oprogramowanie instaluje sterownik jądra, standardowe skanowanie antywirusowe z poziomu systemu Windows może nie wystarczyć do usunięcia infekcji. Sterownik może ukryć się przed systemem operacyjnym lub po prostu wyłączyć skaner podczas jego działania. Najbezpieczniejszą drogą jest przeprowadzenie naprawy z oddzielnego, czystego środowiska lub całkowite wyczyszczenie maszyny.
- Natychmiast przestań używać zainfekowanego komputera do jakichkolwiek wrażliwych czynności.
- Użyj oddzielnego, zaufanego urządzenia, aby zmienić każde hasło, które było przechowywane w przeglądarce lub w sejfie LastPass.
- Odwołaj aktywne sesje dla usług takich jak Discord, Telegram i Steam, aby wyrzucić atakującego ze swoich kont.
- Przenieś wszelkie środki z portfeli kryptowalutowych na nowe, bezpieczne adresy.
- Włącz uwierzytelnianie wieloskładnikowe oparte na sprzęcie, gdzie to możliwe, ponieważ jest ono trudniejsze do przechwycenia niż tokeny sesji.
Działania naprawcze powinny obejmować uruchomienie systemu w trybie awaryjnym lub użycie narzędzia do odzyskiwania offline w celu usunięcia sterownika Alinubx.sys i powiązanych złośliwych plików. Poleganie na podejściu reaktywnym jest tutaj niebezpieczne. Złośliwe oprogramowanie miało już szansę ukraść Twoją tożsamość cyfrową, a priorytetem jest odcięcie mu dostępu do Twoich kont.
Lekcje dotyczące zaufania do repozytoriów
Ta kampania pokazuje, że obwód sieciowy nie jest już fosą zamkową, za którą go niegdyś uważaliśmy. Atakujący przenoszą się wyżej w stosie technologicznym, aby celować w zaufanie, jakim obdarzamy platformy takie jak GitHub. Często traktujemy adres URL GitHuba jako odznakę bezpieczeństwa, ale to tylko kolejny element internetu, który wymaga wnikliwej analizy. Shadow IT i nieoficjalne pliki do pobrania to „ciemna materia” Twojego osobistego lub korporacyjnego bezpieczeństwa. Często są niewidoczne, dopóki nie spowodują ogromnych szkód.
LastPass potwierdził, że ich własne systemy nie brały udziału w tym incydencie. Był to atak na użytkowników, a nie na dostawcę. Incydent ten uczy nas, że nawet gdy narzędzie zostało zaprojektowane, by nas chronić, sposób, w jaki je pozyskujemy, stanowi lukę w zabezpieczeniach. Zawsze weryfikuj kanał dystrybucji oprogramowania. Oficjalne strony internetowe i główne sklepy z aplikacjami to jedyne miejsca, z których należy pozyskiwać aplikacje zabezpieczające. Jeśli link wydaje się wygodny, ale wygląda nieco podejrzanie, jest to ryzyko, którego nie warto podejmować.
Źródła: Raport bezpieczeństwa LastPass, analiza złośliwego oprogramowania Delphos Labs, dokumentacja Trend Micro BoryptGrab.
Zastrzeżenie: Ten artykuł służy wyłącznie celom informacyjnym i edukacyjnym i nie zastępuje profesjonalnego audytu cyberbezpieczeństwa ani usług reagowania na incydenty.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
