


Perché una firma Microsoft verificata non è bastata a salvare gli utenti di LastPass

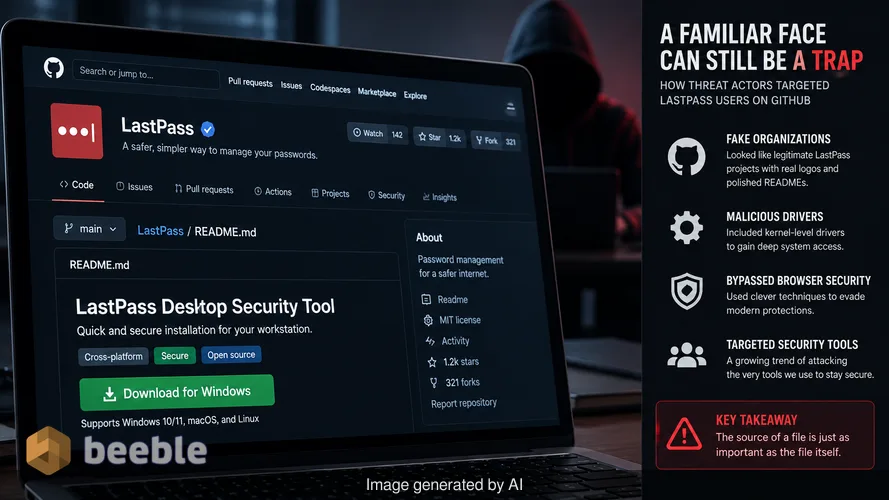
Ho trascorso una tarda notte il mese scorso ad analizzare un repository GitHub che sembrava esattamente la pagina di un progetto aziendale standard. Aveva i loghi corretti, un file README pulito e un pulsante di download che prometteva un'installazione rapida di uno strumento di sicurezza. Se avessi avuto fretta di configurare una nuova workstation, avrei potuto cliccarci sopra. Questa è l'esatta trappola psicologica utilizzata in una recente campagna che ha preso di mira gli utenti di LastPass. Gli aggressori non hanno violato il gestore di password stesso. Invece, hanno costruito un'immagine speculare di legittimità su una piattaforma di cui solitamente ci fidiamo.
Dal punto di vista del rischio, questo incidente ci ricorda che la fonte di un file è importante quanto il file stesso. GitHub ospita milioni di progetti open-source, ma non è un app store ufficiale per software di sicurezza proprietari. Tra agosto e settembre 2026, un attore di minacce ha utilizzato questa ambiguità per distribuire un sofisticato infostealer. L'operazione ha coinvolto organizzazioni GitHub fraudolente, driver a livello kernel e tecniche ingegnose per aggirare la moderna sicurezza dei browser. Guardando il panorama delle minacce, si tratta di un chiaro spostamento verso il targeting degli strumenti che utilizziamo per rimanere sicuri.
L'inganno di un dominio familiare
Dietro le quinte, l'attacco è iniziato con l'ottimizzazione per i motori di ricerca. Quando gli utenti cercavano termini come "LastPass Authenticator download", venivano indirizzati a un'organizzazione GitHub all'indirizzo github[.]com/LastPass-Authenticator. Questa pagina era un'esca accuratamente confezionata. Utilizzava il branding di LastPass e includeva badge che dichiaravano che il software era "VirusTotal Approved". Questi segnali visivi sono progettati per abbassare la guardia dell'utente. Siamo addestrati a cercare segni di spunta verdi e nomi familiari. Quando li vediamo su un sito rispettabile come GitHub, il nostro cervello considera il download come sicuro.
Questa configurazione non è stata un incidente isolato. I ricercatori di LastPass e Delphos Labs hanno identificato che la stessa infrastruttura ha impersonato oltre 40 diverse aziende. Gli aggressori hanno utilizzato una catena di reindirizzamenti che coinvolgeva più account GitHub Pages e domini esterni. Per progettazione, ciò ha permesso loro di sostituire il server finale del malware ogni volta che uno veniva bloccato, senza dover cambiare l'esca iniziale sulla pagina principale di GitHub. Questa modularità rende la campagna resiliente contro il semplice inserimento dei domini in blacklist.
Archivi gonfiati e l'arte dell'evasione
Una volta che la vittima cliccava sul pulsante di download, riceveva un archivio ZIP. Il file era sorprendentemente grande, arrivando fino a 148 MB. In un mondo di internet ad alta velocità, raramente mettiamo in discussione un download di grandi dimensioni, ma nel contesto del malware, la dimensione è spesso una tattica difensiva. Gli aggressori riempiono questi archivi con dati spazzatura per superare i limiti di dimensione dei file degli scanner malware automatizzati. Molti strumenti di sicurezza basati su cloud saltano i file oltre una certa soglia per preservare la potenza di elaborazione. Questo semplice trucco assicura che il payload arrivi sulla macchina della vittima senza un avviso iniziale da parte di uno scanner gateway.
All'interno dell'archivio c'era una catena di infezione a più stadi. Il malware non si limitava a eseguire uno script dannoso. Abusava di un legittimo strumento di debug Microsoft chiamato vsdbg.exe. Questa è una tecnica nota come DLL side-loading. Gli aggressori hanno inserito una libreria dannosa nella stessa cartella dell'eseguibile Microsoft attendibile. Quando vsdbg.exe veniva avviato, caricava automaticamente il file dannoso, credendo che fosse un componente richiesto. Di conseguenza, chiunque monitorasse il sistema avrebbe visto un legittimo processo Microsoft in esecuzione in background mentre il malware eseguiva il suo primo stadio.
Il buttafuori a livello kernel
A livello architettonico, la parte più pericolosa di questa infezione è un driver chiamato Alinubx.sys. Il malware installa questo driver e lo maschera come un componente NVIDIA per mimetizzarsi con i file di sistema standard. Un driver kernel opera al massimo livello di privilegio del sistema operativo. Se pensiamo al software di sicurezza come a un buttafuori di un club VIP a ogni porta interna, questo driver è il proprietario corrotto che può licenziare i buttafuori a piacimento.
Alinubx.sys conteneva un elenco codificato di 145 diversi processi antivirus e di rilevamento degli endpoint. Poiché veniva eseguito in modalità kernel, poteva terminare questi strumenti di sicurezza prima che avessero la possibilità di segnalare l'attività sospetta. Il driver faceva parte della famiglia CnCrypt, nota per la sua capacità di disabilitare le protezioni di sistema. Forse l'aspetto più preoccupante è che il driver è stato firmato tramite la catena Microsoft Windows Hardware Compatibility Publisher. Questa firma gli ha conferito un timbro di approvazione ufficiale, il che significa che Windows lo caricava senza reclami. Parlando proattivamente, un driver firmato è un incubo per i difensori perché aggira i controlli di integrità di base che solitamente bloccano il codice kernel non autorizzato.
Aggirare il caveau del browser
Una volta rimossi i software di sicurezza, il payload principale, un infostealer chiamato Rapuncel, ha iniziato il suo lavoro. L'obiettivo era l'esfiltrazione totale dei dati. Ha preso di mira password del browser, portafogli di criptovalute, token Discord e sessioni Telegram. Ha anche scattato screenshot e cercato documenti sensibili sull'unità locale. Dal punto di vista dell'utente finale, il furto è invisibile. Non ci sono pop-up o rallentamenti del sistema mentre i dati si spostano verso il server dell'attaccante.
Rapuncel includeva un metodo specifico per aggirare la crittografia legata all'app (app-bound encryption) presente nelle versioni moderne di Chrome e Edge. Questa crittografia ha lo scopo di impedire a programmi esterni di leggere le password memorizzate. Per aggirare questo ostacolo, il malware ha iniettato il codice direttamente nel processo del browser stesso. Operando dall'interno del processo attendibile, poteva richiedere le password decriptate come se fosse l'utente legittimo. Il malware ha quindi compresso tutti questi dati e li ha inviati a un server di comando e controllo. Questo livello di sforzo tecnico dimostra che gli aggressori stanno sviluppando attivamente modi per sconfiggere le difese specifiche integrate nelle nostre applicazioni più comuni.
Passaggi per il ripristino dei sistemi compromessi
Se hai scaricato software dalla pagina GitHub LastPass-Authenticator, devi presumere che il tuo sistema sia completamente compromesso. Poiché il malware installa un driver kernel, una scansione antivirus standard dall'interno di Windows potrebbe non essere sufficiente per pulire l'infezione. Il driver può nascondersi al sistema operativo o semplicemente disabilitare lo scanner mentre è in esecuzione. La via più sicura da seguire è eseguire la bonifica da un ambiente separato e pulito o formattare interamente la macchina.
- Smetti immediatamente di usare il computer interessato per qualsiasi attività sensibile.
- Usa un dispositivo separato e affidabile per cambiare ogni password memorizzata nel browser o nel vault di LastPass.
- Revoca le sessioni attive per servizi come Discord, Telegram e Steam per espellere l'attaccante dai tuoi account.
- Sposta eventuali fondi nei portafogli di criptovalute verso nuovi indirizzi sicuri.
- Abilita l'autenticazione a più fattori basata su hardware dove possibile, poiché è più difficile da intercettare rispetto ai token di sessione.
La bonifica dovrebbe comportare l'avvio del sistema in Modalità Provvisoria o l'uso di uno strumento di ripristino offline per rimuovere il driver Alinubx.sys e i file dannosi associati. Affidarsi a un approccio reattivo è pericoloso in questo caso. Il malware ha già avuto la possibilità di rubare la tua identità digitale e la priorità è interrompere il suo accesso ai tuoi account.
Lezioni sulla fiducia nei repository
Questa campagna dimostra che il perimetro di rete non è più il fossato del castello che pensavamo un tempo. Gli aggressori si stanno spostando verso l'alto nello stack per colpire la fiducia che riponiamo in piattaforme come GitHub. Spesso trattiamo un URL di GitHub come un badge di sicurezza, ma è solo un altro pezzo di Internet che richiede attenzione. La Shadow IT e i download non ufficiali sono la materia oscura della tua sicurezza personale o aziendale. Spesso sono invisibili finché non causano un impatto enorme.
LastPass ha confermato che i propri sistemi non sono stati coinvolti in questo incidente. Si è trattato di un attacco agli utenti, non al fornitore. L'incidente ci insegna che anche quando uno strumento è progettato per proteggerci, il modo in cui acquisiamo quello strumento è una vulnerabilità. Verifica sempre il canale di distribuzione del software. I siti web ufficiali e gli app store primari sono gli unici posti da cui dovresti attingere per le applicazioni di sicurezza. Se un link sembra conveniente ma appare leggermente fuori posto, è un rischio che non vale la pena correre.
Fonti: LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
Disclaimer: Questo articolo è solo a scopo informativo ed educativo e non sostituisce un audit professionale di cybersicurezza o un servizio di risposta agli incidenti.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
