


¿Por qué una firma verificada de Microsoft no fue suficiente para salvar a los usuarios de LastPass?

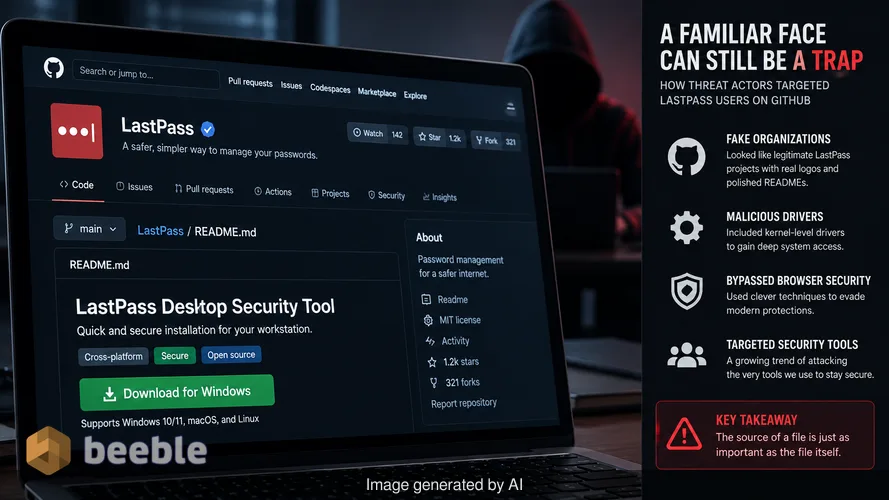
Pasé una noche a finales del mes pasado analizando un repositorio de GitHub que se veía exactamente como una página de proyecto corporativo estándar. Tenía los logotipos correctos, un archivo README limpio y un botón de descarga que prometía una instalación rápida de una herramienta de seguridad. Si hubiera tenido prisa por configurar una nueva estación de trabajo, podría haber hecho clic en él. Esta es la trampa psicológica exacta utilizada en una campaña reciente dirigida a los usuarios de LastPass. Los atacantes no vulneraron el gestor de contraseñas en sí. En su lugar, construyeron una imagen especular de legitimidad en una plataforma en la que solemos confiar.
Desde una perspectiva de riesgo, este incidente es un recordatorio de que la fuente de un archivo es tan importante como el archivo mismo. GitHub es el hogar de millones de proyectos de código abierto, pero no es una tienda oficial de aplicaciones para software de seguridad propietario. Entre agosto y septiembre de 2026, un actor de amenazas utilizó esta ambigüedad para distribuir un sofisticado infostealer. La operación involucró organizaciones de GitHub fraudulentas, controladores a nivel de kernel y técnicas ingeniosas para evadir la seguridad de los navegadores modernos. Mirando el panorama de amenazas, este es un cambio claro hacia el objetivo de las herramientas que utilizamos para mantenernos seguros.
El engaño de un dominio familiar
Detrás de escena, el ataque comenzó con la optimización de motores de búsqueda. Cuando los usuarios buscaban términos como "LastPass Authenticator download", eran dirigidos a una organización de GitHub en github[.]com/LastPass-Authenticator. Esta página era un señuelo cuidadosamente diseñado. Utilizaba la marca de LastPass e incluía insignias que afirmaban que el software estaba "Aprobado por VirusTotal". Estas señales visuales están diseñadas para bajar la guardia del usuario. Estamos entrenados para buscar marcas de verificación verdes y nombres familiares. Cuando los vemos en un sitio tan reputado como GitHub, nuestro cerebro trata la descarga como segura.
Esta configuración no fue un incidente aislado. Investigadores de LastPass y Delphos Labs identificaron que la misma infraestructura suplantó a más de 40 empresas diferentes. Los atacantes utilizaron una cadena de redireccionamientos que involucraba múltiples cuentas de GitHub Pages y dominios externos. Por diseño, esto les permitía intercambiar el servidor final de malware cada vez que uno era bloqueado sin necesidad de cambiar el señuelo inicial en la página principal de GitHub. Esta modularidad hace que la campaña sea resistente contra el simple bloqueo de dominios.
Archivos inflados y el arte de la evasión
Una vez que la víctima hacía clic en el botón de descarga, recibía un archivo ZIP. El archivo era sorprendentemente grande, alcanzando hasta 148 MB. En un mundo de internet de alta velocidad, rara vez cuestionamos una descarga grande, pero en el contexto del malware, el tamaño suele ser una táctica defensiva. Los atacantes llenan estos archivos con datos basura para exceder los límites de tamaño de archivo de los escáneres automáticos de malware. Muchas herramientas de seguridad basadas en la nube omiten archivos que superan cierto umbral para preservar la potencia de procesamiento. Este truco simple asegura que la carga útil llegue a la máquina de la víctima sin una alerta inicial de un escáner de puerta de enlace.
Dentro del archivo había una cadena de infección de múltiples etapas. El malware no solo ejecutaba un script malicioso. Abusaba de una herramienta de depuración legítima de Microsoft llamada vsdbg.exe. Esta es una técnica conocida como DLL side-loading. Los atacantes colocaron una biblioteca maliciosa en la misma carpeta que el ejecutable confiable de Microsoft. Cuando vsdbg.exe se iniciaba, cargaba automáticamente el archivo malicioso, creyendo que era un componente requerido. En consecuencia, cualquier persona que monitoreara el sistema vería un proceso legítimo de Microsoft ejecutándose en segundo plano mientras el malware ejecutaba su primera etapa.
El portero a nivel de kernel
A nivel arquitectónico, la parte más peligrosa de esta infección es un controlador llamado Alinubx.sys. El malware instala este controlador y lo disfraza como un componente de NVIDIA para mezclarse con los archivos estándar del sistema. Un controlador de kernel opera al nivel de privilegio más alto del sistema operativo. Si pensamos en el software de seguridad como el portero de un club VIP en cada puerta interna, este controlador es el dueño corrupto que puede despedir a los porteros a su antojo.
Alinubx.sys contenía una lista codificada de 145 procesos diferentes de antivirus y detección de endpoints. Debido a que se ejecutaba en modo kernel, podía terminar estas herramientas de seguridad antes de que tuvieran la oportunidad de señalar la actividad sospechosa. El controlador formaba parte de la familia CnCrypt, conocida por su capacidad para desactivar las protecciones del sistema. Quizás lo más preocupante es que el controlador fue firmado a través de la cadena Microsoft Windows Hardware Compatibility Publisher. Esta firma le dio un sello de aprobación oficial, lo que significa que Windows lo cargaría sin quejas. Hablando proactivamente, un controlador firmado es una pesadilla para los defensores porque evade las comprobaciones básicas de integridad que suelen detener el código de kernel no autorizado.
Evadiendo la bóveda del navegador
Una vez que el software de seguridad fue eliminado, la carga útil principal, un infostealer llamado Rapuncel, comenzó su trabajo. El objetivo era la exfiltración total de datos. Se dirigió a contraseñas de navegador, billeteras de criptomonedas, tokens de Discord y sesiones de Telegram. También tomó capturas de pantalla y buscó documentos sensibles en la unidad local. Desde la perspectiva del usuario final, el robo es invisible. No hay ventanas emergentes ni ralentizaciones del sistema mientras los datos se mueven al servidor del atacante.
Rapuncel incluía un método específico para evadir el cifrado vinculado a la aplicación que se encuentra en las versiones modernas de Chrome y Edge. Este cifrado está destinado a evitar que programas externos lean las contraseñas almacenadas. Para evitar esto, el malware inyectó código directamente en el proceso del navegador mismo. Al operar desde dentro del proceso confiable, podía solicitar las contraseñas descifradas como si fuera el usuario legítimo. Luego, el malware comprimió todos estos datos y los envió a un servidor de comando y control. Este nivel de esfuerzo técnico muestra que los atacantes están desarrollando activamente formas de derrotar las defensas específicas integradas en nuestras aplicaciones más comunes.
Pasos de recuperación para los comprometidos
Si descargó software de la página de GitHub LastPass-Authenticator, debe asumir que su sistema está totalmente comprometido. Debido a que el malware instala un controlador de kernel, es posible que un escaneo antivirus estándar desde dentro de Windows no sea suficiente para limpiar la infección. El controlador puede ocultarse del sistema operativo o simplemente desactivar el escáner mientras se ejecuta. El camino más seguro a seguir es realizar la remediación desde un entorno separado y limpio o limpiar la máquina por completo.
- Deje de usar la computadora afectada inmediatamente para cualquier actividad sensible.
- Use un dispositivo diferente y confiable para cambiar cada contraseña almacenada en su navegador o en su bóveda de LastPass.
- Revoke las sesiones activas de servicios como Discord, Telegram y Steam para expulsar al atacante de sus cuentas.
- Mueva cualquier fondo en billeteras de criptomonedas a direcciones nuevas y seguras.
- Habilite la autenticación de múltiples factores basada en hardware siempre que sea posible, ya que es más difícil de interceptar que los tokens de sesión.
La remediación debe implicar iniciar el sistema en Modo Seguro o utilizar una herramienta de recuperación fuera de línea para eliminar el controlador Alinubx.sys y los archivos maliciosos asociados. Confiar en un enfoque reactivo es peligroso aquí. El malware ya ha tenido la oportunidad de robar su identidad digital, y la prioridad es cortar su acceso a sus cuentas.
Lecciones sobre la confianza en los repositorios
Esta campaña demuestra que el perímetro de la red ya no es el foso del castillo que una vez pensamos que era. Los atacantes están subiendo en la pila para apuntar a la confianza que depositamos en plataformas como GitHub. A menudo tratamos una URL de GitHub como una insignia de seguridad, pero es solo otra pieza de internet que requiere escrutinio. El Shadow IT y las descargas no oficiales son la materia oscura de su seguridad personal o corporativa. A menudo son invisibles hasta que causan un impacto masivo.
LastPass confirmó que sus propios sistemas no estuvieron involucrados en este incidente. Este fue un ataque a los usuarios, no al proveedor. El incidente nos enseña que incluso cuando una herramienta está diseñada para protegernos, la forma en que adquirimos esa herramienta es una vulnerabilidad. Verifique siempre el canal de distribución del software. Los sitios web oficiales y las tiendas de aplicaciones principales son los únicos lugares donde debe obtener aplicaciones de seguridad. Si un enlace parece conveniente pero se ve ligeramente fuera de lugar, es un riesgo que no vale la pena correr.
Fuentes: LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
Descargo de responsabilidad: Este artículo es solo para fines informativos y educativos y no reemplaza una auditoría de ciberseguridad profesional o un servicio de respuesta ante incidentes.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
