


सत्यापित माइक्रोसॉफ्ट सिग्नेचर लास्टपास उपयोगकर्ताओं को बचाने के लिए पर्याप्त क्यों नहीं था

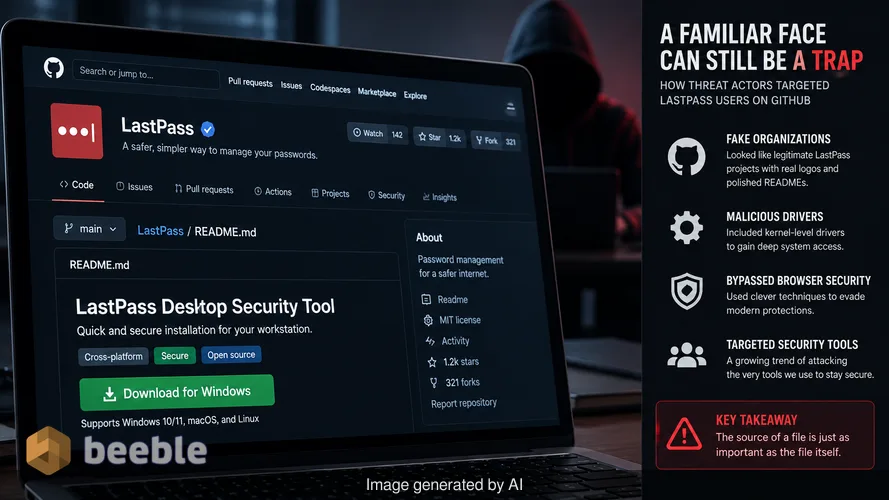
पिछले महीने मैंने एक देर रात एक गिटहब (GitHub) रिपॉजिटरी का विश्लेषण करने में बिताई जो बिल्कुल एक मानक कॉर्पोरेट प्रोजेक्ट पेज की तरह दिखती थी। इसमें सही लोगो, एक स्पष्ट README फ़ाइल और एक डाउनलोड बटन था जिसने सुरक्षा उपकरण के त्वरित इंस्टॉलेशन का वादा किया था। यदि मैं एक नया वर्कस्टेशन सेट करने की जल्दी में होता, तो शायद मैंने इस पर क्लिक कर दिया होता। यह वही मनोवैज्ञानिक जाल है जिसका उपयोग लास्टपास (LastPass) उपयोगकर्ताओं को लक्षित करने वाले हालिया अभियान में किया गया था। हमलावरों ने पासवर्ड मैनेजर में ही सेंध नहीं लगाई। इसके बजाय, उन्होंने एक ऐसे प्लेटफॉर्म पर वैधता की एक दर्पण छवि बनाई जिस पर हम आमतौर पर भरोसा करते हैं।
जोखिम के दृष्टिकोण से, यह घटना एक अनुस्मारक है कि फ़ाइल का स्रोत उतना ही महत्वपूर्ण है जितना कि फ़ाइल स्वयं। गिटहब लाखों ओपन-सोर्स प्रोजेक्ट्स का घर है, लेकिन यह मालिकाना सुरक्षा सॉफ़्टवेयर के लिए आधिकारिक ऐप स्टोर नहीं है। अगस्त और सितंबर 2026 के बीच, एक थ्रेट एक्टर ने एक परिष्कृत इन्फोस्टीलर वितरित करने के लिए इस अस्पष्टता का उपयोग किया। इस ऑपरेशन में धोखाधड़ी वाले गिटहब संगठन, कर्नेल-लेवल ड्राइवर और आधुनिक ब्राउज़र सुरक्षा को बायपास करने की चतुर तकनीकें शामिल थीं। खतरे के परिदृश्य को देखते हुए, यह उन उपकरणों को लक्षित करने की दिशा में एक स्पष्ट बदलाव है जिनका उपयोग हम सुरक्षित रहने के लिए करते हैं।
एक परिचित डोमेन का धोखा
पर्दे के पीछे, हमले की शुरुआत सर्च इंजन ऑप्टिमाइजेशन से हुई। जब उपयोगकर्ताओं ने "LastPass Authenticator download" जैसे शब्दों को खोजा, तो उन्हें github[.]com/LastPass-Authenticator पर एक गिटहब संगठन की ओर निर्देशित किया गया। यह पेज सावधानीपूर्वक तैयार किया गया एक प्रलोभन था। इसने लास्टपास ब्रांडिंग का उपयोग किया और इसमें ऐसे बैज शामिल थे जिनमें दावा किया गया था कि सॉफ़्टवेयर "VirusTotal Approved" था। ये दृश्य संकेत उपयोगकर्ता की सतर्कता को कम करने के लिए डिज़ाइन किए गए हैं। हमें हरे रंग के चेकमार्क और परिचित नामों को देखने के लिए प्रशिक्षित किया गया है। जब हम उन्हें गिटहब जैसी प्रतिष्ठित साइट पर देखते हैं, तो हमारा मस्तिष्क डाउनलोड को सुरक्षित मान लेता है।
यह सेटअप कोई अकेली घटना नहीं थी। लास्टपास और डेल्फ़ोस लैब्स (Delphos Labs) के शोधकर्ताओं ने पहचान की कि इसी बुनियादी ढांचे ने 40 से अधिक विभिन्न कंपनियों का रूप धारण किया था। हमलावरों ने कई गिटहब पेज खातों और बाहरी डोमेन को शामिल करते हुए रीडायरेक्ट की एक श्रृंखला का उपयोग किया। डिज़ाइन के अनुसार, इसने उन्हें मुख्य गिटहब पेज पर प्रारंभिक प्रलोभन को बदले बिना, किसी एक के ब्लॉक होने पर अंतिम मैलवेयर सर्वर को बदलने की अनुमति दी। यह मॉड्यूलैरिटी अभियान को साधारण डोमेन ब्लैकलिस्टिंग के खिलाफ लचीला बनाती है।
भारी-भरकम आर्काइव और बचाव की कला
एक बार जब पीड़ित ने डाउनलोड बटन पर क्लिक किया, तो उन्हें एक ज़िप (ZIP) आर्काइव प्राप्त हुआ। फ़ाइल आश्चर्यजनक रूप से बड़ी थी, जो 148 एमबी तक पहुँच गई थी। हाई-स्पीड इंटरनेट की दुनिया में, हम शायद ही कभी बड़े डाउनलोड पर सवाल उठाते हैं, लेकिन मैलवेयर के संदर्भ में, आकार अक्सर एक रक्षात्मक रणनीति होती है। हमलावर स्वचालित मैलवेयर स्कैनर की फ़ाइल-आकार सीमा को पार करने के लिए इन आर्काइव्स को जंक डेटा से भर देते हैं। कई क्लाउड-आधारित सुरक्षा उपकरण प्रोसेसिंग पावर बचाने के लिए एक निश्चित सीमा से अधिक की फ़ाइलों को छोड़ देते हैं। यह सरल ट्रिक सुनिश्चित करती है कि पेलोड गेटवे स्कैनर से प्रारंभिक अलर्ट के बिना पीड़ित की मशीन पर पहुँच जाए।
आर्काइव के अंदर एक बहु-चरणीय संक्रमण श्रृंखला थी। मैलवेयर ने केवल एक दुर्भावनापूर्ण स्क्रिप्ट नहीं चलाई। इसने vsdbg.exe नामक एक वैध माइक्रोसॉफ्ट डिबगिंग टूल का दुरुपयोग किया। यह एक तकनीक है जिसे DLL साइड-लोडिंग के रूप में जाना जाता है। हमलावरों ने विश्वसनीय माइक्रोसॉफ्ट एक्ज़ीक्यूटेबल के समान फ़ोल्डर में एक दुर्भावनापूर्ण लाइब्रेरी रखी। जब vsdbg.exe शुरू हुआ, तो उसने दुर्भावनापूर्ण फ़ाइल को स्वचालित रूप से लोड कर लिया, यह मानते हुए कि यह एक आवश्यक घटक था। नतीजतन, सिस्टम की निगरानी करने वाला कोई भी व्यक्ति बैकग्राउंड में एक वैध माइक्रोसॉफ्ट प्रक्रिया चलते हुए देखेगा जबकि मैलवेयर अपना पहला चरण निष्पादित करेगा।
कर्नेल स्तर का बाउंसर
वास्तुकला के स्तर पर, इस संक्रमण का सबसे खतरनाक हिस्सा Alinubx.sys नामक ड्राइवर है। मैलवेयर इस ड्राइवर को इंस्टॉल करता है और मानक सिस्टम फ़ाइलों के साथ घुलने-मिलने के लिए इसे NVIDIA घटक के रूप में प्रच्छन्न करता है। एक कर्नेल ड्राइवर ऑपरेटिंग सिस्टम के उच्चतम विशेषाधिकार स्तर पर काम करता है। यदि हम सुरक्षा सॉफ़्टवेयर को हर आंतरिक दरवाजे पर एक वीआईपी क्लब बाउंसर के रूप में सोचते हैं, तो यह ड्राइवर वह भ्रष्ट मालिक है जो बाउंसरों को अपनी इच्छा से निकाल सकता है।
Alinubx.sys में 145 विभिन्न एंटीवायरस और एंडपॉइंट डिटेक्शन प्रक्रियाओं की एक हार्डकोडेड सूची थी। चूंकि यह कर्नेल मोड में चलता था, यह इन सुरक्षा उपकरणों को संदिग्ध गतिविधि को चिह्नित करने का मौका मिलने से पहले ही समाप्त कर सकता था। ड्राइवर CnCrypt परिवार का हिस्सा था, जो सिस्टम सुरक्षा को अक्षम करने की अपनी क्षमता के लिए जाना जाता है। शायद सबसे चिंताजनक बात यह है कि ड्राइवर को माइक्रोसॉफ्ट विंडोज हार्डवेयर कम्पैटिबिलिटी पब्लिशर श्रृंखला के माध्यम से हस्ताक्षरित किया गया था। इस सिग्नेचर ने इसे आधिकारिक अनुमोदन की मुहर दे दी, जिसका अर्थ है कि विंडोज इसे बिना किसी शिकायत के लोड कर देगा। सक्रिय रूप से कहें तो, एक हस्ताक्षरित ड्राइवर रक्षकों के लिए एक बुरा सपना है क्योंकि यह बुनियादी अखंडता जांच को बायपास कर देता है जो आमतौर पर अनधिकृत कर्नेल कोड को रोकते हैं।
ब्राउज़र वॉल्ट को बायपास करना
एक बार जब सुरक्षा सॉफ़्टवेयर रास्ते से हट गया, तो प्राथमिक पेलोड, रापुनजेल (Rapuncel) नामक एक इन्फोस्टीलर ने अपना काम शुरू कर दिया। लक्ष्य कुल डेटा चोरी था। इसने ब्राउज़र पासवर्ड, क्रिप्टोकरेंसी वॉलेट, डिस्कॉर्ड (Discord) टोकन और टेलीग्राम (Telegram) सत्रों को लक्षित किया। इसने स्क्रीनशॉट भी लिए और स्थानीय ड्राइव पर संवेदनशील दस्तावेजों की खोज की। अंतिम उपयोगकर्ता के दृष्टिकोण से, चोरी अदृश्य है। जब डेटा हमलावर के सर्वर पर जाता है तो कोई पॉप-अप या सिस्टम धीमा नहीं होता है।
रापुनजेल में क्रोम और एज के आधुनिक संस्करणों में पाए जाने वाले ऐप-बाउंड एन्क्रिप्शन को बायपास करने का एक विशिष्ट तरीका शामिल था। यह एन्क्रिप्शन बाहरी कार्यक्रमों को संग्रहीत पासवर्ड पढ़ने से रोकने के लिए है। इससे बचने के लिए, मैलवेयर ने सीधे ब्राउज़र प्रक्रिया में कोड इंजेक्ट किया। विश्वसनीय प्रक्रिया के भीतर से काम करके, यह डिक्रिप्टेड पासवर्ड का अनुरोध कर सकता था जैसे कि वह वैध उपयोगकर्ता हो। मैलवेयर ने फिर इस पूरे डेटा को कंप्रेस किया और इसे कमांड-एंड-कंट्रोल सर्वर पर भेज दिया। तकनीकी प्रयास का यह स्तर दर्शाता है कि हमलावर हमारे सबसे आम अनुप्रयोगों में निर्मित विशिष्ट सुरक्षा को हराने के तरीके सक्रिय रूप से विकसित कर रहे हैं।
प्रभावितों के लिए रिकवरी के चरण
यदि आपने LastPass-Authenticator गिटहब पेज से सॉफ़्टवेयर डाउनलोड किया है, तो आपको यह मान लेना चाहिए कि आपका सिस्टम पूरी तरह से समझौता (compromised) हो गया है। चूंकि मैलवेयर एक कर्नेल ड्राइवर इंस्टॉल करता है, इसलिए विंडोज के भीतर से एक मानक एंटीवायरस स्कैन संक्रमण को साफ करने के लिए पर्याप्त नहीं हो सकता है। ड्राइवर खुद को ऑपरेटिंग सिस्टम से छिपा सकता है या चलते समय स्कैनर को अक्षम कर सकता है। आगे बढ़ने का सबसे सुरक्षित रास्ता एक अलग, स्वच्छ वातावरण से उपचार करना या मशीन को पूरी तरह से वाइप करना है।
- किसी भी संवेदनशील गतिविधि के लिए प्रभावित कंप्यूटर का उपयोग तुरंत बंद कर दें।
- अपने ब्राउज़र या अपने लास्टपास वॉल्ट में संग्रहीत प्रत्येक पासवर्ड को बदलने के लिए एक अलग, विश्वसनीय डिवाइस का उपयोग करें।
- हमलावर को अपने खातों से बाहर निकालने के लिए डिस्कॉर्ड, टेलीग्राम और स्टीम (Steam) जैसी सेवाओं के लिए सक्रिय सत्रों को रद्द करें।
- क्रिप्टोकरेंसी वॉलेट में किसी भी फंड को नए, सुरक्षित पते पर ले जाएं।
- जहां संभव हो हार्डवेयर-आधारित मल्टी-फैक्टर ऑथेंटिकेशन सक्षम करें, क्योंकि इसे सत्र टोकन की तुलना में इंटरसेप्ट करना कठिन है।
उपचार में सिस्टम को सेफ मोड में बूट करना या Alinubx.sys ड्राइवर और संबंधित दुर्भावनापूर्ण फ़ाइलों को हटाने के लिए ऑफ़लाइन रिकवरी टूल का उपयोग करना शामिल होना चाहिए। यहाँ एक प्रतिक्रियात्मक दृष्टिकोण पर भरोसा करना खतरनाक है। मैलवेयर को पहले ही आपकी डिजिटल पहचान चुराने का मौका मिल चुका है, और प्राथमिकता आपके खातों तक इसकी पहुंच को काटना है।
रेपो ट्रस्ट में सबक
यह अभियान दर्शाता है कि नेटवर्क परिधि अब वह महल की खाई नहीं रही जैसा हम कभी सोचते थे। हमलावर गिटहब जैसे प्लेटफार्मों पर हमारे भरोसे को लक्षित करने के लिए ऊपर की ओर बढ़ रहे हैं। हम अक्सर गिटहब यूआरएल (URL) को सुरक्षा के बैज के रूप में मानते हैं, लेकिन यह इंटरनेट का सिर्फ एक और हिस्सा है जिसके लिए जांच की आवश्यकता होती है। शैडो आईटी और अनौपचारिक डाउनलोड आपकी व्यक्तिगत या कॉर्पोरेट सुरक्षा के डार्क मैटर हैं। वे अक्सर तब तक अदृश्य होते हैं जब तक कि वे एक बड़ा प्रभाव नहीं डालते।
लास्टपास ने पुष्टि की कि उनके अपने सिस्टम इस घटना में शामिल नहीं थे। यह उपयोगकर्ताओं पर हमला था, प्रदाता पर नहीं। यह घटना हमें सिखाती है कि भले ही कोई उपकरण हमारी सुरक्षा के लिए डिज़ाइन किया गया हो, लेकिन जिस तरह से हम उस उपकरण को प्राप्त करते हैं वह एक भेद्यता है। हमेशा सॉफ़्टवेयर के वितरण चैनल को सत्यापित करें। आधिकारिक वेबसाइटें और प्राथमिक ऐप स्टोर ही वे स्थान हैं जहाँ से आपको सुरक्षा एप्लिकेशन प्राप्त करने चाहिए। यदि कोई लिंक सुविधाजनक लगता है लेकिन थोड़ा अलग दिखता है, तो यह एक ऐसा जोखिम है जो लेने लायक नहीं है।
स्रोत: LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
अस्वीकरण: यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है और पेशेवर साइबर सुरक्षा ऑडिट या घटना प्रतिक्रिया सेवा की जगह नहीं लेता है।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
