


Miks Microsofti kinnitatud allkiri ei olnud piisav LastPassi kasutajate päästmiseks

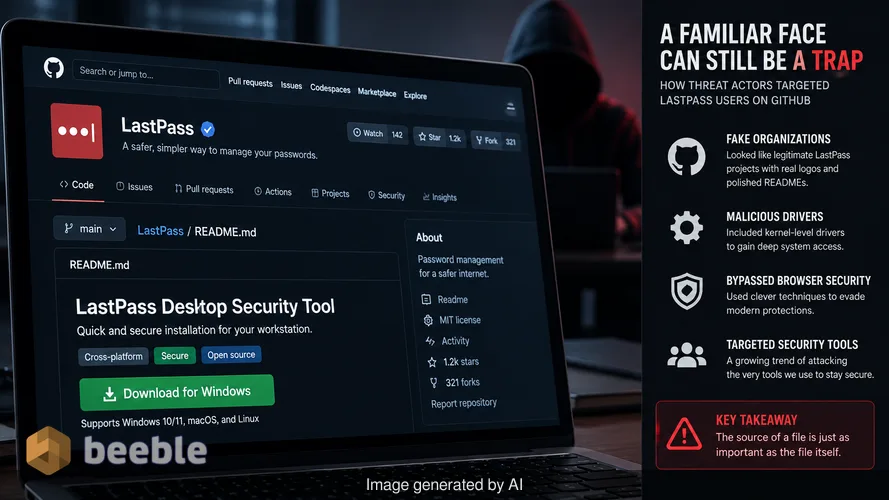
Veetsin eelmise kuu lõpus ühe hilisõhtu analüüsides GitHubi repositooriumi, mis nägi välja täpselt nagu tavaline ettevõtte projektileht. Sellel olid õiged logod, puhas README-fail ja allalaadimisnupp, mis lubas turvatööriista kiiret paigaldamist. Kui mul oleks olnud kiire uue tööjaama seadistamisega, oleksin võinud sellele vajutada. See on täpselt see psühholoogiline lõks, mida kasutati hiljutises kampaanias, mis sihtis LastPassi kasutajaid. Ründajad ei murdnud sisse paroolihaldurisse endasse. Selle asemel ehitasid nad usaldusväärsuse peegelpildi platvormil, mida me tavaliselt usaldame.
Riski seisukohast on see vahejuhtum meeldetuletus, et faili allikas on sama oluline kui fail ise. GitHub on koduks miljonitele avatud lähtekoodiga projektidele, kuid see ei ole ametlik rakendustepood suletud lähtekoodiga turvatarkvara jaoks. 2026. aasta augusti ja septembri vahel kasutas üks ründaja seda ebaselgust, et levitada keerukat inforöövelvara (infostealer). Operatsioon hõlmas petturlikke GitHubi organisatsioone, tuuma taseme (kernel-level) draivereid ja nutikaid tehnikaid tänapäevaste brauserite turvameetmetest möödahiilimiseks. Ohumaastikku vaadates on see selge nihe meie turvalisuse tagamiseks mõeldud tööriistade sihtimise suunas.
Tuttava domeeni petlikkus
Kulisside taga algas rünnak otsingumootoritele optimeerimisega (SEO). Kui kasutajad otsisid termineid nagu "LastPass Authenticator download", suunati nad GitHubi organisatsiooni lehele github[.]com/LastPass-Authenticator. See leht oli hoolikalt koostatud peibutis. See kasutas LastPassi brändingut ja sisaldas märke, mis väitsid, et tarkvara on "VirusTotal Approved". Need visuaalsed vihjed on loodud kasutaja valvsuse uinutamiseks. Meid on õpetatud otsima rohelisi märke ja tuttavaid nimesid. Kui näeme neid nii mainekal saidil nagu GitHub, käsitleb meie aju allalaadimist ohutuna.
See seadistus ei olnud üksikjuhtum. LastPassi ja Delphos Labsi teadlased tuvastasid, et sama infrastruktuur teeskles üle 40 erineva ettevõtte. Ründajad kasutasid ümbersuunamiste ahelat, mis hõlmas mitmeid GitHub Pagesi kontosid ja väliseid domeene. Selline ülesehitus võimaldas neil lõpliku pahavara serveri välja vahetada alati, kui mõni neist blokeeriti, ilma et oleks vaja muuta esialgset peibutist GitHubi pealehel. See modulaarsus muudab kampaania vastupidavaks lihtsale domeenide musta nimekirja kandmisele.
Paisutatud arhiivid ja kõrvalehoidmise kunst
Kui ohver klõpsas allalaadimisnupul, sai ta ZIP-arhiivi. Fail oli üllatavalt suur, ulatudes kuni 148 MB-ni. Kiire interneti maailmas küsime harva suure allalaadimise kohta küsimusi, kuid pahavara kontekstis on suurus sageli kaitsetaktika. Ründajad täidavad need arhiivid rämpsandmetega, et ületada automaatsete pahavaraskannerite failisuuruse piirangud. Paljud pilvepõhised turvatööriistad jätavad teatud lävest suuremad failid vahele, et säästa töötlemisvõimsust. See lihtne trikk tagab, et ründevara jõuab ohvri masinasse ilma lüüsi skanneri esialgse hoiatuseta.
Arhiivi sees oli mitmeetapiline nakatumisahel. Pahavara ei käivitanud lihtsalt pahatahtlikku skripti. See kuritarvitas seaduslikku Microsofti silumistööriista nimega vsdbg.exe. See on tehnika, mida tuntakse kui DLL side-loading. Ründajad asetasid pahatahtliku teegi samasse kausta, kus asus usaldusväärne Microsofti käivitatav fail. Kui vsdbg.exe käivitus, laadis see automaatselt pahatahtliku faili, uskudes, et see on vajalik komponent. Sellest tulenevalt näeks igaüks, kes süsteemi jälgib, taustal töötamas seaduslikku Microsofti protsessi, samal ajal kui pahavara täidab oma esimest etappi.
Tuuma taseme valvur
Arhitektuurilisel tasandil on selle nakkuse kõige ohtlikum osa draiver nimega Alinubx.sys. Pahavara installib selle draiveri ja maskeerib selle NVIDIA komponendiks, et sulanduda tavaliste süsteemifailide hulka. Tuuma draiver töötab operatsioonisüsteemi kõrgeimal eesõiguste tasemel. Kui mõtleme turvatarkvarast kui VIP-klubi turvamehest igal siseuksel, siis see draiver on korrumpeerunud omanik, kes võib turvamehed soovi korral vallandada.
Alinubx.sys sisaldas sissekodeeritud nimekirja 145 erinevast viirusetõrje ja lõpp-punkti tuvastamise protsessist. Kuna see töötas tuuma režiimis, sai see need turvatööriistad sulgeda enne, kui neil tekkis võimalus kahtlast tegevust märgistada. Draiver kuulus CnCrypt perekonda, mis on tuntud oma võime poolest süsteemikaitseid välja lülitada. Võib-olla kõige murettekitavam on see, et draiver oli allkirjastatud Microsoft Windows Hardware Compatibility Publisher ahela kaudu. See allkiri andis sellele ametliku heakskiidu templi, mis tähendab, et Windows laadis selle ilma vastuväideteta. Proaktiivselt rääkides on allkirjastatud draiver kaitsjatele õudusunenägu, sest see hiilib mööda põhilistest terviklikkuse kontrollidest, mis tavaliselt peatavad volitamata tuuma koodi.
Brauseri hoidlast möödahiilimine
Kui turvatarkvara oli teelt kõrvaldatud, alustas tööd peamine ründevara, inforöövel nimega Rapuncel. Eesmärk oli täielik andmete eksfiltreerimine. See sihtis brauseri paroole, krüptovaluuta rahakotte, Discordi tokeneid ja Telegrami sessioone. Samuti tegi see ekraanipilte ja otsis kohalikult kettalt tundlikke dokumente. Lõppkasutaja vaatepunktist on vargus nähtamatu. Andmete ründaja serverisse liikumise ajal ei teki hüpikaknaid ega süsteemi aeglustumist.
Rapuncel sisaldas spetsiifilist meetodit, et hiilida mööda rakendusega seotud krüpteerimisest, mis on leitav Chrome'i ja Edge'i kaasaegsetes versioonides. See krüpteerimine on mõeldud väliste programmide takistamiseks salvestatud paroolide lugemisel. Sellest mööda pääsemiseks süstis pahavara koodi otse brauseri protsessi endasse. Töötades usaldusväärse protsessi seest, sai see küsida dekrüpteeritud paroole nii, nagu oleks tegemist seadusliku kasutajaga. Seejärel pakkis pahavara kõik need andmed kokku ja saatis need juhtserverisse. Selline tehniline pingutus näitab, et ründajad arendavad aktiivselt viise, kuidas alistada meie kõige tavalisematesse rakendustesse ehitatud spetsiifilisi kaitsemehhanisme.
Taastumissammud nakatunutele
Kui laadisite tarkvara alla LastPass-Authenticator GitHubi lehelt, peate eeldama, et teie süsteem on täielikult kompromiteeritud. Kuna pahavara installib tuuma draiveri, ei pruugi tavaline viirusetõrje skaneerimine Windowsi seest olla nakkuse puhastamiseks piisav. Draiver võib end operatsioonisüsteemi eest peita või lihtsalt skanneri selle töötamise ajal välja lülitada. Kõige turvalisem tee edasi on teostada puhastus eraldi puhtast keskkonnast või masin täielikult tühjendada.
- Lõpetage mõjutatud arvuti kasutamine tundlikeks tegevusteks koheselt.
- Kasutage eraldi usaldusväärset seadet, et muuta kõik paroolid, mis olid salvestatud teie brauseris või LastPassi hoidlas.
- Tühistage aktiivsed sessioonid teenustes nagu Discord, Telegram ja Steam, et ründaja oma kontodelt välja visata.
- Liigutage kõik krüptovaluuta rahakottides olevad vahendid uutele turvalistele aadressidele.
- Võimaluse korral lubage riistvarapõhine mitmetasemeline autentimine, kuna seda on raskem pealt kuulata kui sessiooni tokeneid.
Taastamine peaks hõlmama süsteemi käivitamist turvarežiimis (Safe Mode) või võrguühenduseta taastetööriista kasutamist, et eemaldada Alinubx.sys draiver ja sellega seotud pahatahtlikud failid. Reaktiivsele lähenemisele toetumine on siin ohtlik. Pahavaral on juba olnud võimalus varastada teie digitaalne identiteet ja prioriteet on katkestada selle juurdepääs teie kontodele.
Õppetunnid repositooriumide usaldamisel
See kampaania demonstreerib, et võrgu perimeeter ei ole enam see kindluse kraav, milleks me seda kunagi pidasime. Ründajad liiguvad ahelas ülespoole, et sihtida usaldust, mida me osutame platvormidele nagu GitHub. Me käsitleme GitHubi URL-i sageli kui turvalisuse märki, kuid see on vaid järjekordne osa internetist, mis nõuab kontrolli. Varju-IT ja mitteametlikud allalaadimised on teie isikliku või ettevõtte turvalisuse tumeaine. Need on sageli nähtamatud, kuni põhjustavad massiivse mõju.
LastPass kinnitas, et nende endi süsteemid ei olnud selle vahejuhtumiga seotud. See oli rünnak kasutajate, mitte teenusepakkuja vastu. Juhtum õpetab meile, et isegi kui tööriist on loodud meid kaitsma, on viis, kuidas me selle tööriista omandame, haavatavus. Kontrollige alati tarkvara levituskanalit. Ametlikud veebisaidid ja peamised rakendustepoed on ainukesed kohad, kust peaksite hankima turvarakendusi. Kui link tundub mugav, kuid näeb välja veidi kohatu, on see risk, mida ei tasu võtta.
Allikad: LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
Hoiatus: See artikkel on mõeldud ainult teavitamiseks ja harimiseks ning ei asenda professionaalset kübervaldkonna auditit ega intsidentidele reageerimise teenust.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
