


Pourquoi une signature Microsoft vérifiée n'a pas suffi à sauver les utilisateurs de LastPass

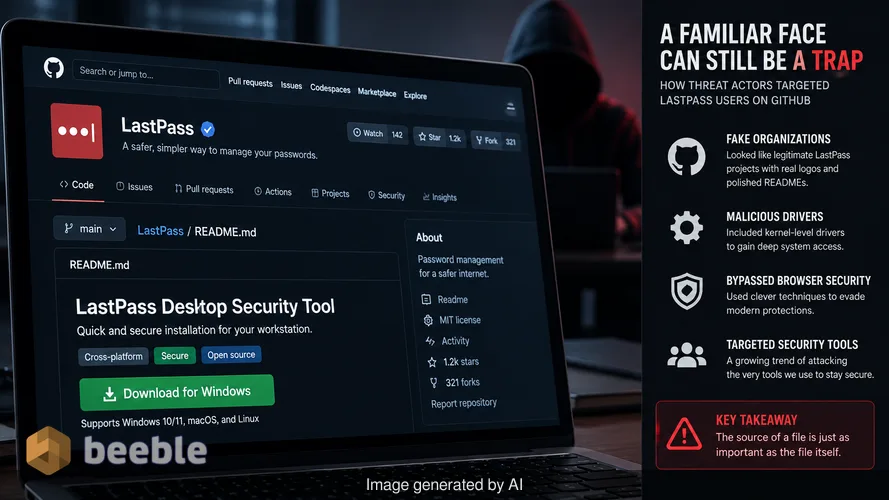
J'ai passé une nuit tardive le mois dernier à analyser un dépôt GitHub qui ressemblait exactement à une page de projet d'entreprise standard. Il arborait les bons logos, un fichier README propre et un bouton de téléchargement promettant une installation rapide d'un outil de sécurité. Si j'avais été pressé de configurer une nouvelle station de travail, j'aurais pu cliquer dessus. C'est exactement le piège psychologique utilisé dans une récente campagne ciblant les utilisateurs de LastPass. Les attaquants n'ont pas piraté le gestionnaire de mots de passe lui-même. Au lieu de cela, ils ont construit une image miroir de légitimité sur une plateforme en laquelle nous avons habituellement confiance.
Du point de vue du risque, cet incident rappelle que la source d'un fichier est tout aussi importante que le fichier lui-même. GitHub héberge des millions de projets open-source, mais ce n'est pas une boutique d'applications officielle pour les logiciels de sécurité propriétaires. Entre août et septembre 2026, un cyberattaquant a utilisé cette ambiguïté pour distribuer un infostealer sophistiqué. L'opération impliquait des organisations GitHub frauduleuses, des pilotes au niveau du noyau (kernel) et des techniques astucieuses pour contourner la sécurité des navigateurs modernes. En observant le paysage des menaces, il s'agit d'un virage clair vers le ciblage des outils que nous utilisons pour rester en sécurité.
La tromperie d'un domaine familier
En coulisses, l'attaque a commencé par l'optimisation des moteurs de recherche (SEO). Lorsque les utilisateurs recherchaient des termes comme « LastPass Authenticator download », ils étaient dirigés vers une organisation GitHub à l'adresse github[.]com/LastPass-Authenticator. Cette page était un leurre soigneusement conçu. Elle utilisait l'image de marque de LastPass et incluait des badges affirmant que le logiciel était « VirusTotal Approved ». Ces indices visuels sont conçus pour abaisser la garde de l'utilisateur. Nous sommes entraînés à chercher des coches vertes et des noms familiers. Quand nous les voyons sur un site aussi réputé que GitHub, notre cerveau traite le téléchargement comme étant sûr.
Cette configuration n'était pas un incident isolé. Les chercheurs de LastPass et de Delphos Labs ont identifié que la même infrastructure usurpait l'identité de plus de 40 entreprises différentes. Les attaquants utilisaient une chaîne de redirections impliquant plusieurs comptes GitHub Pages et des domaines externes. Par conception, cela leur permettait de remplacer le serveur final de logiciels malveillants chaque fois que l'un d'eux était bloqué, sans avoir besoin de modifier le leurre initial sur la page GitHub principale. Cette modularité rend la campagne résiliente face au simple blocage de domaines.
Archives gonflées et l'art de l'évasion
Une fois qu'une victime cliquait sur le bouton de téléchargement, elle recevait une archive ZIP. Le fichier était étonnamment volumineux, atteignant jusqu'à 148 Mo. Dans un monde d'internet à haut débit, nous remettons rarement en question un téléchargement volumineux, mais dans le contexte des logiciels malveillants, la taille est souvent une tactique défensive. Les attaquants remplissent ces archives de données inutiles pour dépasser les limites de taille de fichier des scanners de logiciels malveillants automatisés. De nombreux outils de sécurité basés sur le cloud ignorent les fichiers dépassant un certain seuil pour préserver la puissance de traitement. Cette astuce simple garantit que la charge utile arrive sur la machine de la victime sans alerte initiale d'un scanner de passerelle.
À l'intérieur de l'archive se trouvait une chaîne d'infection à plusieurs étapes. Le logiciel malveillant ne se contentait pas d'exécuter un script malveillant. Il détournait un outil de débogage Microsoft légitime appelé vsdbg.exe. Il s'agit d'une technique connue sous le nom de « DLL side-loading ». Les attaquants ont placé une bibliothèque malveillante dans le même dossier que l'exécutable Microsoft de confiance. Lorsque vsdbg.exe démarrait, il chargeait automatiquement le fichier malveillant, croyant qu'il s'agissait d'un composant requis. Par conséquent, toute personne surveillant le système verrait un processus Microsoft légitime s'exécuter en arrière-plan pendant que le logiciel malveillant exécutait sa première étape.
Le videur au niveau du noyau
Au niveau architectural, la partie la plus dangereuse de cette infection est un pilote appelé Alinubx.sys. Le logiciel malveillant installe ce pilote et le déguise en composant NVIDIA pour se fondre parmi les fichiers système standards. Un pilote de noyau fonctionne au niveau de privilège le plus élevé du système d'exploitation. Si nous considérons les logiciels de sécurité comme un videur de club VIP à chaque porte interne, ce pilote est le propriétaire corrompu qui peut licencier les videurs à sa guise.
Alinubx.sys contenait une liste codée en dur de 145 processus différents d'antivirus et de détection de points de terminaison (EDR). Parce qu'il s'exécutait en mode noyau, il pouvait mettre fin à ces outils de sécurité avant qu'ils n'aient une chance de signaler l'activité suspecte. Le pilote faisait partie de la famille CnCrypt, connue pour sa capacité à désactiver les protections système. Le point le plus préoccupant est peut-être que le pilote était signé via la chaîne Microsoft Windows Hardware Compatibility Publisher. Cette signature lui donnait un sceau d'approbation officiel, ce qui signifie que Windows le chargeait sans broncher. De manière proactive, un pilote signé est un cauchemar pour les défenseurs car il contourne les vérifications d'intégrité de base qui arrêtent habituellement le code noyau non autorisé.
Contourner le coffre-fort du navigateur
Une fois les logiciels de sécurité écartés, la charge utile principale, un infostealer appelé Rapuncel, commençait son travail. L'objectif était l'exfiltration totale des données. Il ciblait les mots de passe des navigateurs, les portefeuilles de crypto-monnaies, les jetons Discord et les sessions Telegram. Il prenait également des captures d'écran et recherchait des documents sensibles sur le disque local. Du point de vue de l'utilisateur final, le vol est invisible. Il n'y a pas de fenêtres contextuelles ni de ralentissement du système pendant que les données sont transférées vers le serveur de l'attaquant.
Rapuncel incluait une méthode spécifique pour contourner le chiffrement lié à l'application (app-bound encryption) présent dans les versions modernes de Chrome et Edge. Ce chiffrement est censé empêcher les programmes externes de lire les mots de passe stockés. Pour contourner cela, le logiciel malveillant injectait du code directement dans le processus du navigateur lui-même. En opérant de l'intérieur du processus de confiance, il pouvait demander les mots de passe déchiffrés comme s'il était l'utilisateur légitime. Le logiciel malveillant compressait ensuite toutes ces données et les envoyait à un serveur de commande et de contrôle. Ce niveau d'effort technique montre que les attaquants développent activement des moyens de vaincre les défenses spécifiques intégrées dans nos applications les plus courantes.
Étapes de récupération pour les systèmes compromis
Si vous avez téléchargé un logiciel à partir de la page GitHub LastPass-Authenticator, vous devez supposer que votre système est entièrement compromis. Étant donné que le logiciel malveillant installe un pilote de noyau, une analyse antivirus standard effectuée depuis Windows peut ne pas suffire à nettoyer l'infection. Le pilote peut se cacher du système d'exploitation ou simplement désactiver le scanner pendant son exécution. La voie la plus sûre consiste à effectuer une remédiation à partir d'un environnement séparé et propre ou à effacer entièrement la machine.
- Arrêtez immédiatement d'utiliser l'ordinateur concerné pour toute activité sensible.
- Utilisez un appareil séparé et de confiance pour changer chaque mot de passe stocké dans votre navigateur ou votre coffre-fort LastPass.
- Révoquez les sessions actives pour des services comme Discord, Telegram et Steam afin d'expulser l'attaquant de vos comptes.
- Déplacez tous les fonds des portefeuilles de crypto-monnaies vers de nouvelles adresses sécurisées.
- Activez l'authentification multi-facteurs matérielle lorsque cela est possible, car elle est plus difficile à intercepter que les jetons de session.
La remédiation devrait impliquer le démarrage du système en mode sans échec ou l'utilisation d'un outil de récupération hors ligne pour supprimer le pilote Alinubx.sys et les fichiers malveillants associés. S'appuyer sur une approche réactive est ici dangereux. Le logiciel malveillant a déjà eu la chance de voler votre identité numérique, et la priorité est de couper son accès à vos comptes.
Leçons sur la confiance envers les dépôts
Cette campagne démontre que le périmètre réseau n'est plus le fossé de château que nous pensions autrefois. Les attaquants remontent dans la pile technologique pour cibler la confiance que nous accordons à des plateformes comme GitHub. Nous traitons souvent une URL GitHub comme un gage de sécurité, mais ce n'est qu'une partie de plus de l'internet qui nécessite de la vigilance. Le « Shadow IT » et les téléchargements non officiels sont la matière noire de votre sécurité personnelle ou d'entreprise. Ils sont souvent invisibles jusqu'à ce qu'ils provoquent un impact massif.
LastPass a confirmé que ses propres systèmes n'étaient pas impliqués dans cet incident. Il s'agissait d'une attaque contre les utilisateurs, pas contre le fournisseur. L'incident nous enseigne que même lorsqu'un outil est conçu pour nous protéger, la manière dont nous acquérons cet outil est une vulnérabilité. Vérifiez toujours le canal de distribution des logiciels. Les sites web officiels et les boutiques d'applications primaires sont les seuls endroits où vous devriez vous procurer des applications de sécurité. Si un lien semble pratique mais paraît légèrement déplacé, c'est un risque qui n'en vaut pas la peine.
Sources : LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
Avertissement : Cet article est fourni à des fins d'information et d'éducation uniquement et ne remplace pas un audit de cybersécurité professionnel ou un service de réponse aux incidents.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
