


Почему проверенной подписи Microsoft оказалось недостаточно, чтобы спасти пользователей LastPass

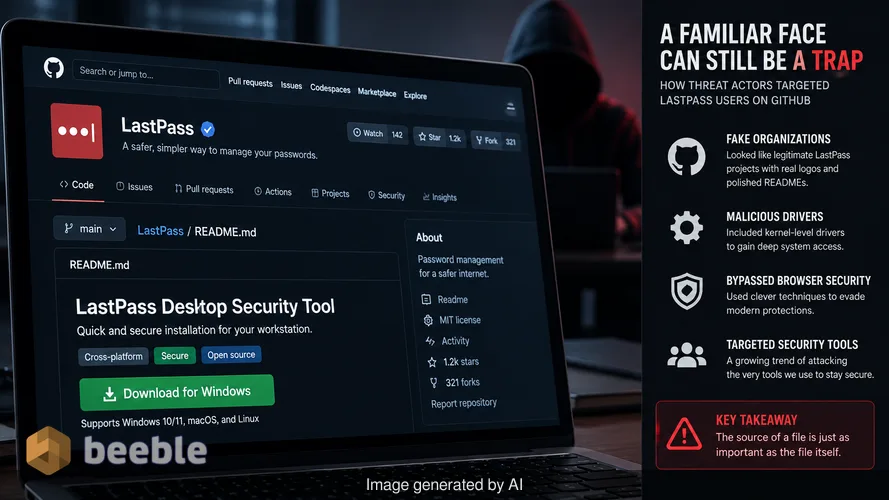
В прошлом месяце я допоздна анализировал репозиторий GitHub, который выглядел в точности как стандартная страница корпоративного проекта. Там были правильные логотипы, чистый файл README и кнопка загрузки, обещавшая быструю установку инструмента безопасности. Если бы я спешил с настройкой новой рабочей станции, я мог бы нажать на нее. Это именно та психологическая ловушка, которая использовалась в недавней кампании, нацеленной на пользователей LastPass. Злоумышленники не взламывали сам менеджер паролей. Вместо этого они создали зеркальное отражение легитимности на платформе, которой мы обычно доверяем.
С точки зрения рисков, этот инцидент является напоминанием о том, что источник файла так же важен, как и сам файл. GitHub — это дом для миллионов проектов с открытым исходным кодом, но он не является официальным магазином приложений для проприетарного программного обеспечения по обеспечению безопасности. В период с августа по сентябрь 2026 года злоумышленник использовал эту двусмысленность для распространения сложного инфостилера. Операция включала в себя мошеннические организации GitHub, драйверы уровня ядра и хитрые методы обхода безопасности современных браузеров. Глядя на ландшафт угроз, можно заметить явный сдвиг в сторону таргетирования инструментов, которые мы используем для обеспечения собственной безопасности.
Обман знакомого домена
За кулисами атака началась с поисковой оптимизации. Когда пользователи искали такие термины, как «LastPass Authenticator download», их направляли в организацию GitHub по адресу github[.]com/LastPass-Authenticator. Эта страница была тщательно проработанной приманкой. На ней использовался брендинг LastPass и были размещены значки, утверждающие, что программное обеспечение «одобрено VirusTotal». Эти визуальные подсказки предназначены для того, чтобы усыпить бдительность пользователя. Мы приучены искать зеленые галочки и знакомые имена. Когда мы видим их на таком авторитетном сайте, как GitHub, наш мозг воспринимает загрузку как безопасную.
Эта схема не была единичным инцидентом. Исследователи из LastPass и Delphos Labs установили, что та же инфраструктура выдавала себя за более чем 40 различных компаний. Злоумышленники использовали цепочку перенаправлений, включающую несколько учетных записей GitHub Pages и внешние домены. По замыслу, это позволяло им заменять конечный сервер с вредоносным ПО всякий раз, когда один из них блокировался, без необходимости менять первоначальную приманку на главной странице GitHub. Такая модульность делает кампанию устойчивой к простой блокировке доменов по черным спискам.
Раздутые архивы и искусство уклонения
Как только жертва нажимала кнопку загрузки, она получала ZIP-архив. Файл был на удивление большим, достигая 148 МБ. В мире высокоскоростного интернета мы редко подвергаем сомнению большой объем загрузки, но в контексте вредоносного ПО размер часто является тактикой защиты. Злоумышленники заполняют эти архивы мусорными данными, чтобы превысить лимиты размера файлов автоматических сканеров вредоносных программ. Многие облачные инструменты безопасности пропускают файлы сверх определенного порога, чтобы сэкономить вычислительные мощности. Эта простая уловка гарантирует, что полезная нагрузка попадет на машину жертвы без первоначального предупреждения от шлюзового сканера.
Внутри архива находилась многоэтапная цепочка заражения. Вредоносная программа не просто запускала вредоносный скрипт. Она злоупотребляла легитимным инструментом отладки Microsoft под названием vsdbg.exe. Этот метод известен как DLL side-loading. Злоумышленники поместили вредоносную библиотеку в ту же папку, что и доверенный исполняемый файл Microsoft. Когда vsdbg.exe запускался, он автоматически загружал вредоносный файл, полагая, что это необходимый компонент. Следовательно, любой, кто мониторит систему, увидит легитимный процесс Microsoft, работающий в фоновом режиме, пока вредоносное ПО выполняет свой первый этап.
Вышибала на уровне ядра
На архитектурном уровне самой опасной частью этой инфекции является драйвер под названием Alinubx.sys. Вредоносная программа устанавливает этот драйвер и маскирует его под компонент NVIDIA, чтобы он сливался со стандартными системными файлами. Драйвер ядра работает на самом высоком уровне привилегий операционной системы. Если мы представим программное обеспечение безопасности как вышибалу VIP-клуба у каждой внутренней двери, то этот драйвер — коррумпированный владелец, который может уволить вышибал по своему желанию.
Alinubx.sys содержал жестко закодированный список из 145 различных процессов антивирусов и средств обнаружения конечных точек (EDR). Поскольку он работал в режиме ядра, он мог завершать работу этих инструментов безопасности до того, как у них появлялся шанс пометить подозрительную активность. Драйвер входил в семейство CnCrypt, которое известно своей способностью отключать системную защиту. Возможно, больше всего беспокоит то, что драйвер был подписан через цепочку Microsoft Windows Hardware Compatibility Publisher. Эта подпись дала ему печать официального одобрения, что означало, что Windows загрузит его без претензий. Говоря проактивно, подписанный драйвер — это кошмар для защитников, поскольку он обходит базовые проверки целостности, которые обычно останавливают несанкционированный код ядра.
Обход браузерного хранилища
Как только программное обеспечение безопасности было устранено, основная полезная нагрузка — инфостилер под названием Rapuncel — начала свою работу. Целью была полная эксфильтрация данных. Он был нацелен на пароли браузеров, криптовалютные кошельки, токены Discord и сессии Telegram. Он также делал скриншоты и искал конфиденциальные документы на локальном диске. С точки зрения конечного пользователя, кража невидима. Нет никаких всплывающих окон или замедления работы системы, пока данные перемещаются на сервер злоумышленника.
Rapuncel включал в себя специальный метод обхода шифрования, привязанного к приложению (app-bound encryption), которое используется в современных версиях Chrome и Edge. Это шифрование предназначено для предотвращения чтения сохраненных паролей внешними программами. Чтобы обойти это, вредоносная программа внедряла код непосредственно в сам процесс браузера. Работая изнутри доверенного процесса, она могла запрашивать расшифрованные пароли так, как если бы она была легитимным пользователем. Затем вредоносная программа сжимала все эти данные и отправляла их на командно-контрольный сервер. Такой уровень технических усилий показывает, что злоумышленники активно разрабатывают способы преодоления конкретных защитных механизмов, встроенных в наши самые распространенные приложения.
Шаги по восстановлению для пострадавших
Если вы загрузили программное обеспечение со страницы LastPass-Authenticator на GitHub, вы должны исходить из того, что ваша система полностью скомпрометирована. Поскольку вредоносная программа устанавливает драйвер ядра, стандартного антивирусного сканирования из-под Windows может быть недостаточно для очистки от инфекции. Драйвер может скрываться от операционной системы или просто отключать сканер во время его работы. Самый безопасный путь — выполнить восстановление из отдельной чистой среды или полностью очистить диск машины.
- Немедленно прекратите использование пострадавшего компьютера для любой конфиденциальной деятельности.
- Используйте отдельное доверенное устройство, чтобы сменить каждый пароль, который был сохранен в вашем браузере или хранилище LastPass.
- Отозвите активные сессии для таких сервисов, как Discord, Telegram и Steam, чтобы выкинуть злоумышленника из ваших учетных записей.
- Переведите любые средства из криптовалютных кошельков на новые безопасные адреса.
- Включите аппаратную многофакторную аутентификацию, где это возможно, так как ее сложнее перехватить, чем токены сессий.
Восстановление должно включать загрузку системы в безопасном режиме или использование автономного инструмента восстановления для удаления драйвера Alinubx.sys и связанных с ним вредоносных файлов. Полагаться на реактивный подход здесь опасно. Вредоносная программа уже успела украсть вашу цифровую личность, и приоритетом является прекращение ее доступа к вашим учетным записям.
Уроки доверия к репозиториям
Эта кампания демонстрирует, что сетевой периметр больше не является тем рвом вокруг замка, каким мы его когда-то считали. Злоумышленники поднимаются выше по стеку, чтобы атаковать доверие, которое мы оказываем таким платформам, как GitHub. Мы часто воспринимаем URL-адрес GitHub как знак безопасности, но это всего лишь еще одна часть интернета, требующая тщательной проверки. Теневые ИТ и неофициальные загрузки — это «темная материя» вашей личной или корпоративной безопасности. Они часто невидимы, пока не вызовут масштабные последствия.
LastPass подтвердила, что их собственные системы не были задействованы в этом инциденте. Это была атака на пользователей, а не на провайдера. Инцидент учит нас тому, что даже когда инструмент предназначен для нашей защиты, способ приобретения этого инструмента является уязвимостью. Всегда проверяйте канал распространения программного обеспечения. Официальные веб-сайты и основные магазины приложений — единственные места, где следует брать приложения для обеспечения безопасности. Если ссылка кажется удобной, но выглядит слегка неуместной, это риск, на который не стоит идти.
Источники: Отчет по безопасности LastPass, Анализ вредоносного ПО Delphos Labs, Документация Trend Micro BoryptGrab.
Отказ от ответственности: Данная статья предназначена исключительно для информационных и образовательных целей и не заменяет профессиональный аудит кибербезопасности или услуги по реагированию на инциденты.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
