


Πώς ένα εκατομμύριο πλαστά τιμολόγια έστρεψαν την ασφάλεια Passkey εναντίον εταιρικών χρηστών

Πέρασα ένα σημαντικό μέρος της πρώιμης καριέρας μου ως penetration tester προσπαθώντας να εξαπατήσω υπαλλήλους ώστε να κάνουν κλικ σε κακόβουλους συνδέσμους. Τότε, ήταν εύκολο. Ένα κακογραμμένο email με μερικά ορθογραφικά λάθη και ένα ύποπτο συνημμένο συνήθως αρκούσε. Σήμερα, το παιχνίδι είναι εντελώς διαφορετικό. Πρόσφατα ανέλυσα μια σειρά από αρχεία καταγραφής εκστρατειών από μια μαζική παραβίαση του Αυγούστου και το επίπεδο αρτιότητας είναι ανησυχητικό. Οι επιτιθέμενοι δεν βασίζονται πλέον στην αδυναμία σας να εντοπίσετε ένα τυπογραφικό λάθος. Βασίζονται στην επιθυμία σας να είστε ασφαλείς και στην εμπιστοσύνη σας στις νόμιμες εταιρικές διαδικασίες.
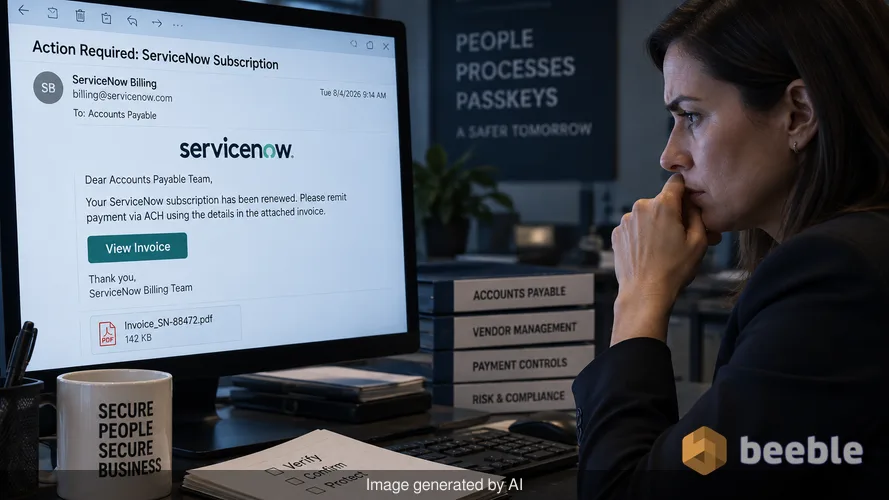
Μεταξύ 3 και 5 Αυγούστου 2026, η Microsoft εντόπισε έναν εξελιγμένο φορέα απειλών που έστειλε πάνω από ένα εκατομμύριο μηνύματα απάτης. Αυτά τα μηνύματα στόχευαν τμήματα πληρωμών στις Ηνωμένες Πολιτείες σε διάφορους τομείς, συμπεριλαμβανομένων των ακινήτων και της μεταποίησης. Ο στόχος ήταν απλός: να πείσουν το οικονομικό προσωπικό να ξεκινήσει μεταφορές Automated Clearing House (ACH) για μια ψεύτικη συνδρομή στο ServiceNow. Αυτό που καθιστά αυτό το περιστατικό υπόδειγμα σύγχρονης κοινωνικής μηχανικής είναι ο τρόπος με τον οποίο οι επιτιθέμενοι εκμεταλλεύτηκαν τη στροφή ολόκληρου του κλάδου προς τα passkeys για να παρακάμψουν τις παραδοσιακές άμυνες.
Η τέλεια καταιγίδα της παραγωγικής AI και της πλαστοπροσωπίας στελεχών
Το ηλεκτρονικό ψάρεμα (phishing) υπέφερε ιστορικά από το πρόβλημα της «απόκοσμης κοιλάδας» (uncanny valley). Ένα μήνυμα φαινόταν σχεδόν σωστό, αλλά ο τόνος του έμοιαζε παράξενος. Αυτή η εκστρατεία εξάλειψε αυτή την τριβή. Η Microsoft Security Research βρήκε στοιχεία ότι οι χειριστές χρησιμοποίησαν παραγωγική τεχνητή νοημοσύνη (generative AI) για να συντάξουν πρότυπα email. Τροφοδοτώντας την AI με πραγματικές εταιρικές επικοινωνίες ή βιογραφικά στελεχών, οι επιτιθέμενοι δημιούργησαν κείμενο που μιμούνταν τη συγκεκριμένη επαγγελματική φωνή ενός στοχευμένου Διευθύνοντος Συμβούλου (CEO). Αυτός είναι ο ψηφιακός Δούρειος Ίππος της εποχής της AI. Δεν πρόκειται πλέον για ένα γενικό δόλωμα, αλλά για μια προσαρμοσμένη αφήγηση.
Όταν ένας οικονομικός υπάλληλος λαμβάνει ένα email που ακούγεται ακριβώς όπως το αφεντικό του, ο σκεπτικισμός του κάμπτεται. Οι επιτιθέμενοι δεν έστειλαν απλώς ένα τιμολόγιο. Πλαισίωσαν την επίθεση με κατασκευασμένα νήματα αλληλογραφίας. Αυτά τα νήματα έδιναν την εντύπωση ότι ο CEO και άλλα στελέχη είχαν ήδη συζητήσει και εγκρίνει την πληρωμή στο ServiceNow. Από την πλευρά του κινδύνου, αυτό δημιουργεί μια ψευδή αίσθηση θεσμικής συναίνεσης. Ο υπάλληλος δεν πληρώνει απλώς έναν λογαριασμό. Εκτελεί μια οδηγία που φαίνεται να έχει περάσει από την κατάλληλη ιεραρχία.
Στο παρασκήνιο, οι επιτιθέμενοι καταχράστηκαν υποδομές παράδοσης email τρίτων για να στείλουν αυτά τα μηνύματα. Αυτός είναι ένας έξυπνος τρόπος για να αποφύγουν τις πύλες ασφαλείας. Επειδή τα email προέρχονται από έμπιστους διακομιστές υψηλής φήμης, συχνά παρακάμπτουν τα αρχικά φίλτρα spam που θα εντόπιζαν έναν πρόσφατα καταχωρημένο τομέα (domain). Η υποδομή είναι νόμιμη, αλλά το περιεχόμενο είναι κακόβουλο.
Γιατί οι επιτιθέμενοι εργαλειοποιούν τη μετάβαση στα passkeys
Τα passkeys υποτίθεται ότι θα ήταν το τέλος του phishing. Χρησιμοποιώντας τα πρότυπα FIDO2, συνδέουν την ταυτότητα ενός χρήστη με μια φυσική συσκευή και έναν συγκεκριμένο τομέα. Αυτό εμποδίζει έναν χρήστη να εισάγει κατά λάθος τα διαπιστευτήριά του σε έναν ψεύτικο ιστότοπο. Ωστόσο, η μεταβατική περίοδος μεταξύ των παλαιών κωδικών πρόσβασης και των σύγχρονων passkeys αποτελεί μια τεράστια επιφάνεια επίθεσης. Η έκθεση της Microsoft υπογραμμίζει πώς οι φορείς απειλών χρησιμοποιούν τώρα κοινωνική μηχανική με θέμα τα passkeys για να παραβιάσουν περιβάλλοντα cloud.
Σε πολλές περιπτώσεις, το δόλωμα περιλαμβάνει ένα μήνυμα που ενημερώνει τον χρήστη ότι η ασφάλεια του λογαριασμού του είναι ξεπερασμένη. Το email προτρέπει τον χρήστη να «αναβαθμίσει» σε passkey για να συμμορφωθεί με τις νέες εταιρικές απαιτήσεις ασφαλείας. Αυτό είναι το αρχιτεκτονικό παράδοξο της σύγχρονης ασφάλειας: όσο περισσότερο λέμε στους χρήστες να υιοθετήσουν νέα τεχνολογία, τόσο περισσότερο περιμένουν να δουν προτροπές σχετικά με αυτήν. Όταν ο χρήστης κάνει κλικ στον σύνδεσμο, οδηγείται σε έναν διακομιστή μεσολάβησης Adversary-in-the-Middle (AitM).
Αυτός ο διακομιστής μεσολάβησης βρίσκεται μεταξύ του χρήστη και της πραγματικής σελίδας σύνδεσης της Microsoft. Καθώς ο χρήστης προσπαθεί να «ρυθμίσει» το passkey του, ο επιτιθέμενος καταγράφει το διακριτικό συνεδρίας (session token) σε πραγματικό χρόνο. Αυτό το διακριτικό είναι το «χρυσό εισιτήριο». Επιτρέπει στον επιτιθέμενο να παρακάμψει τον έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA), επειδή το σύστημα πιστεύει ότι ο χρήστης έχει ήδη ταυτοποιηθεί. Ο επιτιθέμενος δεν σπάει το passkey· υποκλέπτει την ίδια τη διαδικασία εγγραφής.
Ανατομία των μηχανισμών υποκλοπής λογαριασμών cloud
Μόλις ο επιτιθέμενος αποκτήσει πρόσβαση στο περιβάλλον cloud μέσω μιας υποκλεμμένης συνεδρίας, η αποστολή μετατοπίζεται στην επιμονή και την εξαγωγή δεδομένων. Στην εκστρατεία του Αυγούστου, ο στόχος ήταν η οικονομική απάτη, αλλά η πρόσβαση επέτρεπε πολύ περισσότερα. Μόλις βρεθεί μέσα σε ένα περιβάλλον Microsoft 365, ένας επιτιθέμενος έχει μια λεπτομερή εικόνα των εσωτερικών λειτουργιών της εταιρείας. Μπορεί να διαβάσει ευαίσθητα συμβόλαια, να δει δεδομένα μισθοδοσίας και να παρακολουθεί εσωτερικές συνομιλίες για να βρει τον επόμενο στόχο του.
Από την πλευρά του τελικού χρήστη, τίποτα δεν φαίνεται λάθος. Δεν υπάρχει ειδοποίηση για νέα σύνδεση, επειδή ο επιτιθέμενος χρησιμοποίησε ένα έγκυρο session token. Εδώ γίνεται σαφές ότι η έννοια της περιμέτρου του δικτύου ως παρωχημένης τάφρου κάστρου είναι πλέον πραγματικότητα. Ο επιτιθέμενος βρίσκεται ήδη μέσα στο θησαυροφυλάκιο επειδή έκλεψε το σήμα του φύλακα κατά τη διάρκεια της έκδοσής του.
Η ακεραιότητα των δεδομένων είναι το επόμενο θύμα. Οι επιτιθέμενοι μπορούν να τροποποιήσουν τα στοιχεία τραπεζικών λογαριασμών σε αποθηκευμένα πρότυπα τιμολογίων ή να ορίσουν κανόνες προώθησης αλληλογραφίας που κρύβουν τα ίχνη τους. Εάν ένας υπάλληλος λογιστηρίου απαντήσει σε ένα ύποπτο email για να το επαληθεύσει, ένας κρυφός κανόνας μπορεί να μετακινήσει αμέσως αυτή την απάντηση στα απορρίμματα. Ο υπάλληλος νομίζει ότι τον αγνοούν, ενώ ο επιτιθέμενος συνεχίζει να κινεί τα νήματα από ένα παραβιασμένο γραμματοκιβώτιο.
Πλοήγηση προς την ανθεκτικότητα στο phishing
Συχνά μιλάμε για το «ανθρώπινο τείχος προστασίας», αλλά ακόμα και το καλύτερο τείχος προστασίας αποτυγχάνει εάν το υποκείμενο πρωτόκολλο είναι ελαττωματικό. Η εξάρτηση από τους υπαλλήλους για τον εντοπισμό πλαστοπροσωπίας που δημιουργήθηκε από AI είναι μια χαμένη στρατηγική. Ως αντίμετρο, οι οργανισμοί πρέπει να κινηθούν προς αυστηρό MFA ανθεκτικό στο phishing. Αυτό σημαίνει απομάκρυνση από κωδικούς SMS και ειδοποιήσεις push προς κλειδιά υλικού (hardware keys) ή passkeys που βασίζονται στην πλατφόρμα και δεν επιτρέπουν εύκολη υποκλοπή μέσω AitM.
Ωστόσο, η τεχνολογία είναι μόνο η μισή μάχη. Προληπτικά, το οικονομικό τμήμα χρειάζεται μια διαδικασία επαλήθευσης που να υπάρχει εκτός του email. Εάν ένας CEO ζητήσει μια μεταφορά ACH εκατομμυρίων δολαρίων, η πολιτική θα πρέπει να απαιτεί μια δευτερεύουσα επαλήθευση μέσω ενός γνωστού αριθμού τηλεφώνου ή μιας βιντεοκλήσης πρόσωπο με πρόσωπο. Αυτοί οι έλεγχοι εκτός δικτύου (out-of-band) είναι ο μόνος τρόπος για να σπάσει η αφήγηση που η AI χτίζει τόσο καλά.
Η αξιολόγηση της επιφάνειας επίθεσης απαιτεί επίσης την εξέταση των κινδύνων από τρίτους. Οι επιτιθέμενοι σε αυτή την εκστρατεία υποδύθηκαν το ServiceNow, έναν διαδεδομένο πάροχο στον χώρο της πληροφορικής. Εάν ο οργανισμός σας χρησιμοποιεί αυτές τις υπηρεσίες, οι υπάλληλοί σας είναι προδιατεθειμένοι να εμπιστεύονται email με αυτό το branding. Αυτό καθιστά την πλαστοπροσωπία πολύ πιο αποτελεσματική.
Αναστροφή του κλίματος με λεπτομερείς ελέγχους ταυτότητας
Η ασφάλεια δεν είναι μια τελική κατάσταση. Είναι μια συνεχής διαδικασία θωράκισης. Για την άμυνα έναντι αυτών των εκστρατειών που καθοδηγούνται από AI, οι ομάδες πληροφορικής θα πρέπει να εφαρμόσουν πολιτικές Υπό όρους Πρόσβασης (Conditional Access) που να είναι όσο το δυνατόν πιο αυστηρές. Για παράδειγμα, μπορείτε να περιορίσετε τη διάρκεια ζωής των session tokens ή να απαιτήσετε οι συνδέσεις να γίνονται μόνο από συμβατές, διαχειριζόμενες από την εταιρεία συσκευές. Αυτό περιορίζει τη χρησιμότητα ενός κλεμμένου session token.
Κοιτάζοντας το τοπίο των απειλών, είναι σαφές ότι οι επιτιθέμενοι δεν αναζητούν πλέον μόνο τεχνικές ευπάθειες στο λογισμικό. Αναζητούν ευπάθειες στις ροές εργασίας μας. Εκμεταλλεύονται το γεγονός ότι είμαστε απασχολημένοι, ότι θέλουμε να είμαστε εξυπηρετικοί και ότι εμπιστευόμαστε τα εργαλεία που παρέχουν οι εταιρείες μας.
Πάντα λέω στις πηγές μου ότι το πιο επικίνδυνο exploit είναι αυτό που μοιάζει με μια τυπική διαδικασία λειτουργίας. Αυτή η εκστρατεία του Αυγούστου απέδειξε ότι ένας συνδυασμός GenAI και δολωμάτων με θέμα την ταυτότητα μπορεί να παρακάμψει ακόμη και προηγμένα συστήματα ασφαλείας. Πέρα από τις ενημερώσεις λογισμικού, η πιο κρίσιμη άμυνα που διαθέτετε είναι μια κουλτούρα όπου το «εμπιστεύσου αλλά επαλήθευσε» δεν είναι απλώς ένα σύνθημα, αλλά υποχρεωτικό μέρος κάθε οικονομικής συναλλαγής.
Βασικά συμπεράσματα για τους ηγέτες ασφαλείας
- Εφαρμόστε MFA ανθεκτικό στο phishing, όπως κλειδιά υλικού FIDO2, για να αποτρέψετε την υποκλοπή συνεδρίας μέσω AitM proxies.
- Καθιερώστε επαλήθευση εκτός δικτύου (out-of-band) για όλες τις οικονομικές συναλλαγές υψηλής αξίας για να παρακάμψετε την πλαστοπροσωπία μέσω email.
- Ελέγχετε τακτικά τους κανόνες προώθησης αλληλογραφίας και τα δικαιώματα των γραμματοκιβωτίων για να εντοπίσετε κρυφή παραμονή σε παραβιασμένους λογαριασμούς.
- Εκπαιδεύστε τους υπαλλήλους ειδικά για τους κινδύνους των δολωμάτων «ενημέρωσης λογαριασμού» ή «εγγραφής ασφαλείας» που μιμούνται νόμιμες πρωτοβουλίες πληροφορικής.
- Χρησιμοποιήστε αναλυτικά στοιχεία συμπεριφοράς για να επισημάνετε ασυνήθιστα μοτίβα σύνδεσης, όπως η χρήση ενός session token από ένα μη αναμενόμενο εύρος IP.
Πηγές:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς. Δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης σε περιστατικά. Πάντα να συμβουλεύεστε έναν εξειδικευμένο επαγγελματία ασφαλείας πριν κάνετε αλλαγές στη στάση ασφαλείας του οργανισμού σας.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
