


Come un milione di fatture false ha rivolto la sicurezza delle passkey contro gli utenti aziendali

Ho trascorso una parte significativa dell'inizio della mia carriera come penetration tester cercando di ingannare i dipendenti affinché cliccassero su link malevoli. All'epoca era facile. Un'e-mail formattata male con qualche errore di ortografia e un allegato sospetto di solito funzionava. Oggi il gioco è completamente diverso. Recentemente ho analizzato una serie di log di una massiccia violazione avvenuta in agosto, e il livello di perfezionamento è inquietante. Gli aggressori non fanno più affidamento sulla tua incapacità di individuare un refuso. Contano sul tuo desiderio di essere sicuro e sulla tua fiducia nei processi aziendali legittimi.
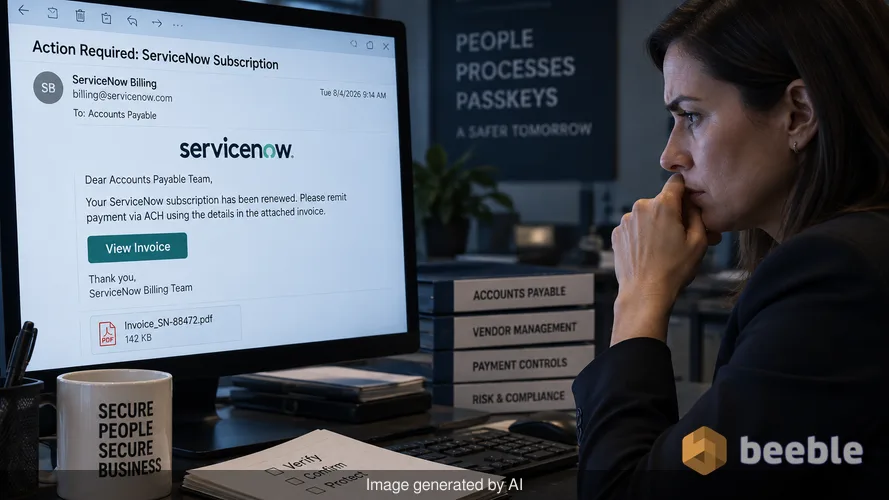
Tra il 3 e il 5 agosto 2026, Microsoft ha tracciato un sofisticato attore di minacce che ha inviato oltre un milione di e-mail truffa. Questi messaggi hanno preso di mira i dipartimenti di contabilità fornitori negli Stati Uniti in diversi settori, tra cui quello immobiliare e manifatturiero. L'obiettivo era semplice: convincere il personale finanziario ad avviare trasferimenti Automated Clearing House (ACH) per un falso abbonamento a ServiceNow. Ciò che rende questo incidente una lezione magistrale di ingegneria sociale moderna è il modo in cui gli aggressori hanno sfruttato il passaggio dell'intero settore verso le passkey per aggirare le difese tradizionali.
La tempesta perfetta tra IA generativa e impersonificazione di dirigenti
Il phishing ha storicamente sofferto del problema della "uncanny valley". Un messaggio appariva quasi corretto, ma il tono sembrava strano. Questa campagna ha rimosso tale attrito. Microsoft Security Research ha trovato prove del fatto che gli operatori hanno utilizzato l'intelligenza artificiale generativa per redigere modelli di e-mail. Alimentando l'IA con comunicazioni aziendali reali o biografie di dirigenti, gli aggressori hanno generato testi che imitavano la specifica voce professionale di un CEO target. Questo è il cavallo di Troia digitale dell'era dell'IA. Non è più un'esca generica; è una narrazione su misura.
Quando un responsabile finanziario riceve un'e-mail che suona esattamente come quella del suo capo, il suo scetticismo crolla. Gli aggressori non hanno inviato solo una singola fattura. Hanno stratificato l'attacco con thread di e-mail fabbricati. Questi thread facevano apparire come se il CEO e altri dirigenti avessero già discusso e approvato il pagamento a ServiceNow. Dal punto di vista del rischio, ciò crea un falso senso di consenso istituzionale. Il dipendente non sta solo pagando una fattura. Sta eseguendo una direttiva che sembra essere passata attraverso la corretta catena di comando.
Dietro le quinte, gli aggressori hanno abusato di infrastrutture di invio e-mail di terze parti per spedire questi messaggi. Questo è un modo astuto per eludere i gateway di sicurezza. Poiché le e-mail provengono da server fidati e con un'alta reputazione, spesso superano i filtri antispam iniziali che bloccherebbero un dominio appena registrato. L'infrastruttura è legittima, ma il contenuto è malevolo.
Perché gli aggressori stanno usando come arma la transizione alle passkey
Le passkey dovrebbero rappresentare la fine del phishing. Utilizzando gli standard FIDO2, esse legano l'identità di un utente a un dispositivo fisico e a un dominio specifico. Ciò impedisce a un utente di inserire accidentalmente le proprie credenziali in un sito falso. Tuttavia, il periodo di transizione tra le password legacy e le passkey moderne è una superficie di attacco enorme. Il rapporto Microsoft evidenzia come gli attori delle minacce utilizzino ora l'ingegneria sociale a tema passkey per violare gli ambienti cloud.
In molti casi, l'esca consiste in un messaggio che informa l'utente che la sicurezza del suo account non è aggiornata. L'e-mail invita l'utente a "passare" a una passkey per soddisfare i nuovi requisiti di sicurezza aziendale. Questo è il paradosso architettonico della sicurezza moderna: più diciamo agli utenti di adottare nuove tecnologie, più si aspettano di vedere avvisi al riguardo. Quando l'utente clicca sul link, viene indirizzato a un proxy Adversary-in-the-Middle (AitM).
Questo proxy si interpone tra l'utente e la vera pagina di login di Microsoft. Mentre l'utente tenta di "configurare" la propria passkey, l'aggressore cattura il token di sessione in tempo reale. Questo token è un "biglietto d'oro". Consente all'aggressore di bypassare l'autenticazione a più fattori (MFA) perché il sistema crede che l'utente si sia già autenticato. L'aggressore non sta violando la passkey; sta dirottando il processo di registrazione stesso.
Analisi della meccanica del dirottamento degli account cloud
Una volta che l'aggressore ottiene l'accesso all'ambiente cloud tramite una sessione dirottata, la missione si sposta sulla persistenza e sull'esfiltrazione. Nella campagna di agosto, l'obiettivo era la frode finanziaria, ma l'accesso permetteva molto di più. Una volta all'interno di un ambiente Microsoft 365, un aggressore ha una visione granulare del funzionamento interno dell'azienda. Può leggere contratti sensibili, visualizzare dati sui libri paga e monitorare le chat interne per trovare il prossimo obiettivo.
Dal punto di vista dell'utente finale, nulla sembra sbagliato. Non c'è alcun avviso per un nuovo accesso perché l'aggressore ha utilizzato un token di sessione valido. È qui che il concetto di perimetro di rete come obsoleto fossato del castello diventa chiaro. L'aggressore è già all'interno del caveau perché ha rubato il tesserino della guardia mentre veniva emesso.
L'integrità dei dati è la vittima successiva. Gli aggressori possono modificare le coordinate bancarie sui modelli di fattura salvati o impostare regole di inoltro della posta che nascondono le loro tracce. Se un addetto alla contabilità fornitori risponde a un'e-mail sospetta per verificarla, una regola nascosta potrebbe spostare istantaneamente quella risposta nel cestino. L'impiegato pensa di essere ignorato, mentre l'aggressore continua a tirare le fila da una casella di posta compromessa.
Navigare verso la resistenza al phishing
Parliamo spesso di firewall umano, ma anche il miglior firewall fallisce se il protocollo sottostante è difettoso. Fare affidamento sui dipendenti per individuare l'impersonificazione generata dall'IA è una strategia perdente. Come contromisura, le organizzazioni devono passare a una MFA rigorosa e resistente al phishing. Ciò significa allontanarsi dai codici SMS e dalle notifiche push verso chiavi hardware o passkey legate alla piattaforma che non consentono un facile dirottamento AitM.
Tuttavia, la tecnologia è solo metà della battaglia. Proattivamente, il dipartimento finanziario necessita di un processo di verifica che esista al di fuori dell'e-mail. Se un CEO richiede un trasferimento ACH da un milione di dollari, la policy dovrebbe richiedere una verifica secondaria tramite un numero di telefono noto o una videochiamata faccia a faccia. Questi controlli fuori banda sono l'unico modo per rompere la narrazione che l'IA costruisce così bene.
Valutare la superficie di attacco richiede anche di guardare ai rischi di terze parti. Gli aggressori in questa campagna hanno impersonato ServiceNow, un fornitore pervasivo nello spazio IT. Se la vostra organizzazione utilizza questi servizi, i vostri dipendenti sono precondizionati a fidarsi delle e-mail con quel marchio. Ciò rende l'impersonificazione molto più efficace.
Cambiare rotta con controlli granulari dell'identità
La sicurezza non è uno stato finale. È un processo continuo di rafforzamento. Per difendersi da queste campagne guidate dall'IA, i team IT dovrebbero implementare criteri di Accesso Condizionale il più stringenti possibile. Ad esempio, è possibile limitare la durata dei token di sessione o richiedere che gli accessi avvengano solo da dispositivi conformi e gestiti dall'azienda. Ciò limita l'utilità di un token di sessione rubato.
Guardando al panorama delle minacce, è chiaro che gli aggressori non cercano più solo vulnerabilità tecniche nel software. Cercano vulnerabilità nei nostri flussi di lavoro. Sfruttano il fatto che siamo occupati, che vogliamo essere utili e che ci fidiamo degli strumenti forniti dalle nostre aziende.
Dico sempre alle mie fonti che l'exploit più pericoloso è quello che sembra una procedura operativa standard. Questa campagna di agosto ha dimostrato che un mix di GenAI ed esche a tema identità può bypassare anche stack di sicurezza di alto livello. Oltre alle patch, la difesa più critica che avete è una cultura in cui "fidarsi ma verificare" non sia solo uno slogan, ma una parte obbligatoria di ogni transazione finanziaria.
Punti chiave per i leader della sicurezza
- Implementare MFA resistente al phishing come le chiavi hardware FIDO2 per prevenire il dirottamento di sessione tramite proxy AitM.
- Stabilire una verifica fuori banda per tutte le transazioni finanziarie di alto valore per bypassare l'impersonificazione basata su e-mail.
- Controllare regolarmente le regole di inoltro della posta e i permessi delle caselle postali per identificare una persistenza furtiva in account compromessi.
- Formare i dipendenti specificamente sui pericoli delle esche di "aggiornamento account" o "registrazione di sicurezza" che imitano iniziative IT legittime.
- Utilizzare l'analisi comportamentale per segnalare pattern di accesso insoliti, come un token di sessione utilizzato da un intervallo IP imprevisto.
Fonti:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Dichiarazione di non responsabilità: Questo articolo è solo a scopo informativo ed educativo. Non sostituisce un audit professionale di cybersicurezza o un servizio di risposta agli incidenti. Consultare sempre un professionista della sicurezza qualificato prima di apportare modifiche alla postura di sicurezza della propria organizzazione.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
