


Kuidas miljon võltsarvet pöörasid pääsuvõtmete turvalisuse ettevõtte kasutajate vastu

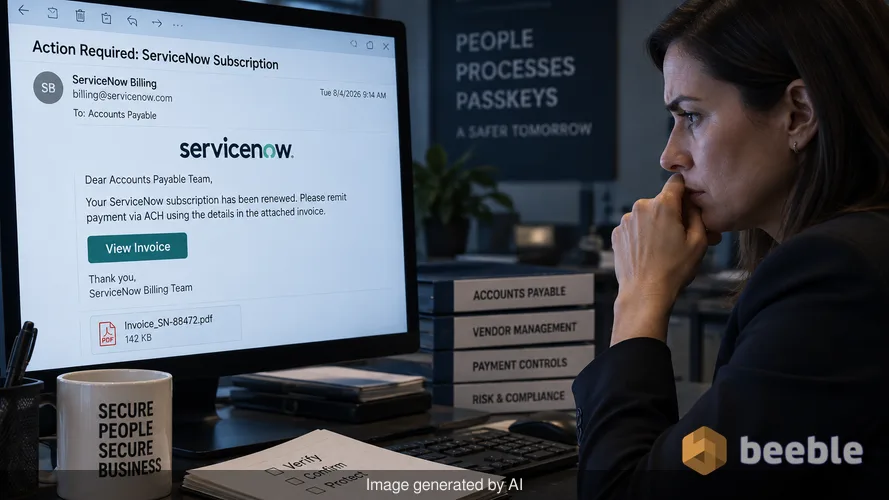
Veetsin märkimisväärse osa oma varajasest karjäärist läbistustestijana, püüdes meelitada töötajaid pahatahtlikele linkidele klikkima. Sel ajal oli see lihtne. Halvasti vormindatud e-kiri mõne kirjavigaga ja kahtlane manus tegid tavaliselt töö ära. Täna on mäng täiesti teistsugune. Analüüsisin hiljuti massilise 2026. aasta augusti andmeturbemurde kampaaniaprotokolle ja selle lihvituse tase on häiriv. Ründajad ei looda enam teie võimetusele märgata trükiviga. Nad loodavad teie soovile olla turvaline ja teie usaldusele legitiimsete ettevõtteprotsesside vastu.
Ajavahemikus 3.–5. august 2026 jälgis Microsoft keerukat ründajat, kes saatis üle miljoni petturliku e-kirja. Need sõnumid olid suunatud USA raamatupidamisosakondadele mitmes sektoris, sealhulgas kinnisvara- ja tootmisvaldkonnas. Eesmärk oli lihtne: veenda finantspersonali algatama Automated Clearing House (ACH) ülekandeid võltsitud ServiceNow tellimuse eest. Selle vahejuhtumi teeb kaasaegse sotsiaalse manipuleerimise meistriklassiks see, kuidas ründajad kasutasid ära tööstusharu üleminekut pääsuvõtmetele (passkeys), et hiilida mööda traditsioonilistest kaitsemehhanismidest.
Generatiivse tehisintellekti ja juhi kehastamise täiuslik torm
Õngitsemine on ajalooliselt kannatanud "kummastava oru" (uncanny valley) probleemi all. Sõnum näis peaaegu õige, kuid toon tundus võõras. See kampaania eemaldas selle hõõrdumise. Microsoft Security Research leidis tõendeid, et operaatorid kasutasid e-kirjade mallide koostamiseks generatiivset tehisintellekti. Söötes tehisintellektile tegelikke ettevõtte sisekommunikatsioone või juhtide elulugusid, genereerisid ründajad teksti, mis matkis sihikule võetud tegevjuhi spetsiifilist professionaalset häält. See on tehisintellekti ajastu digitaalne Trooja hobune. See ei ole enam geneeriline peibutis, vaid rätsepatööna valminud narratiiv.
Kui finantsjuht saab e-kirja, mis kõlab täpselt nagu tema ülemus, siis tema skeptitsism langeb. Ründajad ei saatnud lihtsalt ühte arvet. Nad kihistasid rünnaku fabritseeritud e-kirjavahetustega. Need lõimed jätsid mulje, nagu oleksid tegevjuht ja teised juhid ServiceNow makset juba arutanud ja selle heaks kiitnud. Riski seisukohast loob see vale ettekujutuse institutsionaalsest konsensusest. Töötaja ei maksa lihtsalt arvet. Ta täidab korraldust, mis näib olevat läbinud nõuetekohase käsuliini.
Kulisside taga kuritarvitasid ründajad nende sõnumite saatmiseks kolmandate osapoolte e-posti edastamise infrastruktuuri. See on kaval viis turvaväravatest mööda hiilimiseks. Kuna e-kirjad pärinevad usaldusväärsetest ja kõrge mainega serveritest, läbivad need sageli esialgsed rämpspostifiltrid, mis püüaksid kinni äsja registreeritud domeeni. Infrastruktuur on legitiimne, kuid sisu on pahatahtlik.
Miks ründajad relvastavad üleminekut pääsuvõtmetele
Pääsuvõtmed peaksid tegema lõpu õngitsemisele. Kasutades FIDO2 standardeid, seovad need kasutaja identiteedi füüsilise seadme ja konkreetse domeeniga. See takistab kasutajal kogemata oma sisselogimisandmete sisestamist võltsitud saidile. Kuid üleminekuperiood pärandparoolide ja kaasaegsete pääsuvõtmete vahel on massiivne rünnakupind. Microsofti raport toob esile, kuidas ründajad kasutavad nüüd pääsuvõtmete-teemalist sotsiaalset manipuleerimist pilvekeskkondadesse sissemurdmiseks.
Paljudel juhtudel sisaldab peibutis sõnumit, mis teatab kasutajale, et tema konto turvalisus on aegunud. E-kiri kutsub kasutajat üles "uuendama" pääsuvõtmele, et vastata uutele ettevõtte turvanõuetele. See on kaasaegse turvalisuse arhitektuurne paradoks: mida rohkem me käsime kasutajatel uut tehnoloogiat omaks võtta, seda rohkem nad ootavad sellekohaseid teavitusi. Kui kasutaja klikib lingil, suunatakse ta vahendusrünnaku (Adversary-in-the-Middle ehk AitM) proksi juurde.
See proksi asub kasutaja ja tegeliku Microsofti sisselogimislehe vahel. Mil kasutaja üritab oma pääsuvõtit "seadistada", püüab ründaja reaalajas kinni seansiloa (session token). See luba on kuldne pilet. See võimaldab ründajal mööda minna mitmetegurilisest autentimisest (MFA), sest süsteem usub, et kasutaja on juba autenditud. Ründaja ei murra pääsuvõtit, vaid kaaperdab registreerimisprotsessi enese.
Pilvekontode kaaperdamise mehaanika lahkamine
Kui ründaja on kaaperdatud seansi kaudu pilvekeskkonda sisse pääsenud, muutub missioon püsivuse tagamiseks ja andmete väljaviimiseks. Augustikuises kampaanias oli eesmärgiks finantspettus, kuid juurdepääs võimaldas palju enamat. Olles Microsoft 365 keskkonnas sees, on ründajal detailne ülevaade ettevõtte siseasjadest. Nad saavad lugeda tundlikke lepinguid, vaadata palgaandmeid ja jälgida sisevestlusi, et leida oma järgmine sihtmärk.
Lõppkasutaja vaatepunktist ei tundu midagi valesti olevat. Uue sisselogimise kohta ei tule hoiatust, sest ründaja kasutas kehtivat seansiluba. Siinkohal muutub selgeks kontseptsioon võrgupiirist kui iganenud lossikraavist. Ründaja on juba varakambris sees, sest ta varastas valvuri märgi selle väljastamise hetkel.
Järgmine ohver on andmete terviklikkus. Ründajad saavad muuta pangakonto andmeid salvestatud arvemallidel või seadistada e-posti edastamise reegleid, mis peidavad nende jälgi. Kui raamatupidaja vastab kahtlasele e-kirjale, et seda kontrollida, võib peidetud reegel selle vastuse koheselt prügikasti visata. Töötaja arvab, et teda ignoreeritakse, samal ajal kui ründaja jätkab niitide tõmbamist kompromiteeritud postkastist.
Navigeerimine õngitsemiskindluse suunas
Me räägime sageli inimtulemüürist, kuid isegi parim tulemüür ebaõnnestub, kui alusprotokoll on vigane. Töötajatele lootmine tehisintellekti loodud kehastuste märkamisel on kaotav strateegia. Vastumeetmena peavad organisatsioonid liikuma range, õngitsemiskindla MFA suunas. See tähendab eemaldumist SMS-koodidest ja tõuketeavitustest riistvaraliste võtmete või platvormipõhiste pääsuvõtmete suunas, mis ei võimalda lihtsat AitM-kaaperdamist.
Tehnoloogia on aga vaid pool võidust. Proaktiivselt vaadates vajab finantsosakond kontrolliprotsessi, mis eksisteerib väljaspool e-posti. Kui tegevjuht küsib miljoni dollarilist ACH-ülekannet, peaks poliitika nõudma teisest kinnitamist tuntud telefoninumbri või näost-näkku videokõne kaudu. Need kanalivälised kontrollid on ainus viis murda narratiivi, mida tehisintellekt nii hästi ehitab.
Rünnakupinna hindamine nõuab ka kolmandate osapoolte riskide vaatamist. Selles kampaanias kehastasid ründajad ServiceNow-d, mis on IT-valdkonnas laialt levinud tarnija. Kui teie organisatsioon kasutab neid teenuseid, on teie töötajad eelnevalt konditsioneeritud usaldama selle brändinguga e-kirju. See muudab kehastamise palju tõhusamaks.
Mõõna pööramine detailsete identiteedikontrollidega
Turvalisus ei ole lõppseisund. See on pidev tugevdamisprotsess. Nende tehisintellektil põhinevate kampaaniate vastu kaitsmiseks peaksid IT-meeskonnad rakendama tingimusliku juurdepääsu (Conditional Access) poliitikaid, mis on nii ranged kui võimalik. Näiteks saate piirata seansilubade eluiga või nõuda, et sisselogimised toimuksid ainult nõuetele vastavatest, ettevõtte hallatavatest seadmetest. See piirab varastatud seansiloa kasulikkust.
Vaadates ohumaastikku, on selge, et ründajad ei otsi enam ainult tehnilisi haavatavusi tarkvaras. Nad otsivad haavatavusi meie töövoogudes. Nad kasutavad ära asjaolu, et meil on kiire, et me tahame olla abivalmid ja et me usaldame tööriistu, mida meie ettevõtted pakuvad.
Ütlen oma allikatele alati, et kõige ohtlikum rünne on see, mis näeb välja nagu standardne tööprotseduur. See augustikuine kampaania tõestas, et segu generatiivsest tehisintellektist ja identiteedi-teemalistest peibutistest võib mööda minna isegi tipptasemel turvalahendustest. Kui tarkvarapaigad kõrvale jätta, on teie kõige kriitilisem kaitse kultuur, kus "usalda, aga kontrolli" ei ole lihtsalt loosung, vaid kohustuslik osa igast finantstehingust.
Peamised järeldused turvajuhtidele
- Rakendage õngitsemiskindlat MFA-d, nagu FIDO2 riistvaralised võtmed, et vältida seansside kaaperdamist AitM-prokside kaudu.
- Kehtestage kanaliväline kinnitamine kõigile suure väärtusega finantstehingutele, et hiilida mööda e-posti teel toimuvast kehastamisest.
- Auditeerige regulaarselt e-posti edastamise reegleid ja postkasti õigusi, et tuvastada varjatud püsivust kompromiteeritud kontodel.
- Koolitage töötajaid spetsiaalselt "konto uuendamise" või "turvalisuse registreerimise" peibutiste osas, mis matkivad legitiimseid IT-algatusi.
- Kasutage käitumisanalüütikat ebatavaliste sisselogimismustrite märkimiseks, näiteks seansiloa kasutamine ootamatust IP-vahemikust.
Allikad:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Vastutuse välistamine: See artikkel on mõeldud ainult teavitamiseks ja harimiseks. See ei asenda professionaalset kübernõustamist ega intsidentidele reageerimise teenust. Konsulteerige alati kvalifitseeritud turvaspetsialistiga enne muudatuste tegemist oma organisatsiooni turvaseisundis.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
